
Kali Linux Tutorial: Cum se utilizează, se instalează și se utilizează comenzi
 Echipa editorială
⚡ Rezumat inteligent
Kali Linux este o distribuție de securitate bazată pe Debian, administrată de OffSec, care include peste 600 de instrumente preinstalate pentru testarea penetrării, criminalistică digitală, inginerie inversă și cercetare de securitate pe desktop-uri, mașini virtuale și instanțe cloud.
Ce Este Kali Linux?
Kali Linux este o distribuție de securitate a Linux derivată din Debian și special concepută pentru investigații informatice și teste avansate de penetrare. A fost dezvoltată prin rescrierea BackTrack, opera lui Mati Aharoni și Devon Kearns de la Offensive Security. Kali Linux conține câteva sute de instrumente bine concepute pentru diverse sarcini de securitate a informațiilor, cum ar fi testarea penetrării, cercetarea în domeniul securității, criminalistica informatică și ingineria inversă.
înapoiTrack a fost sistemul lor de operare anterior pentru securitatea informațiilor. Prima iterație, Kali 1.0.0, a fost introdusă în martie 2013. OffSec (fosta Offensive Security) încă finanțează și întreține Kali Linuxși lansează o nouă versiune punctuală aproximativ în fiecare trimestru. Dacă vizitați kali.org Astăzi veți vedea un banner care o descrie ca fiind cea mai avansată distribuție de testare a penetrării lansată vreodată, iar proiectul a petrecut mai mult de un deceniu apărând această afirmație.
Kali Linux vine cu peste 600 de aplicații de testare a penetrării preinstalate, fiecare cu propria flexibilitate și utilizare. Kali Linux face o treabă excelentă în separarea acestor utilități în următoarele categorii:
- Colectarea de informații
- Analiza vulnerabilității
- Atacurile fără fir
- Aplicații Web
- Instrumente de exploatare
- Testare stresanta
- Instrumente criminalistice
- Sniffing & Spoofing
- Atacuri prin parolă
- Menținerea accesului
- Reverse Inginerie
- Instrumente de raportare
- Hacking hardware
Versiunea 2026.1 a continuat această cadență, adăugând opt instrumente noi și mutând distribuția la kernelul Linux 6.18. Deoarece catalogul se schimbă în fiecare trimestru, este util să știm cine se bazează de fapt pe acest set de instrumente zi de zi.
Cine folosește Kali Linux și de ce?
Kali Linux este un sistem de operare cu adevărat neobișnuit, deoarece este una dintre puținele platforme utilizate în mod deschis atât de către apărători, cât și de către atacatori. Administratorii de securitate și hackerii de tip black hat îl folosesc pe scară largă: un grup pentru a detecta și preveni breșele de securitate, celălalt pentru a le identifica și exploata. Numărul mare de instrumente configurate și preinstalate face ca Kali Linux briceagul elvețian din trusa de instrumente a oricărui profesionist în domeniul securității.
Profesionisti care folosesc Kali Linux:
- Administratori de securitate – Administratorii de securitate sunt responsabili pentru protejarea informațiilor și datelor instituției lor. Aceștia utilizează Kali Linux să își revizuiască mediile și să confirme că nu există vulnerabilități ușor de descoperit.
- Administratori de rețea – Administratorii de rețea sunt responsabili pentru menținerea unei rețele eficiente și sigure. Aceștia utilizează Kali Linux să-și auditeze rețeaua. De exemplu, Kali Linux are capacitatea de a detecta puncte de acces necinstite.
- Reţea Archiprotejezi – Arhitecții de rețea sunt responsabili de proiectarea mediilor de rețea securizate. Aceștia utilizează Kali Linux pentru a le audita proiectele inițiale și a confirma că nimic nu a fost trecut cu vederea sau configurat greșit.
- Testeri de penetrare – Testerii de penetrare folosesc Kali Linux să auditeze mediile și să efectueze recunoaștere a rețelelor corporative pentru care au fost angajați.
- CISO – Șefii ofițerilor de securitate a informațiilor utilizează Kali Linux pentru a audita intern mediul lor și a descoperi dacă au fost implementate aplicații noi sau configurații necinstite.
- Ingineri criminalisti - Kali Linux oferă un „Mod criminalistic” care pornește fără a atinge discurile interne, ceea ce permite unui inginer criminalistic să efectueze descoperirea și recuperarea datelor fără a altera dovezile.
- Hackerii White Hat – Hackerii White Hat, precum testerii de penetrare, folosesc Kali Linux pentru a audita și a descoperi vulnerabilități care pot fi prezente într-un mediu.
- Hackerii Black Hat – Hackerii Black Hat folosesc Kali Linux pentru a descoperi și exploata vulnerabilitățile. Kali Linux poartă, de asemenea, numeroase aplicații de inginerie socială, pe care un hacker black hat le poate folosi pentru a compromite o organizație sau un individ.
- Hackerii Grey Hat – Hackerii Grey Hat se situează între hackerii White Hat și hackerii Black Hat. Ei folosesc Kali Linux în aceleași moduri ca și cele două grupuri enumerate mai sus.
- Pasionat de calculatoare – Pasionat de calculatoare este un termen larg, dar oricine este interesat să afle mai multe despre rețele sau calculatoare în general poate folosi Kali Linux pentru a studia tehnologia informației, rețelele și vulnerabilitățile comune.
Oricare dintre aceste roluri ți se potrivește, următoarea decizie este cum să-l pui pe Kali pe o mașină pe care ai voie să o testezi.
Kali Linux Metode de instalare
Kali Linux poate fi instalat folosind următoarele metode. Fiecare opțiune oferă avantaje în comparație cu cât de aproape se potrivește mediul cu hardware-ul real, așa că alegerea corectă depinde de tipul de lucru: învață, conduce un laborator sau testează echipamente wireless.
Modalități de a alerga Kali Linux:
- Direct pe un PC sau laptop – Folosind o imagine ISO Kali, Kali Linux poate fi instalat direct pe un PC sau laptop. Această metodă este cea mai bună dacă aveți un computer de rezervă și sunteți deja familiarizat cu Kali LinuxDacă intenționați să testați punctele de acces, să instalați Kali Linux Se recomandă conectarea directă la un laptop compatibil Wi-Fi, deoarece mașinile virtuale rareori transmit adaptoarele wireless în mod curat.
- Virtualizat (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux suportă fiecare hipervizor utilizat pe scară largă și poate fi implementat în cele mai populare în câteva minute. Imaginile preconfigurate sunt disponibile pentru descărcare de la kali.org... sau un fișier ISO poate fi utilizat pentru a instala manual sistemul de operare în hypervisorul preferat.
- nor (Amazon AWS, Microsoft Azure) – Având în vedere popularitatea lui Kali Linux, atât AWS, cât și Azure publică imagini oficiale Kali în piețele lor.

- Disc de boot USB – Utilizarea Kali Linux ISO, se poate crea un disc de boot pentru a rula Kali Linux pe o mașină fără a o instala sau pentru a porni o mașină suspectă în Modul Forensic.
- Windows (WSL) – Kali Linux rulează nativ Windows 10 și Windows 11 prin Windows Subsistem pentru Linux. Nu mai este o funcție beta, iar pachetul Win-KeX adaugă un desktop grafic complet peste WSL 2.

- macOS (Pornire duală sau simplă) – Kali Linux poate fi instalat pe un Mac ca sistem de operare secundar sau ca sistem de operare principal. Parallels sau managerul de boot încorporat poate fi utilizat pentru a configura această configurație, deși mașinile Apple Silicon necesită versiunea ARM64.


Cum se instalează Kali Linux Utilizarea VirtualBox
Iată un proces pas cu pas pentru instalare Kali Linux folosind VirtualBoxși pentru prima privire pe desktop:
Cea mai simplă metodă și, probabil, cea mai utilizată, este instalarea Kali Linux și rulând-o de la Oracle VirtualBox.
Această metodă vă permite să continuați să utilizați hardware-ul existent în timp ce experimentați cu versiunile bogate în funcții Kali Linux într-un mediu complet izolat. Cel mai important, totul este gratuit: ambele Kali Linux și Oracle VirtualBox Nu costă nimic de utilizat. Aceasta Kali Linux tutorialul presupune că ați instalat deja Oracle VirtualBox pe sistemul dumneavoastră și ați activat virtualizarea pe 64 de biți în BIOS.
Pasul 1) Accesați kali.org/get-kali/ și alegeți opțiunea Mașini virtuale predefinite.
Aceasta va descărca o imagine OVA, care poate fi importată în VirtualBox.
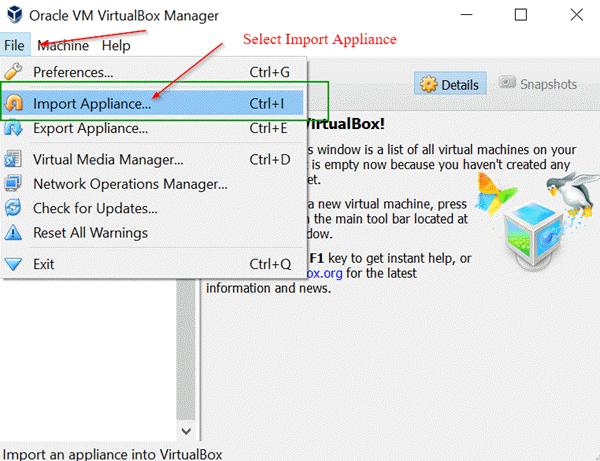
Pasul 2) Deschideți Oracle VirtualBox aplicație, iar din meniul Fișier selectați Import Appliance.
Meniu File -> Import Appliance
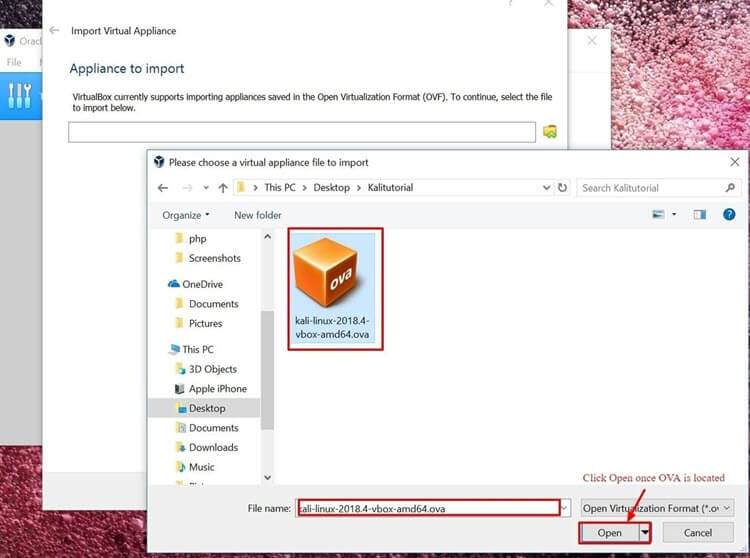
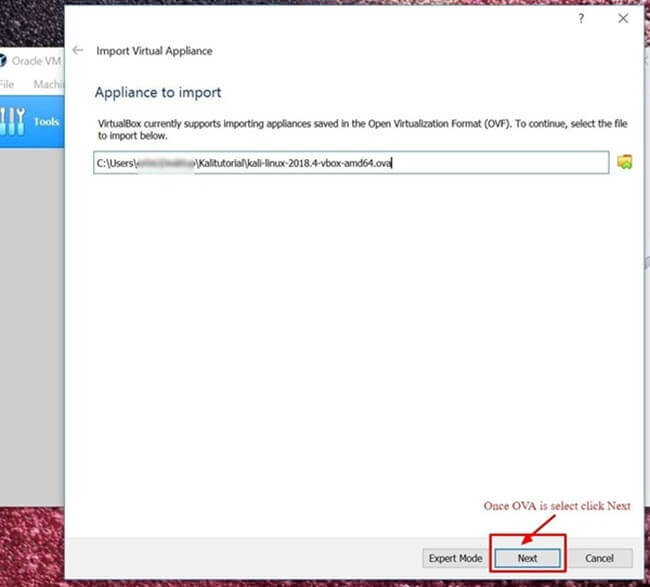
Pasul 3) Pe ecranul următor, „Appliance to Import” (Aparat de importat), căutați locația fișierului OVA descărcat și faceți clic pe Open (Deschidere).
Pasul 4) După ce faceți clic pe Deschidere, veți fi redirecționat la ecranul „Aparat de importat”. Pur și simplu faceți clic pe Următorul.
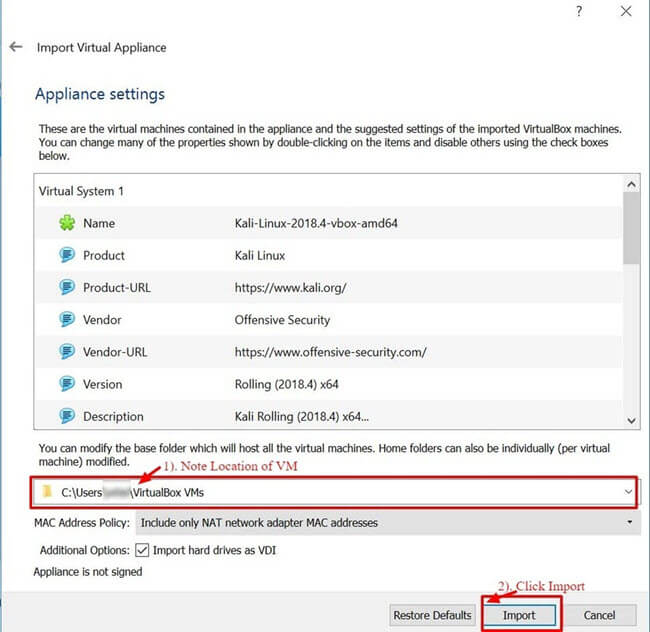
Pasul 5) Următorul ecran, „Setări dispozitiv”, afișează un rezumat al setărilor de sistem. Este în regulă să păstrați setările implicite. După cum se arată în captura de ecran de mai jos, notați locul în care este stocată mașina virtuală, apoi faceți clic pe Import.
Pas 6) VirtualBox va importa acum Kali Linux Aparatul OVA. Acest proces poate dura între 5 și 10 minute.

Pasul 7) Felicitări, Kali Linux a fost instalat cu succes pe VirtualBox. Ar trebui să vezi acum Kali Linux VM în VirtualBox consolă. În continuare, vom arunca o privire asupra Kali Linux și câțiva pași inițiali de efectuat.

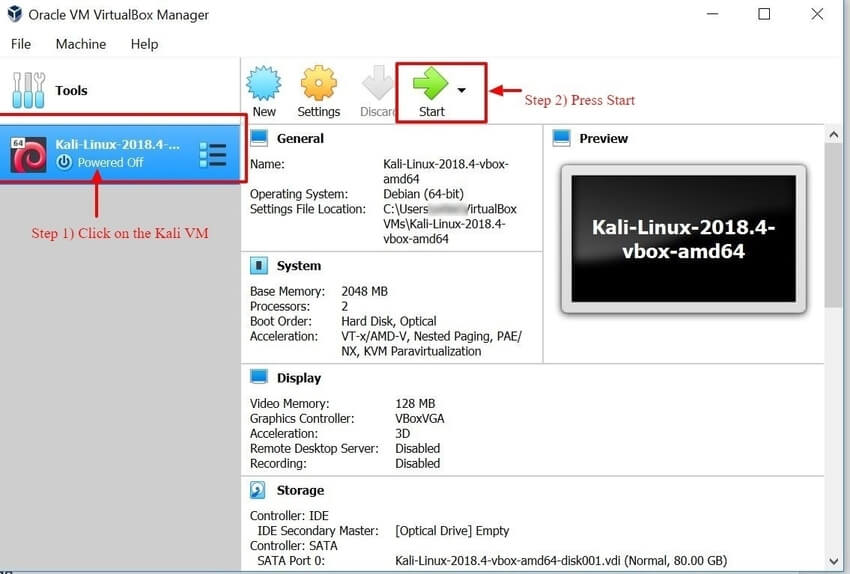
Pasul 8) Faceți clic pe Kali Linux VM în cadrul VirtualBox tabloul de bord și faceți clic pe Start. Aceasta va porni Kali Linux sistem de operare.
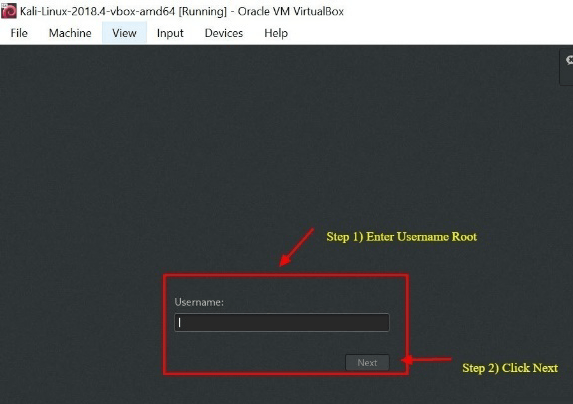
Pasul 9) Pe ecranul de conectare, introduceți numele de utilizator și faceți clic pe Următorul. Pe imaginile curente, contul este kali, Nu rădăcinăOffensive Security a eliminat autentificarea implicită root în Kali 2020.1, iar programul de instalare vă solicită acum să vă creați propriul cont de utilizator standard.
Pasul 10) Introduceți parola corespunzătoare și faceți clic pe Conectare. Pe imaginile mașinii virtuale predefinite, parola este kali; la o instalare manuală, este ceea ce setați în timpul configurării. Tutoriale mai vechi care vă spun să utilizați rădăcină și Taur descrie versiuni de dinainte de 2020, iar acele acreditări vor fi pur și simplu respinse. Schimbați parola implicită în momentul în care vă conectați.
Acum vi se va prezenta Kali Linux Desktop cu interfață grafică. Felicitări, v-ați conectat cu succes Kali Linux.

Noțiuni introductive despre Kali Linux GUI
Desktopul Kali are câteva zone pe care ar trebui să le rețineți și să vă familiarizați imediat: fila Aplicații, fila Locuri și Kali Linux dock. Captura de ecran de mai jos le arată pe toate trei pe un desktop proaspăt pornit.

Fila Aplicații – Oferă o listă derulantă grafică cu fiecare aplicație și instrument preinstalat pe Kali Linux. RevVizualizarea filei Aplicații este o modalitate excelentă de a vă familiariza cu aplicația bogată în funcții Kali Linux sistem de operare. Cele două aplicații discutate mai târziu în acest articol Kali Linux tutorial sunt Nmap și Metasploit. Aplicațiile sunt grupate în categorii numerotate, ceea ce face mult mai ușoară găsirea unui anumit instrument.
Accesarea aplicațiilor
Pasul 1) Faceți clic pe fila Aplicații.
Pasul 2) Navigați la categoria specifică pe care doriți să o explorați.
Pasul 3) Faceți clic pe aplicația pe care doriți să o porniți.

Fila Locuri – Similară cu orice altă secțiune grafică sistem de operare, Cum ar fi Windows or macOS, accesul rapid la foldere, imagini și documente este esențial. Meniul Locuri din Kali Linux oferă această accesibilitate. În mod implicit, conține Acasă, Desktop, Documente, Descărcări, Muzică, Imagini, Videoclipuri, Computer și Navigare în rețea.
Accesarea locurilor
Pasul 1) Faceți clic pe fila Locuri.
Pasul 2) Selectați locația pe care doriți să o accesați.

Kali Linux Dock – Similar cu macOS Dock sau Microsoft Windows bara de activități, Kali Linux Dock-ul oferă acces rapid la aplicațiile utilizate frecvent și la cele preferate. Aplicațiile pot fi adăugate sau eliminate cu ușurință.
Pentru a elimina un articol din andocare
Pasul 1) Faceți clic dreapta pe elementul din doc.
Pasul 2) Selectați Eliminare din favorite.
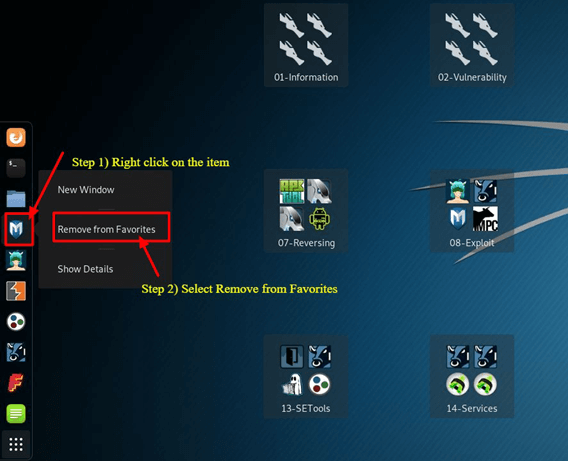
Pentru a adăuga un element în Dock
Adăugarea unui element în doc este foarte similară cu eliminarea unuia.
Pasul 1) Faceți clic pe butonul Afișare aplicații din partea de jos a docului.
Pasul 2) Faceți clic dreapta pe aplicație.
Pasul 3) Selectați Adăugare la favorite.
După finalizare, elementul va fi afișat în doc, așa cum se arată mai jos.

Kali Linux are multe alte caracteristici care îl fac alegerea principală atât pentru inginerii de securitate, cât și pentru hackeri. Acoperirea tuturor acestora nu este posibilă într-o singură Kali Linux tutorial; explorați diferitele butoane de pe desktop în ritmul propriu. Două instrumente merită o privire mai atentă mai întâi, iar punctul de plecare firesc este scanerul cu care se deschide aproape fiecare interacțiune.
Ce este Nmap?
Network Mapper, mai cunoscut sub numele de Nmap, este un utilitar gratuit, open-source, utilizat pentru descoperirea rețelelor și scanarea vulnerabilitățiiProfesioniștii în securitate folosesc Nmap pentru a descoperi dispozitivele care rulează în mediile lor. Nmap poate, de asemenea, dezvălui serviciile și porturile pe care le deservește fiecare gazdă, expunând potențialele riscuri de securitate. La cel mai elementar nivel, gândiți-vă la Nmap ca fiind ping sub steroizi: cu cât evoluează mai mult abilitățile tale tehnice, cu atât le vei folosi mai mult.
Nmap oferă flexibilitatea de a monitoriza o singură gazdă sau o rețea vastă de sute, dacă nu mii, de dispozitive și subrețele. Această flexibilitate a crescut de-a lungul anilor, dar în esență, Nmap rămâne un instrument de scanare a porturilor care colectează informații prin trimiterea de pachete brute către un sistem gazdă. Nmap ascultă apoi răspunsurile și determină dacă un port este deschis, închis sau filtrat.
Prima scanare cu care ar trebui să vă familiarizați este scanarea Nmap de bază, care verifică primele 1000 de porturi TCP. Când găsește un port, raportează acel port ca fiind deschis, închis sau filtrat. Filtrat înseamnă de obicei că există un firewall care modifică traficul pe acel port. Mai jos este o listă de comenzi Nmap care pot fi utilizate pentru a rula scanarea implicită.
Nmap Target Selecţie
| Scanați un singur IP | nmap 192.168.1.1 |
| Scanați o gazdă | nmap www.testnetwork.com |
| Scanați o serie de IP-uri | nmap 192.168.1.1-20 |
| Scanați o subrețea | nmap 192.168.1.0/24 |
| Scanați ținte dintr-un fișier text | nmap -iL list-of-ipaddresses.txt |
Cum se efectuează o scanare Nmap de bază Kali Linux
Pentru a rula o scanare Nmap de bază Kali Linux, urmați pașii de mai jos. După cum arată tabelul de mai sus, puteți scana o singură adresă IP, un nume DNS, un interval de adrese IP, subrețele întregi sau o listă de ținte citite dintr-un fișier text. Pentru acest exemplu, vom scana adresa IP localhost, care este întotdeauna un sistem pe care îl dețineți.
Pasul 1) Din meniul Dock, faceți clic pe a doua filă, care este Terminalul.
Pasul 2) Când se deschide fereastra terminalului, introduceți comanda ifconfig. Aceasta returnează adresa IP locală a dispozitivului dumneavoastră Kali Linux sistem. În acest exemplu, adresa IP locală este 10.0.2.15.
Pasul 3) Notați adresa IP locală.
Pasul 4) În aceeași fereastră de terminal, introduceți nmap 10.0.2.15. Aceasta scanează primele 1000 de porturi de pe localhost. Deoarece aceasta este o instalare de bază, nu ar trebui să fie deschis niciun port.
Pas 5) Revvezi rezultatele.

În mod implicit, Nmap scanează doar primele 1000 de porturi. Dacă trebuie să scanați întreaga gamă de 65535 de porturi, modificați pur și simplu comanda de mai sus pentru a include -p-.
Nmap 10.0.2.15 -p-
Nmap OS Scan
O altă caracteristică de bază, dar utilă, a Nmap este capacitatea de a detecta sistemul de operare al gazdei. Kali Linux este securizat în mod implicit, așa că pentru acest exemplu sistemul gazdă care rulează Oracle VirtualBox se folosește în schimb. Sistemul gazdă este un Windows mașină la 10.28.2.26.
În fereastra terminalului, introduceți următoarea comandă Nmap:
nmap 10.28.2.26 – A
Revvezi rezultatele.
Adăugarea comenzii -A îi spune lui Nmap nu doar să efectueze o scanare de porturi, ci și o detectare a serviciilor și a sistemului de operare. Rețineți că comanda de mai sus reproduce formatul sursă; tastați o cratimă simplă înainte de litera A atunci când o rulați.

Nmap este o utilitate vitală în trusa de instrumente a oricărui profesionist în domeniul securității. Folosește comanda nmap -h pentru a explora mai multe opțiuni și comenzi. Odată ce știi ce ascultă într-o rețea pe care o controlezi, următoarea întrebare este la ce sunt vulnerabile acele servicii, și aici intervine Metasploit.
Ce este Metasploit?
Framework-ul Metasploit este un proiect open-source care oferă o resursă publică pentru cercetarea vulnerabilităților și dezvoltarea...ping cod, permițând profesioniștilor din domeniul securității să își testeze propriile rețele și să identifice riscurile de securitate. Metasploit este deținut și dezvoltat de Rapid7 din 2009, iar ediția gratuită pentru comunitate este încă livrată cu Kali LinuxRămâne de departe cel mai utilizat framework de testare a penetrării din lume.
Este important să fiți atenți atunci când utilizați Metasploit, deoarece scanarea unei rețele sau a unui mediu care nu vă aparține este ilegală în majoritatea jurisdicțiilor. În acest sens Kali Linux Tutorial Metasploit, vă vom arăta cum să porniți Metasploit și să rulați o scanare de bază împotriva propriei subrețele de laborator. Metasploit este considerat un utilitar avansat și necesită timp pentru a fi stăpânit, dar odată ce vă familiarizați cu el, framework-ul devine o resursă neprețuită.
Metasploit și Nmap
În Metasploit, putem folosi Nmap. În acest caz, veți învăța cum să scanați fișierele locale VirtualBox subrețea din Metasploit folosind utilitarul Nmap descris mai sus.
Pasul 1) În fila Aplicații, derulați în jos până la 08-Instrumente de exploatare și apoi selectați Metasploit.
Pasul 2) Se va deschide o casetă de terminale cu msf în prompt. Acesta este Metasploit.
Pasul 3) Introduceți următoarea comandă:
db_nmap -V -sV 10.0.2.15/24
(Asigurați-vă că înlocuiți 10.0.2.15 cu propria adresă IP locală.)
Aici:
db_ reprezintă baza de date
-V reprezintă modul verbos
-sV înseamnă detectarea versiunii de serviciu
Rezultatele sunt scrise direct în baza de date Metasploit, așa cum se arată mai jos.

Utilitarul Metasploit Exploit
Metasploit este foarte robust atât din punct de vedere al caracteristicilor, cât și al flexibilității. O utilizare obișnuită este verificarea vulnerabilităților cunoscute care se aplică gazdelor pe care le-ați descoperit. Mai jos, parcurgem pașii de listare și filtrare a modulelor disponibile pe o mașină de laborator pe care o controlați.
Pasul 1) Presupunând că Metasploit este încă deschis, introduceți Hosts -R în fereastra terminalului. Aceasta adaugă gazdele descoperite recent în baza de date Metasploit.
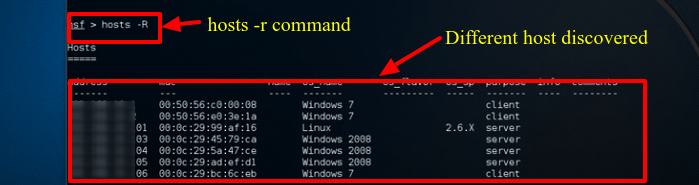
Pasul 2) Introduceți „show exploits”. Această comandă oferă o imagine completă a tuturor modulelor disponibile pentru Metasploit.

Pasul 3) Acum restrângeți lista cu această comandă: search name: Windows 7. Aceasta caută module care menționează în mod specific Windows 7, sistemul de operare utilizat în acest exemplu de laborator. În funcție de mediul dvs., va trebui să modificați parametrii de căutare pentru a se potrivi cu tipul de mașină pe care sunteți autorizat să o testați, indiferent dacă este macOS sau un alt sistem Linux.
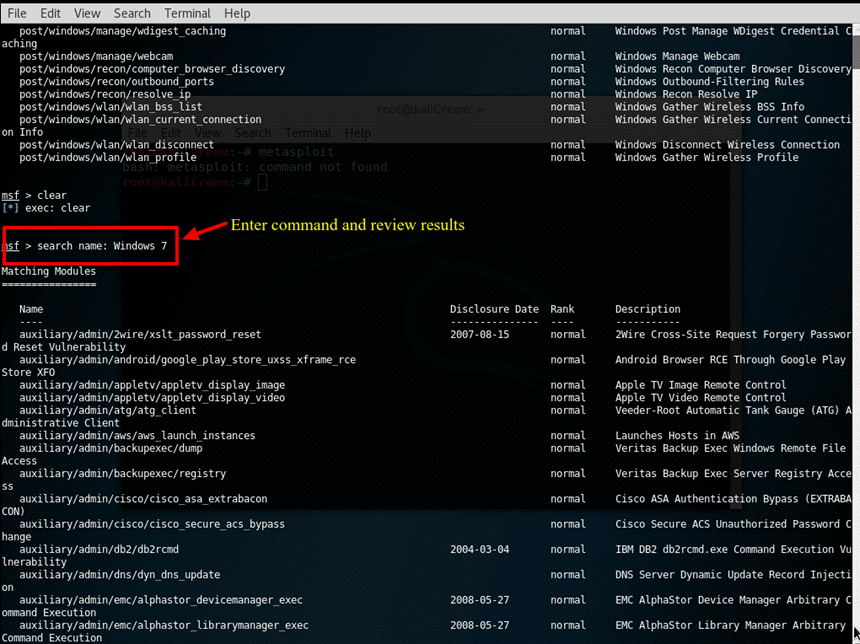
Pasul 4) În scopul acestui tutorial vom folosi un Apple iTunes vulnerabilitate descoperită în listă. Pentru a încărca modulul, introduceți calea completă afișată în rezultatele căutării: use exploit/windows/browse/apple_itunes_playlist

Pasul 5) Când modulul se încarcă cu succes, promptul de comandă se schimbă pentru a afișa numele modulului urmat de >, așa cum se arată în captura de ecran de mai sus.
Pasul 6) Introduceți opțiunile de afișare pentru a verifica setările disponibile pentru modulul respectiv. Fiecare modul are opțiuni diferite.

Toate cele de mai sus ar trebui rulate doar pe mașinile pe care le dețineți sau pe care aveți permisiunea scrisă de a le testa. Folosite în acest fel, Nmap și Metasploit se transformă în... Kali Linux într-o platformă practică de audit, mai degrabă decât într-o povară, iar întrebările de mai jos acoperă punctele pe care majoritatea începătorilor le ridică în continuare.
