
Kali Linux Tutorial: come usare, installare e comandi
 Oliver Jones
⚡ Riepilogo intelligente
Kali Linux è una distribuzione di sicurezza basata su Debian, gestita da OffSec, che include oltre 600 strumenti preinstallati per penetration testing, analisi forense digitale, reverse engineering e ricerca sulla sicurezza, utilizzabili su desktop, macchine virtuali e istanze cloud.
Cosa è Kali Linux?
Kali Linux è una distribuzione di sicurezza di Linux derivata da Debian e specificamente progettata per la computer forensics e i test di penetrazione avanzati. È stata sviluppata riscrivendo BackTrack, il lavoro di Mati Aharoni e Devon Kearns di Offensive Security. Kali Linux Contiene diverse centinaia di strumenti ben progettati per varie attività di sicurezza informatica, come test di penetrazione, ricerca sulla sicurezza, informatica forense e reverse engineering.
Di ritornoTrack era il loro precedente sistema operativo per la sicurezza delle informazioni. La prima iterazione, Kali 1.0.0, è stata introdotta nel marzo 2013. OffSec (precedentemente Offensive Security) finanzia e mantiene tuttora Kali Linuxe rilascia una nuova versione intermedia all'incirca ogni trimestre. Se visiti kali.org Oggi vedrete un banner che la descrive come la distribuzione per penetration testing più avanzata mai rilasciata, e il progetto ha trascorso più di un decennio a difendere questa affermazione.
Kali Linux Viene fornito con oltre 600 applicazioni di penetration testing preinstallate, ognuna con la propria flessibilità e casi d'uso. Kali Linux svolge un ottimo lavoro nel suddividere queste utilità nelle seguenti categorie:
- Raccolta di informazioni
- Analisi delle vulnerabilità
- Attacchi wireless
- Applicazioni Web
- Strumenti di sfruttamento
- Test di stress
- Strumenti forensi
- Sniffing e spoofing
- Attacchi con password
- Mantenimento dell'accesso
- Reverse Ingegneria
- strumenti di reporting
- Hacking hardware
La versione 2026.1 ha proseguito con questa cadenza, aggiungendo otto nuovi strumenti e spostando la distribuzione sul kernel Linux 6.18. Poiché il catalogo cambia ogni trimestre, è utile sapere chi effettivamente utilizza quotidianamente questo set di strumenti.
Chi usa Kali Linux e perché?
Kali Linux è un sistema operativo davvero insolito, perché è una delle poche piattaforme utilizzate apertamente sia dai difensori che dagli attaccanti. Gli amministratori della sicurezza e gli hacker black hat lo utilizzano entrambi ampiamente: un gruppo per rilevare e prevenire le violazioni della sicurezza, l'altro per identificarle e sfruttarle. L'enorme numero di strumenti configurati e preinstallati lo rende Kali Linux Il coltellino svizzero indispensabile nella cassetta degli attrezzi di ogni professionista della sicurezza.
Professionisti che utilizzano Kali Linux:
- Amministratori della sicurezza – Gli amministratori della sicurezza sono responsabili della salvaguardia delle informazioni e dei dati della propria istituzione. Utilizzano Kali Linux per esaminare i loro ambienti e confermare che non vi siano vulnerabilità facilmente individuabili.
- Amministratori di rete – Gli amministratori di rete sono responsabili del mantenimento di una rete efficiente e sicura. Utilizzano Kali Linux per verificare la loro rete. Ad esempio, Kali Linux ha la capacità di rilevare punti di accesso non autorizzati.
- Reti ArchiGli architetti di rete sono responsabili della progettazione di ambienti di rete sicuri. Utilizzano Kali Linux per verificare i loro progetti iniziali e confermare che nulla sia stato trascurato o configurato in modo errato.
- Tester di penetrazione – I tester di penetrazione utilizzano Kali Linux per verificare gli ambienti e svolgere attività di ricognizione sulle reti aziendali che sono stati incaricati di esaminare.
- CISO – Chief Information Security Officers utilizza Kali Linux per effettuare un audit interno del proprio ambiente e scoprire se sono state implementate nuove applicazioni o configurazioni anomale.
- Ingegneri forensi – Kali Linux Offre una "Modalità forense" che si avvia senza toccare i dischi interni, consentendo a un ingegnere forense di eseguire l'individuazione e il recupero dei dati senza alterare le prove.
- White Hat Hackers – Gli hacker white hat, come i penetration tester, utilizzano Kali Linux per verificare e individuare le vulnerabilità che potrebbero essere presenti in un ambiente.
- Hacker Black Hat – Gli hacker Black Hat usano Kali Linux per scoprire e sfruttare le vulnerabilità. Kali Linux Inoltre, presenta numerose applicazioni di ingegneria sociale, che un hacker malintenzionato può utilizzare per compromettere un'organizzazione o un individuo.
- Hacker Grey Hat – Gli hacker Grey Hat si collocano tra gli hacker White Hat e gli hacker Black Hat. Utilizzano Kali Linux allo stesso modo dei due gruppi sopra elencati.
- Appassionato di computer – Appassionato di computer è un termine generico, ma chiunque sia interessato a saperne di più sulle reti o sui computer in generale può usarlo Kali Linux Studiare le tecnologie dell'informazione, le reti e le vulnerabilità comuni.
Qualunque di questi ruoli ti si addica, la decisione successiva è come installare Kali su una macchina che ti è consentito testare.
Kali Linux Metodi di installazione
Kali Linux L'installazione può essere effettuata utilizzando i seguenti metodi. Ogni opzione privilegia la praticità rispetto alla fedeltà dell'ambiente rispetto all'hardware reale, quindi la scelta giusta dipende dal fatto che si stia imparando, gestendo un laboratorio o testando apparecchiature wireless.
Modi per correre Kali Linux:
- Direttamente su un PC o un laptop – Utilizzando un'immagine ISO di Kali, Kali Linux può essere installato direttamente su un PC o un laptop. Questo metodo è ideale se si dispone di una macchina di riserva e si ha già familiarità con Kali Linux. Se hai intenzione di eseguire test sui punti di accesso, installa Kali Linux Si consiglia di collegarsi direttamente a un laptop dotato di Wi-Fi, poiché le macchine virtuali raramente consentono il passaggio corretto degli adattatori wireless.
- Virtualizzato (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux supporta tutti gli hypervisor più diffusi e può essere distribuito nei più popolari in pochi minuti. Le immagini preconfigurate sono disponibili per il download da kali.orgoppure è possibile utilizzare un'immagine ISO per installare manualmente il sistema operativo nell'hypervisor preferito.
- Nuvola (Amazon AWS, Microsoft Azure) – Data la popolarità di Kali Linux, sia AWS che Azure pubblicare immagini ufficiali di Kali nei loro marketplace.

- Disco di avvio USB – Utilizzo del Kali Linux ISO, è possibile creare un disco di avvio per eseguire Kali Linux su una macchina senza installarlo, oppure per avviare una macchina sospetta in modalità forense.
- Windows (WSL) – Kali Linux funziona in modo nativo su Windows 10 e Windows 11 attraverso il Windows Sottosistema per Linux. Non è più una funzionalità beta e il pacchetto Win-KeX aggiunge un desktop grafico completo a WSL 2.

- macOS (Stivale doppio o singolo) – Kali Linux può essere installato su un Mac come sistema operativo secondario o come sistema operativo principale. Parallels In alternativa, è possibile utilizzare il gestore di avvio integrato per configurare questa impostazione, sebbene i computer con Apple Silicon richiedano la build ARM64.


Come installare Kali Linux utilizzando VirtualBox
Ecco una procedura passo passo per l'installazione Kali Linux utilizzando VirtualBoxe per dare una prima occhiata al desktop:
Il metodo più semplice, e probabilmente il più utilizzato, è l'installazione Kali Linux ed eseguirlo da Oracle VirtualBox.
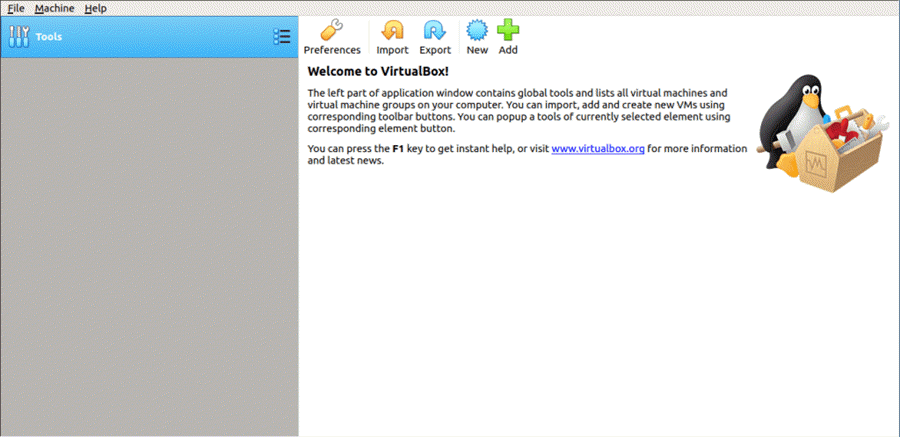
Questo metodo ti consente di continuare a utilizzare il tuo hardware esistente mentre sperimenti con le funzionalità avanzate. Kali Linux in un ambiente completamente isolato. Il migliore di tutti, tutto è gratis: entrambi Kali Linux and Oracle VirtualBox Non costa nulla da usare. Questo Kali Linux tutorial presuppone che tu abbia già installato Oracle VirtualBox sul tuo sistema e hai abilitato la virtualizzazione a 64 bit nel BIOS.
Passaggio 1) Vai a kali.org/get-kali/ e scegli l'opzione Macchine virtuali preconfigurate.
Questo scaricherà un'immagine OVA, che può essere importata VirtualBox.
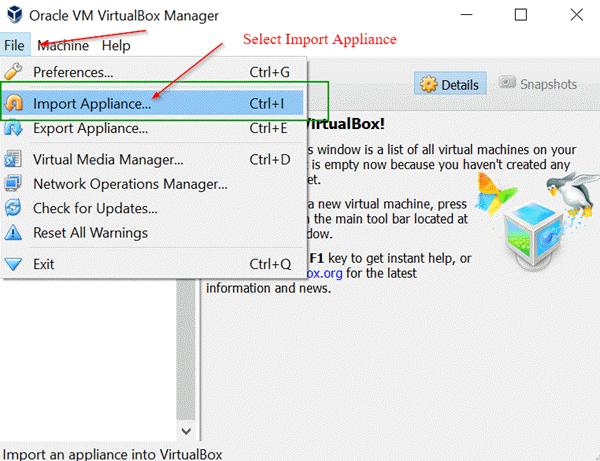
Passaggio 2) Aprire il file Oracle VirtualBox applicazione, e dal menu File selezionare Importa dispositivo.
Menu File -> Importa dispositivo
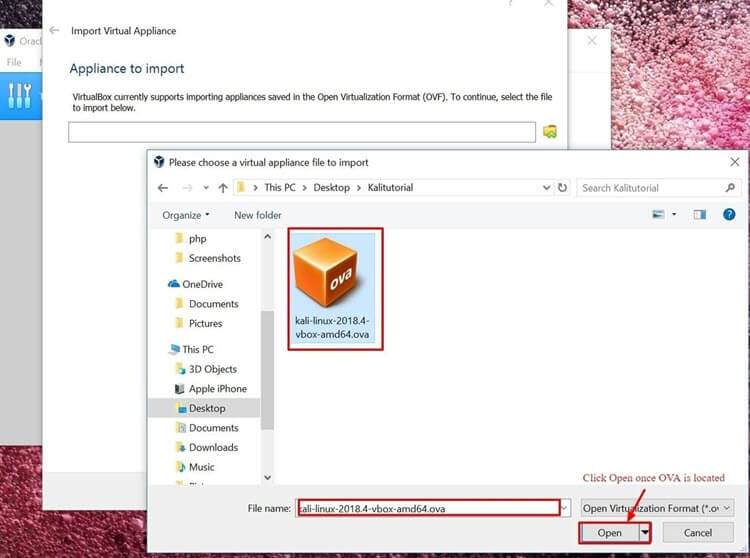
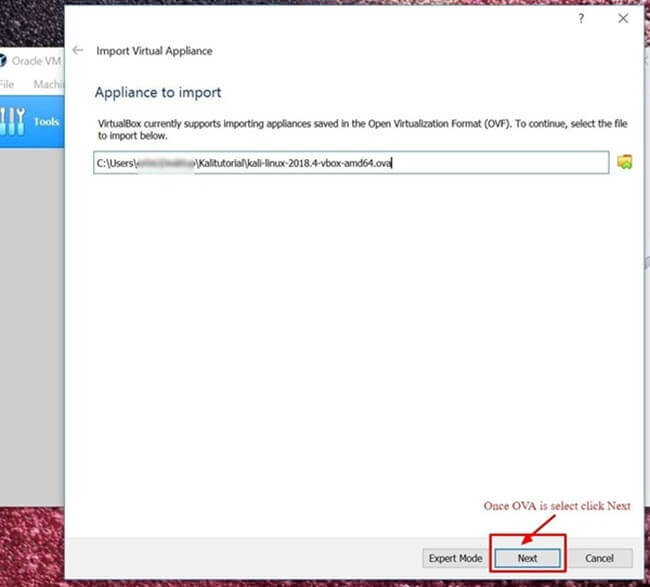
Passaggio 3) Nella schermata successiva, "Apparecchio da importare", individua il percorso del file OVA scaricato e fai clic su Apri.
Passaggio 4) Dopo aver fatto clic su Apri, verrai reindirizzato alla schermata "Apparecchio da importare". Fai semplicemente clic su Avanti.
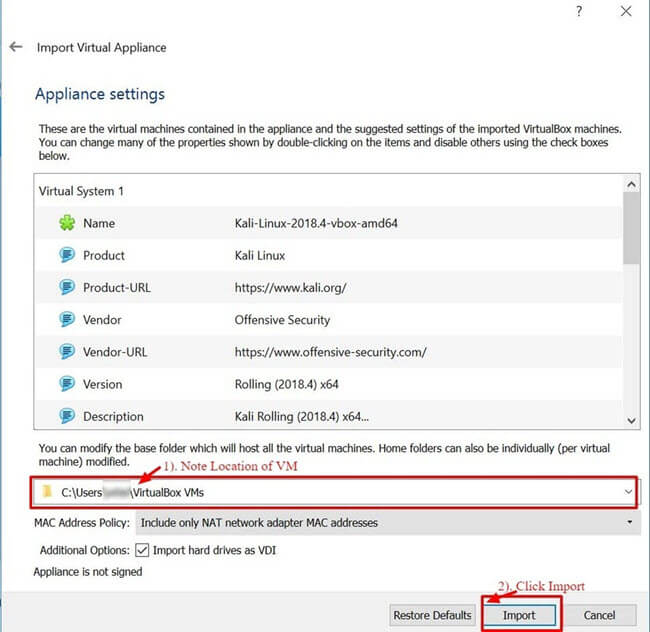
Passaggio 5) La schermata successiva, "Impostazioni dell'appliance", mostra un riepilogo delle impostazioni di sistema. È possibile lasciare le impostazioni predefinite. Come mostrato nello screenshot seguente, annotare la posizione in cui è memorizzata la macchina virtuale e quindi fare clic su Importa.
Passo 6) VirtualBox ora importerà il Kali Linux Apparecchio OVA. Questo processo può richiedere dai 5 ai 10 minuti per essere completato.

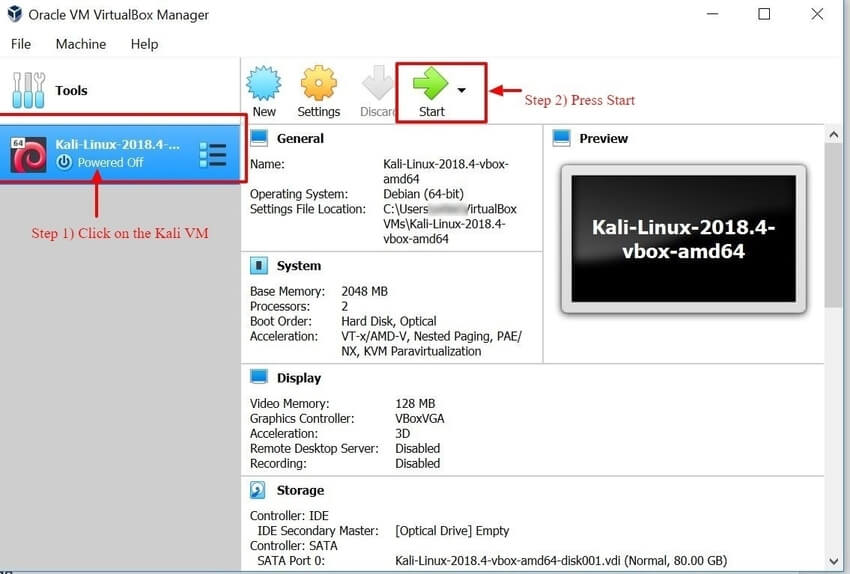
Passo 7) Congratulazioni, Kali Linux è stato installato con successo su VirtualBox. Ora dovresti vedere il file Kali Linux VM nel VirtualBox console. Successivamente, daremo un'occhiata a Kali Linux e alcuni passaggi iniziali da eseguire.

Passaggio 8) Fare clic su Kali Linux VM all'interno del VirtualBox dashboard e fai clic su Avvia. Questo avvierà il Kali Linux sistema operativo.
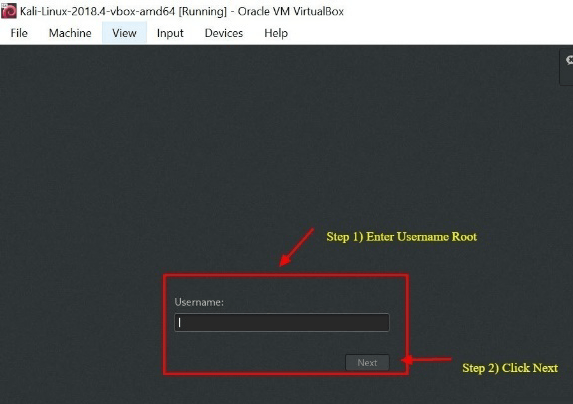
Passaggio 9) Nella schermata di accesso, inserisci il tuo nome utente e fai clic su Avanti. Nelle immagini attuali l'account è kalinon, radiceOffensive Security ha rimosso l'accesso root predefinito in Kali 2020.1 e ora il programma di installazione richiede la creazione di un account utente standard.
Passaggio 10) Inserire la password corrispondente e fare clic su Accedi. Nelle immagini della macchina virtuale preconfigurata la password è kali; in un'installazione manuale è quello che imposti durante la configurazione. I tutorial più vecchi ti dicono di usare radice and toro Se si descrivono versioni precedenti al 2020, le credenziali verranno semplicemente rifiutate. Cambiare la password predefinita non appena si effettua l'accesso.
Ora ti verrà presentato il file Kali Linux Desktop GUI. Congratulazioni, hai effettuato l'accesso con successo. Kali Linux.

Introduzione a Kali Linux GUI
Il desktop Kali ha alcune aree che dovresti notare e con cui familiarizzare subito: la scheda Applicazioni, la scheda Posizioni e la Kali Linux dock. Lo screenshot qui sotto mostra tutti e tre su un desktop appena avviato.

Scheda Applicazioni – Fornisce un elenco a discesa grafico di tutte le applicazioni e gli strumenti preinstallati su Kali Linux. RevLa visualizzazione della scheda Applicazioni è un ottimo modo per familiarizzare con le funzionalità avanzate. Kali Linux sistema operativo. Le due applicazioni discusse più avanti in questo Kali Linux I tutorial includono Nmap e Metasploit. Le applicazioni sono raggruppate in categorie numerate, il che semplifica notevolmente la ricerca di uno strumento specifico.
Accesso alle applicazioni
Passaggio 1) Fare clic sulla scheda Applicazioni.
Passaggio 2) Individua la categoria specifica che ti interessa esplorare.
Passaggio 3) Fare clic sull'applicazione che si desidera avviare.

Scheda Luoghi – Simile a qualsiasi altra interfaccia grafica sistema operativo, come Windows or macOS, l'accesso rapido alle cartelle, alle immagini e ai documenti è essenziale. Il menu Luoghi su Kali Linux Fornisce tale accessibilità. Di default contiene Home, Desktop, Documenti, Download, Musica, Immagini, Video, Computer e Esplora rete.
Accesso ai luoghi
Passaggio 1) Fare clic sulla scheda Luoghi.
Passaggio 2) Seleziona la posizione a cui desideri accedere.

Kali Linux Molo – Simile al macOS Molo o il Microsoft Windows barra delle applicazioni, la Kali Linux Il dock offre un accesso rapido alle applicazioni più utilizzate e preferite. Le applicazioni possono essere aggiunte o rimosse con facilità.
Per rimuovere un elemento dal Dock
Passaggio 1) Fare clic con il pulsante destro del mouse sull'elemento del dock.
Passaggio 2) Seleziona Rimuovi dai preferiti.
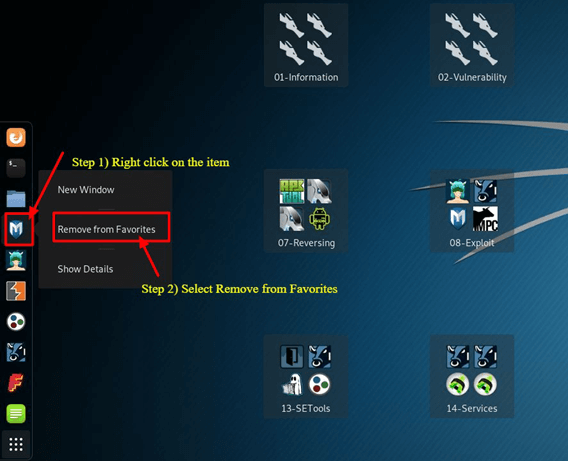
Per aggiungere un elemento al Dock
Aggiungere un elemento al dock è molto simile a rimuoverne uno.
Passaggio 1) Fare clic sul pulsante Mostra applicazioni nella parte inferiore del dock.
Passaggio 2) Fare clic con il pulsante destro del mouse sull'applicazione.
Passaggio 3) Seleziona Aggiungi ai preferiti.
Una volta completato, l'oggetto verrà visualizzato all'interno del dock, come mostrato di seguito.

Kali Linux ha molte altre caratteristiche che lo rendono la scelta principale sia per gli ingegneri della sicurezza che per gli hacker. Coprirle tutte non è possibile in un singolo Kali Linux Tutorial; esplora i diversi pulsanti sul desktop al tuo ritmo. Due strumenti meritano un'occhiata più da vicino per primi, e il punto di partenza naturale è lo scanner, che si trova praticamente in ogni incarico.
Cos'è Nmap?
Network Mapper, meglio conosciuto come Nmap, è un'utilità gratuita e open-source utilizzata per la scoperta della rete e scansione delle vulnerabilitàI professionisti della sicurezza utilizzano Nmap per scoprire i dispositivi in esecuzione nei loro ambienti. Nmap può anche rivelare i servizi e le porte che ogni host sta gestendo, esponendo potenziali rischi per la sicurezza. Al livello più elementare, pensa a Nmap come ping Al massimo livello: più le tue competenze tecniche si evolvono, più ne trarrai vantaggio.
Nmap offre la flessibilità di monitorare un singolo host o una vasta rete composta da centinaia, se non migliaia, di dispositivi e sottoreti. Tale flessibilità è cresciuta nel corso degli anni, ma nella sua essenza Nmap rimane uno strumento di scansione delle porte che raccoglie informazioni inviando pacchetti grezzi a un sistema host. Nmap quindi si mette in ascolto delle risposte e determina se una porta è aperta, chiusa o filtrata.
La prima scansione con cui è bene familiarizzare è la scansione base di Nmap, che controlla le prime 1000 porte TCP. Quando trova una porta, la segnala come aperta, chiusa o filtrata. "Filtrata" di solito significa che è presente un firewall che modifica il traffico su quella specifica porta. Di seguito è riportato un elenco di comandi Nmap che possono essere utilizzati per eseguire la scansione predefinita.
Nmap Target Selezione
| Scansiona un singolo IP | nmap 192.168.1.1 |
| Scansiona un host | nmapwww.testnetwork.com |
| Scansiona un intervallo di IP | nmap 192.168.1.1-20 |
| Scansiona una sottorete | nmap 192.168.1.0/24 |
| Scansiona target da un file di testo | nmap -iL elenco-di-indirizzi-i.txt |
Come eseguire una scansione Nmap di base su Kali Linux
Per eseguire una scansione Nmap di base Kali LinuxSegui i passaggi seguenti. Come mostrato nella tabella precedente, puoi scansionare un singolo indirizzo IP, un nome DNS, un intervallo di indirizzi IP, intere sottoreti o un elenco di destinazioni letto da un file di testo. In questo esempio, scansioniamo l'indirizzo IP localhost, che corrisponde sempre a un sistema di tua proprietà.
Passaggio 1) Dal menu del dock, fai clic sulla seconda scheda, che è il Terminale.
Passaggio 2) Quando si apre la finestra del terminale, immettere il comando ifconfig. Questo restituisce l'indirizzo IP locale del tuo Kali Linux sistema. In questo esempio, l'indirizzo IP locale è 10.0.2.15.
Passaggio 3) Annotare l'indirizzo IP locale.
Passaggio 4) Nella stessa finestra del terminale, digita nmap 10.0.2.15. Questo comando esegue la scansione delle prime 1000 porte sul localhost. Trattandosi di un'installazione base, non dovrebbero esserci porte aperte.
Passo 5) Revvisualizza i risultati.

Per impostazione predefinita, Nmap analizza solo le prime 1000 porte. Se è necessario analizzare l'intero intervallo di 65535 porte, è sufficiente modificare il comando precedente includendo l'opzione -p-.
Nmap 10.0.2.15 -p-
Scansione del sistema operativo Nmap
Un'altra funzionalità basilare ma utile di Nmap è la capacità di rilevare il sistema operativo dell'host. Kali Linux è sicuro per impostazione predefinita, quindi per questo esempio il sistema host in esecuzione Oracle VirtualBox viene utilizzato invece. Il sistema host è un Windows macchina al 10.28.2.26.
Nella finestra del terminale, inserisci il seguente comando Nmap:
nmap 10.28.2.26 – A
Revvisualizza i risultati.
Aggiungendo -A si indica a Nmap di eseguire non solo una scansione delle porte, ma anche il rilevamento dei servizi e del sistema operativo. Si noti che il comando sopra riportato riproduce la formattazione del codice sorgente; digitare un trattino semplice prima della A quando lo si esegue.

Nmap è uno strumento fondamentale per qualsiasi professionista della sicurezza. Utilizza il comando `nmap -h` per esplorare ulteriori opzioni e comandi. Una volta individuato cosa è in ascolto su una rete che controlli, la domanda successiva è a quali vulnerabilità sono esposti tali servizi, ed è qui che entra in gioco Metasploit.
Cos'è Metasploit?
Il Metasploit Framework è un progetto open-source che fornisce una risorsa pubblica per la ricerca di vulnerabilità e lo sviluppoping codice, che consente ai professionisti della sicurezza di testare le proprie reti e identificare i rischi per la sicurezza. Metasploit è di proprietà e sviluppato da Rapid7 dal 2009 e l'edizione gratuita della community viene ancora fornita con Kali LinuxRimane di gran lunga il framework di penetration testing più utilizzato al mondo.
È importante fare attenzione quando si utilizza Metasploit, perché la scansione di una rete o di un ambiente che non è il proprio è illegale nella maggior parte delle giurisdizioni. In questo Kali Linux In questo tutorial su Metasploit, ti mostreremo come avviare Metasploit ed eseguire una scansione di base sulla tua sottorete di laboratorio. Metasploit è considerato un'utility avanzata e richiede tempo per essere padroneggiata, ma una volta acquisita familiarità con il suo funzionamento, diventa una risorsa preziosa.
Metasploit e Nmap
All'interno di Metasploit, possiamo effettivamente utilizzare Nmap. In questo caso imparerai come scansionare il tuo ambiente locale VirtualBox sottorete da Metasploit utilizzando l'utilità Nmap descritta in precedenza.
Passaggio 1) Nella scheda Applicazioni, scorri verso il basso fino a 08-Strumenti di sfruttamento e seleziona Metasploit.
Passaggio 2) Si aprirà una finestra del terminale con il comando msf nel prompt. Questo è Metasploit.
Passaggio 3) Immettere il seguente comando:
db_nmap -V -sV 10.0.2.15/24
(Assicurati di sostituire 10.0.2.15 con il tuo indirizzo IP locale.)
Qui:
db_ sta per database
-V indica la modalità dettagliata
-sV sta per rilevamento della versione del servizio
I risultati vengono scritti direttamente nel database di Metasploit, come mostrato di seguito.

Utilità di exploit Metasploit
Metasploit è molto robusto sia in termini di funzionalità che di flessibilità. Un utilizzo comune è quello di verificare quali vulnerabilità note si applicano agli host che sono stati scoperti. Di seguito, illustriamo i passaggi per elencare e filtrare i moduli disponibili su una macchina di laboratorio sotto il tuo controllo.
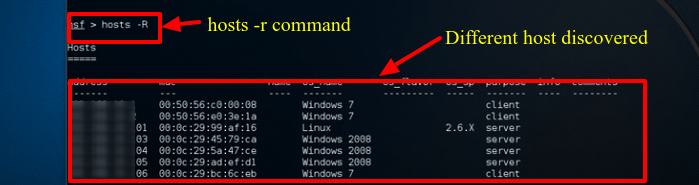
Passaggio 1) Supponendo che Metasploit sia ancora aperto, digita Hosts -R nella finestra del terminale. Questo aggiunge gli host appena scoperti al database di Metasploit.
Passaggio 2) Digitare "show exploits". Questo comando fornisce una panoramica completa di tutti i moduli disponibili in Metasploit.

Passaggio 3) Ora restringi l'elenco con questo comando: cerca nome: Windows 7. Questa ricerca individua i moduli che menzionano specificamente Windows 7, il sistema operativo utilizzato in questo esempio di laboratorio. A seconda del tuo ambiente dovrai modificare i parametri di ricerca per adattarli al tipo di macchina che sei autorizzato a testare, che sia macOS o un altro sistema Linux.
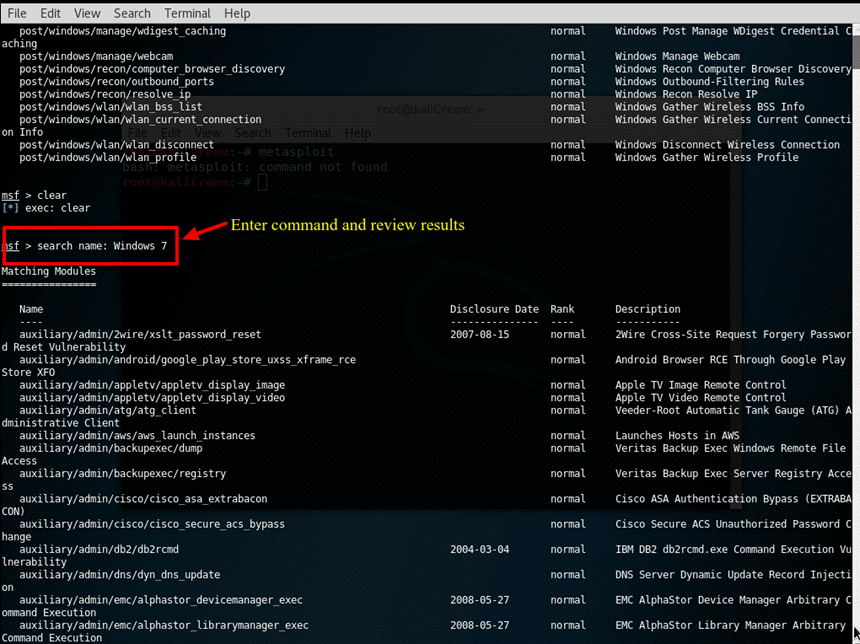
Passaggio 4) Ai fini di questo tutorial useremo un Apple iTunes Vulnerabilità rilevata nell'elenco. Per caricare il modulo, inserire il percorso completo mostrato nei risultati della ricerca: use exploit/windows/browse/apple_itunes_playlist

Passaggio 5) Quando il modulo viene caricato correttamente, il prompt dei comandi cambia e visualizza il nome del modulo seguito da >, come mostrato nella schermata precedente.
Passaggio 6) Accedi alle opzioni di visualizzazione per esaminare le impostazioni disponibili per quel modulo. Ogni modulo ha opzioni diverse.

Tutto quanto sopra dovrebbe essere eseguito solo su macchine di tua proprietà o per le quali hai l'autorizzazione scritta a eseguire i test. Usato in questo modo, Nmap e Metasploit diventano Kali Linux trasformandola in una piattaforma di audit pratica anziché in un onere, e le domande seguenti coprono i punti che la maggior parte dei principianti solleva in seguito.
