
Cosa è DigiMedicina legale? Storia e processo
 Team editoriale
⚡ Riepilogo intelligente
DigiLa scienza forense è la scienza della conservazione, identificazione, estrazionetrace documentare le prove elettroniche in modo che siano valide in tribunale su computer, dispositivi mobili, server, reti e archiviazione cloud.
Cosa è DigiTal Forense?
DigiLa scienza forense è il processo di conservazione, identificazione,tracSi occupa della raccolta e della documentazione di prove informatiche utilizzabili in tribunale. È la scienza che si dedica alla ricerca di prove nei supporti digitali come computer, telefoni cellulari, server o reti, e fornisce al team forense tecniche e strumenti collaudati per risolvere casi digitali complessi.
DigiTal Forensics aiuta il team forense ad analizzare, ispezionare, identificare e preservare le prove digitali presenti su diversi tipi di dispositivi elettronici, dal disco rigido di un laptop a una casella di posta elettronica cloud.
Storia di Digital Forense
Ecco le tappe fondamentali nella storia della digital forensics:
- Hans Gross (1847–1915): Primo utilizzo di studi scientifici a supporto di indagini penali.
- Francis Galton (1822–1911): Ha condotto il primo studio scientifico documentato sulle impronte digitali.
- FBI (1932): Allestire un laboratorio per offrire servizi di analisi forense agli agenti sul campo e ad altre autorità di polizia in tutti gli Stati Uniti.
- 1978: Il primo reato informatico è stato riconosciuto nel Florida Computer Crimes Act.
- 1992: Il termine "informatica forense" è entrato a far parte della letteratura accademica.
- 1995: È stata fondata l'Organizzazione internazionale per le prove informatiche (IOCE).
- 2000: È stato istituito il primo laboratorio regionale di informatica forense dell'FBI.
- 2002: Il gruppo di lavoro scientifico su Digiprove tal (SWGDE) pubblicate Migliori pratiche per la computer forensics.
- 2010: Simson Garfinkel ha illustrato le problematiche strutturali che le indagini digitali si trovano ad affrontare.
- 2012: La norma ISO/IEC 27037 è stata pubblicata, diventando il primo standard accettato a livello globale per l'identificazione, la raccolta, l'acquisizione e la conservazione delle prove digitali.
- 2015: La norma ISO/IEC 27043 è stata pubblicata, definendo principi e processi comuni per l'indagine sugli incidenti e fungendo da standard di riferimento per l'intera famiglia di norme forensi ISO.
- 2019: Meta (Facebook AI) ha lanciato la Deepfake Detection Challenge (DFDC) e sono emersi dataset come FaceForensics++, evidenziando i deepfake come una delle principali problematiche forensi.
- 2021: L'attacco ransomware Colonial Pipeline ha portato a rapidi progressi nella criptovaluta e nella forensica blockchain per traceffettuare pagamenti illeciti.
- 2024: La legge europea sull'intelligenza artificiale (AI Act) è stata adottata come prima legge completa sull'IA, ponendo maggiore enfasi sull'autenticazione dei contenuti multimediali generati dall'IA, in un contesto di crescente diffusione di casi di frode legati ai deepfake.
- 2025: Si è tenuto il primo workshop dedicato alla Deepfake Forensics (DFF-2025), in un periodo in cui i contenuti generati dall'intelligenza artificiale, i dispositivi IoT e le prove provenienti dal cloud stavano diventando elementi dominanti nelle indagini.
- 2026: Il settore ha posto sempre maggiore enfasi sulla convalida degli strumenti forensi basati sull'intelligenza artificiale, inclusi i tassi di errore e la riproducibilità, al fine di soddisfare i requisiti di ammissibilità in tribunale.
Obiettivi della computer forensics
Ogni indagine mira agli stessi obiettivi. Ecco gli obiettivi essenziali della computer forensics:
- Recuperare, analizzare e conservare il materiale informatico affinché l'organo inquirente possa presentarlo come prova in tribunale.
- Individuare il movente del crimine e l'identità del colpevole.
- Elaborare procedure da attuare sulla scena di un presunto crimine per impedire che le prove digitali vengano alterate.
- Acquisire e duplicare dati, recuperare file e partizioni cancellati da supporti digitali e quindi convalidarli.
- Individuare rapidamente le prove e stimare il potenziale impatto dell'attività illecita sulla vittima.
- Redigere una relazione forense sull'indagine e preservare le prove seguendo la catena di custodia.
Processo di Digital Forense
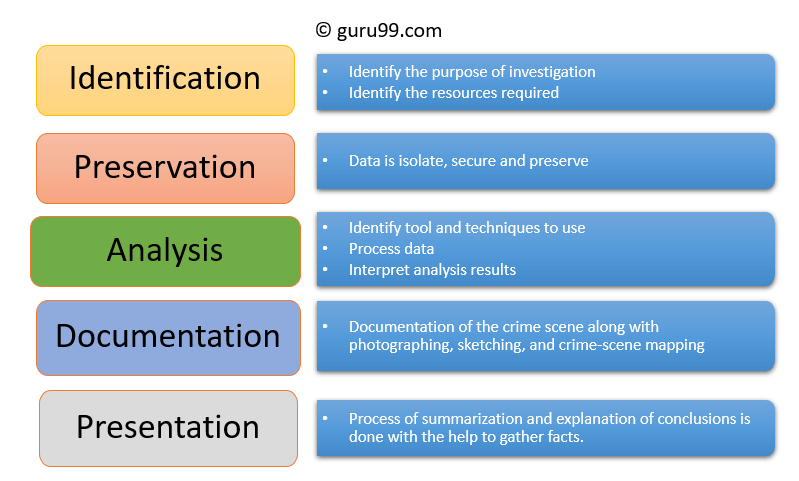
DigiLa medicina legale prevede cinque fasi, codificate in linee guida quali: NISTSP800-86 e ISO/IEC 27037:
- Identificazione
- Conservazione
- Analisi
- Documentazione
- Pronta per
Il diagramma sottostante mostra come si susseguono le cinque fasi, dal primo avvistamento di un dispositivo fino alla relazione finale per il tribunale.
Identificazione
Questo è il primo passo del processo forense. L'identificazione riguarda quali prove esistono, dove sono conservate e in quale formato.
I supporti di memorizzazione elettronici possono includere personal computer, telefoni cellulari, tablet, dischi esterni e schede rimovibili.
Conservazione
In questa fase, i dati vengono isolati, protetti e conservati. Ciò include impedire l'utilizzo del dispositivo da parte di terzi, in modo che le prove digitali non vengano manomesse.
Analisi
In questa fase, gli investigatori ricostruiscono frammenti di dati e traggono conclusioni basandosi sulle prove rinvenute. Potrebbero essere necessarie numerose fasi di esame per avvalorare una specifica teoria sul crimine.
Documentazione
È necessario creare una registrazione di tutti i dati visibili. Ciò aiuta a ricostruire la scena del crimine e a riesaminarla, e implica un'adeguata documentazione della scena, unitamente a fotografie, schizzi e mappe della scena del crimine.ping.
Pronta per
In quest'ultimo passaggio, le conclusioni vengono riassunte e spiegate. Il rapporto deve essere scritto in termini comprensibili anche ai non esperti del settore, utilizzando un linguaggio semplice e accessibile.tracterminologia ted e ogni abstracIl termine ted dovrebbe fare riferimento al dettaglio di supporto specifico.
Tipi di Digital Forense
DigiLa scienza forense non è una disciplina unitaria. Si suddivide in branche specialistiche, ciascuna mirata a una diversa fonte di prova:
| Branch di società | Cosa esamina |
|---|---|
| Analisi forense del disco | Extracts dati dai supporti di memorizzazione cercando file attivi, modificati o eliminati. |
| Analisi forense di rete | Monitora e analizza il traffico di rete per raccogliere informazioni e prove legali. |
| analisi forense wireless | Una divisione di informatica forense specializzata nella raccolta e nell'analisi del traffico wireless. |
| Analisi forense dei database | Analizza i database e i relativi metadati per individuare eventuali cambiamenti o accessi non autorizzati. |
| Analisi forense del malware | Identifica il codice dannoso e ne analizza il contenuto, inclusi virus e worm. |
| Analisi forense delle email | Recupera e analizza le email, comprese quelle eliminate, i calendari e i contatti. |
| Analisi forense della memoria | Raccoglie i dati grezzi dalla memoria di sistema, come registri, cache e RAM, e poi li elabora. |
| Analisi forense dei telefoni cellulari | Recupera i contatti del telefono e della SIM, i registri delle chiamate, gli SMS e gli MMS, i file audio e video. |
| Analisi forense delle nuvole | Acquisisce prove detenute da un fornitore di servizi anziché su un dispositivo in possesso dell'utente. |
Sfide affrontate da Digital Forense
Ecco le principali sfide che i team di analisi forense digitale si trovano ad affrontare:
- Volume dei dispositivi: La crescita dei personal computer e l'accesso pressoché universale a Internet moltiplicano il numero di dispositivi in ogni caso.
- Disponibilità degli strumenti di attacco: Pronto strumenti di hacking permettere a trasgressori poco esperti di causare danni difficili da attribuire.
- Mancanza di prove fisiche: Procedere con l'azione penale diventa difficile quando l'intero caso si basa sulla documentazione digitale.
- Scala di stoccaggio: Con dischi rigidi da un terabyte, individuare i pochi file rilevanti diventa un'operazione lenta.
- Evoluzione tecnologica costante: Ogni nuovo dispositivo, file system o schema di crittografia impone un aggiornamento degli strumenti e delle procedure.
Esempi di utilizzo di Digital Forense
Oggi, anche le organizzazioni commerciali, e non solo le forze dell'ordine, si affidano alla digital forensics in casi come:
- Furto di proprietà intellettuale
- Spionaggio industriale
- Controversie di lavoro
- Indagini antifrode
- Uso improprio di internet e della posta elettronica sul posto di lavoro
- Questioni relative alla falsificazione
- Indagini fallimentari
- Problemi di conformità normativa
Vantaggi di Digital Forense
Ecco i principali vantaggi della digital forensics:
- Verifica l'integrità di un sistema informatico a seguito di un incidente.
- Produce prove in tribunale che possono portare alla punizione del colpevole.
- Aiuta le aziende a raccogliere informazioni importanti quando i loro sistemi o reti vengono compromessi.
- Tracciati/Piste i criminali informatici operare in modo efficiente oltre confine, tutelando il denaro e il tempo dell'organizzazione.
Svantaggi di Digital Forense
Ecco i principali svantaggi della digital forensics:
- DigiLe prove documentali sono accettate in tribunale solo quando si può dimostrare che non vi è stata alcuna manomissione.
- La produzione e l'archiviazione di documenti elettronici è un'operazione estremamente costosa.
- Gli avvocati devono possedere una conoscenza approfondita dell'informatica per poter sostenere la causa.
- Gli inquirenti devono produrre prove autentiche e convincenti.
- Se lo strumento utilizzato non soddisfa gli standard specificati, un tribunale può invalidare la prova.
- La mancanza di conoscenze tecniche da parte dell'ufficiale inquirente potrebbe non portare al risultato desiderato.
