
Як зламати сервер (веб)
 Олівер Джонс
⚡ Розумний підсумок
Злом веб-серверів спрямований на програмне забезпечення та неправильні конфігурації веб-сайтів, які зберігають цінні дані, такі як паролі та номери кредитних карток. На цій сторінці описано, як працюють такі атаки та, що ще важливіше, як захистити та посилити веб-сервер.
Що таке хакінг веб-сервера?
Веб-сервер — це комп’ютерна програма або комп’ютер, на якому працює програма. Його основна функція — приймати HTTP-запити від клієнтів і надавати веб-сторінки, а потім надавати HTTP-відповіді. Його також можна описати як програму віртуальної машини. Цей тип доставки складається з HTML-документів або додаткового контенту, такого як таблиці стилів та JavaСценарій.
Клієнти зазвичай звертаються до Інтернету, щоб отримати інформацію та придбати товари й послуги. З цією метою більшість організацій мають веб-сайти. Більшість веб-сайтів зберігають цінну інформацію, таку як номери кредитних карток, адреси електронної пошти, паролі тощо. Це зробило їх мішенями для зловмисників. Спотворені веб-сайти також можуть бути використані для поширення релігійних чи політичних ідеологій тощо.
У цьому посібнику ми ознайомимо вас із методами злому веб-серверів та тим, як ви можете захистити сервери від таких атак.
Як зламати веб-сервер
У цьому практичному сценарії ми розглянемо анатомію атаки на веб-сервер. Будемо вважати, що ми націлюємося www.techpanda.orgМи насправді не збираємося його зламувати, оскільки це незаконно. Ми використовуватимемо домен лише в освітніх цілях.
Крок 1) Що нам знадобиться
- Ціль www.techpanda.org
- Пошукова система Bing
- Інструменти впровадження SQL
- PHP Shell, ми будемо використовувати dk shell http://sourceforge.net/projects/icfdkshell/
Крок 2) Збір інформації
Нам потрібно буде отримати IP-адресу нашої цілі та знайти інші веб-сайти з такою ж IP-адресою.
Ми скористаємося онлайн-інструментом, щоб знайти IP-адресу цілі та інші веб-сайти, які мають цю IP-адресу.
- Введіть URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ у вашому веб-браузері
- Введіть www.techpanda.org як ціль

- Натисніть кнопку «Перевірити»
- Ви отримаєте такі результати

На підставі наведених вище результатів IP-адреса цільового адреса — 69.195.124.112.
Ми також виявили, що на одному веб-сервері є 403 домени.
Наступним кроком буде сканування інших веб-сайтів SQL вразливості, пов'язані з ін'єкціями. Примітка: якщо ми можемо знайти SQL-вразливу сторінку на цільовому сайті, то ми будемо безпосередньо використовувати її, не враховуючи інші вебсайти.
- Введіть URL www.bing.com у вашому веббраузері. Це працюватиме лише з Bing, тому не використовуйте інші пошукові системи, такі як Google або Yahoo.
- Введіть наступний пошуковий запит
ip:69.195.124.112 .php?id=
ТУТ,
- «ip:69.195.124.112» обмежує пошук усіма веб-сайтами, розміщеними на веб-сервері з IP-адресою 69.195.124.112
- «.php?id=" шукає URL Змінні GET, що використовуються як параметри для SQL-інструкцій.
Ви отримаєте такі результати.
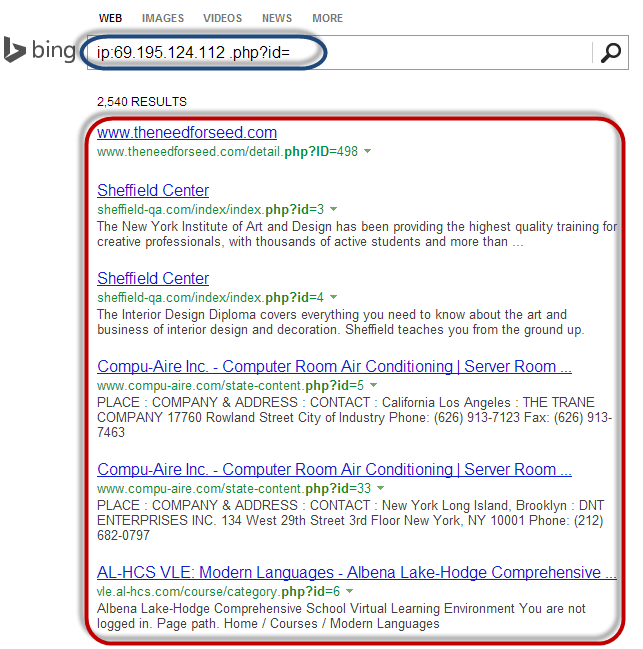
Як ви можете бачити з наведених вище результатів, усі веб-сайти, які використовують змінні GET як параметри для SQL-ін’єкції, перераховані.
Наступним логічним кроком було б сканування перелічених вебсайтів на наявність SQL-ін'єкція вразливості. Ви можете зробити це за допомогою ручної SQL-ін'єкції або скористатися інструментами, переліченими в цій статті про SQL-ін'єкції.
Крок 3) Завантаження оболонки PHP
Ми не скануватимемо жодного з перелічених вебсайтів, оскільки це незаконно. Припустимо, що нам вдалося увійти на один із них. Вам потрібно буде завантажити PHP-оболонку, яку ви завантажили з http://sourceforge.net/projects/icfdkshell/
- Відкрийте URL куди ви завантажили файл dk.php.
- Ви отримаєте таке вікно.

- Клацання на символічне посилання URL надасть вам доступ до файлів у цільовому домені.
Щойно зловмисник отримає доступ до файлів, він зможе отримати облікові дані для входу в базу даних і виконати такі дії, як пошкодження або завантаження даних, таких як електронні листи. Саме тому важливі захисні заходи, описані далі в цій статті.
Уразливості веб-сервера
Веб-сервер – це програма, яка зберігає файли (зазвичай веб-сторінки) та робить їх доступними через мережу або Інтернет. Веб-сервер потребує як апаратного, так і програмного забезпечення. Зловмисники зазвичай використовують експлойти в програмному забезпеченні, щоб отримати несанкціонований доступ до сервера. Давайте розглянемо деякі поширені вразливості, якими користуються зловмисники.
- Налаштування за замовчуванням – ці налаштування, такі як ідентифікатор користувача та паролі за замовчуванням, можуть бути легко вгадані зловмисниками. Налаштування за замовчуванням також можуть дозволяти виконання певних завдань, таких як запуск команд на сервері, що може бути використано зловмисниками.
- Неправильна конфігурація операційних систем і мереж – певні конфігурації, такі як дозвіл користувачам виконувати команди на сервері, можуть бути небезпечними, якщо користувач не має надійного пароля.
- Помилки в операційній системі та веб-серверах – виявлені помилки в операційній системі або програмному забезпеченні веб-сервера також можуть бути використані для отримання несанкціонованого доступу до системи.
Окрім вищезгаданих вразливостей веб-сервера, наступні також можуть призвести до несанкціонованого доступу.
- Відсутність політики та процедур безпеки – відсутність політики та процедур безпеки, таких як оновлення антивірусного програмного забезпечення та встановлення патчів операційної системи й програмного забезпечення веб-сервера, може створювати лазівки в безпеці для зловмисників.
Типи веб-серверів
Нижче наведено список поширених веб-серверів.
- Apache – це найпоширеніший веб-сервер в Інтернеті. Він кросплатформний, але зазвичай встановлюється на Linux. Більшість веб-сайтів на PHP розміщені на Apache сервери
- Інформаційні служби Інтернету (IIS) – розроблені Microsoft. Він працює далі Windows і є другим найбільш використовуваним веб-сервером в Інтернеті. Більшість веб-сайтів asp і aspx розміщено на Сервери IIS.
- Apache Tomcat – Більшість Java сторінки сервера (JSP) веб-сайти розміщені на цьому типі веб-сервера.
- Інші веб-сервери – до них належать веб-сервер Novell та IBMСервери Lotus Domino.
Типи атак на веб-сервери
Зловмисники використовують кілька методів проти веб-серверів, зокрема такі:
- Атаки з перетином каталогів – цей тип атаки використовує помилки на веб-сервері для отримання несанкціонованого доступу до файлів і папок, які не є загальнодоступними. Отримавши доступ, зловмисник може завантажувати конфіденційну інформацію, виконувати команди на сервері або встановлювати шкідливе програмне забезпечення.
- Атаки типу «відмова в обслуговуванні» – при цьому типі атаки веб-сервер може вийти з ладу або стати недоступним для законних користувачів.
- Викрадення системи доменних імен – під час цього типу атаки налаштування DNS змінюються, щоб вказувати на веб-сервер зловмисника. Весь трафік, який мав бути надісланий на веб-сервер, перенаправляється на неправильний.
- Сніфінг – Незашифровані дані, що надсилаються мережею, можуть бути перехоплені та використані для отримання несанкціонованого доступу до веб-сервера.
- Фішинг – за допомогою цього типу атаки зловмисник видає себе за веб-сайт і спрямовує трафік на підроблений веб-сайт. Нічого не підозрюючих користувачів можна обманом змусити надати конфіденційні дані, такі як дані для входу, номери кредитних карток тощо.
- Фармінг – за допомогою цього типу атаки зловмисник компрометує сервери системи доменних імен (DNS) або комп’ютер користувача, щоб трафік спрямовувався на шкідливий сайт.
- Спотворення інформації – за допомогою цього типу атаки зловмисник замінює веб-сайт організації іншою сторінкою, яка містить ім’я та зображення хакера, а також може містити фонову музику та повідомлення.
Наслідки успішних атак
- Репутація організації може бути зіпсована, якщо зловмисник редагує вміст веб-сайту та включає шкідливу інформацію або посилання на неприйнятний веб-сайт.
- Веб-сервер може бути використаний для встановлення шкідливого програмного забезпечення на користувачів, які відвідують скомпрометований веб-сайт. Шкідливе програмне забезпечення, завантажене на комп’ютер відвідувача, може бути вірус, троян, або програмне забезпечення ботнету тощо.
- Скомпрометовані дані користувачів можуть бути використані для шахрайської діяльності, що може призвести до втрат бізнесу або судових позовів з боку користувачів, які довірили свої дані організації.
Найкращі інструменти для атак на веб-сервер
Деякі з поширених інструментів атаки на веб-сервер включають наступне:
- Metasploit – це інструмент з відкритим кодом для розробниківping, тестування та використання експлойт-коду. Його можна використовувати для виявлення вразливостей у веб-серверах та написання експлойтів, які можна використовувати для компрометації сервера.
- MPack – це інструмент для веб-експлоатації. Він написаний на PHP та підтримується MySQL як двигун бази даних. Коли веб-сервер було зламано за допомогою MPack, увесь трафік до нього перенаправляється на шкідливі веб-сайти для завантаження.
- Zeus – цей інструмент можна використовувати для перетворення зараженого комп’ютера на бота або зомбі. Бот – це заражений комп’ютер, який використовується для здійснення інтернет-атак. Ботнет – це сукупність заражених комп’ютерів. Ботнет потім може бути використаний для атаки типу «відмова в обслуговуванні» або для розсилки спам-листів.
- Neosplit – цей інструмент можна використовувати для встановлення програм, видалення програм, їх реплікації тощо.
Перевір це: 10 найкращих БЕЗКОШТОВНИХ DDoS Attack Інструмент онлайн
Як уникнути атак на веб-сервер
Організація може прийняти наступну політику, щоб захистити себе від атак на веб-сервер.
- Керування патчами – це включає встановлення патчів для захисту сервера. Патч – це оновлення, яке виправляє помилку в програмному забезпеченні. Патчі можна застосовувати до операційна система і система веб-сервера.
- Безпечна інсталяція та налаштування операційної системи.
- Безпечне встановлення та налаштування програмного забезпечення веб-сервера.
- Система сканування вразливостей – сюди входять такі інструменти, як Snort, Nmap та доступ до сканера тепер простий (SANE).
- Брандмауери можна використовувати для зупинки простих DoS-атаки шляхом блокування всього трафіку, що надходить з ідентифікованих вихідних IP-адрес зловмисника.
- Антивірусне програмне забезпечення може бути використане для видалення шкідливого програмного забезпечення на сервері.
- Вимкнення віддаленого адміністрування.
- Видалення облікових записів за замовчуванням та невикористовуваних облікових записів із системи.
- Порти та налаштування за замовчуванням (наприклад, FTP на порту 21) слід змінити на користувацькі порти та налаштування (наприклад, FTP-порт на порту 5069).
