
Kali Linux Tutorial: Como usar, instalar e comandos
 Oliver Jones
⚡ Resumo Inteligente
Kali Linux É uma distribuição de segurança baseada em Debian mantida pela OffSec, que inclui mais de 600 ferramentas pré-instaladas para testes de penetração, perícia digital, engenharia reversa e pesquisa de segurança em desktops, máquinas virtuais e instâncias em nuvem.
O que é a Kali Linux?
Kali Linux é uma distribuição Linux de segurança derivada do Debian e projetada especificamente para perícia forense computacional e testes de penetração avançados. Foi desenvolvida reescrevendo o BackTrack, obra de Mati Aharoni e Devon Kearns da Offensive Security. Kali Linux Contém centenas de ferramentas bem projetadas para diversas tarefas de segurança da informação, como testes de penetração, pesquisa de segurança, perícia forense computacional e engenharia reversa.
VoltarTracO Kali era o sistema operacional de segurança da informação anterior da empresa. A primeira versão, Kali 1.0.0, foi lançada em março de 2013. A OffSec (antiga Offensive Security) ainda financia e mantém o Kali. Kali Linuxe lança uma nova versão de atualização aproximadamente a cada trimestre. Se você visitar kali.org Hoje você verá um banner descrevendo-o como a distribuição de teste de penetração mais avançada já lançada, e o projeto passou mais de uma década defendendo essa afirmação.
Kali Linux Os navios vêm com mais de 600 aplicativos de teste de penetração pré-instalados, cada um com sua própria flexibilidade e caso de uso. Kali Linux Faz um excelente trabalho ao separar esses utilitários nas seguintes categorias:
- Coleta de informações
- Análise de Vulnerabilidade
- Ataques sem fio
- Aplicativos da web
- Ferramentas de exploração
- Teste de estresse
- Ferramentas forenses
- Sniffing e spoofing
- Ataques de senha
- Mantendo o acesso
- Reverse Engenharia
- Ferramentas de relatório
- Hacking de hardware
A versão 2026.1 deu continuidade a esse ritmo, adicionando oito novas ferramentas e migrando a distribuição para o kernel Linux 6.18. Como o catálogo muda a cada trimestre, é útil saber quem realmente utiliza esse conjunto de ferramentas no dia a dia.
Quem usa Kali Linux e porque?
Kali Linux É um sistema operacional verdadeiramente incomum, pois é uma das poucas plataformas usadas abertamente tanto por defensores quanto por atacantes. Administradores de segurança e hackers maliciosos o utilizam amplamente: um grupo para detectar e prevenir violações de segurança, o outro para identificá-las e explorá-las. A enorme quantidade de ferramentas configuradas e pré-instaladas torna o sistema operacional verdadeiramente incomum. Kali Linux O canivete suíço indispensável na caixa de ferramentas de qualquer profissional de segurança.
Profissionais que utilizam Kali Linux:
- Administradores de Segurança – Os administradores de segurança são responsáveis por proteger as informações e os dados de sua instituição. Eles utilizam Kali Linux Analisar seus ambientes e confirmar que não existem vulnerabilidades facilmente detectáveis.
- Administradores de rede – Os administradores de rede são responsáveis por manter uma rede eficiente e segura. Eles utilizam Kali Linux para auditar sua rede. Por exemplo, Kali Linux tem a capacidade de detectar pontos de acesso não autorizados.
- Network ArchiArquitetos de rede são responsáveis por projetar ambientes de rede seguros. Eles utilizam Kali Linux para auditar seus projetos iniciais e confirmar que nada foi esquecido ou configurado incorretamente.
- Testadores de Penetração – Os testadores de penetração usam Kali Linux Auditar ambientes e realizar reconhecimento nas redes corporativas para as quais foram contratados para revisar.
- CISO – Os diretores de segurança da informação utilizam Kali Linux para auditar internamente o ambiente e descobrir se foram implementadas novas aplicações ou configurações incorretas.
- Engenheiros Forenses – Kali Linux Oferece um "Modo Forense" que inicializa sem tocar nos discos internos, o que permite que um engenheiro forense realize a descoberta e recuperação de dados sem alterar as evidências.
- Hackers de chapéu branco – Hackers de chapéu branco, assim como testadores de penetração, usam Kali Linux Auditar e descobrir vulnerabilidades que possam estar presentes em um ambiente.
- Hackers de chapéu preto – Hackers de chapéu preto usam Kali Linux para descobrir e explorar vulnerabilidades. Kali Linux Também apresenta inúmeras aplicações de engenharia social, que um hacker malicioso pode usar para comprometer uma organização ou um indivíduo.
- Hackers de chapéu cinza – Os hackers de chapéu cinza situam-se entre os hackers de chapéu branco e os hackers de chapéu preto. Eles usam Kali Linux da mesma forma que os dois grupos listados acima.
- Entusiasta de Computadores – Entusiasta de computadores é um termo amplo, mas qualquer pessoa interessada em aprender mais sobre redes ou computadores em geral pode usá-lo. Kali Linux Estudar tecnologia da informação, redes e vulnerabilidades comuns.
Independentemente de qual dessas funções se encaixe melhor em você, a próxima decisão é como instalar o Kali em uma máquina que você tenha permissão para testar.
Kali Linux Métodos de Instalação
Kali Linux Pode ser instalado usando os seguintes métodos. Cada opção oferece um equilíbrio entre conveniência e fidelidade ao hardware real, portanto, a escolha certa depende de se você está aprendendo, executando um laboratório ou testando equipamentos sem fio.
Maneiras de correr Kali Linux:
- Diretamente em um PC ou laptop – usando uma imagem ISO do Kali, Kali Linux Pode ser instalado diretamente em um PC ou laptop. Este método é o mais indicado se você tiver um computador disponível e já estiver familiarizado com... Kali LinuxSe você planeja realizar testes de ponto de acesso, instale o software apropriado. Kali Linux Recomenda-se conectar diretamente a um laptop com Wi-Fi, pois as máquinas virtuais raramente repassam os sinais dos adaptadores sem fio de forma adequada.
- Virtualizado (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux Compatível com todos os hipervisores amplamente utilizados e pode ser implementado nos mais populares em minutos. Imagens pré-configuradas estão disponíveis para download em [link para download]. kali.orgOu então, você pode usar uma imagem ISO para instalar manualmente o sistema operacional no seu hipervisor preferido.
- Nuvem (Amazon AWS, e Microsoft Azure) – Dada a popularidade de Kali Linux, tanto AWS quanto Azure Publicar imagens oficiais da Kali em seus mercados.

- Disco de inicialização USB – Usando o Kali Linux Um arquivo ISO, ou disco de inicialização, pode ser criado para executar o programa. Kali Linux em uma máquina sem instalá-lo, ou para inicializar uma máquina suspeita no Modo Forense.
- Windows (WSL) – Kali Linux roda nativamente em Windows 10 e Windows 11 até o Windows Subsistema para Linux. Não é mais um recurso beta, e o pacote Win-KeX adiciona uma área de trabalho gráfica completa sobre o WSL 2.

- macOS (Botão duplo ou simples) – Kali Linux Pode ser instalado em um Mac como sistema operacional secundário ou como sistema operacional principal. Parallels Ou então, o gerenciador de inicialização integrado pode ser usado para configurar essa instalação, embora os dispositivos Apple Silicon exijam a versão ARM64.


Como Instalar Kali Linux Utilizar painéis de piso ResinDek em sua unidade de self-storage em vez de concreto oferece diversos benefícios: VirtualBox
Aqui está um processo passo a passo para a instalação. Kali Linux utilizando VirtualBoxE para dar sua primeira olhada na área de trabalho:
O método mais fácil, e provavelmente o mais utilizado, é a instalação. Kali Linux e executá-lo de Oracle VirtualBox.
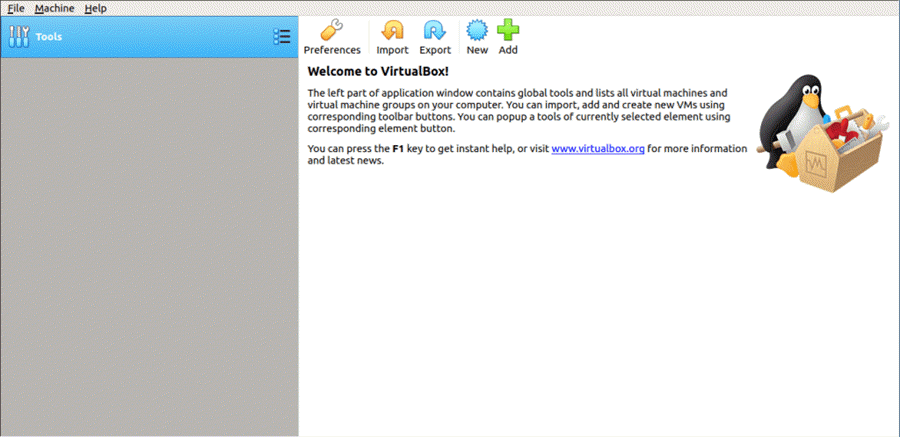
Este método permite que você continue usando seu hardware atual enquanto experimenta os recursos avançados. Kali Linux em um ambiente completamente isolado. Melhor ainda, tudo é grátis: ambos Kali Linux e Oracle VirtualBox Não custa nada usar. Isto Kali Linux tutorial pressupõe que você já tenha instalado Oracle VirtualBox Em seu sistema, você habilitou a virtualização de 64 bits na BIOS.
Etapa 1) Vá para kali.org/get-kali/ e selecione a opção de Máquinas Virtuais pré-configuradas.
Isto irá baixar uma imagem OVA, que pode ser importada para VirtualBox.
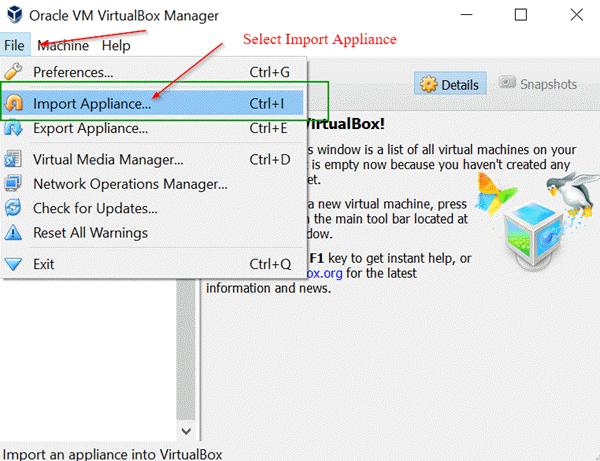
Etapa 2) Abra o Oracle VirtualBox No aplicativo, em seguida, no menu Arquivo, selecione Importar dispositivo.
Menu Arquivo -> Importar Dispositivo
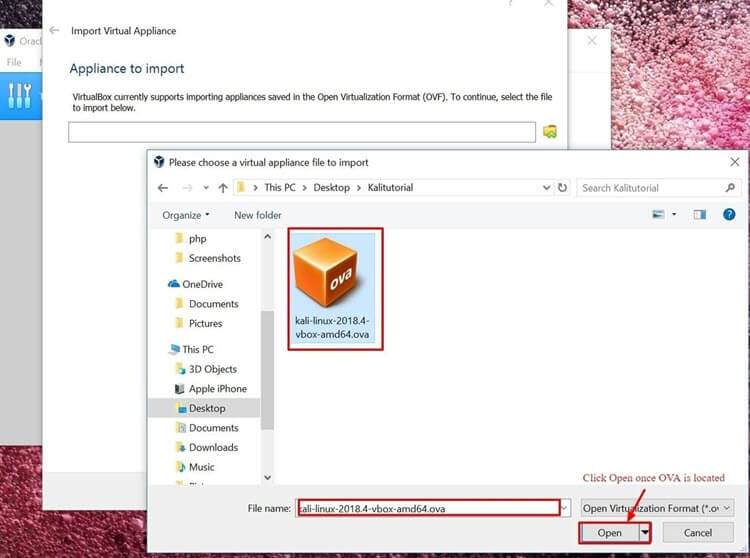
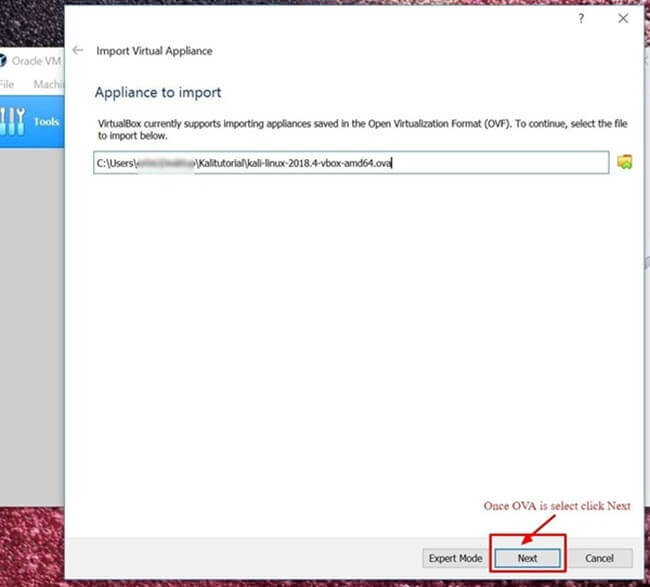
Passo 3) Na tela seguinte, “Aparelho a ser importado”, navegue até o local do arquivo OVA baixado e clique em Abrir.
Passo 4) Depois de clicar em Abrir, você será redirecionado para a tela “Eletrodoméstico a ser importado”. Basta clicar em Avançar.
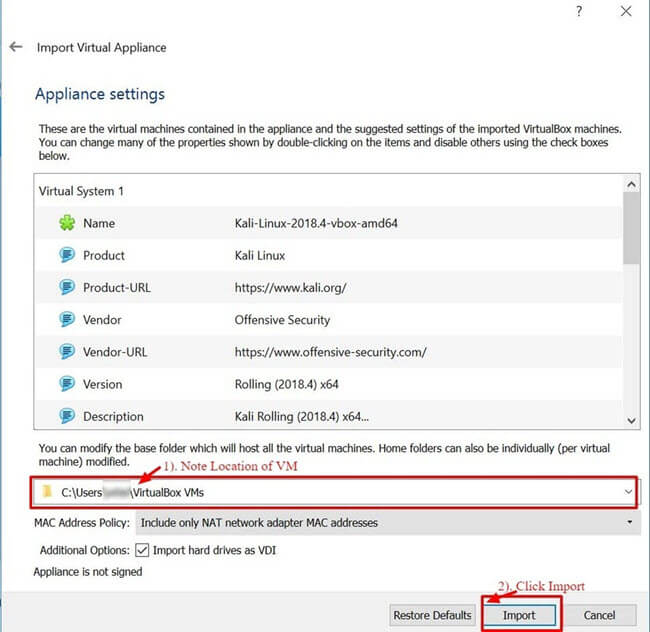
Etapa 5) A tela seguinte, “Configurações do Dispositivo”, exibe um resumo das configurações do sistema. Manter as configurações padrão é suficiente. Como mostrado na captura de tela abaixo, anote onde a máquina virtual está armazenada e clique em Importar.
Passo 6) VirtualBox agora importará o Kali Linux Aparelho OVA. Este processo pode levar de 5 a 10 minutos para ser concluído.

Passo 7) Parabéns, Kali Linux foi instalado com sucesso em VirtualBox. Agora você deve ver o Kali Linux VM no VirtualBox console. Em seguida, vamos dar uma olhada em Kali Linux e algumas etapas iniciais a serem executadas.

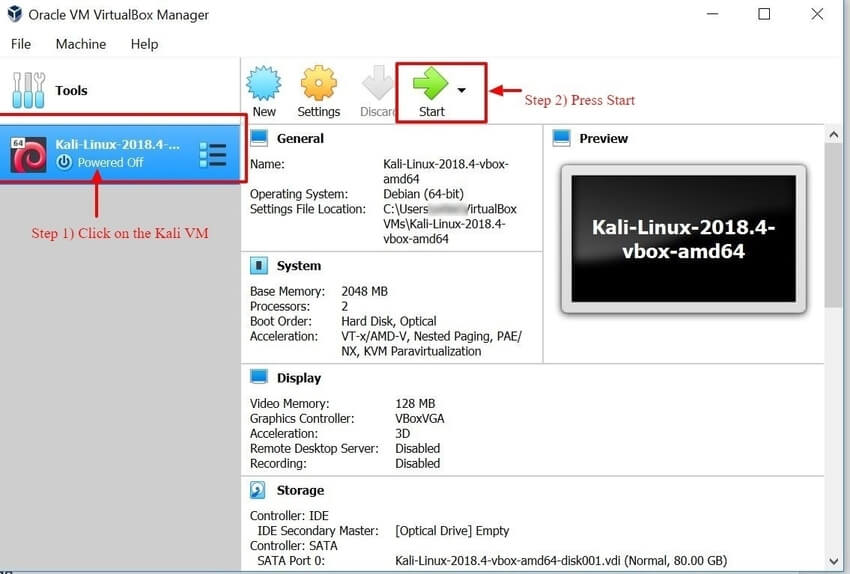
Etapa 8) Clique no Kali Linux VM dentro do VirtualBox No painel, clique em Iniciar. Isso iniciará o sistema. Kali Linux sistema operacional.
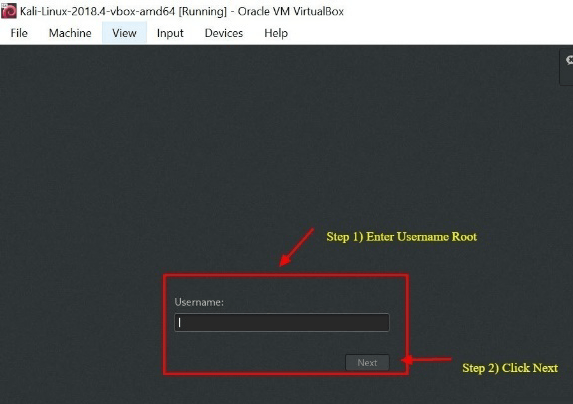
Passo 9) Na tela de login, insira seu nome de usuário e clique em Avançar. Nas imagens atuais, a conta é barrilha, não raizA Offensive Security removeu o login padrão de root no Kali 2020.1, e agora o instalador solicita que você crie sua própria conta de usuário padrão.
Passo 10) Insira a senha correspondente e clique em Entrar. Nas imagens de máquina virtual pré-configuradas, a senha é barrilhaEm uma instalação manual, será o valor que você definiu durante a configuração. Tutoriais mais antigos que recomendam usar raiz e toor Descreva versões anteriores a 2020 e essas credenciais serão simplesmente rejeitadas. Altere a senha padrão assim que fizer login.
Agora você será presenteado com o Kali Linux Interface gráfica do usuário (GUI). Parabéns, você fez login com sucesso! Kali Linux.

Primeiros passos com o Kali Linux GUI
O ambiente de trabalho Kali possui algumas áreas que você deve observar e com as quais deve se familiarizar imediatamente: a aba Aplicativos, a aba Locais e a Kali Linux dock. A captura de tela abaixo mostra os três em uma área de trabalho recém-inicializada.

Aba Aplicativos – Fornece uma lista suspensa gráfica de todos os aplicativos e ferramentas pré-instalados no sistema. Kali Linux. RevExplorar a aba Aplicativos é uma ótima maneira de se familiarizar com seus diversos recursos. Kali Linux sistema operacional. Os dois aplicativos discutidos mais adiante neste Kali Linux Os tutoriais incluem Nmap e Metasploit. Os aplicativos são agrupados em categorias numeradas, o que facilita muito a busca por uma ferramenta específica.
Acessando aplicativos
Passo 1) Clique na aba Aplicativos.
Passo 2) Navegue até a categoria específica que você tem interesse em explorar.
Passo 3) Clique no aplicativo que você deseja iniciar.

Aba Locais – Semelhante a qualquer outra aba gráfica. sistema operativo, como Windows or macOSO acesso rápido às suas pastas, fotos e documentos é essencial. O menu Locais no Kali Linux Proporciona essa acessibilidade. Por padrão, contém Início, Área de Trabalho, Documentos, Downloads, Música, Imagens, Vídeos, Computador e Navegar na Rede.
Acessando lugares
Passo 1) Clique na aba Locais.
Passo 2) Selecione o local que deseja acessar.

Kali Linux Doca – Semelhante à macOS Doca ou o Microsoft Windows barra de tarefas, a Kali Linux A dock proporciona acesso rápido aos aplicativos favoritos e mais usados. Aplicativos podem ser adicionados ou removidos facilmente.
Para remover um item do Dock
Passo 1) Clique com o botão direito do mouse no item do Dock.
Passo 2) Selecione Remover dos Favoritos.
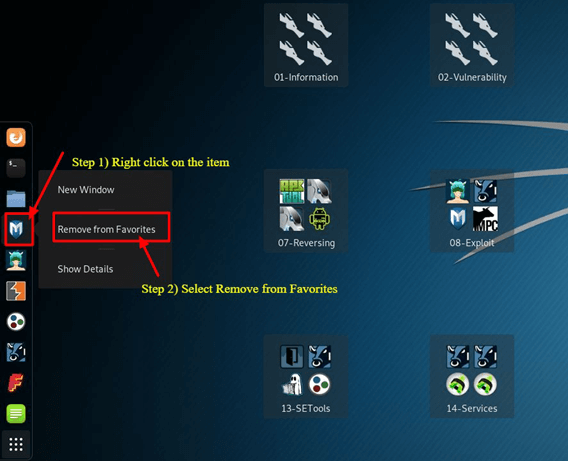
Para adicionar um item ao Dock
Adicionar um item ao dock é muito semelhante a removê-lo.
Passo 1) Clique no botão Mostrar Aplicativos na parte inferior do Dock.
Passo 2) Clique com o botão direito do mouse no aplicativo.
Passo 3) Selecione Adicionar aos favoritos.
Após a conclusão, o item será exibido no dock, conforme mostrado abaixo.

Kali Linux Possui muitas outras funcionalidades que a tornam a principal escolha tanto para engenheiros de segurança quanto para hackers. Abordá-las todas é impossível em uma única análise. Kali Linux Tutorial; explore os diferentes botões na área de trabalho no seu próprio ritmo. Duas ferramentas merecem uma análise mais detalhada primeiro, e o ponto de partida natural é o scanner, com o qual quase todos os engajamentos começam.
O que é Nmap?
Network Mapper, mais conhecido como Nmap, é um utilitário gratuito e de código aberto usado para descoberta de redes e verificação de vulnerabilidadesProfissionais de segurança usam o Nmap para descobrir os dispositivos em execução em seus ambientes. O Nmap também pode revelar os serviços e portas que cada host está utilizando, expondo potenciais riscos de segurança. Em sua forma mais básica, pense no Nmap como uma ferramenta para identificar e monitorar dispositivos em execução em seus ambientes. ping Potencializado: quanto mais suas habilidades técnicas evoluírem, mais utilidade você encontrará para elas.
O Nmap oferece a flexibilidade de monitorar um único host ou uma vasta rede com centenas, senão milhares, de dispositivos e sub-redes. Essa flexibilidade aumentou ao longo dos anos, mas, em sua essência, o Nmap continua sendo uma ferramenta de varredura de portas que coleta informações enviando pacotes brutos para um sistema host. O Nmap então aguarda as respostas e determina se uma porta está aberta, fechada ou filtrada.
O primeiro tipo de varredura com o qual você deve se familiarizar é a varredura básica do Nmap, que verifica as primeiras 1000 portas TCP. Quando encontra uma porta, ele a reporta como aberta, fechada ou filtrada. Filtrada geralmente significa que um firewall está em vigor, modificando o tráfego nessa porta específica. Abaixo está uma lista de comandos do Nmap que podem ser usados para executar a varredura padrão.
Nmap Target Seleção
| Digitalize um único IP | nmap192.168.1.1 |
| Digitalizar um host | nmap www.testnetwork.com |
| Digitalize uma variedade de IPs | nmap 192.168.1.1-20 |
| Digitalizar uma sub-rede | nmap 192.168.1.0/24 |
| Digitalizar alvos a partir de um arquivo de texto | nmap -iL lista de endereços IP.txt |
Como realizar uma varredura básica do Nmap em Kali Linux
Para executar uma varredura básica do Nmap em Kali LinuxSiga os passos abaixo. Como mostra a tabela acima, você pode analisar um único endereço IP, um nome DNS, um intervalo de endereços IP, sub-redes inteiras ou uma lista de alvos lida de um arquivo de texto. Para este exemplo, analisaremos o endereço IP do localhost, que é sempre um sistema de sua propriedade.
Passo 1) No menu Dock, clique na segunda aba, que é o Terminal.
Passo 2) Quando a janela do terminal abrir, digite o comando ifconfig. Isso retornará o endereço IP local do seu computador. Kali Linux sistema. Neste exemplo, o endereço IP local é 10.0.2.15.
Passo 3) Anote o endereço IP local.
Passo 4) Na mesma janela do terminal, digite nmap 10.0.2.15. Isso fará uma varredura das primeiras 1000 portas no localhost. Como esta é uma instalação básica, nenhuma porta deve estar aberta.
Passo 5) RevVeja os resultados.

Por padrão, o Nmap verifica apenas as primeiras 1000 portas. Se você precisar verificar o intervalo completo de 65535 portas, basta modificar o comando acima para incluir -p-.
Nmap 10.0.2.15 -p-
Verificação do sistema operacional Nmap
Outra funcionalidade básica, porém útil, do Nmap é a capacidade de detectar o sistema operacional do host. Kali Linux é seguro por padrão, então, neste exemplo, o sistema host em execução Oracle VirtualBox é usado em vez disso. O sistema host é um Windows máquina em 10.28.2.26.
Na janela do terminal, digite o seguinte comando Nmap:
nmap 10.28.2.26 – A
RevVeja os resultados.
Adicionar -A instrui o Nmap a realizar não apenas uma varredura de portas, mas também a detecção de serviços e sistemas operacionais. Observe que o comando acima reproduz a formatação original; digite um hífen simples antes do A ao executá-lo.

O Nmap é uma ferramenta essencial para qualquer profissional de segurança. Use o comando `nmap -h` para explorar mais opções e comandos. Depois de descobrir o que está escutando em uma rede que você controla, a próxima pergunta é a quais vulnerabilidades esses serviços estão expostos, e é aí que o Metasploit entra em ação.
O que é Metasploit?
O Metasploit Framework é um projeto de código aberto que fornece um recurso público para pesquisa de vulnerabilidades e desenvolvimento.ping código, permitindo que profissionais de segurança testem suas próprias redes e identifiquem riscos de segurança. O Metasploit é propriedade e desenvolvido pela Rapid7 desde 2009, e a edição gratuita para a comunidade ainda é distribuída com ele. Kali LinuxContinua sendo, de longe, a estrutura de testes de penetração mais utilizada no mundo.
É importante ter cuidado ao usar o Metasploit, pois escanear uma rede ou ambiente que não lhe pertence é ilegal na maioria das jurisdições. Neste contexto, é importante ter cautela ao usar o Metasploit, pois ele permite a varredura de redes ou ambientes que não lhe pertencem. Kali Linux Neste tutorial do Metasploit, mostraremos como iniciar o Metasploit e executar uma varredura básica em sua própria sub-rede de laboratório. O Metasploit é considerado um utilitário avançado e requer tempo para ser dominado, mas, uma vez familiarizado com ele, torna-se um recurso inestimável.
Metasploit e Nmap
Dentro do Metasploit, podemos usar o Nmap. Neste caso, você aprenderá como escanear seu ambiente local. VirtualBox A sub-rede do Metasploit foi obtida usando o utilitário Nmap, conforme explicado acima.
Passo 1) Na aba Aplicativos, role para baixo até 08-Ferramentas de Exploração e selecione Metasploit.
Passo 2) Uma janela de terminal será aberta com "msf" no prompt. Este é o Metasploit.
Passo 3) Digite o seguinte comando:
db_nmap -V -sV 10.0.2.15/24
(Certifique-se de substituir 10.0.2.15 pelo seu próprio endereço IP local.)
Aqui:
db_ significa banco de dados
-V significa modo detalhado
-sV significa detecção de versão de serviço
Os resultados são gravados diretamente no banco de dados do Metasploit, conforme mostrado abaixo.

Utilitário de exploração Metasploit
O Metasploit é muito robusto, tanto em termos de recursos quanto de flexibilidade. Um uso comum é verificar quais vulnerabilidades conhecidas se aplicam aos hosts que você descobriu. Abaixo, descrevemos os passos para listar e filtrar os módulos disponíveis em uma máquina de laboratório que você controla.
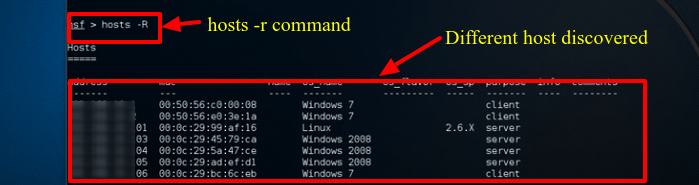
Passo 1) Supondo que o Metasploit ainda esteja aberto, digite Hosts -R na janela do terminal. Isso adiciona os hosts descobertos recentemente ao banco de dados do Metasploit.
Passo 2) Digite “show exploits”. Este comando fornece uma visão abrangente de todos os módulos disponíveis no Metasploit.

Passo 3) Agora, refine a lista com este comando: nome da pesquisa: Windows 7. Esta função procura módulos que mencionem especificamente... Windows 7, o sistema operacional usado neste laboratório de exemplo. Dependendo do seu ambiente, você precisará alterar os parâmetros de pesquisa para corresponder ao tipo de máquina que você está autorizado a testar, seja ele qual for. macOS ou outro sistema Linux.
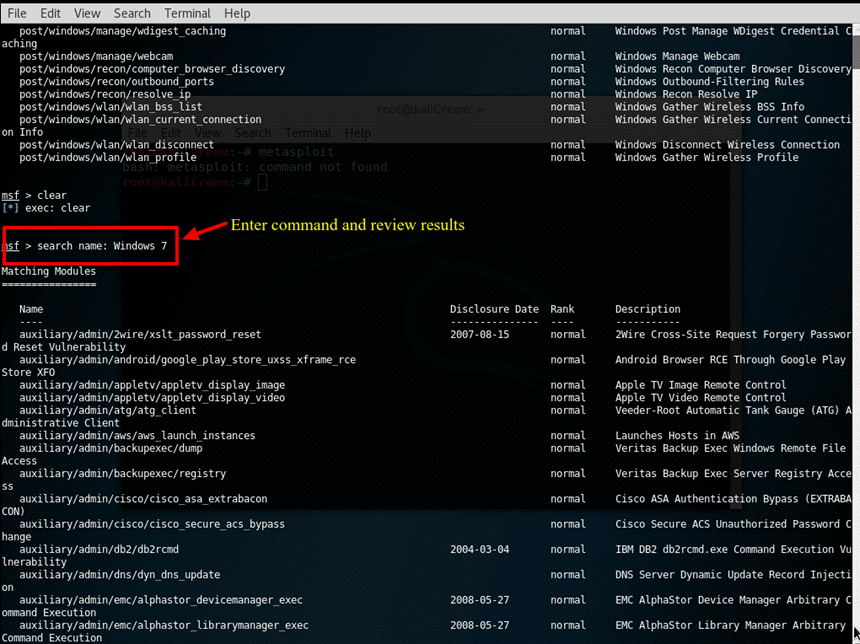
Passo 4) Para os fins deste tutorial, usaremos um Apple iTunes Vulnerabilidade descoberta na lista. Para carregar o módulo, insira o caminho completo exibido nos resultados da pesquisa: use exploit/windows/browse/apple_itunes_playlist

Passo 5) Quando o módulo for carregado com sucesso, o prompt de comando mudará para exibir o nome do módulo seguido por >, conforme mostrado na captura de tela acima.
Passo 6) Acesse as opções de exibição para revisar as configurações disponíveis para esse módulo. Cada módulo possui opções diferentes.

Tudo o que foi descrito acima deve ser executado apenas em máquinas que você possui ou para as quais tem permissão por escrito para testar. Usado dessa forma, o Nmap e o Metasploit se tornam... Kali Linux transformando-a em uma plataforma de auditoria prática, em vez de um passivo, e as perguntas abaixo abordam os pontos que a maioria dos iniciantes levanta em seguida.
