ARP 중독 및 스푸핑 공격 설명
 올리버 존스
⚡ 스마트 요약
ARP 스푸핑이라고도 하는 ARP 포이즈닝 공격은 공격자가 스위치에 가짜 MAC 주소를 전송하여 위조된 주소를 실제 IP 주소와 연결하고 네트워크 트래픽을 탈취하는 공격입니다. 고정 ARP 항목과 탐지 소프트웨어는 이러한 공격을 방지하는 데 도움이 됩니다.
ARP 중독(ARP 스푸핑)이란 무엇입니까?
ARP는 주소 확인 프로토콜의 약어입니다.ARP는 스위치에서 IP 주소를 물리적 주소(MAC 주소)로 변환하는 데 사용됩니다. 호스트는 네트워크에 ARP 브로드캐스트를 전송하고, 수신 컴퓨터는 자신의 물리적 주소(MAC 주소)로 응답합니다. 이렇게 변환된 IP/MAC 주소를 사용하여 통신이 이루어집니다. ARP 스푸핑은 스위치에 가짜 MAC 주소를 전송하여, 스위치가 해당 가짜 MAC 주소를 네트워크상의 정상적인 컴퓨터의 IP 주소와 연결하도록 유도하고 트래픽을 가로채는 공격입니다.
ARP 중독 공격의 유형
- 중간자 공격
- 교통 차단
- 서비스 거부(DoS) 공격
ARP 중독 공격을 방지하는 방법
정적 ARP 항목이러한 설정은 로컬 ARP 캐시에 정의하고 스위치를 구성하여 모든 자동 ARP 응답 패킷을 무시하도록 할 수 있습니다. 이 방법의 단점은 대규모 네트워크에서 유지 관리가 어렵다는 것입니다. IP/MAC 주소 맵ping 네트워크상의 모든 컴퓨터에 배포되어야 합니다.
ARP 중독 탐지 소프트웨어: 이러한 시스템은 IP/MAC 주소 확인을 교차 확인하고 인증된 경우 이를 인증하는 데 사용할 수 있습니다. 그러면 인증되지 않은 IP/MAC 주소 확인이 차단될 수 있습니다.
Opera시스템 보안: 이 측정은 사용된 운영 체제에 따라 달라집니다. 다음은 다양한 운영 체제에서 사용하는 기본 기술입니다.
- Linux 기반: 원치 않는 ARP 응답 패킷을 무시하여 작동합니다.
- Microsoft Windows: ARP 캐시 동작은 레지스트리를 통해 구성할 수 있습니다. 다음 목록에는 네트워크를 스니핑으로부터 보호하는 데 사용할 수 있는 일부 소프트웨어가 포함되어 있습니다.
- 안티ARP– 수동적 및 능동적 스니핑에 대한 보호 기능을 제공합니다.
- Agnitum 전초 방화벽– 수동적 스니핑에 대한 보호 제공
- XArp– 수동적 및 능동적 스니핑에 대한 보호 기능을 제공합니다.
- 맥 OS: ArpGuard를 사용하여 보호할 수 있습니다. 능동 및 수동 스니핑 모두로부터 보호합니다.
해킹 활동: ARP 항목 구성 Windows
우리가 사용하는 Windows 이 연습에서는 7을 사용했지만, 다른 버전의 창에서도 해당 명령을 사용할 수 있어야 합니다.
명령 프롬프트를 열고 다음 명령을 입력하세요.
arp –a
이리,
- 4월 다음 위치에 있는 ARP 구성 프로그램을 호출합니다. Windows/System32 디렉토리
- -a ARP 캐시의 내용을 표시할 매개변수입니다.
다음과 유사한 결과가 나타납니다.
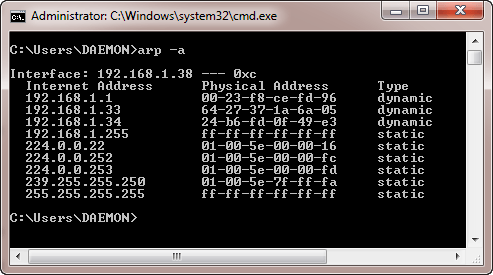
주의 사항: 동적 항목 사용시 자동으로 추가 및 삭제됩니다. TCP / IP 원격 컴퓨터와의 세션.
정적 항목 수동으로 추가되고 컴퓨터가 다시 시작될 때, 네트워크 인터페이스 카드가 다시 시작되거나 이에 영향을 미치는 기타 활동이 삭제됩니다.
정적 항목 추가
명령 프롬프트를 연 다음 ipconfig /all 명령을 사용하여 IP 및 MAC 주소를 가져옵니다.

MAC 주소는 물리적 주소를 사용하여 표현되며 IP 주소는 IPv4Address입니다.
다음 명령을 입력하십시오
arp –s 192.168.1.38 60-36-DD-A6-C5-43

참고: IP 및 MAC 주소는 여기에서 사용된 것과 다릅니다. 이는 그들이 독특하기 때문입니다.
다음 명령을 사용하여 ARP 캐시를 확인하세요.
arp –a
다음과 같은 결과가 나옵니다

IP 주소는 우리가 제공한 MAC 주소로 확인되었으며 이는 정적 유형입니다.
ARP 캐시 항목 삭제
다음 명령을 사용하여 항목을 제거하세요.
arp –d 192.168.1.38

PS ARP 중독은 가짜 MAC 주소를 스위치에 보내는 방식으로 작동합니다.
IP 및 MAC 주소란 무엇입니까?
IP 주소는 인터넷 프로토콜 주소의 약자입니다. 인터넷 프로토콜 주소는 프린터, 컴퓨터 네트워크의 저장 디스크와 같은 컴퓨터나 장치를 고유하게 식별하는 데 사용됩니다. 현재 IP 주소에는 두 가지 버전이 있습니다. IPv4는 32비트 숫자를 사용합니다. 인터넷의 엄청난 성장으로 인해 IPv6가 개발되었으며 128비트 숫자를 사용합니다.
IPv4 주소는 점으로 구분된 네 개의 숫자 그룹으로 포맷됩니다. 최소 숫자는 0이고 최대 숫자는 255입니다. IPv4 주소는 다음과 같습니다.
127.0.0.1
IPv6 주소는 전체 콜론으로 구분된 4개 숫자 그룹으로 포맷됩니다. 그룹 번호는 6개의 XNUMX진수로 작성됩니다. IPvXNUMX 주소의 예는 다음과 같습니다.
2001:0db8:85a3:0000:0000:8a2e:0370:7334
IP 주소의 텍스트 형식 표현을 간소화하기 위해 선행 0을 생략하고 0 그룹을 생략하여 완성합니다. 간소화된 형식의 위 주소는 다음과 같이 표시됩니다.
2001:db8:85a3:::8a2e:370:7334
MAC 주소는 미디어 액세스 제어 주소의 약어입니다. MAC 주소 네트워크의 물리적 계층에서 통신을 위한 네트워크 인터페이스를 고유하게 식별하는 데 사용됩니다. MAC 주소는 일반적으로 네트워크 카드에 내장되어 있습니다.
MAC 주소는 전화기의 일련번호와 같고, IP 주소는 전화번호와 같습니다.
운동
이 연습에서는 Windows를 사용한다고 가정합니다. 명령 프롬프트를 엽니다.
명령을 입력하십시오.
ipconfig /all
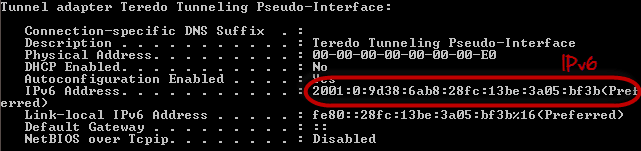
컴퓨터에서 사용 가능한 모든 네트워크 연결에 대한 자세한 정보를 얻을 수 있습니다. 아래에 표시된 결과는 광대역 모뎀이 MAC 주소와 IPv4 형식을 표시하고 무선 네트워크가 IPv6 형식을 표시하는 결과입니다.