
서비스 거부(DoS) 공격이란 무엇인가? 정의 및 예방법
 올리버 존스
⚡ 스마트 요약
서비스 거부(DoS) 공격은 웹 서버와 같은 대상에 처리 용량을 초과하는 요청을 집중시켜 정상적인 사용자의 접근을 차단하는 공격입니다. 이 페이지에서는 DoS 및 DDoS 공격의 작동 방식과 방어 방법을 설명합니다.
서비스 거부 공격(DoS)이란 무엇입니까?
DoS 공격은 정상적인 사용자가 웹사이트, 네트워크, 이메일 등과 같은 리소스에 접근하는 것을 차단하거나 해당 리소스의 속도를 극도로 저하시키는 공격입니다. DoS는 서비스 거부(Denial of Service)의 약자입니다. 이러한 유형의 공격은 일반적으로 웹 서버와 같은 대상 리소스에 동시에 과도한 요청을 보내는 방식으로 이루어집니다. 그 결과 서버는 모든 요청에 응답할 수 없게 됩니다. 이는 서버 다운 또는 속도 저하로 이어질 수 있습니다.
인터넷에서 일부 비즈니스를 차단하면 비즈니스 또는 금전적 손실이 발생할 수 있습니다. 인터넷과 컴퓨터 네트워크 인터넷은 많은 사업체에 동력을 제공합니다. 결제 게이트웨이나 전자상거래 사이트와 같은 일부 조직은 사업 운영에 전적으로 인터넷에 의존합니다.
이 튜토리얼에서는 서비스 거부 공격이 무엇인지, 어떻게 수행되는지, 그리고 이러한 공격으로부터 어떻게 보호할 수 있는지에 대해 알아봅니다.
서비스 거부(DoS) 공격 유형
DoS 공격에는 크게 두 가지 유형이 있습니다.
- DoS 공격은 단일 호스트에 의해 수행됩니다.
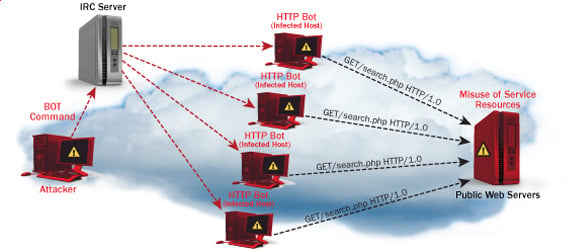
- 분산 서비스 거부(Distributed DoS) 공격은 여러 대의 해킹된 컴퓨터가 동일한 피해자를 대상으로 네트워크를 데이터 패킷으로 마비시키는 공격 유형입니다.
아래 다이어그램은 단일 소스 DoS와 봇넷 기반 DDoS를 대조합니다.
DoS 공격은 어떻게 작동하나요?
DoS 공격이 어떻게 수행되는지, 그리고 어떤 기술이 사용되는지 살펴보겠습니다. 흔히 발생하는 다섯 가지 유형의 공격에 대해 알아보겠습니다.
Ping 죽음의
The ping 이 명령어는 일반적으로 네트워크 리소스의 가용성을 테스트하는 데 사용됩니다. 네트워크 리소스로 작은 데이터 패킷을 전송하는 방식으로 작동합니다. ping 죽음의 위협은 이를 악용하여 최대 제한(65,536바이트)을 초과하는 데이터 패킷을 전송합니다. TCP / IP 허용합니다. TCP/IP 단편화는 패킷을 작은 덩어리로 나누어 서버로 전송합니다. 전송되는 데이터 패킷이 서버가 처리할 수 있는 크기보다 크기 때문에 서버가 멈추거나 재부팅되거나 충돌할 수 있습니다.
스머프
이러한 유형의 공격은 대량의 인터넷 제어 메시지 프로토콜(ICMP)을 사용합니다. ping 인터넷 방송 주소를 대상으로 하는 트래픽 공격입니다. 응답 IP 주소는 의도된 피해자의 IP 주소로 위조됩니다. 모든 응답은 공격에 사용된 IP 주소 대신 피해자에게 전송됩니다. ping하나의 인터넷 브로드캐스트 주소(IBA)는 최대 255개의 호스트를 지원할 수 있으므로, 스머프 공격은 단일 호스트의 공격을 증폭시킵니다. ping 255회. 이로 인해 네트워크 속도가 현저히 느려져 사용할 수 없는 지경에 이릅니다.
Buffer 과다
버퍼는 임시 저장 위치입니다. 램 CPU가 데이터를 처리한 후 디스크에 다시 기록할 수 있도록 데이터를 저장하는 데 사용됩니다. Buffer버퍼에는 크기 제한이 있습니다. 이러한 유형의 공격은 버퍼가 수용할 수 있는 용량보다 더 많은 데이터를 로드합니다. 이로 인해 버퍼가 오버플로되어 저장된 데이터가 손상됩니다. 버퍼 오버플로의 예로는 파일 이름이 256자 이상인 이메일을 보내는 경우가 있습니다.
눈물
이러한 유형의 공격은 더 큰 데이터 패킷을 사용합니다. TCP/IP는 이를 수신 호스트에서 조립되는 조각으로 나눕니다. 공격자는 패킷이 전송될 때 패킷이 서로 겹치도록 조작합니다. 이로 인해 의도된 피해자가 패킷을 재조립하려고 시도할 때 충돌이 발생할 수 있습니다.
SYN 공격
SYN은 약어입니다. Synchronize. 이 유형의 공격은 TCP를 사용하여 통신을 설정하기 위한 3방향 핸드셰이크를 악용합니다. SYN 공격은 불완전한 SYN 메시지를 피해자 시스템에 대량으로 전송하는 방식으로 작동합니다. 이로 인해 피해자 시스템은 사용되지 않는 메모리 리소스를 할당하게 되고, 정상적인 사용자의 접근이 차단됩니다.
DoS 공격 도구
DoS 공격을 수행하는 데 사용할 수 있는 몇 가지 도구는 다음과 같습니다.
- Nemesy – 이 도구는 무작위 패킷을 생성하는 데 사용할 수 있습니다. 작동 방식은 다음과 같습니다. Windows이 도구는 다음에서 다운로드할 수 있습니다. http://packetstormsecurity.com/files/25599/nemesy13.zip.html . 프로그램 특성상 백신을 깔고 계시다면 바이러스로 검출될 가능성이 높습니다.
- Land and LaTierra – 이 도구는 IP 스푸핑 및 TCP 연결 열기에 사용할 수 있습니다.
- Blast – 이 도구는 다음에서 다운로드할 수 있습니다. http://www.opencomm.co.uk/products/blast/features.php
- Panther – 이 도구는 UDP 패킷으로 피해자의 네트워크를 과부하 상태로 만들 수 있습니다.
- 봇넷이란 인터넷 상에 존재하는 수많은 감염된 컴퓨터들을 말하며, 이를 이용해 분산 서비스 거부 공격(DDoS 공격)을 수행할 수 있습니다.
또한 확인:- 최고의 무료 DDoS Attack 온라인 도구 | 소프트웨어 | 웹사이트
DoS 공격을 방지하는 방법은 무엇입니까?
조직은 서비스 거부 공격으로부터 자신을 보호하기 위해 다음 정책을 채택할 수 있습니다.
- SYN 플러딩과 같은 공격은 운영 체제의 버그를 악용합니다. 보안 패치를 설치하면 이러한 공격의 가능성을 줄일 수 있습니다.
- 침입 탐지 시스템은 불법 활동을 식별하고 차단하는 데에도 사용할 수 있습니다.
- 방화벽 공격자의 IP를 식별하여 공격자로부터 들어오는 모든 트래픽을 차단함으로써 간단한 DoS 공격을 중지하는 데 사용할 수 있습니다.
- 라우터 네트워크에 대한 액세스를 제한하고 불법으로 의심되는 트래픽을 삭제하도록 액세스 제어 목록을 통해 구성할 수 있습니다.
해킹 활동: Ping 죽음의
우리는 당신이 사용하고 있다고 가정합니다 Windows 이 실습을 위해 최소 두 대의 컴퓨터가 동일한 네트워크에 연결되어 있다고 가정합니다. DoS 공격은 권한이 없는 네트워크에서 불법입니다. 따라서 이 실습을 위해서는 여러분만의 네트워크를 설정해야 합니다.
대상 컴퓨터에서 명령 프롬프트를 엽니다.
ipconfig 명령어를 입력하세요. 아래와 유사한 결과가 표시될 것입니다.

이 예에서는 모바일 광대역 연결 정보입니다. IP 주소를 기록해 두세요. 참고: 이 예시를 더 효과적으로 활용하려면 다음을 사용해야 합니다. LAN 네트워크.
공격에 사용할 컴퓨터로 전환하고 명령 프롬프트를 엽니다.
우리는 ping 피해자의 컴퓨터에 65500개의 데이터 패킷이 무한대로 전송되었습니다.
다음 명령을 입력하십시오.
ping 10.128.131.108 –t |65500
이리,
- "ping"데이터 패킷을 피해자에게 전송합니다."
- “10.128.131.108”은 피해자의 IP 주소입니다.
- "-t"는 프로그램이 중지될 때까지 데이터 패킷이 전송되어야 함을 의미합니다.
- "-l"은 피해자에게 전송될 데이터 로드를 지정합니다.
아래와 유사한 결과를 얻게 될 것입니다.

대상 컴퓨터에 데이터 패킷을 대량으로 전송하는 것만으로는 피해자에게 큰 영향을 미치지 않습니다. 공격의 효과를 높이려면 대상 컴퓨터에 다음과 같은 방법을 사용해야 합니다. ping여러 대의 컴퓨터에서 가져온 이미지입니다.
위의 공격 방법은 라우터를 공격하는 데 사용될 수 있습니다. 웹 서버등
대상 컴퓨터에 대한 공격의 효과를 보려면 다음을 수행하십시오. 작업 관리자를 열어 네트워크 활동을 봅니다.
- 작업 표시줄을 마우스 오른쪽 버튼으로 클릭
- 작업 관리자 시작을 선택하세요
- 네트워크 탭을 클릭하세요
- 다음과 유사한 결과가 나타납니다.

공격이 성공하면 네트워크 활동이 증가하는 것을 확인할 수 있습니다.
해킹 활동: DoS 공격 시작
이 실제 시나리오에서는 Nemesy를 사용하여 데이터 패킷을 생성하고 대상 컴퓨터, 라우터 또는 서버에 과부하를 일으킬 것입니다.
위에서 설명한 대로 Nemesy는 귀하의 프로그램에 의해 불법 프로그램으로 감지됩니다. 안티 바이러스. 이 연습을 위해서는 바이러스 백신을 비활성화해야 합니다.
- 다음에서 Nemesy를 다운로드하세요. http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- 압축을 풀고 Nemesy.exe 프로그램을 실행하세요.
- 다음 인터페이스를 얻게 됩니다
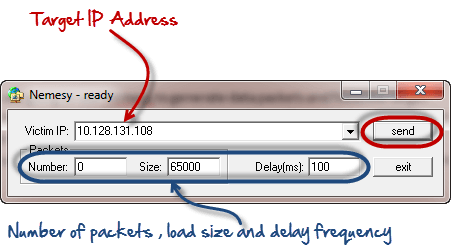
목표를 입력하세요 IP 주소이 예시에서는 위 예시에서 사용했던 대상 IP 주소를 사용했습니다.
이리,
- 패킷 수를 0으로 설정하면 무한대를 의미합니다. 무한대의 데이터 패킷을 전송하고 싶지 않다면 원하는 숫자로 설정할 수 있습니다.
- size 필드는 전송할 데이터의 바이트 수를 지정하고, delay 필드는 시간 간격을 밀리초 단위로 지정합니다.
보내기 버튼을 클릭하세요.
다음과 같은 결과를 확인하실 수 있을 것입니다.

제목 표시줄에 전송된 패킷 수가 표시됩니다.
프로그램이 데이터 패킷을 전송하는 것을 중지하려면 정지 버튼을 클릭하십시오.
대상 컴퓨터의 작업 관리자를 모니터링하여 네트워크 활동을 확인할 수 있습니다.
분산 서비스 거부(DDoS) 공격이란 무엇인가요?
DDoS 공격은 DoS 공격의 진화된 형태로, 악성 트래픽이 여러 곳에서 동시에 발생하기 때문에 단일 소스를 차단하는 것만으로는 공격을 막기가 더욱 어렵습니다. DDoS 공격에서는 봇넷이라고 불리는 여러 대의 해킹된 컴퓨터가 목표 시스템에 집중적으로 트래픽을 전송하여 서비스 거부(DoS)를 유발합니다. 공격자가 트래픽의 여러 소스를 제어할 수 있기 때문에 이러한 공격은 분산된 특성으로 인해 대응이 더욱 어렵습니다.
