
Splunk bemutató kezdőknek: Mi az a Splunk eszköz? Hogyan kell használni?
 David Carter
⚡ Okos összefoglaló
A Splunk egy olyan adatplatform, amely valós időben gyűjti, indexeli és korrelálja a géppel generált adatokat, majd azokat kereshető eseményekké, irányítópultokká, riasztásokká és vizualizációkká alakítja, amelyek támogatják a monitorozást, a hibaelhárítást, a biztonsági elemzést és az üzleti döntéshozatalt egy teljes szervezetben.
Mi az a Splunk?
Splunk egy szoftverplatform, amely géppel generált adatok valós idejű monitorozására, keresésére, elemzésére és vizualizálására szolgál. Rögzíti, indexeli és korrelálja a streamelt adatokat egy kereshető adattárban, majd grafikonokat, riasztásokat, irányítópultokat és vizualizációkat készít. Mivel a Splunk könnyen hozzáférhetővé teszi a napló- és eseményadatokat a szervezeten belül, a csapatok a gyors diagnosztikához, az informatikai műveletek monitorozásához és akár a biztonsági információk és események kezeléséhez (SIEM) is a Splunkra támaszkodnak.
Miért van szükségünk a Splunk-ra?
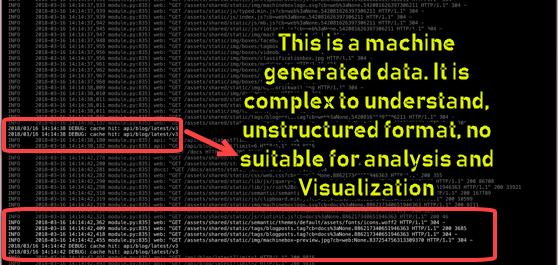
A Splunk monitorozó eszköz számos előnnyel jár a szervezetek számára. A Splunk használatának fő előnyei a következők:
- Fejlett grafikus felhasználói felületet biztosít valós idejű láthatósággal interaktív irányítópultokon keresztül.
- Azonnali eredmények visszaadásával csökkenti a hibaelhárítási és megoldási időt.
- Jól alkalmas eszközként szolgál a kiváltó okok elemzéséhez.
- Lehetővé teszi grafikonok, riasztások és irányítópultok létrehozását az adataidból.
- Megkönnyíti a konkrét eredmények keresését és vizsgálatát.
- Segít a hibák elhárításában a teljesítmény javítása érdekében.
- Figyelemmel kíséri az üzleti mutatókat, hogy megalapozott döntéseket hozhasson.
- Lehetővé teszi a beépítést Mesterséges intelligencia adatstratégiájába.
- Hasznos működési információkat gyűjt a gépadatokból.
- Összefoglalja és értékes információkat gyűjt a különböző naplókból.
- Szinte bármilyen adattípust elfogad, beleértve a .csv, JSON és a gyakori naplóformátumokat.
- Hatékony keresést, elemzést és vizualizációt biztosít mindenféle felhasználó számára.
- Létrehoz egy központi adattárat a Splunk adatok számos forrásból történő kereséséhez.
A Splunk jellemzői
A Splunk főbb jellemzői a következők:
- Felgyorsítja a fejlesztést és a tesztelést.
- Lehetővé teszi valós idejű adatalkalmazások létrehozását.
- Segít gyorsabban megtérülni a befektetés.
- Támogatja az agilis statisztikákat és jelentéskészítést valós idejű architektúrával.
- Keresést, elemzést és vizualizációt kínál, amelyek mindenféle felhasználó számára hasznosak.
Splunk termékek
A Splunk három különböző kiadásban érhető el, amelyek mindegyike más-más felhasználási szintet céloz meg:
- Splunk Enterprise
- Splunk Light
- Splunk felhő
Splunk Enterprise
A Splunk Enterprise kiadást nagy IT-vállalatok használják. Segít adatokat gyűjteni és elemezni alkalmazásokból, webhelyekről, szerverekről és más forrásokból.
Splunk felhő
A Splunk Cloud egy hosztolt platform, amely ugyanazokat a funkciókat kínálja, mint a vállalati verzió. Közvetlenül a Splunktól vagy a következőn keresztül szerezheti be: AWS felhő platform.
Splunk Light
A Splunk Light egy ingyenes verzió, amely lehetővé teszi a naplóadatok keresését, jelentéskészítését és módosítását. A többi kiadáshoz képest korlátozott funkcionalitással rendelkezik, és kis léptékű használatra a legmegfelelőbb, napi 500 MB adat indexelésére.
Splunk Architectúra
Most, hogy megértetted a kiadásokat, nézzük meg a Splunk architektúrát és fő építőelemeit:

A Splunk architektúra alapvető összetevői a következők:
Univerzális szállítmányozó (UF)
Az Universal Forwarder, vagy UF, egy könnyű ügynökprogram, amely adatokat küld a nagy teljesítményű Splunk továbbítónak. Telepíthető kliensgépre vagy alkalmazáskiszolgálóra, és egyetlen feladata a naplóadatok továbbítása.
Terheléselosztó (LB)
A terheléselosztó a Splunk alapértelmezett terheléselosztója. Azonban lehetővé teszi a saját, személyre szabott terheléselosztó használatát is.
Nehéz Szállítmányozó (HF)
A Heavy Forwarder egy nehezebb komponens, amely lehetővé teszi az adatok szűrését, mielőtt továbbmennének – például csak a hibanaplókat gyűjti.
indexelőt
Az indexelő tárolja és indexeli a bejövő adatokat, ami javítja a Splunk keresési teljesítményét. Alapértelmezés szerint a Splunk automatikusan indexel olyan mezők alapján, mint a gazdagép, a forrás, valamint a dátum és idő.
Keresőfej (SH)
A Search Head (keresőfej) segítségével információkat szerezhetünk, és jelentéseket futtathatunk. Itt írhatnak a felhasználók SPL (keresésfeldolgozó nyelv) lekérdezéseket az indexelt adatok böngészéséhez.
Telepítési szerver (DS)
A Deployment Server segít a konfigurációk telepítésében – például egy Universal Forwarder konfigurációs fájl frissítésében –, és megoszthatja a beállításokat több Splunk-összetevő között.
Licenckezelő (LM)
A licenckezelő tracks licencelés, amely a mennyiségen és a használaton alapul (például napi 50 GB). A Splunk rendszeresen ellenőrzi ezeket a licencelési adatokat.
Hogyan működik a Splunk?
Most pedig nézzük át, hogyan működik a Splunk, követve az adatokat a gyűjtéstől egészen az elemzésig:

előmozdító
A továbbító adatokat gyűjt a távoli gépekről, és közel valós időben továbbítja azokat az indexelőnek.
indexelőt
Az indexelő valós időben dolgozza fel a bejövő adatokat. Emellett lemezen tárolja és indexeli is az adatokat.
Fej keresése
A végfelhasználók a Search Head segítségével kommunikálnak a Splunk-kal, amely lehetővé teszi számukra az indexelt adatok keresését, elemzését és vizualizációját.
A Splunk alkalmazásai
A Splunk működésének bemutatásához vegyünk egy valós példát. Problémafelvetés: A McDonald's-nak nem volt világos rálátása arra, hogy mely promóciós ajánlatok működnek a legjobban. Az érintett tényezők a következők voltak:
- Ajánlat típusa (például 20% kedvezmény)
- Kulturális különbségek regionális szinten
- Vásárlás ideje
- Az ügyfél által használt eszköz
- Revrendelésenként generált enue
A vállalatnak betekintést kellett nyújtania a fogyasztói viselkedésbe és az ügyfelek reakcióiba.
A teljes folyamat háromféle adatforrást használt:
- McDonald's üzletben leadott rendelések
- Mobilalkalmazáson keresztül leadott rendelések
- Webes alkalmazáson keresztül leadott rendelések
Az adatok ezután egyik szakaszból a másikba áramlottak, ahogy az az alábbi ábrán is látható.

Bemenet
A bemeneti adatok az elemzési szakaszba kerülnek.
nyelvtani elemzés
Az elemzési szakaszban a releváns adatokat eseményekké alakítjuk:
- Ügyfél régió
- Revenue rendelésenként
- Rendelési idő (reggel, délután, este, éjszaka)
- Az ügyfelek által használt eszköz (mobiltelefon, PC, tablet)
- Kedvezménykuponok alkalmazva
Indexelési szakasz
Ebben a szakaszban az eseményeket a rendszer a következők alapján rendezi és indexeli a tároláshoz:
- Értékesítés földrajzi elhelyezkedés szerint
- Rendelési bevétel
- Rendelési idő (reggel, délután, este, éjszaka)
- Az ügyfél által használt eszköz
- Kupon alkalmazva
Fej keresése
A Keresőfejet információgyűjtésre és jelentések készítésére használják.
A McDonald's a következő kérdések megválaszolására használta fel:
- Melyik értékesítési ajánlat melyik földrajzi helyen működik a legjobban?
- Hogyan befolyásolja az ügyfelek viselkedése a rendelési bevételt?
- Mikor a legalkalmasabb hamburger vagy kombinált ajánlatok jelentkezésére?
Hogyan segített a Splunk?
- Valós időben mutatta az adott régióból érkező összes rendelést.
- Meghatározta, hogy a különböző promóciós ajánlatok hogyan teljesítettek valós időben.
- Felügyelte a McDonald's házon belüli pénztárgép-rendszereinek teljesítményét.
- Hagyja, hogy az alkalmazottak figyelemmel kísérjék az ügyfelek visszajelzéseit és megértsék az elvárásokat.
- Különböző fizetési módok sebességét elemeztem.
- Azonosított hibamentes fizetési módok.
A Splunk használatának legjobb gyakorlatai
- Először teszteld az indexedet, hogy gyorsan futtathasd a teszteket.
- A kulcsmezőket már az indexeléskor helyesen kell megadni; minden más csak az indexelés után hozható létre vagy módosítható.
- Az események megszakítása automatikusan történik a Splunkban, ezért győződjön meg arról, hogy a rendszer helyesen érzékeli az egyes események kezdetét és végét.
- A splunk automatikusan képes felismerni az időbélyeget, de ha a naplóformátumod más időbélyeget használ, akkor manuálisan kell konfigurálnod.
Splunkot használó híres cégek
Néhány ismert cég, amely a Splunk-ot használja:
- Cisco
- Bosch
- IBM
- Motorola
- PepsiCo
- vályogtégla
- Vízum
- Adidas
- Salesforce
- Walmart
Alternatívák a Splunkhoz
1) Site24x7Naplókezelés
Site24x7 központosított, felhőalapú naplókezelő eszközt biztosít a teljes infrastruktúra-veremhez. Automatikusan felismeri az alkalmazásnaplókat, és több mint 100 alkalmazáshoz biztosít azonnali támogatást.
A főbb jellemzői Site24x7naplókezelő eszköze:
- Több mint 100 naplótípust támogat, beleértve a felhőplatform naplóit is.
- Lehetővé teszi a naplók egyszerű kezelését egyszerű testreszabással.
- Felhasználóbarát, lekérdezési nyelven alapuló keresést biztosít.
- Számos naplóformátumot támogat (JSON, többsoros, kulcs-érték, XML és egyebek).
- Clustermintázati hasonlóságon alapuló üzenetek.
- IT automatizálást kínál az automatikusan helyreálló incidensekhez.
- Harmadik féltől származó riasztásokat küld olyan eszközökön keresztül, mint például Microsoft Teams, ServiceNow, PagerDuty, Opsgenie, Jira, Webhooks, Zendeskés a Zoho Cliq.
2) Sumo Logic
Sumo Logic segít fenntartani az alkalmazásinfrastruktúrát, és a naplóadatok valós idejű keresése és elemzése egyszerű. Az eszköz lehetővé teszi mind a korábbi, mind a valós idejű események monitorozását és megjelenítését.
Download link: https://www.sumologic.com/
3) Fluentd
Fluentd egy ingyenes, nyílt forráskódú adatgyűjtő. A naplókat egy FS pufferbe menti, így bármikor előhívhatja őket, és olyan funkciókat kínál, mint a terheléselosztás és az újrapróbálkozások a nagyobb robusztusság érdekében.
Download link: https://www.fluentd.org/
4) ELK-verem
Az ELK Stack Lehetővé teszi a felhasználók számára, hogy bármilyen forrásból, bármilyen formátumban adatokat gyűjtsenek, kereshessenek, elemezhessenek és megjeleníthessenek azokat. Központi naplózást kínál, ami hasznos a szerverekkel vagy alkalmazásokkal kapcsolatos problémák azonosításakor.
Download link: https://www.elastic.co/elk-stack
5) LogFaces
A LogFaces egy másik Splunk alternatíva, amely lehetővé teszi a kérdések e-mailben történő elküldését, és a naplóadatokat a telephelyén tárolja. Könnyen használható asztali alkalmazásként érkezik.
Download link: http://www.moonlit-software.com/
A Splunk használatának hátrányai
Erősségei ellenére a Splunknak van néhány hátránya, amelyeket érdemes megjegyezni:
- A splunk költséges lehet nagy adatmennyiségek esetén.
- Műszerfalai funkcionálisak, de nem mindig olyan hatékonyak, mint néhány dedikált felügyeleti eszközök.
- A tanulási görbe meredek; mivel többszintű architektúrát használ, képzésre és időre van szükség az elsajátításához.
- A keresések nehezen érthetők, különösen a reguláris kifejezések és a keresési szintaxis.
