
SAP USR40: Як встановити обмеження пароля
 Редакційна колегія
⚡ Розумний підсумок
SAP USR40 – це таблиця, яка використовується для встановлення обмежень на паролі в SAP шляхом додавання до чорного списку неприпустимих паролів. У поєднанні з параметрами профілю входу, це забезпечує мінімальну довжину, термін дії та заборонені шаблони для посилення безпеки облікового запису в усій системі.
Надійні правила паролів – це перша лінія захисту для будь-якого SAP система. У цьому покроковому посібнику пояснюється, як встановити обмеження пароля за допомогою таблиці USR40 та пов’язаних параметрів профілю входу, які контролюють довжину пароля, термін його дії та заборонені шаблони.
Що таке USR40? SAP?
USR40 – це SAP стіл, який зберігає неприпустимі паролі—слова та шаблони, які користувачам заборонено встановлювати. Це ключова частина SAP політика паролів, що працює разом із вхід/* параметри профілю, що керують довжиною та терміном дії пароля. Адміністратори безпеки підтримують таблицю з транзакціями SM30.
Перераховуючи слабкі або передбачувані значення, такі як назва компанії, «пароль» або поширені числові послідовності, USR40 змушує користувачів вибирати надійніші облікові дані. Оскільки записи підтримують шаблони підстановки, один рядок може блокувати цілу родину паролів. Підтримка USR40 – це простий, але ефективний крок до посилення захисту. SAP безпеку та дотримання вимог аудиту та комплаєнсу.
Вказівка неприпустимих паролів
Ви можете заборонити користувачам вибирати паролі, які ви не хочете дозволяти. Щоб заборонити використання пароля, введіть його в таблицю USR40. Ви можете підтримувати таблицю USR40 за допомогою транзакції SM30. в 40 XNUMX доларів США, ви можете вказати неприпустимі паролі у загальному вигляді, якщо хочете. Є два символи підстановки:
- ? позначає один символ
- * означає послідовність будь-яких символів комбінації будь-якої довжини.
123 * у таблиці USR40 заборонено будь-який пароль, який починається з послідовності «123».
* 123 * забороняє будь-який пароль, який містить послідовність «123».
AB? забороняє всі паролі, які починаються з «AB» і мають один додатковий символ: «ABA», «ABB», «ABC» і так далі.
Як встановити обмеження пароля в USR40
Щоб встановити обмеження для пароля, виконайте наведену нижче процедуру:-
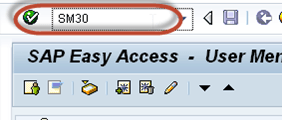
Крок 1) Виконайте Т-код SM30.
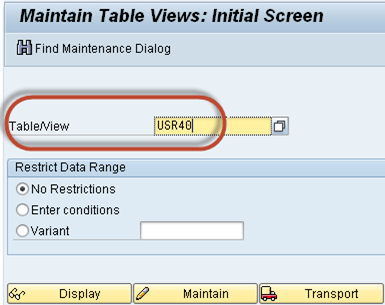
Крок 2) Введіть назву таблиці USR40 у поле «Таблиця/Вид».
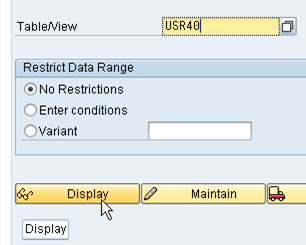
Крок 3) Натисніть кнопку «Дисплей».
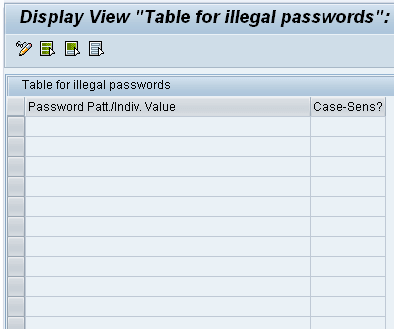
Крок 4) Введіть рядок виразу пароля.
Ось і все для керування паролями!
Параметри профілю ключового пароля в SAP
Ви можете використовувати наступні параметри системного профілю, щоб вказати мінімальну довжину пароля та частоту, з якою користувачі повинні змінювати свій пароль.
- login/min_password_lng: мінімальна довжина пароля. Значення за замовчуванням: три символи. Ви можете встановити будь-яке значення від 3 до 8.
- логін/термін дії_паролю: кількість днів, після якої закінчується термін дії пароля. Щоб дозволити користувачам зберігати свої паролі без обмежень, залиште значення за замовчуванням 0.
Modern SAP Системи пропонують ще кілька параметрів, які дозволяють вам забезпечити складність. Зберігайте їх у профілі екземпляра (RZ10) разом із чорним списком USR40:
| Параметр | Мета |
|---|---|
| login/min_password_lng | Мінімальна кількість символів у паролі |
| логін/мінімальна кількість цифр пароля | Мінімальна необхідна кількість цифр |
| логін/мінімальні_літери_пароля | Мінімальна необхідна кількість літер |
| login/min_password_specials | Мінімальна необхідна кількість спеціальних символів |
| логін/термін дії_паролю | Кількість днів до зміни пароля |
| розмір_історії_логіна/пароля | Кількість попередніх паролів, які не можна використовувати повторно |
Найкращі практики для SAP Захист за допомогою пароля
Об’єднайте обмеження таблиць та параметри профілю в єдину, обов’язкову для виконання політику. Наведені нижче методи забезпечують надійність паролів та їх відповідність вимогам:
- Передбачувані значення чорного списку: Додайте назви компаній, сезони та поширені послідовності до USR40 за допомогою символів підстановки.
- Забезпечення складності: Вимагати поєднання літер, цифр та спеціальних символів через параметри входу.
- Змінювати паролі: Встановіть розумний термін дії, щоб облікові дані не залишалися дійсними безкінечно.
- Запобігання повторному використанню: Використовуйте login/password_history_size, щоб запобігти циклічному поверненню користувачів до старих паролів.
- Зробіть свій захист шарами: Поєднайте правила паролів з обмеження спроб входу в систему блокувати атаки методом грубої сили.
