
Wireshark Oktatóanyag: Hálózati és jelszavak szippantója
 Oliver Jones
⚡ Okos összefoglaló
Wireshark A jelszószippantó oktatóanyagok bemutatják, hogyan férnek hozzá a támadók a hálózaton keresztül mozgó hitelesítő adatokhoz, és hogyan állítják meg őket a védők. Ez az útmutató végigvezeti Önt a folyamaton. Wireshark rögzítés, sima szöveges HTTP-elemzés, MAC-elárasztás, valamint a szimatolást semlegesítő titkosítási vezérlők.
A számítógépek hálózatokon keresztül kommunikálnak. Ezek a hálózatok lehetnek helyi hálózaton (LAN), vagy az internetre csatlakozhatnak. A hálózati szimatolók olyan programok, amelyek alacsony szintű csomagadatokat rögzítenek transmithálózaton keresztül. Egy támadó elemezheti ezeket az információkat, hogy értékes részleteket, például felhasználói azonosítókat és jelszavakat tárjon fel.
Ebben a cikkben megismerkedhetsz a hálózat szimatolásának gyakori technikáival, a támadók és az etikus hackerek által a hálózatok szimatolására használt eszközökkel, valamint azokkal az ellenintézkedésekkel, amelyek megvédik a vezetéken található érzékeny információkat. Wireshark Az alábbi útmutató kizárólag oktatási és hivatalos tesztelési célokat szolgál.
Mi az a hálózati szippantás?
A számítógépek úgy kommunikálnak, hogy üzeneteket küldenek ki a hálózaton IP-címek használatával. Ha egy üzenetet elküldtek a hálózaton, a címzett számítógép a megfelelő IP-címmel válaszol a MAC-címével.
A hálózati szippantás a hálózaton keresztül küldött adatcsomagok elfogásának folyamata. Speciális szoftverrel, hardveres lehallgatással vagy konfigurált porttükörrel is elvégezhető. A szimatolás a következőkre használható:
- Érzékeny adatok, például bejelentkezési adatok rögzítése
- Csevegési üzenetek lehallgatása
- Rögzítse azokat a fájlokat, amelyek már transmithálózaton keresztül
A következő protokollok sebezhetőek a szimatolás ellen, amikor a bejelentkezési adatok egyszerű szövegként érkeznek:
A modern megfelelői (HTTPS, SMTPS, IMAPS, SFTP, SSH) titkosítják a hasznos adatot, így a szimatoló titkosított szöveget lát a hitelesítő adatok helyett.
Passzív és aktív szippantás
Mielőtt a passzív és aktív szimatolást vizsgálnánk, nézzünk meg két eszközt, amelyeket általában számítógépek hálózatba kapcsolására használnak: a hubokat és a switcheket.
Egy hub úgy működik, hogy szórási üzeneteket küld minden kimeneti portra, kivéve azt, amelyik a szórást küldte. A fogadó számítógép válaszol a szórásra, ha az IP-cím egyezik. Így egy hub-alapú szegmensen lévő összes gép láthatja az összes keretet. A hub a fizikai rétegen (1. réteg) működik. OSI modell.
Az alábbi ábra szemlélteti a hub működését.

Egy switch másképp működik; IP- és MAC-címeket rendel hozzá fizikai portokhoz. A keretek csak arra a portra továbbítódnak, amelyik megegyezik a címzett MAC-címével, így a helyi hálózaton lévő többi hoszt nem látja a forgalmat. A kapcsolók az adatkapcsolati rétegen (2. réteg), és az útválasztási funkciókkal együtt a hálózati rétegen (3. réteg) működnek.
Az alábbi ábra szemlélteti a kapcsoló működését.

A passzív szimatolás csomagok elfogását jelenti. transmitegy hubot használó hálózaton keresztül. Passzívnak nevezik, mivel a támadó nem injektál forgalmat, ami megnehezíti az észlelését. Könnyen végrehajtható is, mivel a hub minden hálózaton lévő gazdagépnek küld broadcast üzeneteket.
Az aktív szimatolás csomagok elfogását jelenti. transmitegy olyan hálózaton keresztül, amely egy switchet használ. Két fő technikát alkalmaznak a kapcsolt hálózatok szimatolására: ARP-mérgezés és a MAC árvizei.
Hackelési tevékenység: Hálózati forgalom szippantása
Ebben a gyakorlati forgatókönyvben mi fogunk használ Wireshark adatcsomagok szimatolása transmitHTTP protokollon keresztülRögzítjük a forgalmat a helyi felületen, majd bejelentkezünk egy olyan minta webes alkalmazásba, amely nem használ biztonságos kommunikációt, a Guru99-es képzési helyszín http://www.techpanda.org/.
A bejelentkezési cím a admin@google.com és a jelszó Password2010.
Jegyzet: Kizárólag demonstrációs célból és a saját hálózatunkon fogunk bejelentkezni a webes alkalmazásba. Ugyanez a technika képes felfedni a szimatolóval azonos hálózaton lévő más gazdagépekről származó adatcsomagokat is, ezért a futtatás előtt írásos engedélyt kell kérni. Wireshark bármely olyan hálózaton, amelyet nem Ön irányít. A szimatolás nem korlátozódik a techpanda.org oldalra; Wireshark rögzíti a felületen áthaladó HTTP és egyéb protokollforgalmat.

ManageEngine Firewall Analyzer egy robusztus szabályzatkezelési és auditálási megoldás, amelyet a hálózati biztonság és átláthatóság fokozására terveztek. Valós idejű betekintést nyújt a tűzfal forgalmába, segítve a...ping A rendszergazdák azonosítják a biztonsági réseket, optimalizálják a szabálykészleteket és figyelik a sávszélesség-használatot.
A hálózat szippantása a használatával Wireshark
Az alábbi ábra bemutatja azokat a lépéseket, amelyeket végre kell hajtania a gyakorlat zavarmentes elvégzéséhez.

Letöltés Wireshark ból ből wireshark.org/download.htmlA jelenlegi stabil ág a következő: Wireshark 4.x, amely a következőn fut: Windows, macOSés a Linux.
- Nyisd ki Wireshark
- A következő üdvözlőképernyőt fogja látni

- Válassza ki a szimatolni kívánt hálózati interfészt. Ez az útmutató vezeték nélküli kapcsolatot használ; vezetékes helyi hálózaton válassza az Ethernet adaptert.
- Kattintson a fent látható Start (cápauszony) gombra.
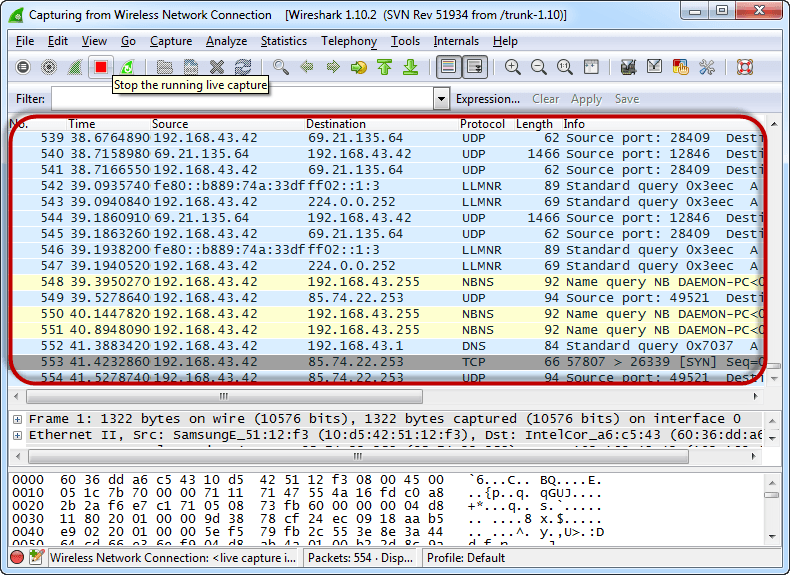
- Nyissa meg a böngészőt, és látogasson el http://www.techpanda.org/.
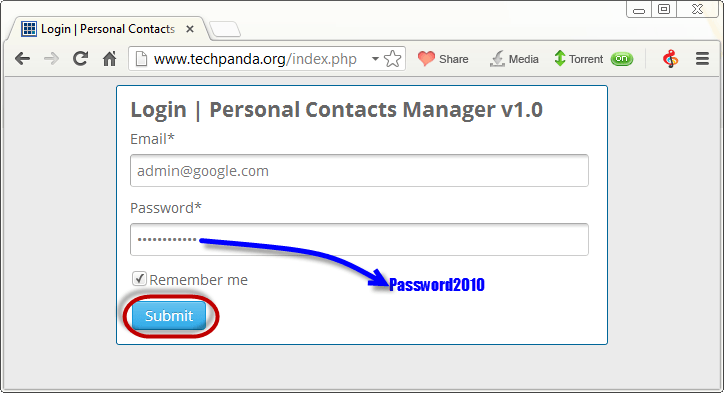
- A bejelentkezési e-mail az admin@google.com és a jelszó Password2010.
- Kattintson a beküldés gombra.
- Sikeres bejelentkezés esetén a következő irányítópultnak kell megjelennie.

- Váltson vissza ide Wireshark és állítsa le az élőkép rögzítését.

- Csak HTTP forgalom szűrése ty alapjánping http a megjelenítési szűrősávba.

- Keresse meg az Információ oszlopot, és keressen egy bejegyzést a POST HTTP igével, majd kattintson rá.

- A naplóbejegyzések alatt egy panel található, amelyen a rögzített adatok összegzése látható. Keresse a sort Sor alapú szöveges adatok: application/x-www-form-urlencoded.

- Most már képesnek kell lennie arra, hogy elolvassa a HTTP-n keresztül a szervernek küldött összes POST változó sima szöveges értékét, beleértve az e-mail és jelszó mezőket is.
Mi a MAC árvíz?
A MAC-elárasztás egy hálózati szimatolási technika, amely hamis MAC-címekkel árasztja el a kapcsoló CAM (MAC-cím) táblázatát. Miután a tábla megtelt, a switch már nem képes legitim célállomásokat tanulni, és elkezdi továbbítani a kereteket minden portra, hubként működve. A támadó ezután rögzítheti a hálózaton áthaladó adatcsomagokat.
Ellenintézkedések a MAC-áradások ellen
- Kapcsolja be a port biztonságát. Korlátozza a MAC címeket portonként engedélyezett, ragadósan tanulja meg az első észlelt MAC címet, és zárolja vagy leállítja a portot, ha a korlátot túllépik.
- Hitelesítési, engedélyezési és elszámolási (AAA) szerverek 802.1X szabvánnyal használható a felfedezett MAC-címek szűrésére és csak a hitelesített eszközök elfogadására.
- Dinamikus ARP-vizsgálat és DHCP-figyelésping mérsékelni a kapcsolódó ARP-mérgezést, amely gyakran párosul a MAC-elárasztással.
Szippantás elleni intézkedések
- Korlátozza a fizikai adathordozókhoz való hozzáférést. A zárolt patch panelek, a portok számára letiltott fali csatlakozók és a szegmentált VLAN-ok csökkentik annak az esélyét, hogy egyáltalán telepítsenek egy szimatolót.
- Titkosítsa az átvitel közbeni forgalmat. A HTTPS (TLS 1.3), az SSH, az IPsec és a modern VPN protokollok olvashatatlanná teszik a rögzített csomagokat a támadók számára.
- Cserélje ki a nem biztonságos protokollokat. Átállás Telnetről ide: SSH, FTP-ről SFTP-re vagy FTPS-re, valamint HTTP-ről HTTPS-re az egész webhelyen.
- Keményítsd a Wi-Fi-t. Használjon WPA3 vagy WPA2-AES titkosítást egy erős jelszóval, hogy megakadályozza a vezeték nélküli hálózatok lehallgatását.
- IDS-sel történő monitorozás. Eszközök, mint például a Suricata, a Zeek és Snort riasztásokat küld ARP-mérgezés, MAC-tábla túlcsordulás vagy kevert interfészek megjelenésekor.
Hogyan erősíti a mesterséges intelligencia a hálózati szimatolás elleni védelmet?
A modern behatolásérzékelési és SIEM platformok mostantól gépi tanulást alkalmaznak a csomagok rögzítésére, hogy gyorsabban észleljék a szimatoláshoz kapcsolódó tevékenységeket, mint ahogyan azt a szabálykészletek önmagukban képesek lennének. A mesterséges intelligencia modellezi a normál ARP, DHCP és MAC-tábla viselkedés alapját, majd jelzi az eltéréseket, például a szokatlan szórási mennyiséget, a duplikált IP-MAC-térképet.pingvagy hirtelen CAM-tábla-változás, ami ARP-mérgezésre vagy MAC-elárasztásra utal.
A nagy nyelvi modellek az elemzők számára is segítenek a triázsban Wireshark és a Zeek naplózza a gyanús folyamatokat egyszerű angol nyelven összefoglalva, szűrőket javasolva, és a megfigyelt IOC-ket (indiai műveleti műveleteket) a fenyegetésekkel kapcsolatos hírszerzési hírfolyamokkal összevetve. A védőknek továbbra is ellenőrizniük kell a mesterséges intelligencia által megállapított eredményeket a nyers rögzítéssel szemben, de a sebességnövekedés egy forgalmas hálózaton jelentős.
Összegzésként
- A hálózati szimatolás elfogja a csomagokat, amint azok a hálózaton haladnak, és nyilvánosságra hozhatja a sima szöveges hitelesítő adatokat.
- A passzív szimatolás hub-alapú hálózatokon fut, és nehezen észlelhető; az aktív szimatolás a kapcsolókat célozza meg, és könnyebben észrevehető.
- Wireshark A 4.x a szabványos nyílt forráskódú analizátor, amelyet ebben az útmutatóban a HTTP POST adatok olvasására használnak.
- A MAC elárasztás túlterheli a kapcsoló CAM tábláját, így a kapcsoló hubként viselkedik.
- A titkosítás (HTTPS, SSH, VPN), a kapcsolóport-biztonság, a WPA3 Wi-Fi és a mesterséges intelligencia által támogatott monitorozás együttesen semlegesíti a legtöbb szimatoló támadást.
