
Mis on teenusetõkestusrünnak (DoS-rünnak)? Definitsioon ja ennetamine
 Oliver Jones
⚡ Nutikas kokkuvõte
Teenusetõkestusrünnakud (DoS-rünnakud) uputavad sihtmärgi, näiteks veebiserveri, üle rohkemate päringutega, kui see suudab käsitleda, keelates õigustatud kasutajatel juurdepääsu. See leht selgitab, kuidas DoS- ja DDoS-rünnakud toimivad ja kuidas nende eest kaitsta.
Mis on teenuse keelamise rünnak (DoS)?
DoS on rünnak, mida kasutatakse selleks, et keelata õigustatud kasutajatel juurdepääs ressursile, näiteks veebisaidile, võrgule, e-kirjadele jne, või muuta see äärmiselt aeglaseks. DoS on lühend sõnadest Denial of Service (teenuse keelamine). Seda tüüpi rünnakut rakendatakse tavaliselt sihtressursi, näiteks veebiserveri, ründamisega, millel on korraga liiga palju päringuid. Selle tulemusel ei suuda server kõigile päringutele vastata. Selle tagajärjeks võib olla serverite krahh või aeglustumine.
Mõne ettevõtte Internetist väljalülitamine võib kaasa tuua märkimisväärse äri- või rahakaotuse. Internet ja arvutivõrgud annavad jõudu paljudele ettevõtetele. Mõned organisatsioonid, näiteks makseväravad ja e-kaubanduse saidid, sõltuvad äritegevuseks täielikult internetist.
Selles õpetuses saate teada, mis on teenusetõkestusrünnak, kuidas seda tehakse ja kuidas selliste rünnakute eest kaitsta.
Teenuse keelamise (DoS) rünnakute tüübid
DoS-rünnakuid on kahte tüüpi, nimelt:
- DoS – seda tüüpi rünnakut viib läbi üks host.
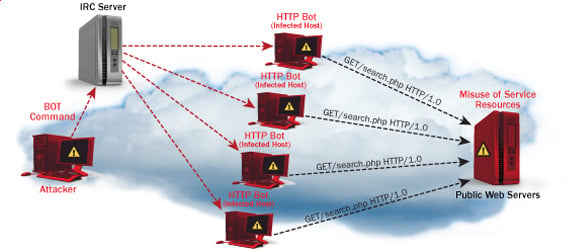
- Hajutatud teenuse tõkestamine (DoS) – seda tüüpi rünnakut teostavad mitmed ohustatud masinad, mis kõik on suunatud samale ohvrile. See uputab võrgu andmepakettidega.
Allolev diagramm vastandab ühe allika DoS-i botneti juhitava DDoS-iga.
Kuidas DoS-rünnakud toimivad?
Vaatame, kuidas DoS-rünnakuid sooritatakse ja milliseid tehnikaid kasutatakse. Vaatleme viit levinud rünnakutüüpi.
Ping surmast
. ping Käsku kasutatakse tavaliselt võrguressursi kättesaadavuse testimiseks. See toimib väikeste andmepakettide saatmise teel võrguressursile. ping surmajuhtum kasutab seda ära ja saadab andmepakette, mis ületavad maksimaalset piiri (65 536 baiti), mis TCP / IP TCP/IP fragmenteerimine jagab paketid väikesteks tükkideks, mis saadetakse serverile. Kuna saadetud andmepaketid on suuremad, kui server suudab käsitleda, võib server hanguda, taaskäivituda või krahhida.
Smurf
Seda tüüpi rünnak kasutab suures koguses interneti juhtimissõnumi protokolli (ICMP). ping liiklus, mis on suunatud interneti leviedastuse aadressile. Vastuseks saadetav IP-aadress võltsitakse sihtmärgiks oleva ohvri omaga. Kõik vastused saadetakse ohvrile, mitte aga sihtmärgiks olevale IP-aadressile. pings. Kuna üks interneti leviedastuse aadress saab toetada maksimaalselt 255 hosti, võimendab smurfirünnak ühte ping 255 korda. Selle tagajärjel aeglustub võrk punktini, kus seda on võimatu kasutada.
Buffer ülevool
Puhver on ajutine hoiukoht RAM mida kasutatakse andmete hoidmiseks, et protsessor saaks neid enne kettale tagasi kirjutamist töödelda. Bufferidel on suurusepiirang. Seda tüüpi rünnak laadib puhvrisse rohkem andmeid, kui see mahutab. See põhjustab puhvri ületäitumise ja selles hoitavate andmete rikkumise. Puhvri ületäitumise näide on e-kirjade saatmine failinimedega, mille pikkus on 256 tähemärki.
Pisaratilk
Seda tüüpi rünnak kasutab suuremaid andmepakette. TCP/IP jagab need fragmentideks, mis on kokku pandud vastuvõtvas hostis. Ründaja manipuleerib pakettidega nende saatmisel nii, et need kattuvad üksteisega. See võib põhjustada kavandatud ohvri krahhi, kui ta üritab pakette uuesti kokku panna.
SYN-i rünnak
SYN on lühend sõnale Synckroonima. Seda tüüpi rünnak kasutab ära kolmepoolset käepigistust, et luua side TCP kaudu. SYN-rünnak toimib nii, et ohvrit ujutatakse üle mittetäielike SYN-sõnumitega. See paneb ohvri masina eraldama mäluressursse, mida kunagi ei kasutata, ja keelab juurdepääsu õigustatud kasutajatele.
DoS-i rünnakutööriistad
Järgnevalt on toodud mõned tööriistad, mida saab kasutada DoS-rünnakute sooritamiseks.
- Nemesy – seda tööriista saab kasutada juhuslike pakettide genereerimiseks. See töötab WindowsSelle tööriista saab alla laadida aadressilt http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Kui teil on viirusetõrje, tuvastatakse see programmi olemuse tõttu suure tõenäosusega viirusena.
- Land ja LaTierra – seda tööriista saab kasutada IP-aadresside võltsimiseks ja TCP-ühenduste avamiseks.
- Blast – selle tööriista saab alla laadida siit http://www.opencomm.co.uk/products/blast/features.php
- Panther – seda tööriista saab kasutada ohvri võrgu UDP-pakettidega üleujutamiseks.
- Botnetid – need on hulgaliselt internetis asuvaid ohustatud arvuteid, mida saab kasutada hajutatud teenusetõkestamise rünnaku läbiviimiseks.
Kontrollige ka: - Parim TASUTA DDoS Attack Interneti-tööriist | Tarkvara | Veebisaidid
Kuidas DoS-i rünnakut ära hoida?
Organisatsioon võib võtta kasutusele järgmised poliitikad, et kaitsta end teenuse keelamise rünnakute eest.
- Sellised rünnakud nagu SYN-i üleujutus kasutavad ära operatsioonisüsteemi vigu. Turvapaikade installimine aitab selliste rünnakute võimalust vähendada.
- Sissetungimise tuvastamise süsteeme saab kasutada ka ebaseadusliku tegevuse tuvastamiseks ja isegi peatamiseks.
- Tulemüürid saab kasutada lihtsate DoS-rünnakute peatamiseks, blokeerides kogu ründajalt tuleva liikluse, tuvastades tema IP.
- Ruuterid saab konfigureerida juurdepääsukontrolli loendi kaudu, et piirata juurdepääsu võrgule ja kõrvaldada kahtlustatav ebaseaduslik liiklus.
Häkkimistegevus: Ping surmast
Eeldame, et kasutate Windows Selle harjutuse jaoks. Samuti eeldame, et teil on vähemalt kaks arvutit samas võrgus. DoS-rünnakud on ebaseaduslikud võrkudes, mille ründamiseks teil pole volitusi. Seetõttu peate selle harjutuse jaoks looma oma võrgu.
Avage sihtarvutis käsuviip.
Sisesta käsk ipconfig. Saad sarnaseid tulemusi nagu allpool näidatud.

Selle näite puhul kasutame mobiilne Lairibaühenduse andmed. Pange tähele IP-aadressi. Märkus: selle näite efektiivsuse suurendamiseks peate kasutama LAN-võrk.
Lülitu arvutisse, mida soovid rünnakuks kasutada, ja ava käsuviip.
Me teeme ping meie ohvriarvuti lõpmatute 65500 andmepakettidega.
Sisestage järgmine käsk:
ping 10.128.131.108 –t |65500
SIIN,
- "ping"saadab andmepaketid ohvrile"
- "10.128.131.108" on ohvri IP-aadress
- "-t" tähendab, et andmepakette tuleb saata kuni programmi peatamiseni
- “-l” määrab ohvrile saadetava andmekoormuse
Saate sarnaseid tulemusi, nagu allpool näidatud.

Sihtarvuti andmepakettidega üleujutamine ei avalda ohvrile erilist mõju. Selleks, et rünnak oleks tõhusam, peaksite sihtarvutit ründama pings rohkem kui ühest arvutist.
Ülaltoodud rünnakut saab kasutada ruuterite ründamiseks, veebiserveridJne
Kui soovite näha rünnaku mõju sihtarvutile, saate seda teha avage tegumihaldur ja vaadake võrgutegevusi.
- Paremklõpsake tegumiribal
- Valige käivita tegumihaldur
- Klõpsake vahekaarti Võrk
- Saate järgmisega sarnaseid tulemusi

Kui rünnak õnnestub, peaksite nägema suurenenud võrgutegevust.
Häkkimistegevus: käivitage DoS Attack
Selles praktilises stsenaariumis kasutame Nemesyt andmepakettide genereerimiseks ja sihtarvuti, ruuteri või serveri üleujutamiseks.
Nagu eespool öeldud, tuvastab teie Nemesy ebaseadusliku programmina viirusetõrje. Selle harjutuse jaoks peate viirusetõrje keelama.
- Laadige Nemesy alla saidilt http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Pakkige see lahti ja käivitage programm Nemesy.exe
- Saate järgmise liidese
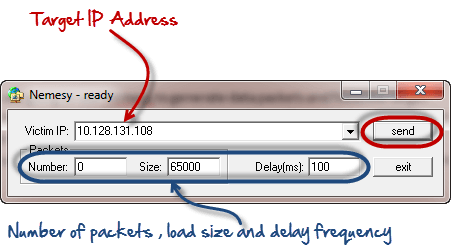
Sisestage sihtmärk IP aadressSelles näites oleme kasutanud ülaltoodud näites kasutatud siht-IP-d.
SIIN,
- Pakettide arvuna 0 tähendab lõpmatust. Saate selle soovitud arvule määrata, kui te ei soovi saata lõpmatul hulgal andmepakette.
- Suuruse väli määrab saadetavate andmebaitide arvu ja viivitus määrab ajaintervalli millisekundites.
Klõpsake saatmisnupul.
Sa peaksid nägema järgmisi tulemusi.

Tiitliribal kuvatakse saadetud pakettide arv.
Programmi andmepakettide saatmise peatamiseks klõpsake peatamisnupul.
Võrgutegevuste nägemiseks saate jälgida sihtarvuti tegumihaldurit.
Mis on hajutatud teenusetõkestusrünnak (DDoS-rünnak)?
DDoS-rünnak on DoS-rünnaku eskaleerunud vorm, kus pahatahtlik liiklus pärineb mitmest allikast – mistõttu on rünnaku peatamine ainuüksi ühe allika blokeerimisega raskem. DDoS-rünnakus kasutatakse mitut ohustatud arvutit, mida ühiselt nimetatakse botnetiks, sihtsüsteemi liiklusega üleujutamiseks, põhjustades seeläbi teenusetõkestuse. Neid rünnakuid on nende hajutatud olemuse tõttu raskem leevendada, kuna ründaja kontrollib mitut liikluse allikat.
