
Разрешения за достъп до файлове в Linux / Unix: Как да четем, пишем и променяме
 Редакционен екип
⚡ Умно обобщение
Разрешенията за файлове в Linux и Unix контролират кой може да чете, пише и изпълнява всеки файл, защитавайки многопотребителска система чрез два слоя: собственост, която присвоява потребител, група и други, и битове за разрешения за четене, запис и изпълнение.
Разрешения за файлове в Linux и Unix решават кой може да чете, променя или изпълнява всеки файл, което осигурява сигурност на споделената многопотребителска система. Тази страница разглежда собствеността на файловете, разрешенията за четене, запис и изпълнение, както и командите, които ги променят.
Linux е клонинг на Unix, многопотребителската операционна система, до която може да има достъп едновременно от много потребители. Linux може да се използва и на мейнфрейм компютри и сървъри без никакви модификации. Но това поражда опасения за сигурността, тъй като нежелан или злонамерен потребител може да повреди, промени или премахне важни данни. За ефективна сигурност Linux разделя оторизацията на две нива:
- Собственост
- Разрешение
Концепцията за разрешения за файлове и собственост е от решаващо значение в Linux. Тук обясняваме разрешенията и собствеността в Linux и ги обсъждаме. Нека започнем със собствеността.
Собственост на файлове в Linux
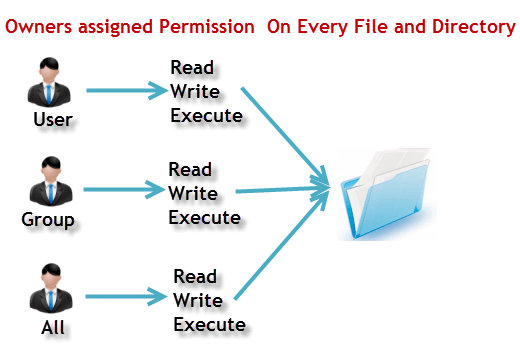
На всеки файл и директория във вашата Unix/Linux система са присвоени три типа собственици, дадени по-долу. Диаграмата по-долу показва как собствеността се отнася до потребителя, групата и другите.
Потребител
Потребителят е собственик на файла. По подразбиране лицето, което е създало файл, става негов собственик. Следователно потребителят понякога се нарича и собственик.
група
A потребителска група може да съдържа множество потребители. Всички потребители, принадлежащи към дадена група, имат едни и същи групови разрешения за достъп до файла, каквито имат Linux групите. Да предположим, че имате проект, в който редица хора се нуждаят от достъп до файл. Вместо ръчно да присвоявате разрешения на всеки потребител, можете да добавите всички потребители към група и да присвоите групово разрешение за файла, така че само тези членове на групата и никой друг да не могат да четат или променят файловете.
Други
Всеки друг потребител, който има достъп до файл. Това лице нито е създало файла, нито принадлежи към потребителска група, която би могла да го притежава. На практика това означава всички останали. Следователно, когато задавате разрешение за други, това се нарича още задаване на разрешения за света.
Сега възниква големият въпрос: как Linux разграничава тези три типа потребители, така че потребител „А“ да не може да повлияе на файл, който съдържа жизненоважна информация или данни на друг потребител „Б“? Това е все едно да не искате колега, който работи върху вашия... Linux компютър за да видите изображенията си. Тук се намесват разрешенията и те определят поведението на потребителя.
Нека разберем системата за разрешения в Linux.
Разрешения за файлове на Linux
Всеки файл и директория във вашата Unix/Linux система има следните три разрешения, дефинирани за всичките три собственика, обсъдени по-горе.
- Прочети: Това разрешение ви дава право да отваряте и четете файл. Разрешението за четене на директория ви дава възможност да изброявате нейното съдържание.
- Напиши: Разрешението за запис ви дава правомощия да променяте съдържанието на файл. Разрешението за запис в директория ви дава правомощия да добавяте, премахвате и преименувате файлове, съхранени в директорията. Да разгледаме сценарий, в който имате разрешение за запис във файл, но нямате разрешение за запис в директорията, където се съхранява файлът. Ще можете да променяте съдържанието на файла, но няма да можете да преименувате, премествате или премахвате файла от директорията.
- Изпълни: In WindowsИзпълнимата програма обикновено има разширение „.exe“, което можете лесно да стартирате. В Unix/Linux не можете да стартирате програма, освен ако не е зададено разрешение за изпълнение. Ако разрешението за изпълнение не е зададено, все още е възможно да можете да виждате или променяте програмния код (при условие че са зададени разрешения за четене и запис), но не и да го стартирате.
Нека разгледаме разрешенията за файлове в Linux с примери. Изпълнението на ls -l в терминала дава:
ls -l
Екранната снимка по-долу показва низа за разрешение в дълъг списък.

Тук сме маркирали „-rw-rw-r–“ и този странно изглеждащ код ни казва за Unix разрешенията, дадени на собственика, потребителската група и света.
Тук първият „-“ означава, че сме избрали файл. Иконата по-долу маркира обикновен файл.

В противен случай, ако беше директория, щеше да се покаже „d“, както е показано в списъка по-долу.

Героите са доста лесни за запомняне.
- r = разрешение за четене
- w = разрешение за запис
- x = разрешение за изпълнение
- – = няма разрешение
Нека го разгледаме по следния начин. Първата част от кода е „rw-“. Това предполага, че собственикът „Home“ може:
- Прочетете файла
- Напишете или редактирайте файла
Собственикът не може да изпълни файла, тъй като битът за изпълнение е зададен на '-'. Иконата по-долу показва, че битът за изпълнение е изчистен и е зададен на тире.

По дизайн, много Linux дистрибуции като Fedora, CentOS и Ubuntu добавете потребител към група със същото име като потребителя. По този начин потребител „tom“ се добавя към група с име „tom“.
Втората част е „rw-“. Тя е за потребителската група „Дом“ и членовете на групата могат:
- Прочетете файла
- Напишете или редактирайте файла
Третата част е за света, което означава всеки потребител. Пише „r–“. Това означава, че потребителят може само:
- Прочетете файла
Разбивката по-долу съпоставя всяка част от низа за разрешения със собственика, групата и света.

Промяна на разрешенията за файлове/директории в Linux с помощта на командата 'chmod'
Да речем, че не искате колега да вижда личните ви изображения. Това може да се постигне чрез промяна на разрешенията за достъп до файловете.
Можем да използваме „chmod“ команда, което означава „промяна на режима“. С помощта на командата можем да зададем разрешения (четене, запис, изпълнение) за файл или директория за собственика, групата и света.
Синтаксис:
chmod permissions filename
Има два начина за използване на командата:
- Абсолютен режим
- Символичен режим
Абсолютен (числов) режим в Linux
В този режим разрешенията за файлове не се представят като символи, а като трицифрено осмично число. Таблицата по-долу показва числата за всички типове разрешения.
| Телефон за връзка: | Тип разрешение | символ |
|---|---|---|
| 0 | Няма разрешение | - |
| 1 | Изпълнение | -Х |
| 2 | Пиша | -ш- |
| 3 | Изпълнение + Писане | -wx |
| 4 | Чети | г- |
| 5 | Четене + Изпълнение | rx |
| 6 | Четене + Писане | rw - |
| 7 | Четене + Писане + Изпълнение | rwx |
Нека видим командата chmod в действие, както е показано в прозореца на терминала по-долу.

В прозореца на терминала по-горе променихме разрешенията на файла „sample“ на „764“. Абсолютният код „764“ гласи следното:
- Собственикът може да чете, пише и изпълнява.
- Потребителската група може да чете и пише.
- Светът може само да чете.
Това се показва като '-rwxrw-r–', както е показано в резултата по-долу.

Ето как можете да промените потребителските разрешения в Linux за файл, като зададете абсолютно число.
Символен режим в Linux
В абсолютен режим променяте разрешенията и за тримата собственици. В символен режим можете да променяте разрешенията на конкретен собственик. Той използва математически символи за промяна на разрешенията за Unix файлове.
| OperaTor | Descriptйон |
|---|---|
| + | Добавя разрешение към файл или директория |
| - | Премахва разрешението |
| = | Задава разрешението и отменя разрешенията, зададени по-рано |
Различните собственици са представени, както следва.
| Потребител | Обозначения |
|---|---|
| u | потребител/собственик |
| g | група |
| o | друг |
| a | all |
Няма да използваме разрешения в числа като 755, а символи като rwx. Нека разгледаме показания по-долу пример.

Промяна на собствеността и групата в Linux
За да промените собствеността на файл или директория, можете да използвате следната команда:
chown user filename
В случай че искате да промените потребителя, както и групата за файл или директория, използвайте командата:
chown user:group filename
Нека видим това в действие, както е показано по-долу.

В случай че искате да промените само собственика на групата, използвайте командата:
chgrp group_name filename
„chgrp“ означава „change group“. Снимката на екрана по-долу показва командата chgrp в действие.

тип
- Файлът /etc/group съдържа всички групи, дефинирани в системата.
- Можете да използвате командата „groups“, за да намерите всички групи, в които членувате, както е показано по-долу.

- Можете да използвате командата newgrp, за да работите като член на група, различна от вашата група по подразбиране, както е показано по-долу.

- Не можете да имате две групи, притежаващи един и същ файл.
- В Linux няма вложени групи. Една група не може да бъде подгрупа на друга.
- x — изпълнението на директория означава, че ви е позволено да „влезете“ в директория и да получите евентуален достъп до поддиректории.
- Има и други разрешения, които можете да зададете на файлове и директории, които ще бъдат разгледани в по-късен разширен урок.
