
ما هو اختبار الثغرات الأمنية؟ أدوات فحص الثغرات الأمنية
 فريق التحرير
⚡ ملخص ذكي
اختبار تقييم الثغرات الأمنية هو عملية مسح الأنظمة والتطبيقات والشبكات لاكتشاف وتصنيف وتحديد أولويات نقاط الضعف الأمنية قبل أن يستغلها المهاجمون، مما يشكل أساس كل برنامج حديث لاختبار تقييم الثغرات الأمنية.
ما هو اختبار الثغرات الأمنية؟
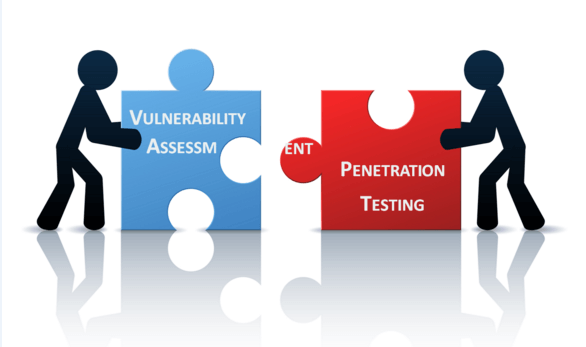
اختبار الضعفيُقيّم تقييم الثغرات الأمنية، المعروف أيضًا باسم تقييم نقاط الضعف، المخاطر الأمنية في البرامج والشبكات والبنية التحتية لتقليل احتمالية التهديدات. والهدف هو خفض فرص حصول المتسللين على وصول غير مصرح به. وهو يمثل جانب الاكتشاف في الممارسة المدمجة المعروفة باسم تقييم الثغرات الأمنية واختبار الاختراق (VAPT).
الثغرة الأمنية هي أي خلل أو ضعف أو سوء تكوين في إجراءات أمان النظام أو تصميمه أو تنفيذه أو ضوابطه الداخلية، مما قد يؤدي إلى انتهاك سياسة الأمان. ومن الأمثلة على ذلك البرامج غير المحدثة، وكلمات المرور الضعيفة، والخدمات المكشوفة.
لماذا يتم تقييم الضعف
- إنه أمر ضروري للوضع الأمني لكل منظمة.
- يقوم بتحديد نقاط الضعف والإبلاغ عنها، مما يسمح للفرق بحل المشكلات عن طريق تصنيف الثغرات الأمنية قبل أن يستغلها أحد.
- تقوم العملية بالمسح الضوئي أنظمة التشغيل، وبرامج التطبيقات، والشبكة لتحديد المشكلات مثل المصادقة غير الآمنة، والتصحيحات المفقودة، والتكوينات الخاطئة.
- تدعم التقييمات المنتظمة أطر الامتثال مثل PCI DSS و HIPAA و ISO 27001 و SOC 2 و OWASP Top 10 (إصدار 2021؛ إصدار 2025 لا يزال في المسودة اعتبارًا من عام 2026).
عملية تقييم الضعف
هنا خطوة بخطوة عملية تقييم الضعف تُستخدم لتحديد نقاط ضعف النظام وترتيب أولوياتها.

الخطوة 1) الأهداف والغايات: حدد أهداف تحليل نقاط الضعف، والأصول المراد حمايتها، ومدى تحمل المخاطر التجارية.
الخطوة الثانية) النطاق: حدد نطاق الاختبار بوضوح قبل البدء به. النطاقات الثلاثة المحتملة هي:
- اسود Box الاختبار: الاختبار من شبكة خارجية دون معرفة مسبقة بالشبكة والأنظمة الداخلية.
- رمادي Box الاختبارالاختبار من الشبكات الخارجية أو الداخلية مع معرفة جزئية بالشبكة الداخلية. وهو مزيج من Black Box اختبار والأبيض Box الاختبار.
- أبيض Box الاختبارالاختبار داخل الشبكة الداخلية مع معرفة كاملة بالشبكة والنظام. ويُعرف أيضاً بالاختبار الداخلي.
الخطوة 3) جمع المعلومات: جمع بيانات بيئة تكنولوجيا المعلومات مثل بنية الشبكة، ونطاقات عناوين IP، وإصدارات نظام التشغيل، والخدمات المتاحة. ينطبق ذلك على جميع أنواع النطاقات الثلاثة.
الخطوة الرابعة) اكتشاف الثغرات الأمنية: استخدم الماسحات الضوئية لمطابقة البيئة مع مصادر CVE الحالية وتحديد نقاط الضعف الموجودة.
الخطوة الخامسة: التحليل والتخطيط: قم بتقييم النتائج باستخدام نظام CVSS وقم بوضع خطة للمعالجة أو، عند الاقتضاء، محاكاة اختراق الأنظمة المتأثرة.

ManageEngine Vulnerability Manager Plus هي أداة قوية لتقييم وإدارة الثغرات الأمنية، توفر تغطية شاملة لعمليات فحص الثغرات واكتشافها وتقييمها ومعالجتها. تساعد هذه الأداة المؤسسات على تحديد نقاط الضعف الأمنية في شبكاتها بشكل استباقي، وترتيب أولويات التهديدات بناءً على درجة خطورتها، وأتمتة نشر التحديثات لتعزيز وضعها الأمني.
كيفية القيام بتقييم الضعف
فيما يلي عملية خطوة بخطوة كيفية القيام بتقييم الضعف:
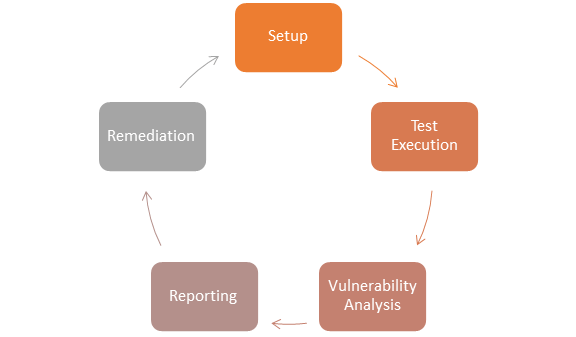
الخطوة 1) الإعداد
- ابدأ بتوثيق نطاق العمل والأصول وجهات الاتصال.
- الحصول على تصاريح كتابية من مالكي النظام.
- قم بتحديث توقيعات الماسح الضوئي والمكونات الإضافية إلى أحدث إصدار.
- قم بتهيئة الأدوات بصلاحيات الوصول المعتمدة حيثما كان ذلك مسموحًا به لإجراء عمليات فحص أعمق.
الخطوة 2) تنفيذ الاختبار
- قم بتشغيل الماسحات الضوئية على المضيفين والتطبيقات ونطاقات الشبكة المشمولة بالنطاق.
- التقاط حزم البيانات وفحصها عند الحاجة. الحزمة هي وحدة البيانات التي يتم توجيهها بين المصدر والوجهة؛ تقوم طبقة TCP بتقسيم الملفات إلى أجزاء مرقمة يقوم جهاز الاستقبال بإعادة تجميعها.
الخطوة 3) تحليل نقاط الضعف
- حدد وصنف موارد الشبكة أو النظام ضمن النطاق.
- قم بتحديد أولوية لكل مورد (على سبيل المثال، عالية، متوسطة، أو منخفضة).
- حدد التهديدات المحتملة لكل مورد.
- قم بوضع استراتيجية تعالج المشاكل ذات الأولوية القصوى أولاً.
- حدد ونفذ ضوابط تقلل من عواقب الهجوم.
الخطوة 4) إعداد التقارير
- قم بإعداد تقرير يسرد كل نتيجة، ودرجة CVSS الخاصة بها، والأصل المتأثر، والإصلاح الموصى به.
- افصل التفاصيل الفنية للمهندسين عن الملخص التنفيذي.
الخطوة 5) العلاج
- قم بإصلاح كل ثغرة أمنية من خلال التحديثات أو تغييرات التكوين أو التحكم التعويضي.
- أعد الفحص بعد المعالجة للتأكد من الإغلاق.
أنواع أجهزة فحص الثغرات الأمنية
على أساس المضيف
- يحدد المشكلات على مضيف معين أو نسخة نظام تشغيل محددة.
- يتم إجراء الفحص باستخدام الماسحات الضوئية القائمة على المضيف والتي تقوم بتشخيص الثغرات الأمنية على مستوى التكوين والتصحيح.
- تقوم الأدوات المستندة إلى المضيف عادةً بنشر وكيل أو تحميل عملية وسيطة على النظام المستهدف الذي tracيقوم بتسجيل الأحداث وتقديم التقارير إلى محلل الأمن.
على أساس الشبكة
- يكتشف المنافذ المفتوحة ويحدد الخدمات غير المعروفة التي تعمل على تلك المنافذ، ثم يرسم خريطة للثغرات الأمنية المحتملة المرتبطة بكل خدمة.
- يتم تنفيذ هذه العملية بواسطة الماسحات الضوئية القائمة على الشبكة والتي يمكنها إجراء عمليات مسح موثقة أو غير موثقة عبر نطاقات IP.
القائم على قاعدة البيانات
- يُحدد هذا النظام الثغرات الأمنية في أنظمة قواعد البيانات باستخدام أدوات وتقنيات تكشف مسارات حقن SQL، وضعف الصلاحيات، وسوء التكوين. يحدث حقن SQL عندما يقوم مستخدمون خبيثون بإدخال عبارات SQL عبر حقول إدخال التطبيق لقراءة أو تعديل بيانات لا ينبغي لهم الوصول إليها.
أدوات لفحص الثغرات الأمنية
1) Teramind
Teramind يُقدّم هذا النظام مجموعة شاملة من حلول منع التهديدات الداخلية ومراقبة الموظفين. كما يُعزّز الأمن من خلال تحليل السلوك ومنع فقدان البيانات، مما يضمن الامتثال ويُحسّن عمليات الأعمال.
المميزات:
- منع التهديدات الداخلية: يكشف عن تصرفات المستخدم التي تشير إلى وجود تهديدات داخلية.
- تحسين العمليات التجارية: يستخدم تحليلات السلوك لتحسين العمليات.
- إنتاجية القوى العاملة: يراقب الإنتاجية والأمان وسلوكيات الامتثال.
- إدارة الامتثال: قابل للتوسع ليناسب الشركات الصغيرة والمؤسسات والجهات الحكومية.
- الطب الشرعي للحوادث: أدلة على الاستجابة للحوادث والاستخبارات المتعلقة بالتهديدات.
- منع فقدان البيانات: يحمي من فقدان البيانات الحساسة.
- مراقبة الموظفين: Tracأداء وأنشطة موظفي شركة ks.
- التحليلات السلوكية: يحلل بيانات سلوك التطبيق لاستخلاص رؤى قيّمة.
- نظام مراقبة قابل للتخصيص: إعدادات لحالات استخدام محددة أو قواعد محددة مسبقًا.
- رؤى لوحة المعلومات: رؤى قابلة للتنفيذ من خلال لوحة معلومات شاملة.
تصميم المستقبل Teramindتشمل الماسحات الضوئية الأكثر استخدامًا في عام 2026 ما يلي: نيسوس المتين, OpenVAS / جرينبون, Qualys فمدر, برنامج Rapid7 InsightVM, Wireshark, Nikto, نمبو استغلال. لا يزال الجدول القديم أدناه مرجعًا تاريخيًا مفيدًا لفئات الأدوات.
| الفئة | أداة | الوصف |
|---|---|---|
| على أساس المضيف | STAT | يقوم بفحص أنظمة متعددة عبر الشبكة. |
| SCAN | مساعد باحث تحليلي النمر. | |
| Cain & Abel | يستعيد كلمات المرور عن طريق تحليل الشبكة وفك تشفير بيانات اعتماد HTTP. | |
| استغلال | منصة مفتوحة المصدر لتطويرping، واختبار وتأكيد صحة التعليمات البرمجية المستخدمة في الاستغلال. | |
| على أساس الشبكة | Cisco ماسح ضوئي آمن | يقوم بتشخيص وإصلاح مشاكل أمن الشبكة. |
| Wireshark | محلل بروتوكولات الشبكة مفتوح المصدر لنظام لينكس، Windowsو macOS. | |
| نمب | أداة مجانية مفتوحة المصدر لاكتشاف الشبكات ومراجعة الأمان. | |
| Nessus | التكامل بين التدقيق وإعداد التقارير وإدارة التصحيحات باستخدام الوكلاء وبدون استخدام الوكلاء. | |
| القائم على قاعدة البيانات | النظام الغذائي SQL | أداة هجوم القاموس لخادم SQL. |
| مدقق آمن | يقوم بإجراء عمليات التعداد والمسح والتدقيق واختبار الاختراق والتحليل الجنائي لأنظمة التشغيل. | |
| مسح قاعدة البيانات | يكشف عن برامج التجسس الخبيثة في قواعد البيانات من خلال المسح الأساسي. |
مزايا تقييم الضعف
- أدوات مفتوحة المصدر مثل OpenVASNmap و Nikto مجانيان.
- يحدد البرنامج تقريباً كل ثغرة أمنية معروفة تحتوي على رقم CVE.
- تغطي عمليات المسح الآلية العقارات الكبيرة بسرعة.
- يسهل جدولة المراقبة المستمرة.
عيوب تقييم الضعف
- يميل إلى إنتاج معدل مرتفع من النتائج الإيجابية الخاطئة التي تتطلب فرزًا من قبل المحللين.
- يمكن اكتشافها بواسطة أنظمة كشف التسلل وجدران الحماية عندما تكون عمليات المسح صاخبة.
- قد لا يتم اكتشاف أحدث الثغرات الأمنية من نوع "يوم الصفر" أو الثغرات المنطقية التي ليس لها توقيع.
مقارنة تقييم نقاط الضعف واختبار الاختراق
| تقييم الثغرات الأمنية | اختبار الاختراق | |
|---|---|---|
| العمل | اكتشف نقاط الضعف | تحديد نقاط الضعف واستغلالها |
| تقنية | الاكتشاف والمسح | محاكاة |
| التركيز على | العرض على العمق | العمق على العرض |
| تغطية الاكتمال | مرتفع | منخفض |
| التكلفة | منخفض إلى معتدل | مرتفع |
| يؤديها | موظفون داخليون أو خدمة مُدارة | هاكر أخلاقي أو مختبر اختراق |
| معرفة المختبر | مرتفع | منخفض |
| كم مرة للتشغيل | بشكل مستمر، أو بعد كل عملية نشر جديدة | عادة مرة أو مرتين في السنة |
| نتيجة | تفاصيل جزئية حول كل ثغرة أمنية | تفاصيل كاملة وإثباتات على استغلال الثغرة |
طرق اختبار الضعف
الاختبار النشط
- في الاختبار النشط، يقوم المختبر بإدخال بيانات اختبار تقييم الثغرات الأمنية الجديدة وتحليل النتائج.
- أثناء عملية الاختبار، يقوم المختبِر ببناء نموذج ذهني للنظام ينمو مع تفاعله مع البرنامج قيد الاختبار.
- يقوم المختبر بالبحث بنشاط عن حالات اختبار جديدة وأفكار هجومية، ولهذا السبب يُطلق عليه اسم الاختبار النشط.
الاختبار السلبي
- يقوم الاختبار السلبي بمراقبة نتيجة تشغيل البرامج قيد الاختبار دون إدخال حالات اختبار أو بيانات جديدة، وذلك غالبًا عن طريق مراقبة السجلات وحركة مرور الشبكة.
اختبار الشبكة
- يقيس اختبار الشبكة ويسجل الحالة الحالية لتشغيل الشبكة على مدى فترة زمنية.
- يتنبأ هذا النظام بكيفية تصرف الشبكة تحت الضغط ويكشف عن المشاكل التي تنشأ عن الخدمات الجديدة.
- تشمل خصائص الشبكة الرئيسية التي يجب اختبارها ما يلي:
- مستويات الاستخدام
- عدد المستخدمين
- استخدام التطبيق
الاختبارات الموزعة
- تُطبَّق الاختبارات الموزعة على التطبيقات الموزعة التي تخدم عدة عملاء في وقت واحد. ويعني اختبار هذا النوع من التطبيقات اختبار أجزاء العميل والخادم بشكل منفصل ومجتمع.
- تتفاعل الأجزاء المعنية أثناء التشغيل ويجب أن تظل متزامنة؛ التزامن هو أحد أهم النقاط في الاختبار الموزع.
كيف يُغير الذكاء الاصطناعي عملية تقييم الثغرات الأمنية
الذكاء الاصطناعي هو إعادة تشكيلping تقييم الثغرات الأمنية بثلاث طرق عملية. أولاً، تربط محركات التعلم الآلي نتائج الفحص ببيانات الاستغلال المباشرة وقائمة الثغرات الأمنية المعروفة والمستغلة التابعة لوكالة الأمن السيبراني وأمن البنية التحتية (CISA)، مما يُظهر الثغرات الأمنية التي يتم استغلالها كسلاح. ثانياً، تُترجم نماذج لغوية ضخمة مخرجات الفحص إلى خطوات معالجة ونصوص تصحيح. ثالثاً، أدوات مثل Tenable ExposureAI، Qualys تُقيّم شركتا TruRisk وRapid7 Active Risk نتائج تقييم المخاطر بناءً على تأثيرها على الأعمال بدلاً من نظام CVSS الخام. لا يغني الذكاء الاصطناعي عن التقييم البشري أو اختبار الاختراق اليدوي، ولكنه يقلل بشكل كبير من التشويش الذي لطالما أثّر سلبًا على برامج إدارة الثغرات الأمنية.
خاتمة
In هندسة البرمجياتيعتمد اختبار الثغرات الأمنية على آليتين متكاملتين: تقييم الثغرات الأمنية واختبار الاختراق. يجمع برنامج أمني متكامل بينهما للحصول على صورة شاملة للمخاطر. للعثور على الأدوات المناسبة، استكشف هذه الأدوات. أدوات اختبار الاختراق.
