شرح هجوم تسميم بروتوكول ARP وانتحال الهوية
 أوليفر جونز
⚡ ملخص ذكي
يُعرف هجوم تسميم بروتوكول ARP، أو انتحال بروتوكول ARP، بإرسال عناوين MAC مزيفة إلى جهاز التوجيه، مما يسمح للمهاجم بربط عنوان مزيف بعنوان IP حقيقي والسيطرة على حركة مرور الشبكة. وتساعد إدخالات ARP الثابتة وبرامج الكشف على منع هذه الهجمات.
ما هو تسمم ARP (انتحال ARP)
ARP هو اختصار لبروتوكول تحليل العنوانتُستخدم هذه التقنية لتحويل عناوين IP إلى عناوين MAC على المحوّل. يرسل المضيف بث ARP على الشبكة، ويستجيب جهاز الاستقبال بعنوانه الفيزيائي (عنوان MAC). ثم يُستخدم عنوان IP/MAC المُحَوَّل للتواصل. أما تسميم ARP فهو إرسال عناوين MAC وهمية إلى المحوّل ليتمكن من ربط هذه العناوين الوهمية بعنوان IP لجهاز حقيقي على الشبكة، وبالتالي السيطرة على حركة البيانات.
أنواع هجمات التسمم ARP
- رجل في الهجمات الوسطى
- اعتراض حركة المرور
- هجمات رفض الخدمة (DoS)
كيفية منع هجمات التسمم ARP
إدخالات ARP الثابتةيمكن تعريف هذه الإعدادات في ذاكرة التخزين المؤقت المحلية لبروتوكول ARP، وتكوين المحول لتجاهل جميع حزم الرد التلقائي لبروتوكول ARP. لكن يعيب هذه الطريقة صعوبة صيانتها على الشبكات الكبيرة. خريطة عناوين IP/MACping يجب توزيعها على جميع أجهزة الكمبيوتر الموجودة على الشبكة.
برنامج الكشف عن التسمم ARP: يمكن استخدام هذه الأنظمة للتحقق من دقة عنوان IP/MAC والمصادقة عليها في حالة مصادقتها. ويمكن بعد ذلك حظر قرارات عناوين IP/MAC غير المعتمدة.
Operaتينغ أمن النظام:يعتمد هذا القياس على نظام التشغيل المستخدم. وفيما يلي التقنيات الأساسية المستخدمة بواسطة أنظمة التشغيل المختلفة.
- لينكس: تعمل هذه عن طريق تجاهل حزم رد ARP غير المرغوب فيها.
- Microsoft Windows:يمكن تكوين سلوك ذاكرة التخزين المؤقت لـ ARP عبر السجل. تتضمن القائمة التالية بعض البرامج التي يمكن استخدامها لحماية الشبكات من التنصت؛
- مكافحة ARP- يوفر الحماية ضد الاستنشاق السلبي والنشط
- برنامج Agnitum جدار حماية المخفر– يوفر الحماية ضد الاستنشاق السلبي
- XArp- يوفر الحماية ضد الاستنشاق السلبي والنشط
- نظام التشغيل Mac OS: يمكن استخدام ArpGuard لتوفير الحماية. إنه يحمي من الاستنشاق النشط والسلبي.
نشاط القرصنة: تكوين إدخالات ARP في Windows
نحن نستخدم Windows 7 لهذا التمرين، ولكن يجب أن تكون الأوامر قادرة على العمل على إصدارات أخرى من Windows أيضًا.
افتح موجه الأوامر وأدخل الأمر التالي
arp –a
هنا،
- أبريل يستدعي برنامج تكوين ARP الموجود في Windows/ دليل System32
- -a هي المعلمة التي سيتم عرضها على محتويات ذاكرة التخزين المؤقت لـ ARP
سوف تحصل على نتائج مشابهة لما يلي
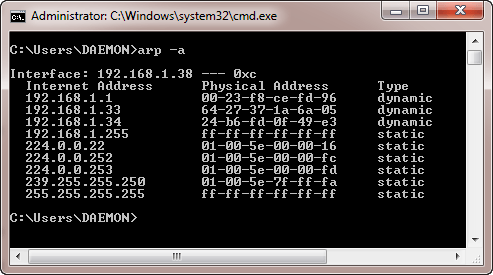
ملاحظات: الإدخالات الديناميكية تتم إضافتها وحذفها تلقائيا عند الاستخدام TCP / IP جلسات مع أجهزة الكمبيوتر البعيدة.
إدخالات ثابتة تتم إضافتها يدويًا ويتم حذفها عند إعادة تشغيل الكمبيوتر، وإعادة تشغيل بطاقة واجهة الشبكة أو الأنشطة الأخرى التي تؤثر عليها.
إضافة إدخالات ثابتة
افتح موجه الأوامر ثم استخدم الأمر ipconfig /all للحصول على عنوان IP وMAC

يتم تمثيل عنوان MAC باستخدام العنوان الفعلي وعنوان IP هو IPv4Address
أدخل الأمر التالي
arp –s 192.168.1.38 60-36-DD-A6-C5-43

ملاحظة: سيكون عنوان IP وMAC مختلفًا عن العناوين المستخدمة هنا. هذا لأنهم فريدون.
استخدم الأمر التالي لعرض ذاكرة التخزين المؤقت لـ ARP
arp –a
سوف تحصل على النتائج التالية

لاحظ أن عنوان IP قد تم تحويله إلى عنوان MAC الذي قدمناه وهو من النوع الثابت.
حذف إدخال ذاكرة التخزين المؤقت ARP
استخدم الأمر التالي لإزالة إدخال
arp –d 192.168.1.38

PS يعمل تسمم ARP عن طريق إرسال عناوين MAC مزيفة إلى المحول
ما هو عنوان IP وMAC
عنوان IP هو اختصار لعنوان بروتوكول الإنترنت. يتم استخدام عنوان بروتوكول الإنترنت لتحديد جهاز كمبيوتر أو جهاز فريد مثل الطابعات وأقراص التخزين على شبكة الكمبيوتر. يوجد حاليًا نسختان من عناوين IP. يستخدم IPv4 أرقامًا مكونة من 32 بت. نظرًا للنمو الهائل للإنترنت، تم تطوير IPv6، ويستخدم أرقامًا مكونة من 128 بت.
يتم تنسيق عناوين IPv4 في أربع مجموعات من الأرقام مفصولة بنقاط. الحد الأدنى للرقم هو 0 والحد الأقصى هو 255. مثال على IPv4 العنوان يبدو هكذا؛
127.0.0.1
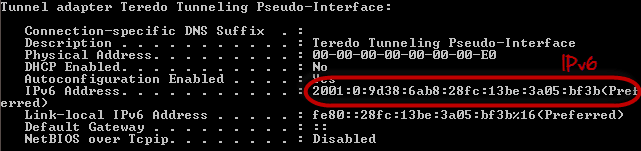
يتم تنسيق عناوين IPv6 في مجموعات من ستة أرقام مفصولة بعلامات نقطتين. تتم كتابة أرقام المجموعة على هيئة 4 أرقام سداسية عشرية. يبدو مثال على عنوان IPv6 على النحو التالي؛
2001:0db8:85a3:0000:0000:8a2e:0370:7334
لتبسيط تمثيل عناوين IP في صيغة نصية، يتم حذف الأصفار الأولية، ويتم حذف مجموعة الأصفار بالكامل. يتم عرض العنوان أعلاه بتنسيق مبسط على النحو التالي؛
2001:db8:85a3:::8a2e:370:7334
عنوان MAC هو اختصار لعنوان التحكم في الوصول إلى الوسائط. عناوين MAC تُستخدم لتحديد واجهات الشبكة بشكل فريد للاتصال في الطبقة المادية للشبكة. عادةً ما يتم تضمين عناوين MAC في بطاقة الشبكة.
يشبه عنوان MAC الرقم التسلسلي للهاتف بينما يشبه عنوان IP رقم الهاتف.
ممارسة
سنفترض أنك تستخدم Windows لهذا التمرين. افتح موجه الأوامر.
أدخل الأمر
ipconfig /all
سوف تحصل على معلومات مفصلة حول جميع اتصالات الشبكة المتوفرة على جهاز الكمبيوتر الخاص بك. النتائج الموضحة أدناه مخصصة لمودم النطاق العريض لإظهار عنوان MAC وتنسيق IPv4 والشبكة اللاسلكية لإظهار تنسيق IPv6.