
ما هو هجوم حجب الخدمة (DoS)؟ التعريف والوقاية
 فريق التحرير
⚡ ملخص ذكي
تُغرق هجمات حجب الخدمة (DoS) هدفًا ما، مثل خادم ويب، بطلبات تفوق قدرته على المعالجة، مما يحرم المستخدمين الشرعيين من الوصول. تشرح هذه الصفحة آلية عمل هجمات حجب الخدمة (DoS) وهجمات حجب الخدمة الموزعة (DDoS) وكيفية الدفاع ضدها.
ما هو هجوم رفض الخدمة (DoS)؟
هجوم حجب الخدمة (DoS) هو هجوم يُستخدم لمنع المستخدمين الشرعيين من الوصول إلى مورد ما، مثل موقع ويب أو شبكة أو بريد إلكتروني، أو إبطاء هذا المورد بشكل كبير. ويُعرف اختصار DoS اختصارًا بـ "حجب الخدمة". عادةً ما يُنفذ هذا النوع من الهجمات عن طريق إغراق المورد المستهدف، كخادم ويب مثلاً، بعدد هائل من الطلبات في وقت واحد، مما يؤدي إلى عجز الخادم عن الاستجابة لجميع الطلبات. وقد ينتج عن ذلك إما تعطل الخوادم أو إبطائها.
قد يؤدي قطع بعض الأعمال عن الإنترنت إلى خسارة كبيرة في العمل أو المال. الانترنت و شبكات الحاسب تُشكل الإنترنت مصدر قوة للعديد من الشركات. وتعتمد بعض المؤسسات، مثل بوابات الدفع ومواقع التجارة الإلكترونية، بشكل كامل على الإنترنت لممارسة أعمالها.
في هذا الدرس التعليمي، ستتعلم ما هو هجوم حجب الخدمة، وكيف يتم تنفيذه، وكيف يمكنك الحماية من مثل هذه الهجمات.
أنواع هجمات رفض الخدمة (DoS).
هناك نوعان من هجمات حجب الخدمة (DoS)، وهما:
- هجوم حجب الخدمة (DoS) - يتم تنفيذ هذا النوع من الهجمات بواسطة مضيف واحد.
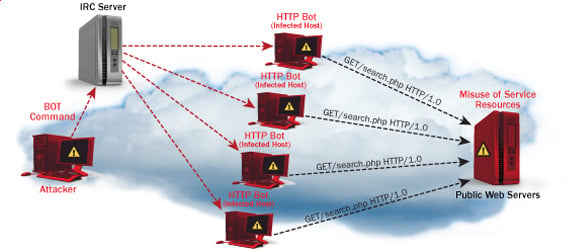
- هجوم حجب الخدمة الموزع (DoS) - يتم تنفيذ هذا النوع من الهجمات بواسطة عدد من الأجهزة المخترقة التي تستهدف جميعها نفس الضحية. ويؤدي ذلك إلى إغراق الشبكة بحزم البيانات.
يقارن الرسم البياني أدناه بين DoS أحادي المصدر وDDoS المستند إلى الروبوتات.
كيف تعمل هجمات حجب الخدمة (DoS)؟
دعونا نلقي نظرة على كيفية تنفيذ هجمات حجب الخدمة (DoS) والتقنيات المستخدمة. سنستعرض خمسة أنواع شائعة من الهجمات.
Ping من الموت
استخدم ping يُستخدم هذا الأمر عادةً لاختبار مدى توفر مورد الشبكة. ويعمل عن طريق إرسال حزم بيانات صغيرة إلى مورد الشبكة. ping يستغل نظام الموت هذا الأمر ويرسل حزم بيانات تتجاوز الحد الأقصى (65,536 بايت) الذي TCP / IP يسمح بروتوكول TCP/IP بتقسيم الحزم إلى أجزاء صغيرة تُرسل إلى الخادم. ونظرًا لأن حجم حزم البيانات المرسلة أكبر من قدرة الخادم على معالجتها، فقد يتجمد الخادم أو يُعاد تشغيله أو يتعطل.
الحوت
يستخدم هذا النوع من الهجمات كميات كبيرة من بروتوكول رسائل التحكم في الإنترنت (ICMP). ping يتم توجيه حركة المرور إلى عنوان بث إنترنت. يتم تزييف عنوان IP الخاص بالرد ليكون عنوان الضحية المقصودة. يتم إرسال جميع الردود إلى الضحية بدلاً من عنوان IP المستخدم في... pingبما أن عنوان بث الإنترنت الواحد يمكنه دعم 255 مضيفًا كحد أقصى، فإن هجوم سمرف يضخم نطاق عنوان واحد. ping 255 مرة. ويؤدي هذا إلى إبطاء الشبكة إلى درجة يصبح من المستحيل استخدامها.
Buffer فيض
المخزن المؤقت هو موقع تخزين مؤقت في رامات يُستخدم هذا لتخزين البيانات حتى تتمكن وحدة المعالجة المركزية من معالجتها قبل كتابتها مرة أخرى على القرص. Bufferتوجد حدود لحجم الملفات. هذا النوع من الهجمات يُحمّل المخزن المؤقت ببيانات أكثر مما يستطيع استيعابه، مما يؤدي إلى فيضانه وتلف البيانات المخزنة فيه. مثال على فيضان المخزن المؤقت هو إرسال رسائل بريد إلكتروني بأسماء ملفات تتكون من 256 حرفًا.
دمعة
يستخدم هذا النوع من الهجوم حزم بيانات أكبر. يقوم TCP/IP بتقسيمها إلى أجزاء يتم تجميعها على المضيف المتلقي. يتلاعب المهاجم بالحزم عند إرسالها بحيث تتداخل مع بعضها البعض. يمكن أن يتسبب هذا في تعطل الضحية المقصودة أثناء محاولتها إعادة تجميع الحزم.
هجوم SYN
SYN هو نموذج قصير لـ Syncهجوم التزامن. يستغل هذا النوع من الهجمات عملية المصافحة الثلاثية لإنشاء اتصال باستخدام بروتوكول TCP. يعمل هجوم SYN عن طريق إغراق جهاز الضحية برسائل SYN غير مكتملة، مما يتسبب في تخصيص موارد ذاكرة غير مستخدمة ومنع المستخدمين الشرعيين من الوصول.
أدوات هجوم DoS
فيما يلي بعض الأدوات التي يمكن استخدامها لتنفيذ هجمات الحرمان من الخدمة.
- نيميسي – يمكن استخدام هذه الأداة لإنشاء حزم بيانات عشوائية. وهي تعمل على Windowsيمكن تنزيل هذه الأداة من http://packetstormsecurity.com/files/25599/nemesy13.zip.html . نظرًا لطبيعة البرنامج، إذا كان لديك برنامج مكافحة فيروسات، فمن المرجح أن يتم اكتشافه على أنه فيروس.
- Land and LaTierra – يمكن استخدام هذه الأداة لانتحال عناوين IP وفتح اتصالات TCP.
- Blast – يمكن تنزيل هذه الأداة من http://www.opencomm.co.uk/products/blast/features.php
- بانثر - يمكن استخدام هذه الأداة لإغراق شبكة الضحية بحزم UDP.
- شبكات الروبوتات - وهي عبارة عن عدد كبير من أجهزة الكمبيوتر المخترقة على الإنترنت والتي يمكن استخدامها لتنفيذ هجوم حجب الخدمة الموزع.
تحقق أيضا: - أفضل مجانا DDoS Attack أداة على الإنترنت | البرمجيات | المواقع الإلكترونية
كيفية منع هجوم DoS؟
يمكن للمؤسسة اعتماد السياسة التالية لحماية نفسها من هجمات رفض الخدمة.
- تستغل هجمات مثل هجمات SYN flooding ثغرات في نظام التشغيل. ويمكن أن يساعد تثبيت التحديثات الأمنية في تقليل احتمالية وقوع مثل هذه الهجمات.
- يمكن أيضًا استخدام أنظمة كشف التسلل لتحديد الأنشطة غير القانونية وحتى إيقافها.
- الجدران النارية يمكن استخدامها لإيقاف هجمات DoS البسيطة عن طريق منع كل حركة المرور القادمة من المهاجم عن طريق تحديد عنوان IP الخاص به.
- راوتر يمكن تهيئتها عبر قائمة التحكم في الوصول لتقييد الوصول إلى الشبكة وإسقاط حركة المرور غير القانونية المشتبه بها.
نشاط القرصنة: Ping من الموت
سنفترض أنك تستخدم Windows لهذا التمرين، سنفترض أن لديك جهازَي كمبيوتر على الأقل متصلين بنفس الشبكة. تُعدّ هجمات حجب الخدمة (DoS) غير قانونية على الشبكات التي لا تملك صلاحية مهاجمتها. لذا، ستحتاج إلى إنشاء شبكتك الخاصة لهذا التمرين.
افتح موجه الأوامر على الكمبيوتر المستهدف.
أدخل الأمر ipconfig. ستحصل على نتائج مشابهة لتلك الموضحة أدناه.

في هذا المثال نستخدم الهاتف تفاصيل اتصال النطاق العريض. دوّن عنوان IP. ملاحظة: لكي يكون هذا المثال أكثر فعالية، يجب عليك استخدام شبكة LAN.
انتقل إلى الكمبيوتر الذي تريد استخدامه للهجوم وافتح موجه الأوامر.
ونحن سوف ping جهاز الكمبيوتر الخاص بضحيتنا مزود بحزم بيانات لا نهائية بحجم 65500.
أدخل الأمر التالي:
ping 10.128.131.108 –t |65500
هنا،
- "ping"يرسل حزم البيانات إلى الضحية"
- "10.128.131.108" هو عنوان IP الخاص بالضحية
- "-t" يعني أنه يجب إرسال حزم البيانات حتى يتم إيقاف البرنامج
- يحدد "-l" تحميل البيانات المراد إرسالها إلى الضحية
ستحصل على نتائج مشابهة لتلك الموضحة أدناه.

لا يُحدث إغراق الحاسوب المستهدف بحزم البيانات تأثيرًا كبيرًا على الضحية. لكي يكون الهجوم أكثر فعالية، يجب مهاجمة الحاسوب المستهدف بـ pingمن أكثر من جهاز كمبيوتر واحد.
يمكن استخدام الهجوم المذكور أعلاه لمهاجمة أجهزة التوجيه، خوادم الويب، الخ.
إذا كنت تريد رؤية آثار الهجوم على الكمبيوتر المستهدف، فيمكنك ذلك افتح مدير المهام وعرض أنشطة الشبكة.
- انقر بزر الماوس الأيمن على شريط المهام
- حدد بدء مدير المهام
- انقر فوق علامة التبويب الشبكة
- سوف تحصل على نتائج مشابهة لما يلي

إذا نجح الهجوم، فمن المفترض أن تكون قادرًا على رؤية أنشطة الشبكة المتزايدة.
نشاط القرصنة: إطلاق هجوم DoS
في هذا السيناريو العملي، سنستخدم Nemesy لإنشاء حزم بيانات وإغراق جهاز الكمبيوتر أو جهاز التوجيه أو الخادم المستهدف.
كما هو مذكور أعلاه، سيتم اكتشاف Nemesy كبرنامج غير قانوني من خلال جهازك مكافحة الفيروسات. سيتعين عليك تعطيل برنامج مكافحة الفيروسات لهذا التمرين.
- تحميل برنامج Nemesy من http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- قم بفك ضغطه وتشغيل البرنامج Nemesy.exe
- سوف تحصل على الواجهة التالية
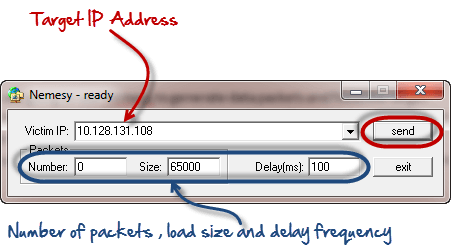
أدخل الهدف عنوان IPفي هذا المثال، استخدمنا عنوان IP المستهدف الذي استخدمناه في المثال أعلاه.
هنا،
- يعني الرقم 0 عدد الحزم غير محدود. يمكنك ضبطه على العدد المطلوب إذا كنت لا ترغب في إرسال عدد غير محدود من حزم البيانات.
- يحدد حقل الحجم عدد بايتات البيانات المراد إرسالها، ويحدد حقل التأخير الفترة الزمنية بالمللي ثانية.
انقر على زر الإرسال.
ينبغي أن تتمكن من رؤية النتائج التالية.

سيعرض لك شريط العنوان عدد الحزم المرسلة.
انقر على زر الإيقاف لإيقاف البرنامج عن إرسال حزم البيانات.
يمكنك مراقبة مدير المهام للكمبيوتر المستهدف لرؤية أنشطة الشبكة.
ما هو هجوم الحرمان من الخدمة الموزع (DDoS)؟
هجوم DDoS هو شكل متطور من هجوم DoS، حيث يأتي تدفق البيانات الضار من مصادر متعددة، مما يجعل إيقاف الهجوم أكثر صعوبة بمجرد حظر مصدر واحد. في هجوم DDoS، تُستخدم عدة أجهزة كمبيوتر مخترقة، تُعرف مجتمعة باسم شبكة بوت نت، لإغراق النظام المستهدف بتدفق البيانات، مما يؤدي إلى تعطيل الخدمة. يصعب التصدي لهذه الهجمات نظرًا لطبيعتها الموزعة، حيث يتحكم المهاجم في مصادر متعددة لتدفق البيانات.
