
Wireshark البرنامج التعليمي: شبكة وكلمات المرور الشم
 أوليفر جونز
⚡ ملخص ذكي
Wireshark تُوضح دروس برامج تحليل كلمات المرور كيفية قيام المهاجمين بالتقاط بيانات الاعتماد أثناء انتقالها عبر الشبكة، وكيفية قيام المدافعين بإيقافهم. يشرح هذا الدليل بالتفصيل Wireshark التقاط البيانات، وتحليل HTTP بنص عادي، وإغراق MAC، وضوابط التشفير التي تحيد التجسس.
تتواصل أجهزة الكمبيوتر باستخدام الشبكات. يمكن أن تكون هذه الشبكات على شبكة محلية (LAN) أو متاحة عبر الإنترنت. برامج تحليل الشبكة هي برامج تقوم بالتقاط بيانات الحزم منخفضة المستوى transmitعبر الشبكة. يمكن للمهاجم تحليل هذه المعلومات لاكتشاف تفاصيل قيّمة مثل معرفات المستخدمين وكلمات المرور.
ستتعرف في هذه المقالة على تقنيات التجسس الشائعة على الشبكات، والأدوات التي يستخدمها المهاجمون والمخترقون الأخلاقيون للتجسس على الشبكات، والتدابير المضادة التي تحمي المعلومات الحساسة على الشبكة. Wireshark يتم توفير الشرح الموضح أدناه لأغراض تعليمية واختبارات معتمدة فقط.
ما هو استنشاق الشبكة؟
تتواصل أجهزة الكمبيوتر عن طريق بث الرسائل على الشبكة باستخدام عناوين IP. بمجرد إرسال رسالة على الشبكة، يستجيب جهاز الكمبيوتر المستلم الذي لديه عنوان IP المطابق بعنوان MAC الخاص به.
استنشاق الشبكة هو عملية اعتراض حزم البيانات المرسلة عبر الشبكة. يمكن تنفيذ ذلك باستخدام برامج متخصصة، أو جهاز تنصت، أو نظام نسخ متماثل للمنافذ. ويمكن استخدام تقنية التجسس على البيانات للأغراض التالية:
- التقاط البيانات الحساسة مثل بيانات اعتماد تسجيل الدخول
- التنصت على رسائل الدردشة
- ملفات الالتقاط التي تم transmitعبر شبكة
تكون البروتوكولات التالية عرضة للتجسس عندما تنتقل بيانات تسجيل الدخول كنص عادي:
تقوم النظائر الحديثة (HTTPS، SMTPS، IMAPS، SFTP، SSH) بتشفير الحمولة بحيث يرى برنامج التجسس النص المشفر بدلاً من بيانات الاعتماد.
الاستنشاق السلبي والنشط
قبل أن نلقي نظرة على التجسس السلبي والنشط، دعونا نلقي نظرة على جهازين شائعي الاستخدام لربط أجهزة الكمبيوتر بالشبكة: الموزعات والمحولات.
يعمل الموزع عن طريق إرسال رسائل البث إلى كل منفذ إخراج باستثناء المنفذ الذي أرسل البث. يستجيب جهاز الكمبيوتر المُستقبِل للبث إذا تطابق عنوان IP. وبالتالي، يمكن لكل جهاز على شريحة الشبكة القائمة على الموزع رؤية كل إطار. يعمل الموزع على مستوى الطبقة الفيزيائية (الطبقة 1) من نموذج OSI.
يوضح الرسم البياني أدناه كيفية عمل المحور.

يعمل المحول بشكل مختلف؛ فهو يربط عناوين IP و MAC بالمنافذ الفعلية. تُوجّه الإطارات فقط إلى المنفذ الذي يتطابق مع عنوان MAC الخاص بالمستلم، لذا لا ترى الأجهزة الأخرى على الشبكة المحلية حركة البيانات. تعمل المحولات على مستوى طبقة ربط البيانات (الطبقة 2)، ومع ميزات التوجيه، على مستوى طبقة الشبكة (الطبقة 3).
يوضح الرسم البياني أدناه كيفية عمل المفتاح.

التجسس السلبي هو اعتراض الحزم transmitيتم نقل البيانات عبر شبكة تستخدم موزعًا مركزيًا. يُطلق عليه اسم "الهجوم السلبي" لأن المهاجم لا يقوم بحقن بيانات، مما يجعل اكتشافه صعباً. كما أنه سهل التنفيذ لأن الموزع يرسل رسائل بث إلى كل جهاز على الشبكة.
التجسس النشط هو اعتراض الحزم transmitيتم نقل البيانات عبر شبكة تستخدم مفتاح تبديل. تُستخدم تقنيتان رئيسيتان لرصد الشبكات المحولة: تسمم ARP وفيضانات MAC.
نشاط القرصنة: شم حركة مرور الشبكة
في هذا السيناريو العملي، سنقوم بذلك تستخدم Wireshark لاستنشاق حزم البيانات transmitتم الاتصال عبر بروتوكول HTTPسنقوم برصد حركة البيانات على الواجهة المحلية، ثم نسجل الدخول إلى تطبيق ويب تجريبي لا يستخدم اتصالاً آمناً. Guruموقع التدريب رقم 99 في http://www.techpanda.org/.
عنوان تسجيل الدخول هو admin@google.com وكلمة السر هي Password2010.
ملاحظة: سنقوم بتسجيل الدخول إلى تطبيق الويب لأغراض توضيحية فقط وعلى شبكة نملكها. يمكن لهذه التقنية نفسها أيضًا الكشف عن حزم البيانات من أجهزة أخرى على نفس الشبكة التي يعمل عليها برنامج التجسس، ولهذا السبب يجب عليك الحصول على إذن كتابي قبل التشغيل. Wireshark على أي شبكة لا تتحكم بها. ولا يقتصر التجسس على موقع techpanda.org؛ Wireshark يلتقط حركة مرور بروتوكول HTTP وغيرها من البروتوكولات التي تمر عبر الواجهة.

ManageEngine Firewall Analyzer هو حل قوي لإدارة السياسات والتدقيق مصمم لتعزيز أمن الشبكة وشفافيتها. يوفر رؤية فورية لحركة مرور جدار الحماية، ويساعدping يقوم المسؤولون بتحديد الثغرات الأمنية، وتحسين مجموعات القواعد، ومراقبة استخدام النطاق الترددي.
استنشاق الشبكة باستخدام Wireshark
يوضح الرسم التوضيحي أدناه الخطوات التي ستتبعها لإكمال هذا التمرين دون أي لبس.

التحميل Wireshark من wireshark.org/download.htmlالفرع المستقر الحالي هو Wireshark 4.x، الذي يعمل على Windows, macOSولينكس.
- ساعات العمل Wireshark
- ستظهر لك شاشة الترحيب التالية

- حدد واجهة الشبكة التي تريد مراقبة بياناتها. يستخدم هذا الشرح اتصالاً لاسلكياً؛ أما في حالة استخدام شبكة محلية سلكية، فاختر محول الإيثرنت بدلاً من ذلك.
- انقر على زر البدء (زعنفة القرش) الموضح أعلاه.
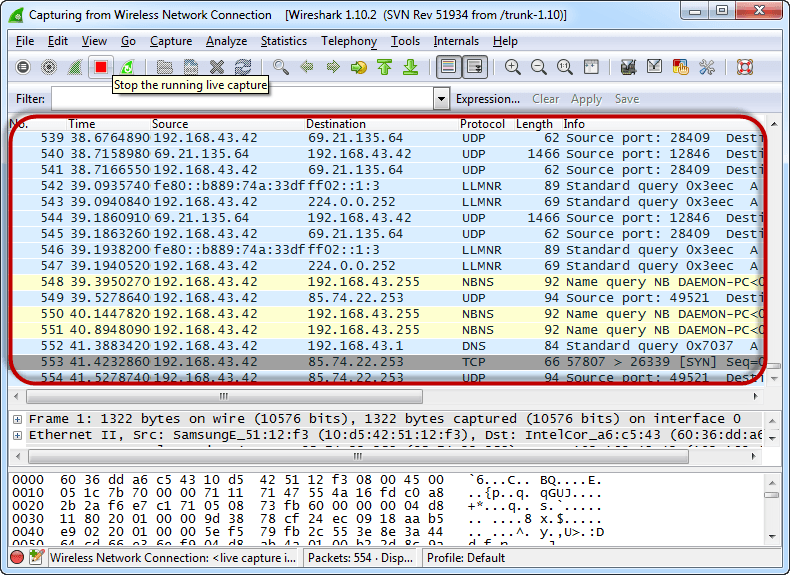
- افتح متصفح الويب الخاص بك وقم بزيارة http://www.techpanda.org/.
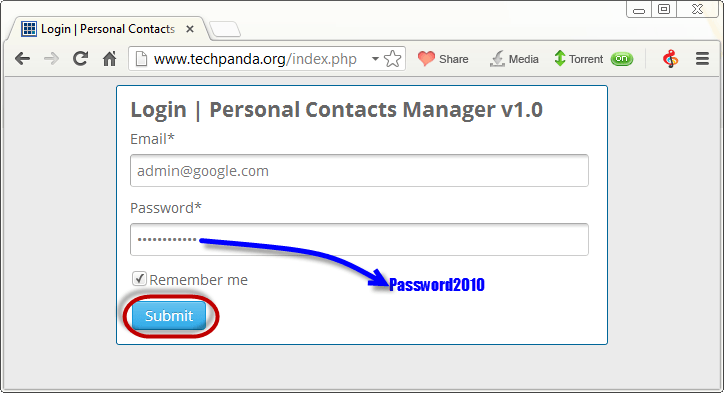
- البريد الإلكتروني لتسجيل الدخول هو admin@google.com وكلمة السر هي Password2010.
- انقر فوق زر إرسال.
- يجب أن يظهر تسجيل الدخول الناجح لوحة المعلومات التالية.

- العودة إلى Wireshark وأوقف البث المباشر.

- تصفية حركة مرور HTTP فقط حسب النوعping HTTP في شريط تصفية العرض.

- حدد موقع عمود المعلومات وابحث عن إدخال يحتوي على فعل HTTP POST، ثم انقر عليه.

- أسفل سجلات البيانات، توجد لوحة تحتوي على ملخص للبيانات التي تم جمعها. ابحث عن السطر بيانات نصية سطرية: application/x-www-form-urlencoded.

- يجب أن تكون الآن قادراً على قراءة قيم النص العادي لكل متغير POST يتم إرساله إلى الخادم عبر HTTP، بما في ذلك حقول البريد الإلكتروني وكلمة المرور.
ما هو إغراق عناوين MAC؟
يُعدّ إغراق عناوين MAC أسلوبًا للتجسس على الشبكة يقوم بإغراق جدول عناوين MAC الخاص بالمحول بعناوين MAC وهمية. بمجرد امتلاء جدول التوجيه، يعجز المحول عن تحديد الوجهات المشروعة، ويبدأ بتوجيه الإطارات إلى جميع المنافذ، متصرفًا كمركز توزيع. عندها يستطيع المهاجم التقاط حزم البيانات أثناء عبورها الشبكة.
تدابير مضادة ضد فيضانات MAC
- أمان منفذ المحول. تحديد عدد عناوين MAC مسموح به لكل منفذ، وتعلم عنوان MAC الأول الذي يتم رؤيته، وقفل المنفذ أو إيقاف تشغيله في حالة تجاوز الحد.
- خوادم المصادقة والترخيص والمحاسبة (AAA) يمكن استخدامه مع 802.1X لتصفية عناوين MAC المكتشفة وقبول الأجهزة المصادق عليها فقط.
- فحص ARP الديناميكي و DHCP snooping التخفيف من حدة هجوم تسميم ARP المرتبط الذي غالباً ما يقترن بهجوم إغراق MAC.
استنشاق تدابير مضادة
- تقييد الوصول إلى الوسائط المادية. تعمل لوحات التوصيل المقفلة، ومنافذ الحائط المعطلة، وشبكات VLAN المجزأة على تقليل فرصة تثبيت برنامج التجسس في المقام الأول.
- تشفير البيانات أثناء نقلها. إن بروتوكولات HTTPS (TLS 1.3) و SSH و IPsec و VPN الحديثة تجعل الحزم الملتقطة غير قابلة للقراءة بالنسبة للمهاجم.
- استبدل البروتوكولات غير الآمنة. الانتقال من Telnet إلى SSH، من FTP إلى SFTP أو FTPS، ومن HTTP إلى HTTPS على مستوى الموقع.
- قم بتعزيز أمان شبكة الواي فاي. استخدم WPA3 أو WPA2-AES مع عبارة مرور قوية لمنع التجسس اللاسلكي على الهواء.
- المراقبة باستخدام نظام كشف التسلل. أدوات مثل سوريكاتا، زيك، و Snort قم بإصدار تنبيهات عند ظهور تسميم ARP أو تجاوز سعة جدول MAC أو واجهات الاتصال المختلطة.
كيف يعزز الذكاء الاصطناعي الدفاع ضد التجسس على الشبكات
تعتمد منصات كشف التسلل الحديثة وأنظمة إدارة معلومات الأمان والأحداث (SIEM) على تقنيات التعلم الآلي بالإضافة إلى التقاط الحزم لاكتشاف الأنشطة المتعلقة بالتنصت بشكل أسرع من مجموعات القواعد وحدها. تقوم نماذج الذكاء الاصطناعي بتقييم السلوك الطبيعي لبروتوكولات ARP وDHCP وجداول عناوين MAC، ثم تُشير إلى الانحرافات مثل حجم البث غير المعتاد، وتكرار خريطة عناوين IP إلى عناوين MAC.pingأو حدوث اضطراب مفاجئ في جدول CAM يشير إلى تسمم ARP أو فيضان MAC.
تساعد نماذج اللغة الكبيرة أيضًا المحللين على فرز الحالات Wireshark ويقوم نظام Zeek بتحليل سجلات البيانات من خلال تلخيص التدفقات المشبوهة بلغة إنجليزية بسيطة، واقتراح مرشحات، ومقارنة مؤشرات الاختراق المرصودة مع مصادر معلومات التهديدات. ينبغي على مسؤولي الحماية التحقق من نتائج الذكاء الاصطناعي بمقارنتها بالبيانات الأولية، إلا أن التحسن في سرعة الشبكة على الشبكات المزدحمة ملحوظ.
ملخص
- يقوم برنامج التجسس على الشبكة باعتراض الحزم أثناء انتقالها عبر الشبكة ويمكنه كشف بيانات الاعتماد كنص عادي.
- يتم تشغيل التجسس السلبي على الشبكات القائمة على الموزعات ويصعب اكتشافه؛ أما التجسس النشط فيستهدف المحولات ويسهل رصده.
- Wireshark 4.x هو محلل المصادر المفتوحة القياسي المستخدم في هذا الشرح لقراءة بيانات HTTP POST.
- يؤدي تدفق عناوين MAC إلى إثقال جدول CAM الخاص بالمحول، مما يجعل المحول يتصرف كموزع.
- تعمل تقنيات التشفير (HTTPS، SSH، VPN)، وأمان منافذ المحولات، وWPA3 Wi-Fi، والمراقبة المدعومة بالذكاء الاصطناعي معًا على تحييد معظم هجمات التجسس.
