
TCP/IP-modell: Lag, protokoller og stakk
 Bryce Leo
⚡ Smart oppsummering
TCP/IP-modellen er det firelagsrammeverket som definerer hvordan datamaskiner utveksler data på tvers av nettverk, kartleggerping applikasjons-, transport-, internett- og nettverksgrensesnittlagene til protokoller som TCP, IP, HTTP og DNS som flytter informasjon pålitelig fra ende til ende.
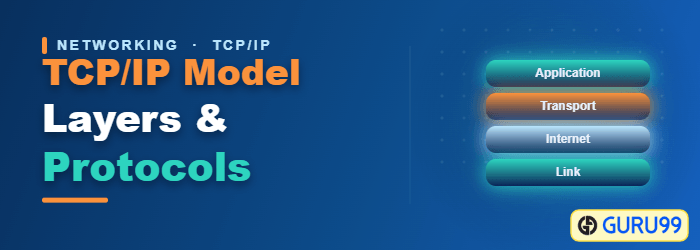
Hva er TCP/IP-modellen?
TCP/IP-modellen hjelper deg med å bestemme hvordan en bestemt datamaskin skal kobles til internett og hvordan data skal transmitmellom dem. Det hjelper deg med å opprette et virtuelt nettverk når flere datanettverk er koblet sammen. Hensikten med TCP/IP-modellen er å tillate kommunikasjon over store avstander.
TCP/IP står for Transmission Kontrollprotokoll / Internettprotokoll. TCP/IP-stakken er spesielt utviklet som en modell for å tilby en svært pålitelig og ende-til-ende bytestrøm over et upålitelig internettverk.
TCP-egenskaper
Her er de viktigste egenskapene til TCP/IP-protokollen:
- Støtte for en fleksibel TCP/IP-arkitektur.
- Det er enkelt å legge til flere systemer i et nettverk.
- I TCP/IP-protokollpakken forblir nettverket intakt inntil kilde- og målmaskinene fungerer som de skal.
- TCP er en tilkoblingsorientert protokoll.
- TCP tilbyr pålitelighet og sikrer at data som ankommer i feil rekkefølge, settes tilbake i riktig rekkefølge.
- TCP lar deg implementere flytkontroll, slik at en avsender aldri overvelder en mottaker med data.
Fire lag med TCP/IP-modell
I denne delen forklarer vi de ulike lagene og deres funksjonalitet i TCP/IP-modellen.
Diagrammet nedenfor viser de fire TCP/IP-lagene stablet som en konseptuell modell, fra applikasjonslaget øverst og ned til nettverksgrensesnittlaget:
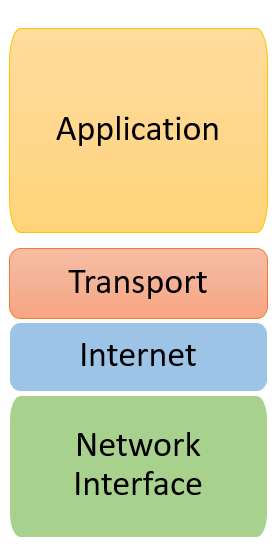
Funksjonaliteten til TCP/IP-modellen er delt inn i fire lag, og hvert lag inkluderer spesifikke protokoller.
TCP/IP er et lagdelt arkitektursystem der hvert lag er definert i henhold til en spesifikk funksjon. Alle fire TCP/IP-lagene samarbeider for å transmit dataene fra ett lag til et annet.
Følgende diagram kartlegger hvert av de fire lagene til protokollene som opererer innenfor det:
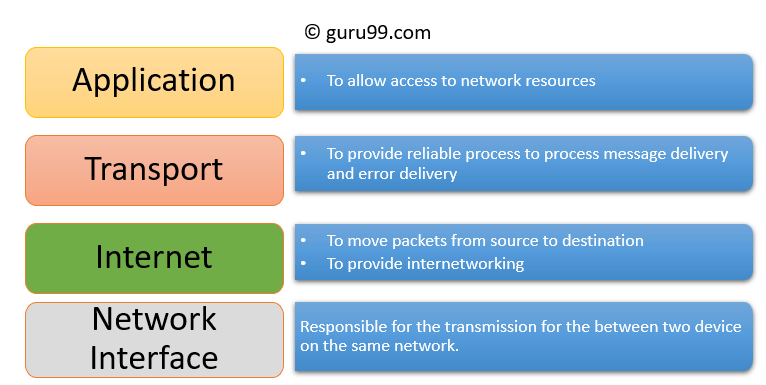
- Applikasjonslag
- Transportlag
- Internett-lag
- Network Interface
Applikasjonslag
Applikasjonslaget samhandler med et applikasjonsprogram, som er det høyeste nivået i modellen. Dette laget er nærmest sluttbrukeren, noe som betyr at det lar brukere samhandle med andre programvareapplikasjoner.
Applikasjonslaget samhandler med programvareapplikasjoner for å implementere en kommuniserende komponent. Tolkningen av data av applikasjonsprogrammet er alltid utenfor modellens omfang.
Eksempler på applikasjonslaget er applikasjoner som filoverføring, e-post og ekstern pålogging.
Funksjonene til applikasjonslaget er:
- Applikasjonslaget hjelper deg med å identifisere kommunikasjonspartnere, bestemme ressurstilgjengelighet og synkronisere kommunikasjon.
- Den lar brukere logge på en ekstern vert.
- Dette laget tilbyr ulike e-posttjenester.
- Den tilbyr distribuerte databasekilder og tilgang til global informasjon om ulike objekter og tjenester.
Transportlag
Transportlaget bygger på internettlaget for å kunne transportere data fra en prosess på en kildemaskin til en prosess på en destinasjonsmaskin. Det driftes ved hjelp av ett eller flere nettverk og opprettholder tjenestekvalitetsfunksjonene.
Den bestemmer hvor mye data som skal sendes, hvor og med hvilken hastighet. Dette laget bygger på meldingene som mottas fra applikasjonslaget. Det bidrar til å sikre at dataenheter leveres feilfritt og i rekkefølge.
Transportlaget hjelper deg med å kontrollere påliteligheten til en lenke gjennom flytkontroll, feilkontroll og segmentering eller desegmentering.
Transportlaget tilbyr også en bekreftelse på vellykket dataoverføring og sender neste datasegment hvis det ikke oppsto noen feil. TCP er det mest kjente eksemplet på transportlaget.
Viktige funksjoner i transportlaget:
- Den deler meldingen som mottas fra applikasjonslaget inn i segmenter og nummererer dem for å lage en sekvens.
- Transportlaget sørger for at meldingen leveres til riktig prosess på destinasjonsmaskinen.
- Den sørger også for at hele meldingen kommer frem uten feil; ellers bør den sendes på nytttransmitted.
Internett-lag
Internettlaget er det andre laget i TCP/IP-modellen. Det er også kjent som nettverkslaget. Hovedoppgaven til dette laget er å sende pakker fra ethvert nettverk og fra enhver datamaskin til de når destinasjonen, uavhengig av ruten de tar.
Internettlaget tilbyr den funksjonelle og prosedyremessige metoden for å overføre datasekvenser med variabel lengde fra en node til en annen ved hjelp av forskjellige nettverk.
Meldingslevering på internettlaget er ikke garantert pålitelig.
Laghåndteringsprotokoller som tilhører dette laget er:
- Ruting protokoller
- Multicast gruppeledelse
- Tildeling av nettverkslagadresse
Nettverksgrensesnittlaget
Nettverksgrensesnittlaget er det nederste laget i den firelags TCP/IP-modellen. Dette laget kalles også nettverkstilgangslaget. Det definerer detaljene for hvordan data skal sendes ved hjelp av nettverket.
Det inkluderer også hvordan biter skal signaliseres optisk av maskinvareenheter som er direkte koblet til et nettverksmedium, for eksempel koaksial-, optisk fiber- eller tvunnet parkabel.
Dette laget er en kombinasjon av datalink- og fysiske lag som er definert i OSI-referansemodellen. Det definerer hvordan dataene skal sendes fysisk gjennom nettverket og er ansvarlig for overføring av data mellom to enheter på samme nettverk.
Forskjeller mellom OSI- og TCP/IP-modeller
Illustrasjonen nedenfor sammenligner OSI-modellen med syv lag og TCP/IP-modellen med fire lag side om side:

Her er noen viktige forskjeller mellom OSI og TCP/IP-modell:
| OSI modell | TCP/IP-modell |
|---|---|
| Den er utviklet av ISO (International Standards Organization). | Den er utviklet av ARPANET (Advanced Research Projects Agency Network). |
| Ocuco OSI modell gir et klart skille mellom grensesnitt, tjenester og protokoller. | TCP/IP har ingen klare skillepunkter mellom tjenester, grensesnitt og protokoller. |
| OSI refererer til Open Systems Interconnection. | TCP refererer til Transmission Kontrollprotokoll. |
| OSI bruker nettverkslaget til å definere rutingstandarder og protokoller. | TCP/IP bruker bare internettlaget. |
| OSI følger en vertikal tilnærming. | TCP/IP følger en horisontal tilnærming. |
| OSI bruker to separate lag, fysisk og datalink, for å definere funksjonaliteten til de nederste lagene. | TCP/IP bruker kun ett lag (lenke). |
| OSI har sju lag. | TCP/IP har fire lag. |
| I OSI-modellen er transportlaget kun koblingsorientert. | Et lag av TCP/IP-modellen er både tilkoblingsorientert og tilkoblingsløst. |
| I OSI-modellen er datalinklaget og det fysiske laget separate. | I TCP/IP kombineres de fysiske lagene og datalinklagene til ett enkelt vert-til-nettverk-lag. |
| Sesjons- og presentasjonslag er en del av OSI-modellen. | Det finnes ikke noe sesjonslag og presentasjonslag i TCP/IP-modellen. |
| Det er definert etter ankomsten av Internett. | Det er definert før internettets fremvekst. |
| Minimumsstørrelsen på OSI-overskriften er 5 byte. | Minste topptekststørrelse er 20 byte. |
De vanligste TCP/IP-protokollene
Noen mye brukte, vanligste TCP/IP-protokoller er:
TCP
Transmission Kontrollprotokollen er en internettprotokoll som deler opp en melding i TCP-segmenter og setter dem sammen på nytt på mottakersiden.
IP
En Internettprotokolladresse, også kjent som en IP-adresse, er en numerisk etikett. Den tilordnes hver enhet som er koblet til et datanettverk som bruker IP-adressen til kommunikasjon. Rutingsfunksjonen tillater internettarbeid og etablerer i hovedsak Internett. Ved å kombinere IP med TCP kan en virtuell forbindelse utvikles mellom en kilde og en destinasjon.
HTTP
Hypertext Transfer Protocol er grunnlaget for World Wide Web. Den brukes til å overføre nettsider og andre ressurser fra HTTP-serveren eller webserveren til webklienten eller HTTP-klienten. Når du bruker en nettleser, for eksempel Google Chrome or Firefox, du bruker en webklient. HTTP hjelper med å overføre nettsidene du ber om fra de eksterne serverne.
SMTP
SMTP står for Simple Mail Overføringsprotokoll. Denne protokollen støtter e-post og hjelper deg med å sende data til en annen e-postadresse.
SNMP
SNMP står for Simple Network Management Protocol. Det er et rammeverk som brukes til å administrere enheter på internett ved hjelp av TCP/IP-protokollen.
DNS
DNS står for Domain Name System. En IP-adresse brukes til å identifisere en verts tilkobling til internett unikt. Brukere foretrekker imidlertid å bruke navn i stedet for adresser, og DNS sørger for den kartleggingen.ping.
TELNET
TELNET står for Terminal Network. Det etablerer en forbindelse mellom den lokale og den eksterne datamaskinen på en slik måte at du kan simulere ditt lokale system på det eksterne systemet.
FTP
FTP står for File Transfer Protocol. Det er en vanlig standardprotokoll for transmitoverføre filer fra en maskin til en annen.
Fordeler med TCP/IP-modellen
Her er fordelene og fordelene ved å bruke TCP/IP-modellen:
- Det hjelper deg med å sette opp en forbindelse mellom ulike typer datamaskiner.
- Den fungerer uavhengig av operativsystemet.
- Den støtter en rekke rutingsprotokoller.
- Det muliggjør internettbasert samarbeid mellom organisasjoner.
- Den har en svært skalerbar klient-server-arkitektur.
Ulemper med TCP/IP-modellen
Her er noen ulemper med å bruke TCP/IP-modellen:
- TCP/IP er en komplisert modell å sette opp og administrere.
- Overheadkostnadene for TCP/IP er høyere enn for IPX (Internetwork Packet Exchange).
- I denne modellen garanterer ikke transportlaget levering av pakker.
- Det er ikke lett å erstatte en protokoll i TCP/IP.
- Den har ingen klar separasjon av tjenester, grensesnitt og protokoller.
