
Jak hacknout server (web)
 Oliver Jones
⚡ Chytré shrnutí
Hackerské útoky na webové servery se zaměřují na software a nesprávné konfigurace webových stránek, které ukládají cenná data, jako jsou hesla a čísla kreditních karet. Tato stránka se zabývá tím, jak takové útoky fungují, a co je důležitější, jak webový server bránit a zabezpečit.
Co je hackování webových serverů?
Webový server je počítačový program nebo počítač, který spouští aplikaci. Jeho hlavní funkcí je přijímání HTTP požadavků od klientů a zobrazování webových stránek a následné zobrazování HTTP odpovědí. Lze jej také popsat jako program virtuálního stroje. Tento typ zobrazování se skládá z HTML dokumentů nebo dalšího obsahu, jako jsou stylové listy a JavaSkript.
Zákazníci se obvykle obracejí na internet, aby získali informace a zakoupili produkty a služby. Za tímto účelem má většina organizací webové stránky. Většina webových stránek ukládá cenné informace, jako jsou čísla kreditních karet, e-mailové adresy, hesla atd. Díky tomu se staly terčem útočníků. Znehodnocené webové stránky lze také použít ke sdělování náboženských nebo politických ideologií atd.
V tomto tutoriálu vám seznámíme s technikami hackování webových serverů a s tím, jak můžete servery před takovými útoky chránit.
Jak hacknout webový server
V tomto praktickém scénáři se podíváme na anatomii útoku na webový server. Budeme předpokládat, že cílíme www.techpanda.orgVe skutečnosti se do něj nehodláme nabourávat, protože je to nelegální. Doménu budeme používat pouze pro vzdělávací účely.
Krok 1) Co budeme potřebovat
- Cíl www.techpanda.org
- Vyhledávací stroj Bing
- SQL Injection Tools
- PHP Shell, použijeme dk shell http://sourceforge.net/projects/icfdkshell/
Krok 2) Shromažďování informací
Budeme muset získat IP adresu našeho cíle a najít další webové stránky, které sdílejí stejnou IP adresu.
Použijeme online nástroj k nalezení IP adresy cíle a dalších webových stránek, které tuto IP adresu sdílejí.
- zadejte URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ ve vašem webovém prohlížeči
- Jako cíl zadejte www.techpanda.org

- Klikněte na tlačítko Zkontrolovat
- Získáte následující výsledky

Na základě výše uvedených výsledků, IP adresa cíle je 69.195.124.112.
Dále jsme zjistili, že na stejném webovém serveru je 403 domén.
Naším dalším krokem je vyhledat další webové stránky SQL zranitelnosti typu injection. Poznámka: Pokud na cílové stránce najdeme stránku zranitelnou pro SQL, zneužijeme ji přímo, aniž bychom zohlednili jiné webové stránky.
- zadejte URL www.bing.com do webového prohlížeče. Toto bude fungovat pouze s Bingem, takže nepoužívejte jiné vyhledávače, jako například Google nebo Yahoo.
- Zadejte následující vyhledávací dotaz
ip:69.195.124.112 .php?id=
TADY,
- „ip:69.195.124.112“ omezuje vyhledávání na všechny webové stránky hostované na webovém serveru s IP adresou 69.195.124.112
- „.php?id=“ vyhledává URL Proměnné GET používané jako parametry pro příkazy SQL.
Získáte následující výsledky.
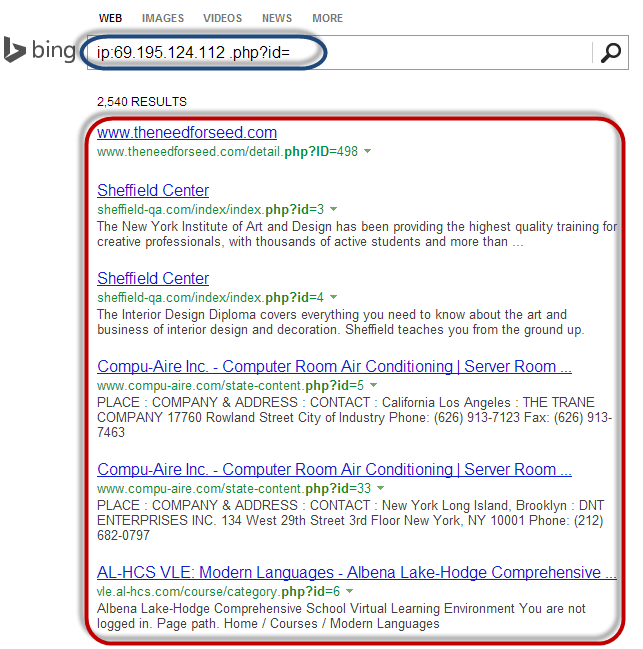
Jak můžete vidět z výše uvedených výsledků, byly uvedeny všechny webové stránky používající proměnné GET jako parametry pro SQL injection.
Dalším logickým krokem by bylo prohledat uvedené webové stránky a zjistit SQL Injection zranitelnosti. Můžete to provést pomocí ručního SQL injection nebo pomocí nástrojů uvedených v tomto článku o SQL injection.
Krok 3) Nahrání PHP Shell
Nebudeme skenovat žádnou z uvedených webových stránek, protože je to nelegální. Předpokládejme, že se nám podařilo přihlásit se na jednu z nich. Budete muset nahrát PHP shell, který jste si stáhli z http://sourceforge.net/projects/icfdkshell/
- Otevřete URL kam jste nahráli soubor dk.php.
- Zobrazí se následující okno.

- Kliknutí na symbolický odkaz URL vám umožní přístup k souborům v cílové doméně.
Jakmile útočník získá přístup k souborům, může získat přihlašovací údaje do databáze a provádět akce, jako je poškození nebo stahování dat, například e-mailů. Právě proto jsou obranná opatření uvedená dále v tomto článku důležitá.
Chyby zabezpečení webového serveru
Webový server je program, který ukládá soubory (obvykle webové stránky) a zpřístupňuje je prostřednictvím sítě nebo internetu. Webový server vyžaduje hardware i software. Útočníci se obvykle zaměřují na zneužití softwaru, aby získali neoprávněný přístup k serveru. Podívejme se na některé běžné zranitelnosti, kterých útočníci zneužívají.
- Výchozí nastavení – Tato nastavení, jako například výchozí uživatelské jméno a heslo, mohou útočníci snadno uhodnout. Výchozí nastavení může také umožňovat provádění určitých úkolů, jako je spouštění příkazů na serveru, což lze zneužít.
- Nesprávná konfigurace operačních systémů a sítí – určité konfigurace, například povolení uživatelům spouštět příkazy na serveru, mohou být nebezpečné, pokud uživatel nemá dobré heslo.
- Chyby v operačním systému a webových serverech – objevené chyby v operačním systému nebo softwaru webového serveru lze také zneužít k získání neoprávněného přístupu do systému.
Kromě výše uvedených zranitelností webového serveru mohou k neoprávněnému přístupu vést i následující.
- Nedostatek bezpečnostních zásad a postupů – nedostatek bezpečnostních zásad a postupů, jako je aktualizace antivirového softwaru a opravy operačního systému a softwaru webového serveru, může útočníkům vytvořit bezpečnostní mezery.
Typy webových serverů
Následuje seznam běžných webových serverů.
- Apache – Toto je běžně používaný webový server na internetu. Je multiplatformní, ale obvykle se instaluje na Linuxu. Většina PHP webových stránek je hostována na Apache servery.
- Internetové informační služby (IIS) – Je vyvinuto společností Microsoft. Běží dál Windows a je druhým nejpoužívanějším webovým serverem na internetu. Většina webů asp a aspx je hostována na servery IIS.
- Apache Tomcat – Většina Java stránky serveru (JSP) webové stránky jsou hostovány na tomto typu webového serveru.
- Další webové servery – Patří mezi ně webový server od společnosti Novell a IBMservery Lotus Domino.
Typy útoků proti webovým serverům
Útočníci používají proti webovým serverům několik technik, včetně následujících:
- Útoky s průchodem adresářů – Tento typ útoku využívá chyby ve webovém serveru k získání neoprávněného přístupu k souborům a složkám, které nejsou veřejně dostupné. Jakmile útočník získá přístup, může stahovat citlivé informace, provádět příkazy na serveru nebo instalovat škodlivý software.
- Útoky typu Denial of Service – Při tomto typu útoku může webový server zhroutit nebo se stát nedostupným pro legitimní uživatele.
- Únos systému doménových jmen – U tohoto typu útoku se nastavení DNS změní tak, aby odkazovalo na webový server útočníka. Veškerý provoz, který měl být odeslán na webový server, je přesměrován na nesprávný server.
- Sniffing – Nešifrovaná data odesílaná po síti mohou být zachycena a použita k získání neoprávněného přístupu k webovému serveru.
- Phishing – Při tomto typu útoku se útočník vydává za webovou stránku a směruje návštěvnost na falešný web. Nic netušící uživatelé mohou být oklamáni a přimět je k zadání citlivých údajů, jako jsou přihlašovací údaje, čísla kreditních karet atd.
- Pharming – Při tomto typu útoku útočník naruší servery DNS (Domain Name System) nebo počítač uživatele, takže provoz je směrován na škodlivý web.
- Znehodnocení – Při tomto typu útoku útočník nahradí webové stránky organizace jinou stránkou, která obsahuje jméno a obrázky hackera a může zahrnovat hudbu na pozadí a zprávy.
Účinky úspěšných útoků
- Reputace organizace může být zničena, pokud útočník upraví obsah webových stránek a zahrne do nich škodlivé informace nebo odkazy na nevhodné webové stránky.
- Webový server může být použit k instalaci škodlivého softwaru na uživatele, kteří navštíví napadený web. Škodlivý software stažený do počítače návštěvníka může být virus, Trojan, nebo botnetový software atd.
- Ohrožená uživatelská data mohou být použita k podvodným činnostem, což může vést k obchodním ztrátám nebo soudním sporům ze strany uživatelů, kteří organizaci svěřili své údaje.
Nejlepší nástroje pro útok na webový server
Mezi běžné nástroje pro útok na webové servery patří:
- Metasploit – jedná se o open source nástroj pro vývojářeping, testování a používání exploitového kódu. Lze jej použít k odhalení zranitelností webových serverů a k napsání exploitů, které lze použít k ohrožení serveru.
- MPack – jedná se o nástroj pro webové exploitování. Byl napsán v PHP a je podporován MySQL jako databázový stroj. Jakmile je webový server kompromitován pomocí MPack, veškerý provoz na něj je přesměrován na škodlivé webové stránky pro stahování.
- Zeus – tento nástroj lze použít k proměně napadeného počítače v bota nebo zombie. Bot je napadený počítač, který se používá k provádění internetových útoků. Botnet je soubor napadených počítačů. Botnet lze poté použít k útoku typu denial of service nebo k rozesílání spamu.
- Neosplit – tento nástroj lze použít k instalaci programů, mazání programů, jejich replikaci atd.
Koukni na tohle: 10 nejlepších ZDARMA DDoS Attack Nástroj online
Jak se vyhnout útokům na webový server
Organizace může přijmout následující zásady, aby se chránila před útoky webového serveru.
- Správa záplat – zahrnuje instalaci záplat, které pomáhají zabezpečit server. Záplata je aktualizace, která opravuje chybu v softwaru. Záplaty lze aplikovat na operační systém a systém webového serveru.
- Bezpečná instalace a konfigurace operačního systému.
- Bezpečná instalace a konfigurace softwaru webového serveru.
- Systém skenování zranitelností – zahrnuje nástroje jako například Snort, Nmap a přístup ke skeneru nyní snadný (SANE).
- Brány firewall lze použít k zastavení jednoduchých Útoky DoS blokováním veškerého provozu přicházejícího z identifikovaných zdrojových IP adres útočníka.
- Antivirový software lze použít k odstranění škodlivého softwaru na serveru.
- Zakázání vzdálené správy.
- Odebrání výchozích a nepoužívaných účtů ze systému.
- Výchozí porty a nastavení (například FTP na portu 21) by měly být změněny na vlastní porty a nastavení (například FTP port na portu 5069).
