
Wireshark Урок: Снифър за мрежи и пароли
 Оливър Джоунс
⚡ Умно обобщение
Wireshark Уроците за снифери за пароли показват как нападателите улавят идентификационни данни, премествани по мрежа, и как защитниците ги спират. Това ръководство ви превежда през Wireshark заснемане, HTTP анализ на открит текст, MAC наводнение и контроли за криптиране, които неутрализират „sniffing“.
Компютрите комуникират чрез мрежи. Тези мрежи могат да бъдат в локална мрежа (LAN) или да са свързани към интернет. Мрежовите снифери са програми, които улавят ниско ниво на пакетни данни. transmitпредавани по мрежа. Нападателят може да анализира тази информация, за да открие ценни подробности, като например потребителски идентификатори и пароли.
В тази статия ще научите за често срещани техники за мрежово „sniffing“, инструментите, които атакуващите и етичните хакери използват за „sniffing“ на мрежи, както и контрамерките, които защитават чувствителна информация по кабела. Wireshark По-долу е предоставено само за образователни цели и за оторизирано тестване.
Какво е Network Sniffing?
Компютрите комуникират чрез излъчване на съобщения в мрежа, използвайки IP адреси. След като съобщението бъде изпратено в мрежа, компютърът получател със съвпадащия IP адрес отговаря със своя MAC адрес.
Снифингът на мрежата е процес на прихващане на пакети с данни, изпратени по мрежа. Може да се извърши със специализиран софтуер, хардуерен контролер или конфигуриран огледален порт. Снифингът може да се използва за:
- Заснемане на чувствителни данни, като идентификационни данни за вход
- Подслушвайте чат съобщения
- Заснемане на файлове, които са били transmitпрехвърлено през мрежа
Следните протоколи са уязвими за „sniffing“, когато данните за вход се предават в обикновен текст:
Съвременните еквиваленти (HTTPS, SMTPS, IMAPS, SFTP, SSH) криптират полезния товар, така че сниферът вижда шифрован текст, а не идентификационни данни.
Пасивно и активно смъркане
Преди да разгледаме пасивното и активното „смъркане“, нека разгледаме две устройства, които често се използват за свързване на компютри в мрежа: хъбове и комутатори.
Хъбът работи, като изпраща broadcast съобщения до всеки изходен порт, с изключение на този, който е изпратил broadcast-а. Получаващият компютър отговаря на излъчването, ако IP адресът съвпада. Следователно всяка машина в сегмент, базиран на хъб, може да види всеки кадър. Хъбът работи на физическия слой (слой 1) на OSI Модел.
Диаграмата по-долу илюстрира как работи хъбът.

Комутаторът работи по различен начин; той съпоставя IP и MAC адресите с физически портове. Кадрите се препращат само до порта, който съответства на MAC адреса на получателя, така че други хостове в локалната мрежа не виждат трафика. Комутаторите работят на ниво канал за данни (ниво 2) и, с функции за маршрутизиране, на мрежово ниво (ниво 3).
Диаграмата по-долу илюстрира как работи превключвателят.

Пасивното снифингиране е прихващане на пакети transmitпредава се през мрежа, която използва хъб. Нарича се пасивен, защото атакуващият не инжектира трафик, което го прави трудно за откриване. Също така е лесен за изпълнение, защото хъбът изпраща broadcast съобщения до всеки хост в мрежата.
Активното снифингиране е прихващане на пакети transmitпредава се през мрежа, която използва комутатор. Две основни техники се използват за „нюхкане“ на комутируеми мрежи: ARP отравяне и MAC наводнения.
Хакерска дейност: Надушете мрежовия трафик
В този практически сценарий ние ще направим употреба Wireshark да се „нюхат“ пакети данни transmitпрез HTTP протоколаЩе уловим трафика на локалния интерфейс и след това ще влезем в примерно уеб приложение, което не използва защитена комуникация. Guru99 учебен обект на адрес http://www.techpanda.org/.
Адресът за вход е admin@google.com и паролата е Парола 2010.
Забележка: Ще влезем в уеб приложението само за демонстрационни цели и в мрежа, която притежаваме. Същата техника може да разкрие и пакети данни от други хостове в същата мрежа като снифера, поради което трябва да получите писмено разрешение, преди да го стартирате. Wireshark във всяка мрежа, която не контролирате. Подслушването не се ограничава само до techpanda.org; Wireshark улавя HTTP и друг протоколен трафик, преминаващ през интерфейса.

ManageEngine Firewall Analyzer е надеждно решение за управление на политики и одит, предназначено да подобри мрежовата сигурност и прозрачност. То осигурява видимост в реално време върху трафика на защитната стена, помощ...ping администраторите идентифицират вратички в сигурността, оптимизират набори от правила и наблюдават използването на честотна лента.
Снифиране на мрежата с помощта на Wireshark
Илюстрацията по-долу показва стъпките, които ще предприемете, за да завършите това упражнение без объркване.

Изтегли Wireshark от wireshark.org/download.htmlТекущият стабилен клон е Wireshark 4.x, която работи на Windows, macOSи Linux.
- отворено Wireshark
- Ще видите следния начален екран

- Изберете мрежовия интерфейс, който искате да „подслушнете“. Това ръководство използва безжична връзка; в кабелна локална мрежа изберете Ethernet адаптера.
- Щракнете върху бутона „Старт“ (акула перка), показан по-горе.
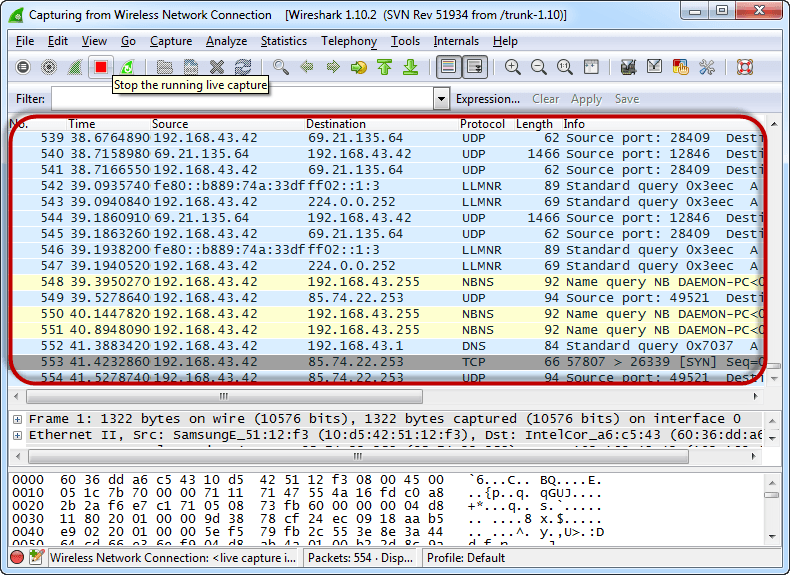
- Отворете вашия уеб браузър и посетете http://www.techpanda.org/.
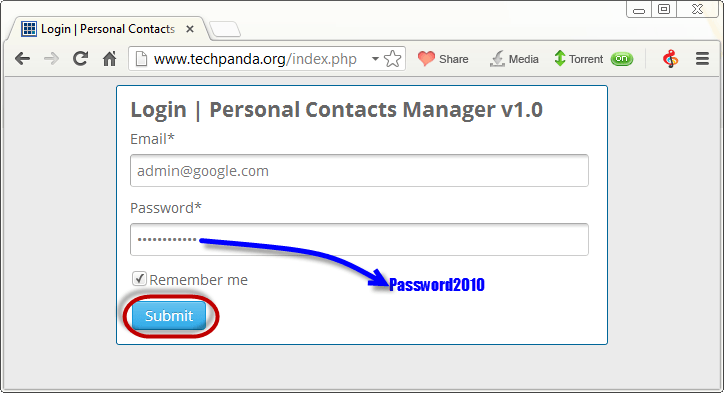
- Имейлът за вход е admin@google.com и паролата е Парола 2010.
- Кликнете върху бутона за изпращане.
- Успешното влизане би трябвало да покаже следното табло за управление.

- Превключете обратно към Wireshark и спрете заснемането на живо.

- Филтриране само за HTTP трафик по typing HTTP в лентата за филтриране на дисплея.

- Намерете колоната „Информация“ и потърсете запис с HTTP глагола POST, след което щракнете върху него.

- Под записите в лога има панел с обобщение на заснетите данни. Потърсете реда Текстови данни, базирани на редове: application/x-www-form-urlencoded.

- Вече би трябвало да можете да четете стойностите в открит текст на всяка POST променлива, изпратена до сървъра през HTTP, включително полетата за имейл и парола.
Какво е MAC наводняване?
Наводняването с MAC адреси е техника за мрежово „снифване“, която залива таблицата CAM (MAC адреси) на комутатора с фалшиви MAC адреси. След като таблицата се запълни, комутаторът вече не може да научи легитимни дестинации и започва да препраща кадри към всеки порт, действайки като хъб. След това атакуващият може да улови пакети данни, докато те преминават през мрежата.
Мерки за противодействие срещу наводняване на MAC
- Защита на порта на комутатора. Ограничете броя на MAC адреси разрешени на порт, sticky-learn първия видян MAC адрес и заключва или изключва порта, ако лимитът бъде нарушен.
- Сървъри за удостоверяване, оторизация и счетоводство (AAA) може да се използва с 802.1X за филтриране на открити MAC адреси и приемане само на удостоверени устройства.
- Динамична ARP инспекция и DHCP snooping смекчаване на свързаната с това ARP poisoning атака, която често се съчетава с MAC flood.
Надушване на контрамерки
- Ограничете достъпа до физическите носители. Заключените пач панели, стенните розетки с деактивирани портове и сегментираните VLAN мрежи намаляват вероятността от инсталиране на снифер.
- Криптиране на трафика по време на транзит. HTTPS (TLS 1.3), SSH, IPsec и съвременните VPN протоколи правят заловените пакети нечетливи за нападателя.
- Заменете несигурните протоколи. Преминаване от Telnet към SSH, от FTP към SFTP или FTPS и от HTTP към HTTPS в целия сайт.
- Втвърдете Wi-Fi. Използвайте WPA3 или WPA2-AES със силна парола, за да спрете безжичното „снайпинг“ в ефир.
- Монитор с IDS. Инструменти като Suricata, Zeek и Snort да се появят предупреждения при отравяне с ARP, препълване на MAC таблица или несъвместими интерфейси.
Как изкуственият интелект укрепва защитата от мрежово снифингиране
Съвременните платформи за откриване на прониквания и SIEM вече наслагват машинно обучение върху заснемането на пакети, за да откриват активност, свързана със „sniffing“, по-бързо, отколкото само наборите от правила. Изкуственият интелект моделира нормалното поведение на ARP, DHCP и MAC таблиците, след което маркира отклонения, като например необичаен обем на излъчване, дублирана IP-към-MAC карта.pingили внезапно пренасищане на CAM таблица, което сочи към отравяне с ARP или MAC наводнение.
Големите езикови модели също помагат на анализаторите да извършват триаж Wireshark и Zeek регистрационни файлове, като обобщават подозрителни потоци на разбираем език, предлагат филтри и сравняват наблюдаваните IOC с данни за заплахи. Защитниците все пак трябва да проверяват откритията на ИИ спрямо суровите данни, но повишаването на скоростта в натоварена мрежа е значително.
Oбобщение
- Мрежовото „снифинг“ прихваща пакети, докато пътуват по мрежата, и може да разкрие идентификационни данни в открит текст.
- Пасивното снифингиране работи в мрежи, базирани на хъбове, и е трудно за откриване; активното снифингиране е насочено към комутатори и е по-лесно за откриване.
- Wireshark 4.x е стандартният анализатор с отворен код, използван в това ръководство за четене на HTTP POST данни.
- Претоварването с MAC адреси претоварва CAM таблицата на комутатора, така че комутаторът се държи като хъб.
- Криптирането (HTTPS, SSH, VPN), защитата на портовете на комутатора, WPA3 Wi-Fi и мониторингът с помощта на изкуствен интелект заедно неутрализират повечето атаки чрез „sniffing“.
