
Какво е атака тип „отказ от услуга“ (DoS)? Определение и превенция
 Оливър Джоунс
⚡ Умно обобщение
Атаките тип „отказ от услуга“ (DoS) заливат цел, като например уеб сървър, с повече заявки, отколкото може да обработи, като по този начин отказват достъп на легитимни потребители. Тази страница обяснява как работят DoS и DDoS атаките и как да се защитим от тях.
Какво представлява атаката за отказ на услуга (DoS)?
DoS е атака, използвана за отказване на легитимни потребители на достъп до ресурс, като например достъп до уебсайт, мрежа, имейли и др., или за изключително забавяне на работата му. DoS е акронимът за отказ от услуга (Denial of Service). Този тип атака обикновено се осъществява чрез едновременно удряне на целевия ресурс, като например уеб сървър, с твърде много заявки. Това води до невъзможност сървърът да отговори на всички заявки. Ефектът от това може да бъде или срив на сървърите, или забавянето им.
Прекъсването на част от бизнеса от интернет може да доведе до значителна загуба на бизнес или пари. Интернет и компютърни мрежи захранват много бизнеси. Някои организации, като например платежни шлюзове и сайтове за електронна търговия, разчитат изцяло на интернет, за да правят бизнес.
В този урок ще научите какво представлява атака тип „отказ от услуга“, как се извършва и как можете да се предпазите от подобни атаки.
Видове атаки за отказ на услуга (DoS).
Има два вида DoS атаки, а именно:
- DoS – този тип атака се извършва от един единствен хост.
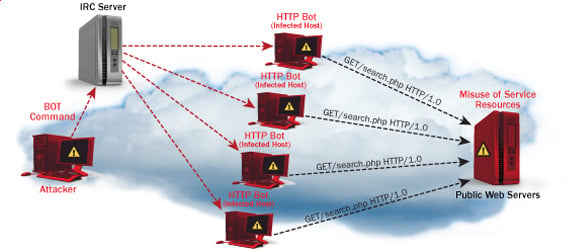
- Разпределена DoS атака – този тип атака се извършва от редица компрометирани машини, насочени към една и съща жертва. Тя залива мрежата с пакети данни.
Диаграмата по-долу контрастира DoS с един източник и управляван от ботнет DDoS.
Как работят DoS атаките?
Нека разгледаме как се извършват DoS атаките и използваните техники. Ще разгледаме пет често срещани вида атаки.
Ping на Смъртта
- ping Командата обикновено се използва за проверка на наличността на мрежов ресурс. Тя работи чрез изпращане на малки пакети данни до мрежовия ресурс. ping смъртта се възползва от това и изпраща пакети данни над максималния лимит (65 536 байта), които TCP / IP позволява. TCP/IP фрагментацията разделя пакетите на малки парчета, които се изпращат към сървъра. Тъй като изпратените пакети с данни са по-големи от това, което сървърът може да обработи, сървърът може да замръзне, да се рестартира или да се срине.
Smurf
Този тип атака използва големи количества протокол за контрол на интернет съобщенията (ICMP). ping трафик, насочен към интернет излъчващ адрес. IP адресът на отговора се фалшифицира като този на целевата жертва. Всички отговори се изпращат до жертвата, вместо до IP адреса, използван за pings. Тъй като един интернет адрес за излъчване може да поддържа максимум 255 хоста, smurf атака усилва една единствена ping 255 пъти. Ефектът от това е забавяне на мрежата до точка, в която е невъзможно да се използва.
Buffer препълване
Буферът е временно място за съхранение в RAM който се използва за съхраняване на данни, така че процесорът да може да ги манипулира, преди да ги запише обратно на диска. BufferФайловете имат ограничение за размер. Този тип атака зарежда буфера с повече данни, отколкото може да побере. Това води до препълване на буфера и повреждане на данните, които той съхранява. Пример за препълване на буфера е изпращането на имейли с имена на файлове, които съдържат 256 знака.
Сълзна капка
Този тип атака използва по-големи пакети данни. TCP/IP ги разбива на фрагменти, които се сглобяват на приемащия хост. Нападателят манипулира пакетите, докато се изпращат, така че да се припокриват един с друг. Това може да доведе до срив на предвидената жертва, докато се опитва да сглоби отново пакетите.
SYN атака
SYN е съкратена форма за Syncхронизира. Този тип атака използва тристранното ръкостискане, за да установи комуникация чрез TCP. SYN атаката работи чрез заливане на жертвата с непълни SYN съобщения. Това кара машината на жертвата да заделя паметови ресурси, които никога не се използват, и да отказва достъп на легитимни потребители.
Инструменти за DoS атака
По-долу са някои от инструментите, които могат да се използват за извършване на DoS атаки.
- Nemesy – този инструмент може да се използва за генериране на произволни пакети. Работи на WindowsТози инструмент може да бъде изтеглен от http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Поради естеството на програмата, ако имате антивирусна програма, тя най-вероятно ще бъде открита като вирус.
- Land and LaTierra – този инструмент може да се използва за подправяне на IP адреси и отваряне на TCP връзки.
- Blast – този инструмент може да бъде изтеглен от http://www.opencomm.co.uk/products/blast/features.php
- Panther – този инструмент може да се използва за заливане на мрежата на жертвата с UDP пакети.
- Ботнети – това са множество компрометирани компютри в интернет, които могат да бъдат използвани за извършване на разпределена атака за отказ от услуга.
Също така проверете: - Най-доброто БЕЗПЛАТНО DDoS Attack Онлайн инструмент | Софтуер | уебсайтове
Как да предотвратим DoS атака?
Една организация може да приеме следната политика, за да се защити срещу атаки с отказ на услуга.
- Атаки като SYN flood се възползват от грешки в операционната система. Инсталирането на корекции за сигурност може да помогне за намаляване на вероятността от подобни атаки.
- Системите за откриване на проникване могат да се използват и за идентифициране и дори спиране на незаконни дейности.
- Защитните стени може да се използва за спиране на прости DoS атаки чрез блокиране на целия трафик, идващ от нападател чрез идентифициране на неговия IP.
- Рутери може да се конфигурира чрез списъка за контрол на достъпа, за да ограничи достъпа до мрежата и да премахне предполагаемия нелегален трафик.
Хакерска дейност: Ping на Смъртта
Ще приемем, че използвате Windows за това упражнение. Ще приемем също, че имате поне два компютъра, които са в една и съща мрежа. DoS атаките са незаконни в мрежи, които нямате право да атакувате. Ето защо ще трябва да настроите своя собствена мрежа за това упражнение.
Отворете командния ред на целевия компютър.
Въведете командата ipconfig. Ще получите резултати, подобни на показаните по-долу.

За този пример използваме подвижен Подробности за широколентовата връзка. Обърнете внимание на IP адреса. Забележка: за да бъде този пример по-ефективен, трябва да използвате LAN мрежа.
Преминете към компютъра, който искате да използвате за атаката, и отворете командния ред.
Ние ping нашият компютър-жертва с безкрайни пакети данни от 65500.
Въведете следната команда:
ping 10.128.131.108 –t |65500
ТУК,
- "ping„изпраща пакетите с данни до жертвата“
- “10.128.131.108” е IP адресът на жертвата
- „-t“ означава, че пакетите с данни трябва да се изпращат, докато програмата бъде спряна
- „-l“ указва зареждането на данни, които да бъдат изпратени на жертвата
Ще получите резултати, подобни на показаните по-долу.

Заливането на целевия компютър с пакети данни няма голям ефект върху жертвата. За да бъде атаката по-ефективна, трябва да атакувате целевия компютър с pingот повече от един компютър.
Горната атака може да се използва за атака на рутери, уеб сървъриИ др
Ако искате да видите ефектите от атаката върху целевия компютър, можете отворете диспечера на задачите и прегледайте мрежовите дейности.
- Щракнете с десния бутон върху лентата на задачите
- Изберете стартиране на диспечера на задачите
- Кликнете върху раздела мрежа
- Ще получите резултати, подобни на следните

Ако атаката е успешна, трябва да можете да видите увеличени мрежови дейности.
Хакерска дейност: Стартиране на DoS атака
В този практически сценарий ще използваме Nemesy за генериране на пакети данни и заливане на целевия компютър, рутер или сървър.
Както беше посочено по-горе, Nemesy ще бъде открита като незаконна програма от вашия анти-вирус. Ще трябва да деактивирате антивирусната програма за това упражнение.
- Изтеглете Nemesy от http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Разархивирайте го и стартирайте програмата Nemesy.exe
- Ще получите следния интерфейс
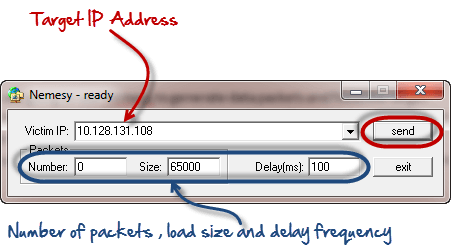
Въведете целта IP адресВ този пример използвахме целевия IP адрес, който използвахме в горния пример.
ТУК,
- 0, тъй като броят на пакетите означава безкрайност. Можете да го зададете на желаното число, ако не искате да изпращате безкрайно много пакети данни.
- Полето за размер определя байтовете данни, които ще бъдат изпратени, а закъснението определя интервала от време в милисекунди.
Кликнете върху бутона за изпращане.
Трябва да можете да видите следните резултати.

Заглавната лента ще ви покаже броя на изпратените пакети.
Кликнете върху бутона за спиране, за да спрете програмата да изпраща пакети данни.
Можете да наблюдавате диспечера на задачите на целевия компютър, за да видите мрежовите дейности.
Какво е разпределена атака за отказ от услуга (DDoS)?
DDoS атаката е ескалирана форма на DoS атака, при която злонамереният трафик идва от множество източници, което затруднява спирането на атаката само чрез блокиране на един източник. При DDoS атака множество компрометирани компютъри, общо наричани ботнет, се използват за заливане на целевата система с трафик, като по този начин причиняват отказ на услуга. Тези атаки са по-трудни за смекчаване поради разпределения си характер, тъй като нападателят контролира множество източници на трафика.
