
Урок за SQL инжектиране: Научете с пример
 Редакционен екип
⚡ Умно обобщение
SQL инжектирането е атака, която „трови“ динамични SQL изрази, за да заобиколи удостоверяването или да разкрие данни, използвайки уеб приложения, които изграждат заявки от несанкциониран потребителски вход. Тази страница показва как работи атаката и как да се предотврати.
Какво е SQL инжекция?
SQL инжектирането е атака, която „трови“ динамични SQL изрази, за да коментира определени части от израза или да добави условие, което винаги ще бъде вярно. Тя се възползва от недостатъците в дизайна на лошо проектирани уеб приложения, за да използва SQL изрази за изпълнение на злонамерен SQL код.
Данните са един от най-важните компоненти на информационните системи. Уеб приложенията, задвижвани от бази данни, се използват от организациите за получаване на данни от клиенти. SQL е акронимът за език за структурирани заявкиИзползва се за извличане и манипулиране на данни в базата данни.

Как работи атаката с SQL инжекция?
Видовете атаки, които могат да бъдат извършени с помощта на SQL инжекция, варират в зависимост от вида на системата за управление на базата данни. Атаката работи върху динамични SQL оператори. Динамичният оператор е оператор, който се генерира по време на изпълнение, използвайки параметри, предадени от уеб формуляр или URI низ за заявка.
Пример за SQL инжектиране
Нека разгледаме едно просто уеб приложение с форма за вход. Кодът за HTML формата е показан по-долу.
<form action=‘index.php’ method="post">

<input type="email" name="email" required="required"/>

<input type="password" name="password"/>

<input type="checkbox" name="remember_me" value="Remember me"/>

<input type="submit" value="Submit"/>

</form>
ТУК,
- Горният формуляр приема имейл адреса и паролата, след което ги изпраща към PHP файл с име index.php.
- Има опция за съхраняване на сесията за вход в „бисквитка“. Заключихме това от квадратчето за отметка „remember_me“. Използва метода post за изпращане на данни. Това означава, че стойностите не се показват в URL.
Да предположим, че операторът в backend-а за проверка на потребителския ID е следният.
SELECT * FROM users WHERE email = $_POST['email'] AND password = md5($_POST['password']);
ТУК,
- Горното твърдение използва стойностите на масива $_POST[] директно, без да ги дезинфекцира.
- Паролата се хешира с помощта на алгоритъма MD5.
Ще илюстрираме SQL инжекционна атака, използвайки SQL Fiddle, Отвори URL http://sqlfiddle.com/ във вашия уеб браузър. Ще получите следния прозорец.
Забележка: ще трябва да напишете SQL операторите.

Стъпка 1) Въведете този код в левия панел.
CREATE TABLE `users` (
  `id` INT NOT NULL AUTO_INCREMENT,
  `email` VARCHAR(45) NULL,
  `password` VARCHAR(45) NULL,
  PRIMARY KEY (`id`));


insert into users (email,password) values ('m@m.com',md5('abc'));
Стъпка 2) Щракнете върху „Изграждане на схема“.
Стъпка 3) Въведете този код в десния панел.
select * from users;
Стъпка 4) Щракнете върху „Изпълни SQL“. Ще видите следния резултат.

Да предположим, че потребител въведе admin@admin.sys и 1234 като парола. Изпълнението на командата спрямо базата данни ще бъде:
SELECT * FROM users WHERE email = 'admin@admin.sys' AND password = md5('1234');
Горният код може да бъде използван чрез коментиране на частта с паролата и добавяне на условие, което винаги ще бъде вярно. Да предположим, че атакуващ въведе следния вход в полето за имейл адрес.
xxx@xxx.xxx' OR 1 = 1 LIMIT 1 -- ' ]
xxx за паролата.
Генерираният динамичен отчет ще бъде както следва.
SELECT * FROM users WHERE email = 'xxx@xxx.xxx' OR 1 = 1 LIMIT 1 -- ' ] AND password = md5('1234');
ТУК,
- xxx@xxx.xxx завършва с единична кавичка, която допълва низа с кавички.
OR 1 = 1LIMIT 1 е условие, което винаги ще бъде вярно и ограничава върнатите резултати само до един запис.- — ' И ... е SQL коментар, който елиминира частта за паролата.
Копирайте горния SQL израз и го поставете в SQL Fiddle Изпълнете SQL текстовото поле, както е показано по-долу.

Хакерска дейност: SQL инжектиране на уеб приложение
Имаме просто уеб приложение на http://www.techpanda.org/ което е уязвимо за SQL Injection атаки само за демонстрационни цели. HTML кодът на формуляра по-горе е взет от страницата за вход. Приложението осигурява основна сигурност, като например дезинфекция на полето за имейл. Това означава, че горният код не може да се използва за заобикаляне на входа.
За да заобиколим това, използваме полето за парола. Диаграмата по-долу показва стъпките, които трябва да се следват.

Да предположим, че нападателят предоставя следната информация.
- Стъпка 1: Въведете xxx@xxx.xxx като имейл адрес
- Стъпка 2: Въведете xxx') ИЛИ 1 = 1 — ]

- Кликнете върху бутона Изпращане.
- Ще бъдете насочени към таблото за управление.
Генерираният SQL оператор ще бъде както следва.
SELECT * FROM users WHERE email = 'xxx@xxx.xxx' AND password = md5('xxx') OR 1 = 1 -- ]');
Диаграмата по-долу илюстрира как се генерира изявлението.
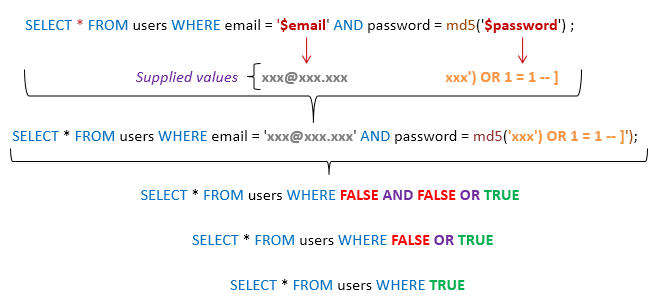
ТУК,
- Изявлението интелигентно приема, че се използва md5 криптиране.
- Допълва единичната кавичка и затварящата скоба.
- Добавя условие към твърдението, което винаги ще бъде вярно.
Като цяло, една успешна атака комбинира няколко техники, като показаните по-горе.
Други типове атаки чрез SQL инжектиране
SQL инжекциите могат да причинят повече вреда от просто заобикаляне на алгоритмите за вход. Някои от атаките включват:
- Изтриване на данни
- Актуализиране на данните
- Вмъкване на данни
- Изпълнение на команди на сървъра, които могат да изтеглят и инсталират злонамерени програми като троянски коне
- Експортиране на ценни данни като данни за кредитна карта, имейл и пароли към отдалечения сървър на нападателя
- Получаване на потребителски данни за вход и др.
- SQL инжектиране на базата на бисквитки
- Базирано на грешки SQL инжектиране
- Сляпо SQL инжектиране
Горният списък не е изчерпателен; той просто ви дава представа какво може да прави SQL инжекцията.
Инструменти за автоматизация за SQL инжектиране
В горния пример използвахме техники за ръчна атака, базирани на обширните ни познания за SQL. Съществуват автоматизирани инструменти, които могат да ви помогнат да извършите атаките по-ефективно и във възможно най-кратки срокове. Тези инструменти включват:
- SQLMap – http://sqlmap.org/
- jSQL инжектиране – https://www.kali.org/tools/jsql/
Как да предотвратим атаки с SQL инжекция
Една организация може да приеме следната политика, за да се защити срещу атаки чрез SQL Injection.
- На потребителския вход никога не бива да се вярва – Винаги трябва да се „санира“, преди да се използва в динамични SQL изрази.
- Съхранени процедури – те могат да капсулират SQL изразите и да третират всички входни данни като параметри.
- Подготвени отчети – подготвените оператори работят, като първо създават SQL оператора, след което третират всички подадени потребителски данни като параметри. Това няма ефект върху синтаксиса на SQL оператора.
- Редовни изрази – те могат да се използват за откриване на потенциално вреден код и премахването му преди изпълнение на SQL операторите.
- Права за достъп на потребителите за връзка с базата данни – на акаунтите, използвани за свържете се с базата данни. Това може да помогне за намаляване на това, което SQL операторите могат да изпълняват на сървъра.
- Съобщения за грешки – те не трябва да разкриват чувствителна информация или точно къде е възникнала грешка. Вместо да се показват SQL изразите, които са причинили грешката, могат да се използват прости персонализирани съобщения за грешки, като например „За съжаление, възникнаха технически грешки. Свързахме се с техническия екип. Моля, опитайте отново по-късно“.
Хакерска дейност: Използвайте Havij за SQL инжектиране
В този практически сценарий използваме програмата Havij Advanced SQL Injection, за да сканираме уебсайт за уязвимости.
Забележка: Хавидж е остарял, неподдържан Windows инструмент — SQLMap по-горе е текущият стандарт с отворен код.
Забележка: вашата антивирусна програма може да го маркира поради естеството му. Трябва да го добавите към списъка с изключения или да го поставите на пауза. антивирусна програма.
Изображението по-долу показва главния прозорец на Havij.
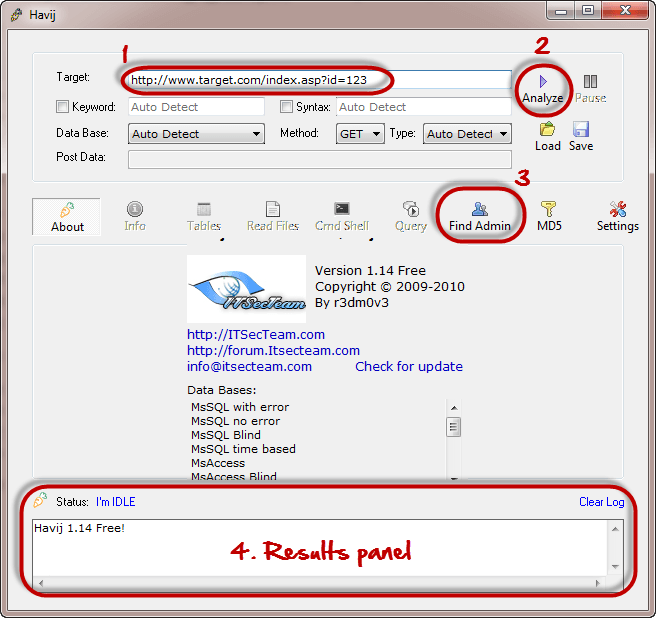
Горният инструмент може да се използва за оценка на уязвимостта на уебсайт или приложение.
