
SAP USR40: كيفية ضبط قيود كلمة المرور
 فريق التحرير
⚡ ملخص ذكي
SAP يُستخدم الجدول USR40 لتعيين قيود كلمة المرور في SAP من خلال حظر كلمات المرور غير المسموح بها. وبالإضافة إلى معايير ملف تعريف تسجيل الدخول، فإنه يفرض حدًا أدنى للطول، وتاريخ انتهاء الصلاحية، والأنماط المحظورة لتعزيز أمان الحساب في جميع أنحاء النظام.
تُعد قواعد كلمات المرور القوية خط الدفاع الأول لأي SAP يشرح هذا الدليل كيفية ضبط قيود كلمة المرور باستخدام الجدول USR40 ومعلمات ملف تعريف تسجيل الدخول ذات الصلة التي تتحكم في طول كلمة المرور وتاريخ انتهاء صلاحيتها والأنماط المحظورة.
ما هو USR40 في SAP?
USR40 هو SAP جدول يخزن كلمات مرور غير مسموح بها—الكلمات والأنماط التي لا يُسمح للمستخدمين بتحديدها. وهي جزء أساسي من SAP سياسة كلمات المرور، التي تعمل جنبًا إلى جنب مع تسجيل الدخول/* معايير الملف الشخصي التي تتحكم في طول كلمة المرور وتاريخ انتهاء صلاحيتها. يقوم مسؤولو الأمن بصيانة الجدول باستخدام المعاملات SM30.
من خلال إدراج قيم ضعيفة أو متوقعة، مثل اسم الشركة أو كلمة المرور أو تسلسلات الأرقام الشائعة، يُجبر نظام USR40 المستخدمين على اختيار بيانات اعتماد أقوى. ولأن الإدخالات تدعم الأحرف البديلة، يمكن لسطر واحد حظر مجموعة كاملة من كلمات المرور. يُعدّ الحفاظ على نظام USR40 خطوة بسيطة لكنها فعّالة في تعزيز الأمان. SAP أمن وتلبية متطلبات التدقيق والامتثال.
تحديد كلمات المرور غير المسموح بها
يمكنك منع المستخدمين من اختيار كلمات المرور التي لا تريد السماح بها. لمنع استخدام كلمة المرور، أدخلها في الجدول USR40. يمكنك الاحتفاظ بجدول USR40 مع المعاملة SM30. في USR40، يمكنك تحديد كلمات المرور غير المسموح بها بشكل عام إذا كنت تريد ذلك. هناك نوعان من أحرف البدل:
- ? يرمز إلى حرف واحد
- * يرمز إلى تسلسل لأي أحرف مركبة بأي طول.
123 * في الجدول USR40 يحظر أي كلمة مرور تبدأ بالتسلسل "123".
* 123 * يحظر أي كلمة مرور تحتوي على التسلسل "123".
AB؟ يحظر جميع كلمات المرور التي تبدأ بالحرف "AB" والتي تحتوي على حرف إضافي واحد: "ABA"، و"ABB"، و"ABC" وما إلى ذلك.
كيفية ضبط قيود كلمة المرور في USR40
لتعيين قيود على كلمة المرور اتبع الإجراء التالي: -
الخطوة 1) تنفيذ T-كود SM30.
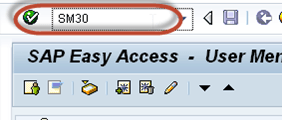
الخطوة 2) أدخل اسم الجدول USR40 في حقل "الجدول/العرض".
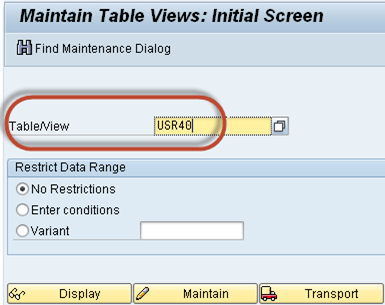
الخطوة 3) انقر فوق زر العرض.
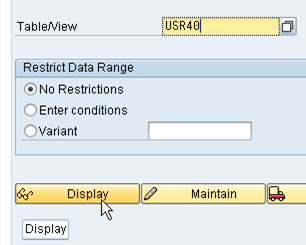
الخطوة 4) أدخل سلسلة تعبير كلمة المرور.
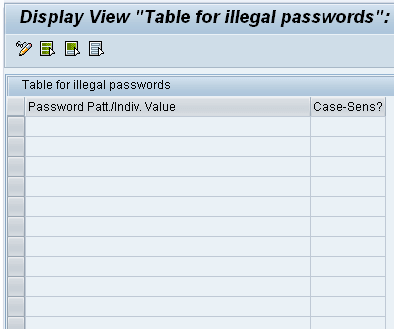
هذا كل شيء لإدارة كلمة المرور!
معلمات ملف تعريف كلمة المرور الرئيسية في SAP
بإمكانك استخدام معلمات ملف تعريف النظام التالية لتحديد الحد الأدنى لطول كلمة المرور والتردد الذي يجب على المستخدمين من خلاله تغيير كلمة المرور الخاصة بهم.
- تسجيل الدخول/min_password_lng: الحد الأدنى لطول كلمة المرور. القيمة الافتراضية: ثلاثة أحرف. يمكنك ضبطه على أي قيمة بين 3 و 8.
- تسجيل الدخول/password_expiration_time: عدد الأيام التي تنتهي بعدها صلاحية كلمة المرور للسماح للمستخدمين بالاحتفاظ بكلمات المرور الخاصة بهم بلا حدود، اترك القيمة مضبوطة على القيمة الافتراضية 0.
بلمسة عصرية SAP توفر الأنظمة العديد من المعايير الإضافية التي تتيح لك فرض مزيد من التعقيد. احتفظ بهذه المعايير في ملف تعريف المثيل (RZ10) إلى جانب القائمة السوداء USR40:
| معامل | الهدف |
|---|---|
| تسجيل الدخول/min_password_lng | الحد الأدنى لعدد الأحرف في كلمة المرور |
| تسجيل الدخول/الحد الأدنى لعدد أرقام كلمة المرور | الحد الأدنى لعدد الأرقام المطلوبة |
| تسجيل الدخول/الحد الأدنى لعدد أحرف كلمة المرور | الحد الأدنى لعدد الأحرف المطلوبة |
| تسجيل الدخول/الحد الأدنى لكلمة المرور الخاصة | الحد الأدنى لعدد الأحرف الخاصة المطلوبة |
| تسجيل الدخول/password_expiration_time | قبل أيام من الموعد النهائي لتغيير كلمة المرور |
| حجم سجل كلمات المرور/تسجيل الدخول | عدد كلمات المرور السابقة التي لا يمكن إعادة استخدامها |
ممارسات لـ SAP كلمة السر الأمن
ادمج قيود الجداول ومعايير الملف الشخصي في سياسة واحدة قابلة للتنفيذ. تضمن الممارسات التالية قوة كلمات المرور والتزامها بالمعايير:
- قائمة القيم المتوقعة المحظورة: أضف أسماء الشركات والمواسم والتسلسلات الشائعة إلى USR40 باستخدام الأحرف البديلة.
- فرض التعقيد: يتطلب الأمر مزيجًا من الأحرف والأرقام والرموز الخاصة من خلال معلمات تسجيل الدخول.
- قم بتغيير كلمات المرور: حدد وقت انتهاء صلاحية معقول حتى لا تظل بيانات الاعتماد صالحة إلى أجل غير مسمى.
- منع إعادة الاستخدام: استخدم login/password_history_size لمنع المستخدمين من العودة إلى كلمات المرور القديمة.
- عزز دفاعاتك: ادمج قواعد كلمة المرور مع حدود محاولات تسجيل الدخول لصد هجمات القوة الغاشمة.
