
8 أفضل قائمة أدوات SIEM (2026)
 فريق التحرير

تعد أداة إدارة المعلومات الأمنية والأحداث بمثابة حل برمجي يقوم بتجميع وتحليل النشاط من موارد مختلفة عبر البنية التحتية لتكنولوجيا المعلومات بالكامل.
تقوم أداة SIEM بجمع بيانات الأمان من خوادم الشبكة والأجهزة ووحدات التحكم بالمجال والمزيد. يساعدك هذا النوع من البرامج أيضًا على تخزين هذه البيانات وتطبيعها وتجميعها وتطبيقها على التحليلات لاكتشاف الاتجاهات.
لقد بحثت في أكثر من 40 من أفضل أدوات SIEM على مدار أكثر من 100 ساعة من البحث لأقدم لك نظرة عامة شاملة ومتعمقة لأفضل أدوات SIEM. لقد قمت شخصيًا بمراجعة الخيارات المجانية والمدفوعة، وتحليل الميزات والإيجابيات والسلبيات، والأسعار لكل منها. اكتشف الدليل النهائي لاختيار أداة SIEM المناسبة لاحتياجاتك. قد يساعدك هذا في اتخاذ قرار مستنير! اقرأ أكثر…

Log360 هو حل SIEM يساعد في مكافحة التهديدات في الموقع أو في السحابة أو في بيئة مختلطة. وهو يوفر جمع السجلات في الوقت الفعلي وتحليلها وربطها وتنبيهها وإمكانيات الأرشفة.
أفضل أدوات SIEM: قائمة أفضل الاختيارات!
| الاسم | التنفيذ | تجربة مجانيّة | الرابط |
|---|---|---|---|
؟؟؟؟ Log360 |
محليًا وSaaS | 30 يوم تجربة مجانية | اعرف المزيد |
 EventLog Analyzer |
داخل الشركة والسحابة | 30 يوم تجربة مجانية | اعرف المزيد |
 مدير الضعف |
داخل الشركة والسحابة | 30 يوم تجربة مجانية | اعرف المزيد |
 Teramind |
داخل الشركة والسحابة | 14 يوم تجربة مجانية | اعرف المزيد |
 Splunk Enterprise Security |
محليًا وSaaS | 14 يوم تجربة مجانية | اعرف المزيد |
1) Log360
Log360 يعد هذا حلاً رائعًا لإدارة معلومات وأحداث الأمن (SIEM) وجدته مثيرًا للإعجاب في التعامل مع التهديدات في الموقع وفي السحابة وفي الإعدادات المختلطة. لقد اكتشفت أن ميزاته المتميزة في UEBA والتعلم الآلي توفر اكتشافًا رائعًا للتهديدات. Log360 يتأكد من تلبية احتياجات الامتثال أثناء التعامل مع التهديدات.
إنه يوفر إمكانية جمع السجلات في الوقت الفعلي وتحليلها وربطها وتنبيهها وأرشفتها. يمكنك مراقبة الأنشطة التي تحدث في Active Directory وأجهزة الشبكة ومحطات عمل الموظفين وقواعد بيانات SQL وخادم Exchange وخوادم الملفات ومراجعتها. Microsoft بيئة 365 وخدمات سحابية والمزيد.
نشر: محليًا وSaaS
المنصات المدعومة: Windows, ماك أو إس، لينكس
تجربة مجانية: شنومك أيام التجربة المجانية
المميزات:
- إدارة الحوادث: أجد ذلك ضرورياً لسلاسة العمل tracالملك وإدارة الحوادث الأمنية بفعالية.
- القوالب المخصصة: قم بإعداد التقارير باستخدام قوالب مخصصة، مما يساعدك على معالجة متطلبات الأمان المحددة.
- إدارة السجلات والتحليل المخصص: يوفر التكامل مع أكثر من 750 مصدر سجل ومحللات مخصصة، مما يتيح تحليل السجل بالتفصيل.
- تكامل أداة التذاكر: إنه يسمح لي بتبسيط الاستجابات للحوادث من خلال التكامل مع أدوات التذاكر المفضلة لدي.
- التدقيق في التغيير في الوقت الحقيقي: تساعدك هذه الميزة track والاستجابة لتغييرات النظام في الوقت الفعلي لتعزيز الأمان.
التسعير:
- السعر: تبدأ الخطة الأساسية من 300 دولار سنويًا.
- تجربة مجانية: يقدم نسخة تجريبية مجانية مدتها 30 يومًا
30 يوم تجربة مجانية
2) EventLog Analyzer
EventLog Analyzer يُعدّ هذا الحلّ حلاً شاملاً لإدارة معلومات الأمان والأحداث (SIEM)، وقد أبهرني بقدرته على مراقبة السجلات في الوقت الفعلي وإدارة أحداث الأمان. اكتشفتُ أن إمكانياته المتقدمة في تحليل السجلات والكشف التلقائي عن التهديدات تُقدّم رؤى أمنية قيّمة. EventLog Analyzer يضمن لك تلبية متطلبات الامتثال مع إدارة التهديدات الأمنية بشكل فعال.
يوفر إمكانية جمع السجلات وتحليلها وربطها وتنبيهها وأرشفتها في الوقت الفعلي. يمكنك مراقبة الأنشطة التي تحدث في حسابك ومراجعتها. Windows الخوادم، وActive Directory، وأجهزة الشبكة، ومحطات عمل الموظفين، وقواعد بيانات SQL، وخوادم Exchange، وخوادم الملفات، وخوادم الويب، والمزيد عبر البنية التحتية لتكنولوجيا المعلومات الخاصة بك.
نشر: في الموقع والسحابة
المنصات المدعومة: Windowsولينكس وماك
تجربة مجانية: شنومك أيام التجربة المجانية
المميزات:
- مراقبة السجل في الوقت الحقيقي: أجد أنه من الضروري المراقبة المستمرة للأحداث الأمنية في جميع أنحاء Windows، Linux، وأجهزة الشبكة للكشف الفوري عن التهديدات.
- الكشف الآلي عن التهديدات: يستخدم قواعد الارتباط المحددة مسبقًا وخوارزميات التعلم الآلي لتحديد التهديدات الأمنية والشذوذ تلقائيًا.
- الإبلاغ عن الامتثال: يقدم تقارير امتثال جاهزة مسبقًا للوائح مثل PCI DSS وHIPAA وSOX وGDPR، مما يتيح مسارات تدقيق مفصلة.
- سجل Archiالاحتفاظ والتشغيل: إنه يسمح لي بتخزين السجلات لفترات طويلة مع الضغط والفهرسة لإدارة التخزين بكفاءة.
- تدقيق Active Directory: تساعدك هذه الميزة tracومراقبة جميع تغييرات Active Directory بما في ذلك تعديلات حسابات المستخدمين، وتغييرات سياسات المجموعة، وأنشطة تسجيل الدخول.
- تكوين التنبيه المخصص: يُمكّن من إنشاء تنبيهات مخصصة بناءً على أنماط سجلات محددة، ويساعدping أنت تستجيب لمتطلبات أمنية فريدة.
- تحليل الطب الشرعي: يوفر إمكانيات البحث والتحليل التفصيلية للسجلات للتحقيق في الحوادث والفحص الجنائي.
التسعير:
- السعر: اطلب اقتباس.
- تجربة مجانية: يقدم نسخة تجريبية مجانية مدتها 30 يومًا
30 يوم تجربة مجانية
3) مدير الضعف
مدير الضعف يُعدّ Vulnerability Manager Plus حلاً لإدارة الثغرات الأمنية والامتثال لأنظمة التشغيل المتعددة، وقد وجدته متميزاً في تعزيز سير عمل أنظمة إدارة معلومات الأمان والأحداث (SIEM). اكتشفتُ أن ميزاته المدمجة في المعالجة والتحليلات القائمة على المهاجمين توفر تغطية شاملة للثغرات الأمنية. يضمن لك Vulnerability Manager Plus تحديد التهديدات وتقييمها والتخفيف من آثارها من خلال وحدة تحكم واحدة، سواء كانت نقاط النهاية محلية أو بعيدة أو متنقلة.
نشر: في الموقع والسحابة
المنصات المدعومة: Windows, لينكس، ماك أو إس
تجربة مجانية: شنومك أيام التجربة المجانية
المميزات:
- تقييم وتحديد أولويات نقاط الضعف: أجد أنه من الضروري تحديد المخاطر الحقيقية من خلال تقييم نقاط الضعف بناءً على قابلية الاستغلال، والخطورة، والعمر، وعدد الأنظمة المتأثرة
- إدارة التصحيح الآلي: يُمكّن من التنزيل التلقائي والاختبار والنشر التلقائي للتحديثات لـ Windowsيدعم أنظمة التشغيل ماك ولينكس، بالإضافة إلى أكثر من 500 تطبيق من تطبيقات الطرف الثالث بدون أي تكلفة إضافية.
- إدارة تكوين الأمان: يساعدك هذا على تطبيق كلمات مرور معقدة، وأقل الامتيازات، وحماية الذاكرة مع ضمان الامتثال لإرشادات CIS وSTIG
- تخفيف ثغرات اليوم الصفر: يتيح نشر البرامج النصية الجاهزة والمختبرة لحماية شبكتك دون انتظار التحديثات الرسمية.
- تحصين خادم الويب: يقدم معلومات مفصلة حول ثغرات أمان خوادم الويب، بما في ذلك أسبابها وتأثيراتها وسبل معالجتها لتأمين الأجهزة المتصلة بالإنترنت.
- تدقيق البرمجيات عالية المخاطر: أستطيع تحديد وإزالة البرامج غير المصرح بها بسرعة، مثل برامج مشاركة سطح المكتب عن بُعد والتطبيقات التي انتهى دعمها، من نقاط النهاية.
- تدقيق الامتثال: يقوم بتدقيق وصيانة الأنظمة وفقًا لأكثر من 75 معيارًا من معايير CIS مع تحديد فوري للانتهاكات ورؤى تفصيلية للمعالجة.
التسعير:
- السعر: يبدأ سعر الإصدار الاحترافي من 0.9 دولار/جهاز/شهريًا؛ ويبدأ سعر إصدار المؤسسات من 1.55 دولار/جهاز/شهريًا
- تجربة مجانية: يقدم نسخة تجريبية مجانية مدتها 30 يومًا
30 يوم تجربة مجانية
4) Splunk Enterprise Security
لقد سمح لي Splunk بمراقبة البيانات والبحث عنها وتحليلها بكفاءة. ووفقًا لبحثي، فهو يتميز بالتقاط البيانات المباشرة وتخزينها بتنسيق قابل للبحث. وهذا رائع لإنشاء العناصر المرئية ولوحات المعلومات والتنبيهات. لقد وجدت أنه الخيار الأول بين أدوات إدارة معلومات الأمان.

المميزات:
- تسريع التنمية: لاحظت أنه يسمح لي بتسريع عملية التطوير والاختبار من أجل تسليم المشاريع بشكل أسرع وأكثر كفاءة
- كشف التهديدات: تعمل هذه الميزة على تحسين الرؤية، وتساعدping تركز على اكتشاف التهديدات وتسريع جهود الاستجابة للحوادث.
- الارتباط بالنشاط: تمكنت من ربط الأنشطة عبر السحابة المتعددة وفي المؤسسة في عرض موحد واحد، وهو أمر ضروري.
- تطبيقات البيانات في الوقت الحقيقي: إنه يتيح بناء تطبيقات البيانات في الوقت الفعلي، وهو أمر ضروري لاتخاذ القرارات السريعة.
- الأمن والحماية Operaتحسينات: تعمل هذه الأداة على تحسين العمليات الأمنية، وتوفر نهجًا أكثر انسيابية واستجابة لإدارة التهديدات.
- التقارير الرشيقة: يوفر إحصائيات وتقارير سريعة مع بنية في الوقت الفعلي، مما يساعد على اتخاذ قرارات سريعة تعتمد على البيانات.
- البحث والتحليل SIEM: يقدم ميزات البحث والتحليل والتصور المثالية لتمكين المستخدمين من جميع الأنواع.
التسعير:
- السعر: اتصل بفريق المبيعات لدينا للحصول على معلومات مفصلة حول الأسعار.
- تجربة مجانية: يقدم نسخة تجريبية مجانية مدتها 14 يومًا
الرابط: https://www.splunk.com/en_us/software/enterprise-security.html
5) IBM QRadar
لقد راجعت IBM QRadarلقد أعجبتني قدراتها. تعد أداة SIEM هذه ممتازة لمسح بيئات تكنولوجيا المعلومات من خلال جمع بيانات السجل وتحديد المخاطر. إنها خيار من الدرجة الأولى بين أفضل أداة SIEM مجانية كما يساعدك أيضًا على تحديد أولويات التنبيهات استنادًا إلى بيانات التهديد وسجلات الثغرات الأمنية. كما أنه يحتوي على إدارة مخاطر مدمجة تتصل بأنظمة مكافحة الفيروسات وأنظمة الكشف عن التسلل/منع التسلل وأنظمة الوصول.

المميزات:
- جمع السجلات والأحداث: تتيح لك هذه الميزة جمع السجلات والأحداث وتدفقات الشبكة للحصول على رؤية شاملة.
- كشف التهديدات: يدمج معلومات التهديد مع بيانات الثغرات الأمنية، بهدف اكتشاف التهديدات المعروفة بفعالية وكفاءة.
- تحليلات متقدمة: يستخدم تحليلات متقدمة للمساعدة في تحديد الشذوذ، الذي قد يشير إلى تهديدات أمنية محتملة.
- اتصال الحادث: يقوم بربط الأنشطة لتحديد الحوادث، بهدف تقليل الإيجابيات الخاطئة لتحسين الدقة.
- التنبيهات ذات الأولوية: تمكنت من معالجة التهديدات الحرجة بسرعة من خلال التركيز على التنبيهات ذات الأولوية استنادًا إلى شدتها.
التسعير:
- السعر: اطلب عرض أسعار الآن للحصول على تفاصيل التسعير!
- يعيش التجريبي: احجز عرضًا مباشرًا.
الرابط: https://www.ibm.com/products/qradar-siem
6) برنامج وحلول LevelBlue SIEM
تُسهّل برامج وحلول LevelBlue SIEM عملية مراقبة التهديدات واكتشافها والاستجابة لها. خلال تحليلي، وجدتُ أن لوحة التحكم سهلة الاستخدام تجعلها من أسهل الطرق لإدارة السجلات والتنبيهات. فهي تُساعدك على الحصول على رؤية شاملة لشبكتك، وتمنع المشاكل الصغيرة من أن تُصبح خروقات كبيرة.

المميزات:
- الكشف الموحد عن التهديدات: يُجمّع LevelBlue السجلات وبيانات القياس عن بُعد من مصادر متنوعة - خوادم، ونقاط نهاية، وبيئات سحابية - في عرض واحد قابل للتحليل. ويستخدم تحليلات متقدمة لتحديد أنماط السلوك المشبوهة.
- محرك الارتباط في الوقت الفعلي: يعالج محرك الارتباط تدفقات بيانات هائلة آنيًا، ويربط الأحداث عبر الأنظمة. هذا يضمن سرعة تحديد الهجمات متعددة المتجهات.
- تكامل استخبارات التهديدات: تجمع مصادر التهديدات في LevelBlue بين مصادر استخبارات خاصة وأخرى تابعة لجهات خارجية. يُحدّث النظام قواعد الكشف تلقائيًا عند ظهور مؤشرات اختراق جديدة.
- التحليلات السلوكية المتقدمة (UEBA): تُطبّق المنصة تقنيات التعلم الآلي لنمذجة السلوك النموذجي للمستخدمين والكيانات. عند حدوث أي خلل، تُنبّه المنصة المحللين إلى احتمال وجود تهديدات داخلية أو حسابات مُخترقة.
- سير عمل الاستجابة للحوادث الآلية: يمكن للمحللين تحديد كتيبات استجابة مُسبقًا تُفعّل عند استيفاء التنبيهات لشروط مُحددة. تُقلّص هذه الأتمتة بشكل كبير وقت الاحتواء.
التسعير:
- السعر: اطلب عرض أسعار الآن للحصول على تفاصيل التسعير!
- تجربة مجانية: يقدم نسخة تجريبية مجانية مدتها 14 يومًا
الرابط: https://levelblue.com/solutions/siem-platform-solutions
7) Datadog Security Monitoring
تمكنت من الوصول إلى ميزات الأمان التي يوفرها Datadog، والتي تعد جزءًا من نظام المراقبة السحابي الرائع الذي يوفره. وفي رأيي، إنه مثالي لأولئك الذين يحتاجون إلى مراقبة مستمرة. لقد لاحظت كيف يجمع الأحداث المباشرة والسجلات، مما يجعله أحد أفضل الأنظمة لتلبية احتياجات SIEM. يجمع العميل المعلومات ويسمح لك بمواكبة أحدث البيانات على خادمه.

المميزات:
- خارج ال-Box كشف التهديدات: إنه يتضمن قواعد اكتشاف قوية ومُعدة مسبقًا تتيح لك تحديد تقنيات المهاجم الشائعة بكفاءة والبدء في اكتشاف التهديدات باستخدام الحد الأدنى من الإعداد.
- مراقبة الأمن في الوقت الحقيقي: إنه يتيح لك اكتشاف الأحداث الأمنية على الفور، ويقدم تنبيهات وتحديثات أساسية في الوقت الفعلي.
- تكامل البائعين: يمكنني الوصول إلى أكثر من 400 عملية تكامل، مما يساعدك على ضمان المرونة مع أدوات الأمان المختلفة.
- لوحة القيادة الموحدة: يتيح لك هذا الحل مراقبة المقاييس، tracالبيانات والسجلات والمزيد من لوحة تحكم واحدة شاملة.
- اكتشاف التهديدات المهيأة مسبقًا: ابدأ في اكتشاف التهديدات بسهولة باستخدام قواعد تم تكوينها مسبقًا ومصممة خصيصًا لتحديد تقنيات المهاجم الشائعة بشكل فعال.
- النشر المعياري: إنه يوفر وحدات متخصصة، يمكن نشرها بشكل فردي أو كمجموعة متكاملة، للاستخدام المخصص.
- التعاون بين الفرق: يُتيح التعاون بين فرق التطوير والأمن والعمليات، ويساعدping لتبسيط الاتصالات والعمليات.
التسعير:
- السعر: اتصل بفريق المبيعات لدينا للحصول على معلومات مفصلة حول الأسعار.
- تجربة مجانية: جرب Cloud SIEM مجانًا لمدة 14 يومًا - لا يلزم وجود بطاقة ائتمان!
الرابط: https://www.datadoghq.com/product/cloud-siem/
8) Exabeam سجل إيقاع SIEM
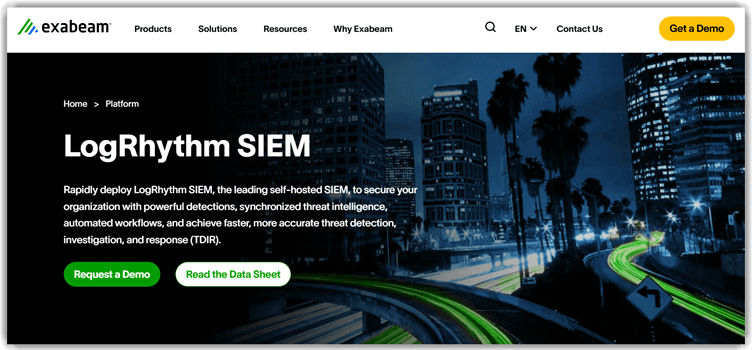
يعد LogRhythm أحد أفضل منتجات SIEM التي قمت بفحصها لتحليل السلوك. تمكنت من الوصول إلى ميزات التعلم الآلي بسهولة. وفقًا لبحثي، يساعدك على استكشاف كل جانب من خلال الروابط التشعبية الخاصة به، والتي وجدتها مفيدة للغاية.
المميزات:
- نظام اكتشاف التهديدات بالذكاء الاصطناعي: يستخدم الذكاء الاصطناعي للكشف المبكر عن التهديدات وينسق العمليات لتحسين الكفاءة في فريقك.
- رؤية محسنة: يوفر رؤية أكبر عبر بيئتك، مما يسمح لك بتحديد الثغرات الأمنية بسرعة.
- خيارات النشر المرنة: يوفر خيارات نشر مرنة، حتى تتمكن من العثور على الخيار الأفضل الذي يناسب احتياجات مؤسستك.
- إدارة ملفات السجل: يعد هذا الأمر ضروريًا لإدارة ملفات السجل بشكل فعال، وهو أمر رائع للامتثال التنظيمي والتدقيق.
- التحليل الموجه: قد يكون من المفيد الحصول على تحليل موجه، يهدف إلى فهم الأحداث الأمنية بشكل أفضل.
التسعير:
- يعيش التجريبي: جدول عرض SIEM اليوم!
الرابط: https://www.exabeam.com/platform/logrhythm-siem/
أفضل أدوات SIEM الأخرى
- Sumo Logic: Sumo Logic هي أداة SIEM سهلة الاستخدام تجمع بين تحليلات الأمان وذكاء التهديدات للحصول على رؤى متقدمة. وهي تساعد في مراقبة التطبيقات والبنية الأساسية السحابية وتأمينها واستكشاف أخطائها وإصلاحها بشكل فعال.
الرابط: https://www.sumologic.com/solutions/cloud-siem-enterprise/ - سيكورونيكس: تقدم Securonix نظام SIEM يعتمد على السحابة مع عائد استثمار كبير في الكشف والاستجابة، ولا يتطلب أي بنية أساسية. كما يوفر لوحة زجاجية واحدة، مثالية للكشف عن البيانات والاستجابة لها على السحابة.
الرابط: https://www.securonix.com/ - إدارة SIEM من Netsurion: توفر Netsurion Managed SIEM منصة SIEM قوية مع إدارة السجلات واكتشاف التهديدات والاستجابة لها وتقييم نقاط الضعف. كما تدعم تحليل سلوك الكيان وأتمتة الأمان والامتثال ولوحات المعلومات القابلة للتخصيص وسير العمل الآلي.
الرابط: https://www.netsurion.com/capabilities/siem - DNIF: DNIF هي أداة أمان مثالية لإدارة السجلات واكتشاف التهديدات غير المعروفة بسهولة. تساعدك على تحليل اتجاهات التعويض باستخدام البيانات التاريخية بشكل فعال.
الرابط: https://dnif.it/ - مجموعة ELK: تتضمن مجموعة ELK برنامج Elasticsearch، Logstash، وKibana، التي تقدم البحث عن البيانات وتحليلها وتصورها في الوقت الفعلي. وتديرها Elastic، وتتعامل مع البيانات من أي مصدر أو تنسيق بسلاسة.
الرابط: https://www.exabeam.com/platform/logrhythm-siem/
كيف اخترنا أفضل أدوات SIEM؟

At Guru99نحن ملتزمون بالمصداقية ونركز على تقديم معلومات دقيقة وذات صلة وموضوعية. نقوم بإنشاء المحتوى ومراجعته بعناية لضمان مصادر موثوقة تجيب على أسئلتك. بعد أكثر من 126 ساعة من البحث على أكثر من 59 أداة SIEMلقد قمت بمراجعة الخيارات المجانية والمدفوعة، وتحليل الميزات، والإيجابيات والسلبيات، والأسعار. سيساعدك هذا الدليل على اتخاذ خيار مستنير بشأن أفضل أدوات SIEM، مع مراعاة سهولة الاستخدام، وقابلية التوسع، والموثوقية. تسلط نظرتنا العامة المتعمقة الضوء على الميزات والقدرات الرئيسية لمساعدتك في العثور على أداة SIEM المناسبة لاحتياجاتك.
- سهولة الاستخدام: هدفنا هو اختيار الأدوات التي تكون سهلة الاستخدام ومباشرة.
- التدرجية: وفقًا لاحتياجات المنظمات المتنوعة، فإن قابلية التوسع ضرورية لتحقيق المرونة.
- الموثوقية: من الأفضل اختيار الأدوات التي توفر الكشف الدقيق عن التهديدات باستمرار.
- التكامل: الخيار الرائع هو التوافق مع البنية التحتية الأمنية الحالية.
- الفعالية من حيث التكلفة: نحن نأخذ بعين الاعتبار الأدوات التي توفر القيمة الأكثر فعالية لميزاتها.
- الدعم: فكرة جيدة اختيار الأدوات ذات دعم العملاء الموثوق به لاستكشاف الأخطاء وإصلاحها.
- التوافق: يساعدك على ضمان أن الأداة تلبي معايير الامتثال التي تتطلبها صناعتك.
- الأداء: إحدى أفضل الطرق للتقييم هي التركيز على السرعة وقدرة معالجة البيانات.
تحقق أيضا: - أفضل أدوات برامج الأمن السيبراني
لماذا SIEM مطلوب؟
- تم تصميم أدوات SIEM لاستخدام بيانات السجل لإنشاء رؤى حول الهجمات والأحداث السابقة.
- يحدد SIEM الهجوم الذي حدث ويتحقق من كيفية حدوثه وسبب حدوثه.
- يكتشف SIEM نشاط الهجوم ويقيم التهديد بناءً على السلوك السابق للشبكة.
- يوفر نظام SIEM القدرة على التمييز بين الاستخدام المشروع والهجوم الضار.
- تسمح أداة SIEM أيضًا بزيادة الحماية من حوادث النظام وتجنب تلف هياكل الشبكة والخصائص الافتراضية.
- تساعد أداة SIEM أيضًا الشركات على الالتزام بمجموعة متنوعة من لوائح إدارة الصناعة الإلكترونية.
- توفر أنظمة SIEM أفضل طريقة لتلبية هذا المتطلب التنظيمي وتوفير الشفافية بشأن السجلات.
ما هي تكلفة SIEM؟
يتم نشر أنظمة إدارة الأحداث والمعلومات الأمنية في مختلف الصناعات: القطاع المالي، وقطاع الرعاية الصحية، وقطاع التجزئة، وقطاع التصنيع، والتي تغطي جميعها أنواعًا مختلفة من هياكل التكلفة. وفيما يلي التكلفة المرتبطة بأي نظام إدارة الأحداث والمعلومات الأمنية.
- الأجهزة: تكاليف جهاز SIEM أو تكاليف الخادم للتثبيت
- البرمجيات: ويغطي تكلفة برنامج SIEM أو وكلاء جمع البيانات
- الدعم: تكاليف سنوية منتظمة لصيانة البرامج والأجهزة.
- خدمات احترافية: ويشمل الخدمات المهنية للتثبيت والضبط المستمر.
- خلاصات الذكاء: خلاصات استخبارات التهديد التي توفر معلومات عن الخصوم
- الموظفين: ويشمل تكلفة إدارة ومراقبة تنفيذ SIEM.
- التدريب السنوي للموظفين: تكلفة تدريب الموظفين سنويًا على الشهادات الأمنية أو الدورات التدريبية الأخرى المتعلقة بالأمن.
ومع ذلك، عليك أن تتذكر أن تكلفة كل فئة من الفئات المذكورة أعلاه ستختلف اعتمادًا على التكنولوجيا التي تختارها
كيف يعمل SIEM؟
تعمل SIEM بشكل أساسي مع أغراض وثيقة الصلة: جمع وتحليل وتخزين والتحقيق وتطوير التقارير عن السجل والبيانات الأخرى. تُستخدم هذه التقارير للاستجابة للحوادث والطب الشرعي وأغراض الامتثال التنظيمي.
كما يساعدك أيضًا على تحليل بيانات الحدث في الوقت الفعلي، مما يسمح بالكشف المبكر عن الهجمات المستهدفة والتهديدات المتقدمة وانتهاكات البيانات.
تساعد معلومات التهديدات المدمجة التحليلات المتقدمة على ربط الأحداث التي يمكن أن تشير إلى حدوث هجوم إلكتروني. سوف ينبهك النظام بشأن التهديد ويقترح استجابات للتخفيف من الهجوم، مثل إيقاف الوصول إلى البيانات أو الأجهزة وتطبيق التصحيح أو التحديث المفقود. إذا كنت مهتمًا بحلول أكثر تقدمًا واستباقية، ففكر في الاطلاع على بعض من أفضل شركات الأمن السيبراني التي يمكن أن توفر تدابير حماية شاملة مصممة خصيصًا لتلبية احتياجاتك الخاصة.
الفرق بين SIM وSEM وSIEM.
فيما يلي الفرق الجوهري بين المصطلحات الثلاثة SIM وSEM وSIEM:
| معامل | الشريحة | ووزارة شؤون المرأة | SIEM |
|---|---|---|---|
| الاسم الكامل | إدارة المعلومات الأمنية | إدارة الأحداث الأمنية | معلومات الأمن وإدارة الأحداث |
| يسخدم من اجل | يتم استخدامه لجمع وتحليل البيانات المتعلقة بالأمان من سجلات الكمبيوتر. | تحليل التهديدات في الوقت الحقيقي، والتصور، والاستجابة للحوادث. | يجمع SIEM بين إمكانيات SIM وSEM. |
| شرح المميزات: | سهل النشر، ويوفر أفضل إمكانات إدارة السجل. | معقدة للنشر. إنه يوفر مراقبة فائقة في الوقت الحقيقي. |
معقد للنشر ولكنه يوفر وظائف كاملة. |
| أدوات المثال | OSSIM | NetlQ الحارس | Splunk Enterprise Security. |
حكم
عندما يتعلق الأمر بتقييم أدوات SIEM، فأنا أضع في اعتباري عوامل مثل المرونة وقدرات اكتشاف التهديدات وتصميم واجهة المستخدم. تقدم كل أداة ميزات مميزة تلبي احتياجات مختلفة. راجع حكمي للحصول على دليل سريع لثلاثة خيارات رائدة.
- Log360 يوفر تجربة SIEM شاملة وقابلة للتخصيص، مثالية للمراقبة عبر البيئات الهجينة مع إمكانيات رائعة في الوقت الفعلي.
- EventLog Analyzer يوفر تجربة SIEM شاملة وسهلة الاستخدام، مثالية لمراقبة السجلات في الوقت الفعلي وإعداد التقارير المتعلقة بالامتثال مع إمكانيات اكتشاف التهديدات الآلية الرائعة.
- مدير الضعف يُعد خيارًا قويًا يوفر إدارة شاملة للثغرات الأمنية مع معالجة مدمجة، وهو مثالي لتعزيز استراتيجية SIEM الخاصة بك عبر البيئات الموزعة.
Log360 هو حل SIEM يساعد في مكافحة التهديدات في الموقع أو في السحابة أو في بيئة مختلطة. وهو يوفر جمع السجلات في الوقت الفعلي وتحليلها وربطها وتنبيهها وإمكانيات الأرشفة.
