
14 أفضل أدوات برامج الأمن السيبراني (2026)
 أوليفر جونز

هل سئمت من أدوات الأمان التي تعد بالحماية لكنها تترك أنظمتك عرضة للخطر؟ البرامج الرديئة تُعرّض البيانات للاختراق وبرامج الفدية، ثم تُضيف غرامات عدم الامتثال وفترات توقف مكلفة. كما أنها تُسبب إنذارات خاطئة ونقاط ضعف، وتُبطئ أوقات الاستجابة، وتُعطّل عمليات التكامل. بالإضافة إلى ذلك، تُهدر الميزانيات، وتفقد الفرق الثقة، وتتضاعف المخاطر. الأدوات المناسبة تُقلل التهديدات، وتُحسّن الرؤية، وتُحافظ على استقرار العمليات.
أنفقت خلال ساعات شنومكس البحث والاختبار أكثر من 38 أداة في هذا الدليل، اخترتُ ١٢ أداةً بناءً على تجربة عملية مباشرة. توصياتي مدعومة بتجارب واقعية وتقييم دقيق. ستجدون الميزات الرئيسية، والإيجابيات والسلبيات، وتفاصيل الأسعار. اقرأوا المقال كاملاً للاطلاع على معلومات عملية وشفافة. اقرأ أكثر…

Log360 هو حل SIEM موحد يجمع بين إدارة السجلات، ومعلومات التهديدات، والكشف عن الاختراقات في الوقت الفعلي لحماية الشبكات الحديثة. وهو يربط البيانات عبر جدران الحماية، ونقاط النهاية، وأنظمة إدارة الهوية للكشف السريع عن السلوكيات الخطرة.
أفضل أدوات مراقبة الأمن السيبراني: أفضل الخيارات!
| أدوات برمجيات الأمن السيبراني | القدرة الأمنية الأساسية | تجربة مجانية / عرض تجريبي | الموقع الرسمي |
|---|---|---|---|
؟؟؟؟ Log360 |
نظام إدارة معلومات الأمان والأحداث (SIEM) والكشف المتقدم عن التهديدات | شنومكس يوم التجربة المجانية | لمعرفة المزيد |
 👍 مدير الثغرات الأمنية بلس |
تقييم الثغرات الأمنية وإدارة التصحيحات | شنومكس يوم التجربة المجانية | لمعرفة المزيد |
 ؟؟؟؟ EventLog Analyzer |
إدارة السجلات في الوقت الفعلي | شنومكس يوم التجربة المجانية | لمعرفة المزيد |
 Teramind |
تحليلات سلوك المستخدم والتهديدات الداخلية | شنومكس يوم التجربة المجانية | لمعرفة المزيد |
 مدير التصحيح بلس |
إدارة التصحيح الآلي | شنومكس يوم التجربة المجانية | لمعرفة المزيد |
1) Log360
Log360 هو حل SIEM موحد يجمع بين إدارة السجلات، ومعلومات التهديدات، والكشف الفوري عن الاختراقات لحماية الشبكات الحديثة. يربط هذا الحل البيانات عبر جدران الحماية، ونقاط النهاية، وأنظمة إدارة الهوية للكشف السريع عن السلوكيات الخطرة. لقد أُعجبتُ حقًا بمدى وضوح قدرته على تحويل الأحداث الأمنية إلى رؤى قابلة للتنفيذ دون إغراق المستخدم بمعلومات غير ضرورية.
كما يدعم سير عمل SOARنماذج انعدام الثقة، وإعداد التقارير الجاهزة للامتثال. استخدمته لمراقبة حالات الشذوذ في التحكم بالوصول عبر نقاط النهاية والخوادم، وبرزت دقة التنبيهات بشكل لافت. ساعدني ذلك على تشديد سياسات إدارة الهوية والوصول، وفرض المصادقة متعددة العوامل، وتحسين الاستجابة للحوادث دون أي تعقيدات تشغيلية.
المنصات المدعومة: Windowsوماك وآيفون و Android
دعم العملاء: الدردشة والبريد الإلكتروني والهاتف ونماذج الاتصال
تجربة مجانية: شنومك أيام التجربة المجانية
المميزات:
- إدارة التهديدات: هذه الخاصية تحافظ على مركز عمليات الأمن السيبراني يركز على التهديدات الحقيقية، وليس على التنبيهات المزعجة. فهو يجمع معلومات استخباراتية عن التهديدات، ويدعم البحث عنها، ويحدد عناوين IP/النطاقات الخبيثة بسرعة. لقد استخدمته لرصد أنماط الاختراق في مراحلها المبكرة قبل أن تتحول إلى حوادث كاملة.
- أتمتة الأمن: يُبسّط هذا النظام الاستجابة من خلال سير عمل مُصمّم على غرار SOAR، حيث يتولى تلقائيًا خطوات الإثراء والتخصيص والمعالجة. يمكنك توحيد إجراءات العمل لضمان سرعة معالجة الحوادث الشائعة وتقليل التدخل البشري. عند استخدام هذه الميزة، أنصح بربط سير العمل بنظام إدارة التذاكر لضمان تصعيد المشكلات بشكل مُنتظم.
- التدقيق السلوكي: تُصبح لحظة "وجود خلل ما" قابلةً للتنفيذ بفضل تحليل سلوك المستخدم والكيان المدعوم بالتعلم الآلي، ومراجعة التغييرات عبر المستخدمين والكيانات. فهي تكشف عن حالات شاذة مثل عمليات تسجيل الدخول المشبوهة، وأنماط الوصول الخطرة، وسلوك الامتيازات غير المعتاد. وقد رأيتُ كيف تُقلل هذه التقنية وقت التحقيق لأن خط الأساس يكون مُحددًا مسبقًا.
- الربط والكشف في الوقت الحقيقي: يمكنك ربط البيانات بين نقاط النهاية والخوادم وأجهزة الشبكة وسجلات السحابة باستخدام قواعد الربط والكشف المُعتمد على إطار عمل MITRE ATT&CK. صُمم هذا النظام لرصد الحملات متعددة المراحل بدلاً من التنبيهات الفردية المعزولة. أنصحك بضبط القواعد ذات الحجم الكبير أولاً لتقليل الإنذارات الكاذبة بسرعة.
- إدارة مركزية للسجلات والبيانات: تجمع هذه الميزة السجلات في وحدة تحكم واحدة لتحليلها والبحث فيها بسرعة، لذا لن تشعر عملية المراقبة وكأنها تتطلب التنقل بين الأدوات.pingيدعم هذا النظام استيعاب البيانات مع التركيز على الأمان، وذلك باستخدام محللات مدمجة بالإضافة إلى تحليل مخصص لسجلات قابلة للقراءة البشرية. لقد استخدمتُ إعدادات مشابهة لـ tracارتفاعات حادة في عمليات المصادقة الإلكترونية أثناء فرز الحوادث.
- منصة إدارة الحوادث الموحدة: فهو يجمع التحقيقات في مكان واحد مع عرض سياقي لـ تحليلات المستخدمتحليل التهديدات، وتتبع العمليات. يمكنك الانتقال بسلاسة من التنبيه إلى الكيانات ذات الصلة، وبناء سرد أوضح للحادث. تتيح لك الأداة الانتقال من مرحلة الكشف إلى مرحلة التحقق دون الحاجة إلى التنقل بين لوحات تحكم متعددة.
الايجابيات
سلبيات
التسعير:
تتوفر فترة تجريبية مجانية لمدة 30 يومًا. تواصل مع الدعم للحصول على عرض سعر أو شاهد العرض التوضيحي المجاني.
30 يوم تجربة مجانية
2) ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus هو نظام تشغيل متعدد حلول إدارة الثغرات الأمنية والامتثال مع خاصية معالجة مدمجة توفر تغطية شاملة من وحدة تحكم واحدة. يقوم بفحص نقاط النهاية المحلية والبعيدة والمتنقلة لاكتشاف الثغرات الأمنية، وأخطاء التكوين، والبرامج عالية الخطورة عبر Windowsبيئات ماك ولينكس. لقد أعجبتني الطريقة التي وحدت بها تقييم الثغرات الأمنية وإدارة التصحيحات وتكوين الأمان في سير عمل واحد مبسط.
استخدمته لتحديد أولويات الثغرات الأمنية بناءً على سهولة استغلالها وخطورتها، مما ساعدني على تركيز جهود المعالجة على المناطق الأكثر عرضة للخطر أولاً. كما وفرت عليّ وحدة التحديث المدمجة التي تغطي أكثر من 500 تطبيق تابع لجهات خارجية عناء استخدام أدوات منفصلة، ووفرت لي عملية التدقيق المعياري لمركز أمن الإنترنت تقارير امتثال جاهزة للتدقيق دون بذل جهد إضافي.

المنصات المدعومة: Windows، لينكس ، macOS
دعم العملاء: الدردشة والبريد الإلكتروني والهاتف ونماذج الاتصال
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- تقييم الضعف: يقوم النظام بفحص وتحديد المخاطر الحقيقية الناجمة عن عدد كبير من الثغرات الأمنية في نقاط النهاية لديك. يمكنك تقييم هذه الثغرات وتحديد أولوياتها بناءً على سهولة استغلالها، وخطورتها، وعمرها، وعدد الأنظمة المتأثرة، وتوفر الإصلاحات. لقد وجدتُ أن هذا النهج في تحديد الأولويات عملي للغاية لأنه يُبقي عملية المعالجة مُركزة على ما قد يستغله المهاجمون أولاً.
- إدارة التصحيحات المتكاملة: تتيح لك هذه الميزة تخصيص عملية التحديث بأكملها وتنسيقها وأتمتتها عبر Windowsيدعم هذا النظام أنظمة ماك ولينكس وأكثر من 500 تطبيق من جهات خارجية. يتم تنزيل التحديثات واختبارها ونشرها تلقائيًا دون أي تكلفة إضافية. أثناء الاختبار، لاحظتُ مدى سرعة دورات التحديثات مقارنةً باستخدام أداة تحديث منفصلة.
- إدارة تكوين الأمان: يمكنك تطبيق كلمات مرور معقدة، ومبدأ أقل الصلاحيات، وحماية الذاكرة، مع ضمان الامتثال لإرشادات أمن CIS وSTIG. يقوم النظام بمراجعة أنظمتك وفقًا لأكثر من 75 معيارًا من معايير CIS، ويعرض رؤى تفصيلية حول كيفية معالجة الثغرات. استخدمته لتحسين إعدادات نقاط النهاية، وساهمت لوحات معلومات الامتثال في سلاسة عمليات المراجعة.
- تخفيف ثغرات اليوم الصفر: يقوم هذا النظام بنشر برامج نصية جاهزة ومُختبرة لتأمين شبكتك دون انتظار تحديثات من المورّد. وهذا أمر بالغ الأهمية، خاصةً عند ظهور ثغرات أمنية جديدة وتأخر الإصلاحات الرسمية. لقد أعجبتني سرعة توفر برامج التخفيف من المخاطر في حالات الكشف عن ثغرات أمنية خطيرة.
- تحصين خادم الويب: يُقدّم هذا التقرير تفاصيل حول أسباب وتأثيرات وسبل معالجة ثغرات أمان خوادم الويب. ويساعد ذلك في إنشاء خوادم آمنة وصيانتها ضدّ أنواعٍ عديدة من الهجمات. وتُعدّ هذه الميزة مفيدةً بشكلٍ خاص للفرق التي تُدير البنية التحتية المُتصلة بالإنترنت، حيث يُمكن أن تكون أيّة أخطاء في التكوين كارثية.
- تدقيق البرامج عالية المخاطر: يُحدد هذا النظام البرامج غير المصرح بها وغير المدعومة، مثل أدوات مشاركة سطح المكتب عن بُعد، والتطبيقات التي انتهى دعمها، وبرامج الند للند التي تُشكل مخاطر أمنية. يمكنك إزالة تثبيتها من الأجهزة بسرعة لتقليل نقاط الضعف الأمنية.
الايجابيات
سلبيات
التسعير:
فيما يلي الإصدارات التي تقدمها ManageEngine Vulnerability Manager Plus:
| الطبعة المهنية | إصدار المؤسسة |
|---|---|
| يبدأ السعر من 0.9 دولار أمريكي/للجهاز/شهريًا | يبدأ السعر من 1.55 دولار أمريكي/للجهاز/شهريًا |
تجربة مجانية: إصدار تجريبي مجاني لمدة 30 يومًا متاحًا.
قم بزيارة مدير الثغرات الأمنية
30 يوم تجربة مجانية
3) EventLog Analyzer
EventLog Analyzer هي أداة متخصصة لإدارة السجلات ونظام إدارة معلومات الأمان والأحداث (SIEM) مصممة لمركزة بيانات الأحداث لأغراض الأمن والامتثال والتدقيق. tracسجلات ks بدءًا من الخوادم وجدران الحماية وبرامج مكافحة الفيروسات وأنظمة منع الاختراق، وصولًا إلى رصد السلوك المشبوه مبكرًا. أعجبني سرعة تحويل السجلات الخام إلى معلومات استخباراتية واضحة وسهلة القراءة حول التهديدات، مع لوحات تحكم واضحة. كما يدعم أيضًا تحليلات فحص الثغرات الأمنية وقوالب الامتثال.
اعتمدتُ عليه للتحقيق في حالات فشل تسجيل الدخول المتكررة ومحاولات رفع مستوى الصلاحيات، وقد وفّر عليّ ساعات من البحث اليدوي. ساعدني في تعزيز التحكم في الوصول، وضبط التنبيهات، والتحقق من الوضع الأمني عبر نقاط النهاية.
المنصات المدعومة: Windows، لينكس
دعم العملاء: الدردشة والبريد الإلكتروني والهاتف ونموذج الاتصال
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- تحليل السجل في الوقت الحقيقي: هذه القدرة تتغلب على الواردات Windows يُحلل النظام الأحداث وبيانات سجل النظام بسرعة، مما يُتيح لك رصد أي خلل قبل انتشاره. يُعجبني كيف يُبرز الارتفاعات المفاجئة في محاولات تسجيل الدخول الفاشلة وبدء تشغيل الخدمات بشكل غير معتاد. أنصحك، أثناء استخدامه، بتحديد بيانات "ساعات العمل العادية" أولاً لتقليل التشويش.
- الإبلاغ عن الامتثال: يُسهم هذا الجزء في تجنّب تحوّل عمليات التدقيق إلى فوضى في جداول البيانات، وذلك من خلال إنشاء تقارير امتثال جاهزة وسجلات أدلة واضحة. يمكنك ربط الأنشطة بالمتطلبات الشائعة وتصدير ما يطلبه المدققون فعليًا. لقد استخدمته خلال مراجعة ربع سنوية لاستخراج الأدلة في دقائق.
- ارتباط الحدث: يربط هذا المحرك البيانات بين الخوادم وجدران الحماية وسجلات نقاط النهاية للكشف عن الهجمات متعددة المراحل التي تبدو غير ضارة عند النظر إليها بشكل منفصل. وهو مفيد بشكل خاص في اكتشاف أنماط الحركة الجانبية. أقترح ضبط عتبات الارتباط لكل شبكة فرعية لتقليل الإنذارات الكاذبة دون إغفال الاختراقات الحقيقية.
- البحث في السجلات والتحليل الجنائي الرقمي: تُسهّل هذه الميزة عملية التحقيق، إذ تُتيح البحث والتصفية والتنقل السريع بين السجلات المؤرشفة. وقد استخدمتها بعد تسجيل دخول مسؤول مشبوه لـ tracسجّل التسلسل الدقيق للتغييرات. تم تصميمه خصيصًا لجداول زمنية للحوادث.
- سجل مشفر Archiالقيمة والاحتفاظ: يضمن هذا الخيار عدم إمكانية التلاعب بالسجلات. التحليل الجنائي طويل الأمدوهذا أمر بالغ الأهمية عند محاولة إثبات ما حدث بعد أسابيع. فهو يخزن السجلات بشكل آمن لأغراض التدقيق والتحقيقات الداخلية. ستلاحظ سهولة الحفاظ على سلامة البيانات عند توحيد قواعد الاحتفاظ بها بين جميع الفرق.
- استخبارات التهديد: تعزز هذه الطبقة من فعالية الكشف من خلال دمج المراقبة الآنية مع الإشارات المدعومة بالذكاء الاصطناعي، مما يجعل التنبيهات أكثر فعالية من مجرد إشعارات عامة تُشير إلى حدوث تغيير. في حالة وقوع حادث حقيقي، يمكنك رصد محاولات تخمين بيانات الاعتماد المتكررة مبكرًا وتحديد مصدرها. وهي مصممة لدعم سير العمل على غرار أنظمة إدارة معلومات الأمان والأحداث (SIEM).
الايجابيات
سلبيات
التسعير:
يُقدّم البرنامج فترة تجريبية مجانية لمدة 30 يومًا. كما يمكنك الحصول على عرض توضيحي مجاني والتواصل مع قسم المبيعات للحصول على عرض سعر.
30 يوم تجربة مجانية
4) Teramind
Teramind هي منصة لتحليل سلوك المستخدم وحماية نقاط النهاية تجمع بين كشف التهديد الداخلي مع مراقبة الإنتاجية. tracيحلل نشاط المستخدم، ويدعم منع فقدان البيانات، ويتكامل مع سياسات التشفير والتحكم في الوصول. لقد فوجئتُ بمدى فعاليته في تسليط الضوء على أنماط السلوك الخطرة دون أن يبدو متطفلاً. إنه يُكمّل إعدادات SIEM واستراتيجيات انعدام الثقة من خلال توفير رؤية دقيقة.
استخدمته لرصد عمليات نقل الملفات غير المعتادة واستخدام التطبيقات المشبوه، مما ساعدني على منع تسريب البيانات مبكراً. كما عزز ضوابط إدارة الهوية والوصول، وحسّن الاستجابة للحوادث، وأضاف طبقة دفاعية بشرية قوية إلى منظومة الأمان الخاصة بي.
المنصات المدعومة: Windows, macOSو iOS و Android
دعم العملاء: البريد الإلكتروني والتذكرة والدردشة المباشرة
تجربة مجانية: شنومكس يوم التجربة المجانية
المميزات:
- تقارير مخصصة: تتيح لك هذه الميزة إنشاء تقارير أمنية تتوافق مع سير عمل مركز عمليات الأمن السيبراني لديك. وهي مفيدة لتلخيص سلوك المستخدمين المحفوف بالمخاطر، واستثناءات التحكم في الوصول، وأحداث منع فقدان البيانات دون الحاجة إلى استخدام جداول بيانات معقدة. لقد استخدمتُ ملخصات الإدارة التنفيذية الأسبوعية للحفاظ على سلاسة عمليات التدقيق ووضوحها.
- مراقبة البريد الإلكتروني: يمكنك مراقبة نشاط البريد الإلكتروني الخاص بالعمل لـ رصد محاولات التصيد الاحتياليتسريب البيانات، أو المشاركات المخالفة للسياسات. يتكامل هذا النظام بشكل ممتاز مع برامج مكافحة التهديدات الداخلية، إذ يُمكن مراجعة الرسائل بالتزامن مع سياق نقاط النهاية. اختبرته خلال أسبوع تعريف الموردين الجدد، وتمكنتُ من رصد مرفق مُوجّه بشكل خاطئ بسرعة.
- التنبيهات والقواعد الذكية: يستخدم النظام تنبيهات قائمة على قواعد محددة لرصد الأنماط المشبوهة قبل أن تتحول إلى حوادث. تبدو التنبيهات عملية لأنها مرتبطة بسلوكيات محددة، وليست مجرد تنبيهات مبهمة من نوع "حدث شيء ما". عند إعداد النظام، أنصح بالبدء بمحفزات ذات دلالة قوية، مثل عمليات نقل الملفات بكميات كبيرة أو ارتفاعات غير معتادة في استخدام الخوادم الوكيلة.
- الكشف عن التسرب العرضي: ومن نقاط القوة الأخرى القدرة على رصد التسريبات غير المقصودة التي قد تفلت من التدريب والنوايا الحسنة. فهي تساعدك على اكتشاف عمليات المشاركة الخطرة، وإرسال الملفات إلى مستلمين خاطئين، وكشف البيانات الحساسة في وقت مبكر. وهذا مفيد عندما تعمل الفرق بسرعة، وتحدث الأخطاء تحت ضغط المواعيد النهائية.
- منع الأنشطة الخطرة: يمكنه حظر الأنشطة الخطرة بشكل استباقي بدلاً من مجرد تسجيلها بعد وقوعها. وهذا أمر بالغ الأهمية عندما ترغب في تطبيق ضوابط شبيهة بمنع الاختراق على مستوى المستخدم. يمكنك إيقاف محاولات تسريب البيانات، أو عمليات التحميل المشبوهة، أو عمليات تجاوز السياسات في الوقت الفعلي.
- التحقق من صحة المستخدم: يدعم هذا النظام التحقق من هوية المستخدم عندما تبدو الحسابات "صحيحة"، لكن سلوك المستخدم لا يُثبت ذلك. وهذا أمر بالغ الأهمية في بيئات "انعدام الثقة" حيث تتطلب إدارة الهوية والتحكم في الوصول إثباتًا سلوكيًا. لقد لاحظتُ أنه يُقلل من حالات الإرهاق الناتجة عن المصادقة متعددة العوامل من خلال تسليط الضوء على الجلسات غير المعتادة.
الايجابيات
سلبيات
التسعير:
هذه هي الخطط التي يقدمها Teramind:
| مبتدئ | UAM | DLP |
|---|---|---|
| $14 | $28 | $32 |
تجربة مجانية: تتوفر فترة تجريبية مجانية لمدة 14 يومًا وعرض توضيحي مباشر.
14 يوم تجربة مجانية
5) ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus هو حل لإدارة التحديثات الآلية على مستوى المؤسسات، يعمل على تبسيط دورة حياة التحديثات بأكملها عبر Windows, macOSيدعم النظام أنظمة لينكس وأكثر من 1,100 تطبيق من جهات خارجية من خلال وحدة تحكم واحدة. يقوم النظام بفحص الأنظمة المُدارة دوريًا لتحديد التحديثات المفقودة، وينشر تحديثات الأمان، وتحديثات برامج التشغيل، وتحديثات BIOS بأقل وقت توقف ممكن. لقد أُعجبتُ بكيفية توحيد النظام لاكتشاف التحديثات واختبارها ونشرها في سير عمل واحد سلس دون التأثير على العمليات اليومية.
استخدمته لأتمتة عمليات تحديث الأمان الهامة عبر الخوادم ومحطات العمل، و إعداد تقارير الامتثال في الوقت الفعلي لقد وفر لي ذلك رؤية واضحة لحالة التحديثات على مستوى الشبكة بأكملها. ساعدني ذلك في تقليل فترات التعرض للثغرات الأمنية، والحفاظ على جاهزية التدقيق، وتعزيز أمن نقاط النهاية دون الحاجة إلى التحديثات اليدوية. tracملك.
المنصات المدعومة: Windows، لينكس ، macOS
دعم العملاء: الدردشة والبريد الإلكتروني والهاتف ونموذج الاتصال
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- نشر التصحيح التلقائي: تقوم هذه الخاصية بفحص الأنظمة دوريًا وتثبيت التحديثات المفقودة تلقائيًا عبر برامج خفيفة الوزن. يمكنك جدولة عمليات التثبيت خلال ساعات العمل لتقليل أي انقطاع في الخدمة. وقد وجدتُ هذه الخاصية فعّالة بشكل خاص في الحفاظ علىping يتم تحديث أساطيل نقاط النهاية الكبيرة دون تدخل يدوي مستمر.
- دعم أنظمة التشغيل المتعددة ودعم البرامج الخارجية: ويغطي Windows, macOSبالإضافة إلى نظام لينكس وأكثر من 1,100 تطبيق من تطبيقات الطرف الثالث، كل ذلك من خلال واجهة واحدة. هذا يُغني عن استخدام أدوات تحديث منفصلة لأنظمة التشغيل المختلفة. أثناء استخدام هذه الميزة، لاحظتُ مدى سرعة دورات التحديث عبر الأنظمة مقارنةً بإدارة الأدوات الخاصة بكل نظام تشغيل.
- اختبار التصحيح والموافقة عليه: يمكنك اختبار التحديثات تلقائيًا في بيئة مُحكمة قبل نشرها على أنظمة الإنتاج. هذا يمنع التحديثات المعيبة من التسبب في عدم استقرار النظام أو توقفه. أنصح بتفعيل الاختبار الآلي لجميع التحديثات الهامة لاكتشاف مشكلات التوافق مبكرًا.
- تحديثات الخوادم ومحطات العمل: يقوم بتثبيت التحديثات الأمنية، وتصحيحات برامج التشغيل، و تحديثات BIOS بسرعة فائقة، يتم تحديث الخوادم ومحطات العمل الحيوية للأعمال. يضمن استخدام برنامج خفيف الوزن الحد الأدنى من استهلاك النطاق الترددي أثناء عمليات النشر. لقد استخدمته لتحديث الخوادم المتصلة بالإنترنت أولاً، ثم قمت بنشر التحديثات على نقاط النهاية الداخلية بشكل منهجي.
- إعداد التقارير والتحليلات المتعلقة بالامتثال: تُتيح هذه الميزة رؤيةً دقيقةً لحالة امتثال شبكتك لتحديثات البرامج، من خلال عمليات تدقيق فورية وتحليلات متقدمة. يمكنك إنشاء تقارير مفصلة تُلبي المتطلبات التنظيمية دون الحاجة إلى استخدام جداول بيانات إضافية. كما تُسهّل لوحة التحكم تحديد الثغرات في الامتثال بنظرة سريعة.
- عناصر التحكم في الانحدار والتراجع: يُمكّنك هذا من رفض التحديثات للتطبيقات القديمة أو التراجع عن التحديثات المعيبة التي تُسبب مشاكل في الأنظمة المُدارة. يمنحك هذا تحكمًا كاملًا في عملية التحديث دون القلق بشأن تعطيل سير العمل الحرج. أوصي بإعداد سياسات التراجع قبل نشر التحديثات الرئيسية كإجراء احترازي.
الايجابيات
سلبيات
التسعير:
فيما يلي الإصدارات التي تقدمها ManageEngine Patch Manager Plus:
| الطبعة المهنية | إصدار المؤسسة |
|---|---|
| Less أقل من دولار واحد لكل نقطة نهاية شهريًا | دولار واحد لكل نقطة نهاية شهريًا |
تجربة مجانية: إصدار تجريبي مجاني لمدة 30 يومًا متاحًا.
قم بزيارة Patch Manager Plus >>
30 يوم تجربة مجانية
6) TotalAV Cyber Security
TotalAV Cyber Security يوفر حماية قوية وحائزة على جوائز ضد الفيروسات والبرامج الضارة، مما يحافظ على أمان الأجهزة من برامج الفدية وبرامج التجسس والتصيد الاحتيالي وغيرها من التهديدات الإلكترونية. بفضل الفحص في الوقت الفعلي، وحماية التصفح WebShield، والجدولة الذكية، يجمع بين نظام قوي لمنع الاختراقدعم جدار الحماية، واتصال VPN آمن لحماية نقاط النهاية الخاصة بك عبر Windowsو ماك و iOS و Androidتتيح واجهته البديهية إمكانية الوصول إلى الأمان المتقدم دون إبطاء نظامك، بدءًا من إزالة البرامج الضارة وحتى مراقبة اختراق البيانات.
لقد تأثرت بكيفية ذلك TotalAVيعمل محرك مكافحة البرامج الضارة وخزينة كلمات المرور بالتنسيق معًا لإيقاف التهديدات قبل أن تصل إلى ملفاتي، مما يمنحني شعورًا حقيقيًا بالتحكم في أمان الشبكة. سواءً أكان الأمر يتعلق بإعداد عمليات الفحص أو تحسين أداء النظام، فإن هذه الأداة تُشعرك وكأنها حارس موثوق به يُبسط حماية نقاط النهاية مع تعزيز الدفاعات من خلال كشف التسلل والتصفح الآمن.
المنصات المدعومة: Windows، ماك أو إس، آي أو إس، Android
دعم العملاء: تذكرة، والدردشة
تجربة مجانية: الخطة الأساسية المجانية مدى الحياة
المميزات:
- حماية من البرامج الضارة في الوقت الفعلي: TotalAVتوفر الحماية الفورية من [اسم البرنامج] فحصًا مستمرًا للتنزيلات والتثبيتات والبرامج لإيقاف الفيروسات وبرامج التجسس وبرامج الفدية وغيرها من البرامج الضارة قبل تنفيذها. لاحظتُ كيف ساهم ذلك في عزل التهديدات فور ظهورها في اختباراتنا المعملية. كما يساعد الفحص المُعزز بالسحابة في اكتشاف التهديدات الجديدة من خلال مقارنة التوقيعات بقاعدة بيانات على الإنترنت.
- المسح الضوئي عند الطلب والمجدول: تتيح لك هذه الميزة إجراء عمليات فحص يدوية للملفات أو المجلدات أو النظام بأكمله وقتما تشاء، وجدولة عمليات الفحص لتوفير حماية صامتة في الخلفية. أثناء تجربة هذه الميزة، لاحظتُ أن تشغيل عمليات الفحص تلقائيًا طوال الليل يعني أنني استيقظتُ على جهاز أنظف وأكثر أمانًا. يمكنك تخصيص وتيرة الفحص لتناسب أنماط استخدامك.
- برنامج WebShield لحظر التصيد الاحتيالي: TotalAVWebShield يحمي متصفحك يحمي من هجمات التصيد الاحتيالي وصفحات النصب قبل تحميلها. أتذكر اختبارًا قام فيه بحظر موقع مصرفي احتيالي بدا مشابهًا بشكل مخيف للموقع الحقيقي - توقف فوريping تسريب محتمل لبيانات الاعتماد.
- شبكة VPN للتصفح الآمن: تقوم خدمة VPN المدمجة للتصفح الآمن بتشفير بياناتك على الإنترنت لتعزيز خصوصيتك، سواء كنت تستخدم شبكة Wi-Fi عامة أو في المنزل. أثناء الاختبار، اقلبping كان تشغيل الشبكة الافتراضية الخاصة (VPN) سهلاً للغاية، وحافظ علىping يتم إخفاء عنوان IP الخاص بي وتشفير حركة البيانات باستخدام بروتوكولات AES-256 القوية. كما تتوفر خيارات بروتوكولات تكيفية مثل OpenVPN وIKEv2 لتحسين السرعة أو الأمان.
- Total Adblock: TotalAVيقوم مانع الإعلانات بإزالة النوافذ المنبثقة بشكل فعال، tracيُقلل هذا من الإعلانات المتطفلة عبر المتصفحات. لاحظتُ سرعة تحميل صفحات الويب بشكل ملحوظ بعد تفعيل هذه الميزة، خاصةً على المواقع التي تحتوي على الكثير من الإعلانات. لا يُحسّن هذا من تجربة التصفح فحسب، بل يُقلل أيضًا من التعرض لإعلانات البرامج الضارة. استخدم هذه الميزة مع WebShield لتجربة تصفح أنظف وأكثر أمانًا.
- تنظيف النظام وتحسينه: بعيدًا عن الأمن البحت، TotalAV يتضمن أدوات لتنظيف الملفات غير المرغوب فيها، ومسح ذاكرة التخزين المؤقت، وإدارة تطبيقات بدء التشغيل، مما يُحسّن الأداء العام. استخدمته شخصيًا بعد أشهر من تضخم المتصفح، وقد فوجئت بسرور بكمية المساحة التي استعادها من القرص.
الايجابيات
سلبيات
التسعير:
فهو حر للتنزيل
تنزيل مجاني
7) لايف لوك
LifeLock هي خدمة شاملة لحماية الهوية والبيانات، تحمي من سرقة الهوية، وترصد التهديدات، وتعزز التحكم في الوصول عبر الأجهزة. بالإضافة إلى مكافحة الفيروسات وكشف الاختراقات، فهي توفر مراقبة الإنترنت المظلم، وتنبيهات الضمان الاجتماعي، و الدفاع ضد التهديدات المتقدمة للحفاظ على أمان البيانات الشخصية، مع توفير جدار حماية، وشبكة VPN آمنة، ودعم النسخ الاحتياطي السحابي. تساعدك تنبيهاته عبر البريد الإلكتروني أو الرسائل النصية القصيرة على الاستجابة الفورية للثغرات الأمنية والاختراقات المحتملة.
أثناء تقييمي، لفت انتباهي تنبيهٌ من الإنترنت المظلم، أطلقه برنامج LifeLock، فسارعتُ إلى حماية بيانات الاعتماد المكشوفة، مما يؤكد قيمته العملية في إدارة المخاطر المستمرة. هذا المزيج من إدارة الهوية والحماية الاستباقية يجعل من LifeLock ليس مجرد درعٍ ضد البرامج الضارة، بل ضمانةً أشمل للخصوصية والتحكم في عالمٍ يزداد ترابطًا.

المميزات:
- تنبيهات الضمان الاجتماعي: تُراقب هذه الميزة أي استخدام مشبوه لرقم الضمان الاجتماعي الخاص بك، مما يُتيح لك اتخاذ الإجراءات اللازمة قبل تفاقم الاحتيال. يُعجبني أنها تُشبه نظام إنذار مُبكر، وليست مجرد تقرير بعد وقوع الضرر. عندما اختبرتُ التنبيهات خلال فترة انتشار أخبار تسريب بيانات الاعتماد، ظلت الإشعارات واضحة وقابلة للتنفيذ.
- التنبيهات النصية والبريد الإلكتروني: يمكنك تلقي إشارات التهديد عبر الرسائل النصية والبريد الإلكتروني، مما يجعل مراقبة الهوية أشبه بتنبيهات مركز عمليات الأمن السيبراني الفورية بدلاً من مجرد إجراءات ورقية روتينية. تعمل التنبيهات بكفاءة أكبر عند ضبطها. أثناء إعداد هذه الميزة، أنصح بتوجيه الإشعارات إلى صندوق وارد مخصص بعنوان "الأمان" حتى لا تضيع إشارات التصيد الاحتيالي الحقيقية وسطها.
- إصلاح سرقة الهوية: وهو يدعم حل مشكلة سرقة الهوية حتى لا تضطر إلى القيام بالاستجابة للحوادث بمفردك. لقد وجدتُ أن الخطوات المُرشدة تُقلل من المراسلات المُتكررة عند محاولة إثبات "أنني لم أكن السبب". تخيّل سيناريو سرقة محفظة - هنا يُمكن للاستعادة والدعم المُنظمين أن يمنعا عملية التنظيف من الاستمرار لأسابيع.
- الدفاع المتقدم ضد التهديدات: يضع هذا الأمر LifeLock في مكانة تتجاوز مجرد التنبيهات، حيث يجمع بين حماية الهوية وتغطية أمنية أوسع عند استخدامه جنبًا إلى جنب مع Norton الحماية. أنت في الأساس توسع نطاق الدفاع - مراقبة الهوية بالإضافة إلى ضوابط أمان البرامج الضارة والشبكة.
- مراقبة الويب المظلم: تقوم هذه الميزة بفحص بيانات الاعتماد والبيانات الشخصية المكشوفة، مما يتيح لك تغيير كلمات المرور وتأمين التحكم في الوصول قبل أن يستغلها المهاجمون. لقد رأيتها تكتشف عمليات تسجيل دخول مُعاد استخدامها ينسى المستخدمون وجودها. وهي تتناسب تمامًا مع مبدأ "انعدام الثقة": افتراض الاختراق، والتحقق منه، وتعزيز إدارة الهوية والوصول بسرعة.
- مراقبة الائتمان والنشاط المالي: يمكنك مراقبة مؤشرات الائتمان بالإضافة إلى تنبيهات نشاط الحسابات الجارية/الادخارية، وهو أمر بالغ الأهمية لكشف عمليات الاحتيال التي تتجاوز أنظمة مكافحة الفيروسات أو جدران الحماية الأساسية. تتيح لك الأداة ربط الحسابات، مما يجعل مراقبة المعاملات مستمرة. لاحظتُ أن تحديد عتبات لتنبيهات "التحويلات الكبيرة" يقلل من التشويش ويكشف عن الحالات الشاذة الحقيقية بسرعة.
الايجابيات
سلبيات
التسعير:
إليكم الخطط التي قدمتها شركة لايف لوك Norton:
| قياسي (جهاز واحد) | بالإضافة إلى (1 أجهزة) | بالإضافة إلى (3 أجهزة) |
|---|---|---|
| 0.33 دولار أمريكي / سنة | 5.44 دولار أمريكي / سنة | 8.71 دولار أمريكي / سنة |
تجربة مجانية:نسخة تجريبية مجانية لمدة 14 يومًا
الرابط: https://www.nortonlifelock.com/in/en/legal/
8) احذفني
تركز خدمة DeleteMe على حماية خصوصيتك من خلال إزالة معلوماتك الشخصية من وسطاء البيانات ومواقع البحث، مما يقلل من تعرضك لسرقة الهوية والهجمات الإلكترونية. تجمع هذه الخدمة بين المراقبة الاستباقية للمواقع، وعمليات إزالة البيانات المجدولة، وفحوصات الحماية من التهديدات للحد من الوصول غير المصرح به إلى التفاصيل الحساسة. تُكمل هذه الخدمة إجراءات الأمان التقليدية مثل قواعد جدار الحماية وأنظمة كشف التسلل، وذلك بتقليص بصمتك الرقمية والحفاظ على خصوصيتك.ping إخفاء هويتك عن القوائم التي يمكن للمهاجمين استغلالها.
لاحظت أن تقارير الإزالة وعمليات المسح المتكررة سهّلت عليّ الحفاظ على الخصوصية دون أي متاعب، مما عزز ثقتي في الوضع الأمني العامباختصار، لا يحل برنامج DeleteMe محل برامج مكافحة الفيروسات أو حماية نقاط النهاية، بل يسد الفجوة الحيوية في مجال حماية الخصوصية ضمن منظومة الأمن السيبراني، ويساعدping منع إساءة استخدام البيانات قبل بدء عمليات الاختراق.

المميزات:
- إزالة خيار إلغاء الاشتراك من وسيط البيانات: تستهدف هذه الميزة وسطاء البيانات ومواقع البحث عن الأشخاص التي تكشف اسمك وعنوانك ورقم هاتفك وأقاربك وغير ذلك. فهي تقلل من مساحة الهجوم التي يستخدمها المجرمون لنشر معلوماتك الشخصية والهندسة الاجتماعية. وقد وجدتُ أنها توفر حماية حقيقية للخصوصية تدعم التحكم في التهديدات على المدى الطويل.
- مراقبة إعادة المسح المستمرة: لا يتوقف الأمر بعد عملية التنظيف الأولى، لأن وسطاء البيانات يعيدون نشر السجلات المحذوفة بشكل روتيني. ويحتفظ النظام المراقبة وإعادة التقديم عمليات الإزالة بمرور الوقت. هذا الاستمرار مهم إذا كنت ترغب في أمان دائم بدلاً من حماية لمرة واحدة.
- تقارير الخصوصية مع الأدلة: ستتلقى تقارير دورية عن الخصوصية توضح بدقة مكان ظهور بياناتك والإجراءات المتخذة. هذا يحوّل إدارة الخصوصية إلى عملية قابلة للقياس بدلاً من كونها غامضة. أتعامل مع هذه التقارير كفحص أمني شهري.
- لوحة معلومات الخصوصية الشخصية: توفر هذه الميزة لوحة تحكم مركزية tracحالة التعرض لبرامج التجسس وتقدم إزالتها في مكان واحد. يسهل مراجعتها دون الحاجة إلى البحث في رسائل البريد الإلكتروني أو جداول البيانات. أثناء استخدام هذه الميزة، أنصح بأخذ لقطة شاشة مبكرة لمتابعة التحسينات بوضوح لاحقًا.
- طلبات الإزالة المخصصة: يُتيح ذلك إمكانية طلب إزالة البيانات بشكل مُستهدف خارج قوائم وسطاء البيانات القياسية، مما يُساعد عندما تكشف الدلائل غير المعروفة عن معلوماتك. هذه المرونة يتعامل مع حالات التعرض الحدية تتجاهل معظم الأدوات هذه الخاصية. لقد استخدمتها بعد اكتشاف عناوين قديمة في قواعد بيانات إقليمية أصغر.
- أداة البحث عن الذات: تساعدك هذه الميزة في البحث عن الإعلانات العامة المرتبطة بهويتك، مما يُمكّنك من تحديد أولويات حالات التعرض عالية الخطورة. وهي فعّالة للغاية بعد تغييرات كبيرة في حياتك، مثل الانتقال إلى منزل جديد أو تغيير وظيفتك. ستلاحظ أنها تُساعدك في التأكد من أن عمليات الإزالة تتم بنجاح.
- حماية إخفاء البريد الإلكتروني: يقلل ذلك من عدد مرات تداول عنوان بريدك الإلكتروني الحقيقي عبر شبكات وسطاء البيانات. يقلل من محاولات التصيد الاحتيالي ويُحسّن ذلك من حماية الهوية بشكل عام. كما يتوفر خيار يسمح لك باستخدام عناوين بريد إلكتروني مُخفية للتسجيل، مما يحدّ من تسريب البيانات في المستقبل.
الايجابيات
سلبيات
التسعير:
فيما يلي الخطط السنوية التي تقدمها شركة DeleteMe:
| 1 شخص | 2 الناس | العائلة |
|---|---|---|
| $10.75 | $19.08 | $27.42 |
تجربة مجانية: لا، ولكن لديك الحق في إلغاء الخدمة في أي وقت والاتصال بالدعم لاسترداد المبلغ المدفوع.
الرابط: https://joindeleteme.com/
9) Cyber Protect
Cyber Protect هو حل شامل للأمن السيبراني يجمع بين برامج مكافحة الفيروسات، وبرامج مكافحة البرامج الضارة، وفلترة جدار الحماية، والكشف عن الاختراقات في الوقت الفعلي في منصة موحدة واحدة. لقد وجدت معلوماته الاستخباراتية حول التهديدات و فحص تلقائي للثغرات الأمنية يوفر هذا النظام شعوراً حقيقياً بالاطمئنان أثناء تأمين البنية التحتية السحابية ونقاط النهاية، لا سيما أثناء عمليات الاختراق المُحاكاة. ويساعد هذا الإعداد على منع البرامج الضارة والوصول غير المصرح به قبل أن يصبح مشكلة.
يُستخدم جنبًا إلى جنب مع حماية قوية لنقاط النهاية وأدوات النسخ الاحتياطي والاستعادة الآمنة، Cyber Protect يعمل على تبسيط حماية البيانات عبر الأجهزة والمنصات المحمولة، ويوفر تنبيهات استباقية ودفاعات قوية دون إبطاء أداء النظام.

المميزات:
- تنبيهات التهديد: توقع تلقي إشعارات سريعة عند فشل النسخ الاحتياطية، أو ارتفاع نشاط البرامج الضارة، أو ظهور تغييرات خطيرة على أي جهاز. هذا يضمن عدم اعتماد عمليات الأمان لديك على "ملاحظة متأخرة". أثناء استخدام هذه الميزة، لاحظتُ أن قواعد التنبيه الأكثر دقة تُقلل بشكل كبير من التنبيهات غير الضرورية دون إغفال التهديدات الحقيقية.
- كفاءة سير العمل: تُقلل هذه الميزة من انتشار الأدوات من خلال دمج الحماية والاستعادة والتحكم في نقاط النهاية في سير عمل واحد. وهذا يعني تقليل التنقل بين واجهات سطر الأوامر وتقليل الثغرات الأمنية المتعلقة بتحديد المسؤول عن كل عنصر. لقد رأيت فرق العمل تتحرك بشكل أسرع أثناء الحوادث لأن خطوات الاستجابة تبقى مركزية.
- التحكم عن بعد: يمكنك إدارة سياسات الحماية ومهام الاستعادة من أي مكان، وهو أمر مفيد للفرق الموزعة والمواقع البعيدة. إنه حل عملي عند فقدان جهاز كمبيوتر محمول أو عندما يحتاج فرع إلى استعادة سريعة. لقد تمكنتُ من إدارة عملية استعادة خارجية أثناء السفر دون الحاجة إلى دعم فني محلي.
- الحماية الموحدة: بدلاً من دمج برامج مكافحة الفيروسات والنسخ الاحتياطي والمراقبة بشكل منفصل، يجمعها هذا النظام في نهج واحد لتعزيز الأمن السيبراني. صُممت هذه الميزة لمنع الهجمات. الحد من الضرر، والتعافي بسرعة عندما يحدث خطأ ما، ستشعر بالفرق عندما لا تتطلب الاستجابة للحوادث أربعة موردين.
- معلومات التصحيح: تساعدك هذه الميزة على اكتشاف البرامج المعرضة للثغرات الأمنية وتطبيق الإصلاحات قبل أن يستغلها المهاجمون. وهي تدعم استراتيجية "التحصين أولاً" التي تتوافق مع مبدأ انعدام الثقة في نقاط النهاية. أوصي بتطبيق التحديثات الأمنية على مراحل لمعالجة الثغرات الأمنية الخطيرة، بدءًا من الأجهزة المتصلة بالإنترنت لتجنب انقطاعات الخدمة المفاجئة.
- استمرارية العمل في حالات الكوارث: تتجاوز هذه الميزة مجرد النسخ الاحتياطي، إذ تُنشئ نسخًا جاهزة للتشغيل في السحابة عند تعرض بيئتك لأي خلل. وتستخدم هذه الميزة إجراءات استعادة مُحددة مسبقًا، مما يُسهّل عملية تجاوز الفشل بين الأنظمة المتعددة دون الحاجة إلى تدخل يدوي. أنصح باختبار تجاوز الفشل كل ثلاثة أشهر، لأن التشغيل الأول يجب ألا يتم أثناء اختراق حقيقي.
الايجابيات
سلبيات
التسعير:
إليكم بعض الخطط للشركات:
| Acronis Cyber Protect Standard | Acronis Cyber Protect النسخ الاحتياطي المتقدم | Acronis Cyber Protect متقدم |
|---|---|---|
| $ 85 / سنة | $ 109 / سنة | $ 129 / سنة |
تجربة مجانية: نسخة تجريبية مجانية لمدة 30 يومًا
الرابط: https://www.acronis.com/en-us/products/cyber-protect/
10) Bitdefender
Bitdefender هي مجموعة برامج للأمن السيبراني معترف بها عالميًا، توفر حماية فائقة ضد الفيروسات وحماية متقدمة من التهديدات مع إمكانيات منع الاختراق. استخبارات التهديد في الوقت الحقيقي وقد أثارت إعجابي أدوات حماية نقاط النهاية القوية عند ضبط دفاعات الشبكة لمواجهة التهديدات المتطورة للبرامج الضارة وبرامج الفدية عبر Windows, macOSوالأجهزة المحمولة.
بفضل ميزات الأمان المدمجة لجدار الحماية، والتصفح الآمن، وضوابط الأداء التكيفية، Bitdefender يجمع بين سهولة الاستخدام والحماية الاحترافية - وهو مثالي للمستخدمين والمؤسسات التي تسعى إلى دفاع موثوق ضد الهجمات المعقدة دون التضحية بسرعة النظام أو الخصوصية.

المميزات:
- نفق آمن: تُشفّر هذه الميزة بيانات الإنترنت لحماية خصوصيتك على الشبكات العامة أو غير الآمنة. أثناء استخدام هذه الميزة، لاحظتُ سرعة الاتصال الفائقة عند التبديل بين نقاط الاتصال اللاسلكية وشبكة الواي فاي المنزلية.
- كلمة المرور Vault: تُخزّن هذه الميزة بيانات الاعتماد المعقدة بشكل آمن وتُعبئها تلقائيًا باستخدام تشفير قوي. ستلاحظ مزامنة كلمات المرور بسلاسة عبر الأجهزة، مما يُسهّل الحفاظ على تسجيلات دخول آمنة دون الحاجة إلى إعادة استخدام كلمات مرور ضعيفة.
- تنبيهات الاختراق: تراقب هذه الخاصية قواعد البيانات المعروفة بالاختراقات و يخطرك إذا تم الكشف عن بريدك الإلكتروني أو بيانات اعتمادك، أنصحك بمراجعة التنبيهات بانتظام، لأن الإدراك المبكر يساعدك على إعادة تعيين كلمات المرور المخترقة قبل أن يستغلها المهاجمون.
- حارس الشبكة: تراقب هذه الميزة حركة البيانات الواردة والصادرة لحظر محاولات الاختراق، وشبكات الروبوتات، والهجمات القائمة على استغلال الثغرات الأمنية. وهي تعمل كطبقة جدار حماية ذكية، حيث تفحص الحزم في الوقت الفعلي لمنع الوصول غير المصرح به إلى أجهزتك.
- مانع التصيد الاحتيالي: تحميك هذه الميزة من المواقع الإلكترونية الاحتيالية والتنزيلات الضارة عن طريق تحليل URLs وسلوك الصفحة. فهو يقلل من خطر سرقة بيانات الاعتماد عن طريق حظر صفحات التصيد الاحتيالي قبل ظهور نماذج تسجيل الدخول.
- الدفاع عن العملات المشفرة: تكشف هذه الميزة عن أنشطة تعدين العملات الرقمية الخفية التي تستنزف موارد المعالج المركزي ووحدة معالجة الرسومات. كما أنها توقف برامج التعدين التي تعمل في الخلفية بهدوء، والتي قد تُبطئ جهازك أو تُسبب ارتفاع درجة حرارة مكوناته، وهو أمر مفيد للغاية خاصةً في أجهزة الكمبيوتر المحمولة.
الايجابيات
سلبيات
التسعير:
فيما يلي الخطط التي تقدمها شركة Bitfinder:
| Bitdefender Total Security/فردي | Bitdefender Total Security/ عائلة |
|---|---|
| $59.99 | $79.99 |
تجربة مجانية: الإصدار التجريبي المجاني من 30 يومًا
الرابط: https://www.bitdefender.com/
11) Malwarebytes
Malwarebytes أداة متخصصة لمكافحة البرمجيات الخبيثة، تتميز بقدرتها الفائقة على اكتشاف وإزالة التهديدات التي قد تغفل عنها برامج مكافحة الفيروسات التقليدية. خلال التقييمات العملية، كشف نظامها القائم على تحليل السلوك عن أنشطة برمجيات خبيثة وبرامج فدية خفية قبل تفاقمها، مما يوفر راحة البال من خلال فحص وحماية خفيفة الوزن.
صُممت للاستخدام الشخصي والتجاري على حد سواء، Malwarebytes يعزز حماية نقاط النهاية إلى جانب ميزات التصفح الآمن وقدرات تنظيف شاملة. يضمن نهج الدفاع متعدد الطبقات عدم اختراق البرامج الضارة للأنظمة الحيوية أو البيانات الحساسة.

المميزات:
- حماية متعددة الطبقات في الوقت الفعلي: يُوفر هذا البرنامج حماية فعّالة ضد التهديدات الشائعة مثل برامج الفدية، وبرامج التجسس، وبرامج التصيّد الاحتيالي، ومحاولات الاختراق، وذلك من خلال مراقبة مستمرة. يُمكنك اعتباره درعًا واقيًا للأجهزة الطرفية، يُقلل من وقت اكتشاف التهديدات أثناء التصفح اليومي وتنزيل الملفات. أنصح بتفعيل جميع طبقات الحماية قبل إجراء أول فحص شامل للتهديدات.
- احتيال + حجب الإعلانات: يضيف حماية داخل المتصفح لإيقاف صفحات الاحتيال والروابط الضارة والإعلانات المزعجة.tracنشاط ker الذي قد يؤدي إلى التصيد الاحتيالي أو سرقة بيانات الاعتماد. يمكنك استخدامه عند مراجعة أدوات الأمان، أو زيارة صفحات هبوط غير معروفة، أو فحص مواقع التسويق بالعمولة التي تحتوي على عمليات إعادة توجيه كثيرة. أنصحك بالاحتفاظ بهping تفعيل إشعارات الاختراق حتى تتمكن من اكتشاف بيانات الاعتماد المكشوفة مبكراً.
- التغطية عبر الأنظمة الأساسية: يدعم أنظمة التشغيل الرئيسية، مما يتيح لك توحيد حماية نقاط النهاية عبرها Windows, macOS, Androidويمكن استخدام نظام iOS دون الحاجة إلى التعامل مع أنظمة أمان متعددة. وهذا مناسب للفرق المختلطة حيث يستخدم أحد الأشخاص جهاز MacBook، بينما يعتمد آخر على Androidولا يزال الجميع بحاجة إلى حماية مستمرة ضد البرامج الضارة.
- سير عمل متوافق مع ServiceNow: يتكامل بسلاسة مع عمليات تكنولوجيا المعلومات من خلال ملاءمته لعملية تعتمد على التذاكر، بحيث يمكن أن تصبح عمليات الكشف tracيمكنك الإبلاغ عن الحوادث بدلاً من مجرد "رؤية شخص ما لنافذة منبثقة". يمكنك توجيه التنبيهات إلى المالك المناسب، وتوثيق خطوات المعالجة، والاحتفاظ بسجلات التدقيق لضمان الامتثال.
- تنظيف التهديدات: يعالج العدوى النشطة عن طريق إزالة البرامج الضارة وبرامج الإعلانات المتسللةوغيرها من البرامج الضارة غير المرغوب فيها التي تتسلل عبر أنظمة الحماية. يمكنك استخدامها لتنظيف نقاط الثبات واستعادة بيئة تشغيل أكثر موثوقية بعد تثبيت مشبوه. يُفضل تشغيلها مباشرةً بعد قطع الاتصال بشبكة VPN أو خادم وكيل مشبوه.
- عمليات تدقيق الخصوصية: تساعدك هذه الميزة على اكتشاف السلوكيات التي تؤثر على الخصوصية والتي غالباً ما تصاحب البرامج الإعلانية والإضافات المشبوهة، حتى لا تكون "نظيفاً" فحسب، بل أقل عرضة للاختراق أيضاً. tracبرنامج kable مناسب تمامًا عند تدقيق نقاط النهاية بحثًا عن تطبيقات أو إضافات متصفحات أو بيانات تتبع صامتة مشبوهة. استخدمته بعد اختبار حزم البرامج المجانية، وسرعان ما كشف عن البرامج التي يجب حذفها.
الايجابيات
سلبيات
التسعير:
وهنا الخطط الأولية لـ Malwarebytes:
| جهاز واحد/سنة | جهاز واحد / سنتان |
|---|---|
| $38.24 | $78.73 |
تجربة مجانية: النسخة المجانية متاحة للتنزيل
الرابط: https://try.malwarebytes.com/get-premium/
12) AVG Antivirus Business Edition
AVG Antivirus Business Edition يوفر حماية قوية للأجهزة الطرفية مع برامج مكافحة الفيروسات وجدار الحماية والدفاع الفوري ضد التهديدات، وهو مصمم خصيصًا لشبكات الأعمال. لقد رأيته يعمل بشكل استباقي. حظر برامج الفدية يُوفر هذا النظام حمايةً فعّالةً ضد البرامج الضارة دون التأثير على سير العمليات اليومية، مما يجعله طبقة دفاعية موثوقة في أي منظومة أمنية. كما أن عمليات الفحص التلقائي، وفلترة المواقع الإلكترونية، وحماية الهوية فيه تُعدّ حلولاً مثاليةً للشركات التي تحتاج إلى حماية نقاط النهاية بشكل مباشر ومتكامل مع أنظمة منع الاختراق.
بفضل لوحة التحكم الموحدة، تُسهّل هذه الأداة إدارة سياسات مكافحة الفيروسات وجدران الحماية للفرق. سواءً كان الأمر يتعلق بفحص التهديدات القائمة على الملفات أو الحماية من اختراقات الشبكة، فإن هذه الأداة تُلبي احتياجات الأمن السيبراني للشركات الصغيرة والمتوسطة بكفاءة عالية دون تعقيدات غير ضرورية.

المميزات:
- المسح التلقائي: تُبقي هذه الميزة الحماية الروتينية تعمل تلقائيًا دون التأثير على أداء النظام. يمكنك جدولة عمليات فحص سريعة أو كاملة أو مخصصة خلال ساعات العمل. أثناء اختبارها، أقترح توزيع نقاط النهاية حسب الأقسام لتجنب ارتفاع استهلاك وحدة المعالجة المركزية بشكل مفاجئ.
- فحص البرامج الضارة: ما يعجبني هنا هو آلية التحقق قبل الوثوق عند تنزيل الملفات وتثبيتها. فهي تقلل من احتمالية تسلل برامج خبيثة أو برامج إعلانية مُدمجة. لقد استخدمتها قبل تثبيت برنامج VPN جديد، وقد رصدت بسرعة حزمة برامج مشبوهة.
- قفل الجهاز ومسحه: في حالات الطوارئ، تساعدك هذه الميزة على الاستجابة الفورية عند فقدان جهاز طرفي أو احتمالية اختراقه. يمكنك قفل الوصول عن بُعد ومسح المحتوى الحساس للحد من انكشاف البيانات. تخيّل جهاز كمبيوتر محمولًا للمبيعات متروكًا في سيارة أجرة - هذا هو زر "الحد من المخاطر الآن".
- حماية الرسائل النصية القصيرة من البريد العشوائي: في الأجهزة المحمولة، تُقلل هذه الميزة من عمليات التصيد الاحتيالي عبر الرسائل النصية من خلال تصفية المُرسلين المُزعجين والروابط المشبوهة. تُعدّ هذه الميزة إضافة عملية عند استخدام الموظفين لسياسة "إحضار جهازك الخاص" (BYOD) لرموز المصادقة متعددة العوامل (MFA) ومكالمات العملاء. وقد لاحظتُ بنفسي كيف تُساهم في الحدّ من رسائل "الدفع العاجل" الخادعة التي تُحاكي تنبيهات قسم تقنية المعلومات الداخلية.
- تحديثات الأمان: من خلال تجربتي، تكمن القيمة الحقيقية في مواكبة أحدث التطورات في مواجهة عائلات البرامج الضارة سريعة الانتشار وحملات الثغرات الأمنية غير المعروفة. فهي تساعد في الحفاظ على تحديث التوقيعات الأمنية وأنظمة الحماية دون الحاجة إلى تدخل يدوي. ستلاحظ انخفاضًا ملحوظًا في ثغرات الحماية عند ظهور معلومات جديدة عن التهديدات وانتشار أنواع مختلفة من البرامج الضارة.
- الاستحواذ الإلكتروني: عند ظهور أي ملف غير معروف، تقوم هذه الميزة بعزله وإرساله لتحليله من قبل خبراء. وهي مفيدة ضد المرفقات المشبوهة والملفات الخبيثة الجديدة التي تتجنب الفحص الأساسي. أنصح بتفعيل التنبيهات لكي يتمكن فريقك من معرفة الملفات المعزولة وأسباب عزلها.
الايجابيات
سلبيات
التسعير:
بعض أدنى الخطط AVG هي:
| جهاز واحد/سنة | 2 أجهزة / سنتان | 3 أجهزة / سنتان |
|---|---|---|
| $46.99 | $93.98 | $140.97 |
تجربة مجانية: نسخة مجانية متاحة
الرابط: https://www.avg.com/en-us/antivirus-business-edition/
13) سيكيور ماك
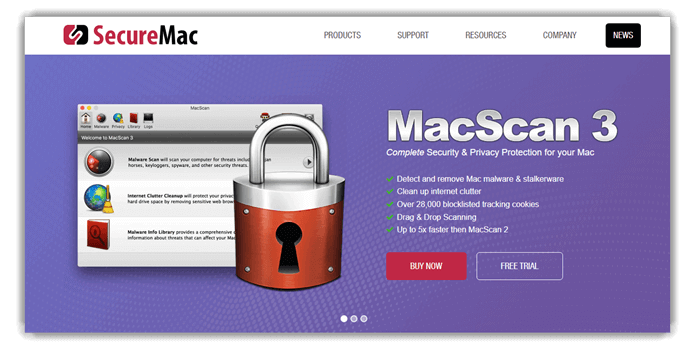
SecureMac هو macOSمجموعة أمان مُركّزة تُقدّم ميزات الكشف عن البرامج الضارة، وحماية جدار الحماية، ومراقبة أمان الشبكة، مُصممة خصيصًا لأنظمة Apple. خلال تجربتي العملية، وجدت أن برنامج مكافحة البرامج الضارة الخاص بها أدوات المسح والتنظيف سريع وموثوق، هيلping صلب macOS بيئات مقاومة لبرامج التجسس وبرامج الفدية وغيرها من التهديدات. بفضل أدوات الخصوصية المدمجة والمراقبة في الوقت الفعلي، يوفر هذا النظام راحة البال للمستخدمين الذين يرغبون في حماية مباشرة دون المساس بأداء النظام.
كما يتضمن أيضًا شبكة افتراضية خاصة (VPN)، وأنظمة حماية من التصيد الاحتيالي، وأدوات تحسين الأداء التي تجعل حماية نقاط النهاية شاملة. هذا البرنامج مثالي لكل من يولي الأولوية لحماية نقاط النهاية. macOS بفضل ميزات الأمان مثل مكافحة الفيروسات، وكشف التسلل، والحماية الاستباقية للبيانات الشخصية والتجارية، فإن SecureMac يلبي الاحتياجات بشكل مريح.
المميزات:
- عزل البرامج الضارة: يعزل هذا النظام التهديدات المكتشفة في منطقة حجر صحي لمنعها من التفاعل مع باقي النظام. تُعدّ خطوة الاحتواء هذه بالغة الأهمية عند تنظيف أي إصابة نشطة. أثناء استخدام هذه الميزة، لاحظتُ أن عرض الحجر الصحي يجعل مراجعة الملفات أكثر أمانًا قبل حذفها.
- سجلات الفحص وسجل النشاط: تمنح هذه الميزة الشفافية مع المسح اليومي والشهري تتيح لك السجلات الاطلاع على ما تم اكتشافه ووقته. كما تدعم تصدير السجلات، وهو أمر مفيد لعمليات التدقيق أو استكشاف الأخطاء وإصلاحها. لقد استخرجتُ السجلات خلال فحص أمني في يناير لتوثيق خطوات التنظيف.
- مكتبة معلومات البرامج الضارة: يمكنك البحث عن تصنيفات التهديدات وفئاتها داخل مكتبة معلومات البرامج الضارة المدمجة. يُفيد هذا الأمر عندما تريد معرفة سياق أوسع من مجرد "إزالة شيء ما". أنصحك بالبحث عن اسم المكتبة قبل التسرع في اتخاذ القرار، فمعرفة ما إذا كان برنامجًا إعلانيًا خبيثًا أم برنامجًا لسرقة بيانات الاعتماد يُغيّر خطواتك التالية.
- إزالة ميتاوايب ميتاداتا: تُزيل هذه الميزة البيانات الوصفية المخفية من الصور والمستندات، بما في ذلك تفاصيل مثل الموقع ومعلومات الجهاز وبيانات المُنشئ. إنها طبقة خصوصية يغفل عنها الكثيرون حتى يغادر الملف جهاز Mac الخاص بهم. يمكنك استخدامها قبل مشاركة الملفات علنًا لتجنب الكشف غير المقصود عن معلوماتك الشخصية.
- متصفح PrivacyScan Tracالتنظيف الإلكتروني: يركز برنامج PrivacyScan على اكتشاف وإزالة tracيحفظ هذا التطبيق ملفات تعريف الارتباط وملفات التخزين المؤقت وسجل تصفح الإنترنت التي تتركها المتصفحات والتطبيقات. وهو مصمم للحد من جمع البيانات غير المرغوب فيها مع الحفاظ علىping macOS أشعر بخفة أكبر. لقد استخدمته بعد بحث مكثف عن المنتجات المنافسة لتنظيف جسمي. tracدون تعطيل سير العمل.
- عمليات الفحص الأمني المجدولة: يمكنك أتمتة عمليات الفحص لتتناسب مع روتينك اليومي بدلاً من تذكر "إجراءات الأمان" وأنت مشغول بالفعل. يدعم البرنامج عمليات فحص مجدولة مصممة لتلبية الاحتياجات الفردية. عند إعداده لجهاز ماك للعمل عن بُعد، قمتُ بمزامنة عمليات الفحص مع فترات استراحة الغداء لتجنب أي مشاكل في الأداء.
الايجابيات
سلبيات
التسعير:
فيما يلي بعض خطط SecureMac:
| مسح الخصوصية | مسح ماك | ممسحة |
|---|---|---|
| $14.99 | $49.99 | $24.99 |
تجربة مجانية: الإصدار التجريبي المجاني من 30 يومًا
الرابط: https://www.securemac.com/
14) موقع القفل
SiteLock هي خدمة أمان مواقع إلكترونية سحابية تقوم بفحص المنصات الإلكترونية وحمايتها باستمرار من البرامج الضارة، وهجمات حقن SQL، وهجمات البرمجة النصية عبر المواقع (XSS)، وغيرها من التهديدات. وقد شاهدتُ بنفسي، أثناء استخدامها الفعلي، كيف تحدد عمليات الفحص الآلية نقاط الضعف وتزيل التعليمات البرمجية الخبيثة بسرعة، وتحافظ على أمانها.ping موقع آمن ومتوافق مع المعايير. جدار حماية تطبيقات الويب المتكامل و ترقيع الضعف المساعدة في منع محاولات الاستغلال قبل أن تؤثر على الزوار أو البنية التحتية الخاصة بك.
صُمم هذا النظام خصيصًا لأصحاب المواقع الإلكترونية الذين يحتاجون إلى كشف التهديدات ومعالجتها، كما أنه يعزز الثقة من خلال ختم أمان مرئي يظهر بمجرد التحقق من خلو الموقع من الثغرات. بفضل مزيجه من إزالة البرامج الضارة، والنسخ الاحتياطي، ومنع الاختراقات، وشبكة توصيل المحتوى (CDN) المحسّنة للأداء، يُعد هذا النظام خيارًا مثاليًا لأمن الويب الاستباقي.

المميزات:
- مسح صفحات الويب: يمكنك فحص مساحة واسعة من الصفحات والملفات لاكتشاف الأصول المصابة وعمليات إعادة التوجيه الخطرة. يُعدّ هذا مفيدًا عند إدارة صفحات هبوط متعددة أو كتالوج للتجارة الإلكترونية. في اختباراتي، كشفت عمليات الفحص عن وجود اختراق. Javaيتم تضمين البرنامج النصي في غضون دقائق. يساعدك على التحقق من سلامة الموقع دون الحاجة إلى فحص يدوي عشوائي.
- حماية SQL: تركز هذه الحماية على منع محاولات حقن SQL التي تستهدف النماذج، وتسجيلات الدخول، والصفحات التي تعتمد على قواعد البيانات. فهي تقلل من احتمالية تسريب البيانات وتجاوز صلاحيات المسؤول. أثناء استخدام هذه الميزة، لاحظتُ أن دمجها مع التحقق الصارم من صحة المدخلات يقلل من التنبيهات المزعجة. إنها طبقة حماية قوية للمواقع ذات المحتوى الديناميكي الكثيف.
- مسح التطبيقات/المكونات الإضافية: يقوم بفحص نظام إدارة المحتوى الخاص بك، والإضافات، وتطبيقات الويب الخاصة بك بحثًا عن أنماط الضعف الشائعة يستغل المهاجمون الثغرات الأمنية ببراعة. ستحصل على رؤية أوضح للمكونات القديمة التي تتحول خلسةً إلى نقاط دخول. استخدمتُ هذه الأداة بعد نقل موقع ووردبريس، وكشفت فورًا عن إصدار قديم من أحد الإضافات لم أكن قد انتبهت إليه. إنها حل عملي لحماية الثغرات الأمنية للفرق المشغولة.
- ترقيع الثغرات الأمنية: تساعد هذه الخاصية في سدّ الثغرات الأمنية المعروفة في أنظمة إدارة المحتوى والإضافات قبل استغلالها في بيئات التطوير. وهي مفيدة للغاية عندما يتعذر عليك تحديث جميع الثغرات فورًا بسبب ساعات العمل أو توقف التحديثات. أنصح بجدولة عمليات فحص التحديثات مباشرةً بعد التحديثات الرئيسية للإضافات لتجنب التغييرات الجذرية. هذا يُقلل من نطاق الهجمات المحتملة ويُخفف من الحاجة إلى المتابعة اليدوية.
- جدار حماية تطبيقات الويب: تقوم هذه الطبقة بتصفية الزيارات الضارة مثل البرامج الآلية الخبيثة والهجمات الشائعة من نوع OWASP، بينما تسمح للزوار الحقيقيين بالمرور. وهذا يُعدّ مكسبًا كبيرًا للمواقع الإلكترونية التي تتعرض لهجمات مكثفة خلال فترات الترويج أو ارتفاع نسب المشاهدة. لقد شاهدتُ ذلك. حظر إساءة استخدام تسجيل الدخول المتكرر خلال تخفيضات نهاية الأسبوع دون إبطاء حركة الزبائن في المتجر. هذا النوع من البوابات التي تعمل باستمرارping من الصعب التغلب عليه.
- التخفيف من آثار هجمات DDoS: يساعد هذا النظام على امتصاص وتخفيف تدفقات الزيارات التي قد تُعطّل موقعك. وهذا أمر بالغ الأهمية عندما يكون وقت التشغيل مؤشرًا أساسيًا للإيرادات، وليس مجرد ميزة إضافية. تُمكّنك هذه الأداة من الحفاظ على استقرار موقعك أثناء الارتفاعات المفاجئة في حركة المرور التي قد تُرهق البنية التحتية المشتركة. ستحصل على عدد أقل من شكاوى "توقف الموقع" وإشارات أداء أكثر اتساقًا.
الايجابيات
سلبيات
التسعير:
إليكم بعض الخطط الشهرية لـ SiteLock:
| خفيف | برو | إدارة الأعمال |
|---|---|---|
| $19.99 | $29.99 | $44.99 |
تجربة مجانية: الإصدار التجريبي المجاني من 30 يومًا
الرابط: https://www.sitelock.com/
مقارنة الميزات: أدوات برامج الأمن السيبراني
فيما يلي الميزات الرئيسية للأدوات المذكورة أعلاه والتي يمكنك مقارنتها باستخدام هذا الجدول:
| الميزات | Log360 | مدير الضعف | EventLog Analyzer | Teramind |
| الحماية من البرامج الضارة / التهديدات | ✔️ | محدود | محدود | ✔️ |
| وحدة تحكم إدارة مركزية | ✔️ | ✔️ | ✔️ | ✔️ |
| تنبيهات وإشعارات أمنية | ✔️ | ✔️ | ✔️ | ✔️ |
| التقارير والسجلات الأساسية | ✔️ | ✔️ | ✔️ | ✔️ |
| مراقبة المستخدم / الجهاز | ✔️ | ✔️ | محدود | ✔️ |
| دعم الامتثال أو الخصوصية | ✔️ | ✔️ | ✔️ | محدود |
| ميزات الحماية على الويب / الإنترنت | محدود | ❌ | ❌ | ❌ |
كيفية استكشاف الأخطاء وإصلاحها في أدوات برامج الأمن السيبراني؟
حتى أفضل برامج الأمن السيبراني قد تُسبب إحباطًا عند حدوث أعطال غير متوقعة. بعد اختبار هذه الأدوات ومراجعتها لأكثر من عقدين، لاحظتُ تكرار نفس المشاكل. إليك كيفية حلها دون ذعر أو تخمين:
- المشكلة: يؤدي البرنامج إلى إبطاء أداء النظام أثناء عمليات المسح المنتظمة ومهام الحماية في الخلفية.
حل: قم بتعديل جداول الفحص، وتقليل كثافة المراقبة في الوقت الفعلي، واستبعاد الملفات الموثوقة لتحقيق التوازن بين الأمان القوي وأداء النظام اليومي الأكثر سلاسة. - المشكلة: تظهر التنبيهات الأمنية بشكل متكرر للغاية، مما يجعل من الصعب تحديد التهديدات الحقيقية.
حل: قم بضبط إعدادات حساسية التنبيهات بدقة، وراجع فئات التهديدات بعناية، وأضف الأنشطة الآمنة إلى القائمة البيضاء حتى تظل التحذيرات ذات مغزى وقابلة للتنفيذ. - المشكلة: تفشل التحديثات في التثبيت، مما يجعل النظام عرضة للثغرات الأمنية المكتشفة حديثًا.
حل: تحقق من استقرار الإنترنت، وامنح أذونات جدار الحماية، وأعد تشغيل خدمات التحديث حتى يتم تثبيت تصحيحات الأمان الهامة بشكل صحيح دون انقطاع. - المشكلة: يتم حظر التطبيقات المشروعة أو تصنيفها على أنها مشبوهة بشكل غير متوقع.
حل: Revعرض سجلات الحجر الصحي، واستعادة الملفات الموثوقة، وإضافة الاستثناءات المناسبة لمنع النتائج الإيجابية الخاطئة من تعطيل سير العمل الطبيعي. - المشكلة: يتم تعطيل الحماية في الوقت الفعلي تلقائيًا بعد إعادة تشغيل النظام أو تعطلّه.
حل: قم بتمكين أذونات بدء التشغيل، والتحقق من خدمات الخلفية، والتأكد من تشغيل البرنامج تلقائيًا للحفاظ على الحماية المستمرة من التهديدات. - المشكلة: تبدو لوحة التحكم معقدة للغاية، مما يجعل من الصعب فهم حالة الأمان.
حل: انتقل إلى طرق العرض المبسطة، وركز على المؤشرات الموجزة، وراجع التقارير بشكل دوري للبقاء على اطلاع دون التعرض لضغط المعلومات.
كيف تحمي برامج الأمن السيبراني من الهجمات السيبرانية الحديثة؟
تعمل برامج الأمن السيبراني على اكتشاف التهديدات ومنعها والاستجابة لها قبل وقوع الضرر. فهي تراقب باستمرار حركة مرور الشبكة والملفات والتطبيقات وسلوك المستخدم لتحديد الأنماط المشبوهة. وتستخدم الأدوات الحديثة الكشف القائم على السلوك، وليس فقط مطابقة التوقيعات، مما يساعد على إيقاف هجمات اليوم الصفر والبرامج الضارة غير المعروفة.
خلال التقييم العملي، لاحظتُ أن الحماية الفورية تتفاعل فورًا مع روابط التصيد الاحتيالي، والتنزيلات الضارة، ومحاولات الوصول غير المصرح بها. كما تتضمن المنصات المتقدمة جدران حماية، وحماية نقاط النهاية، وكشف الاختراقات، وتنبيهات تلقائية. تعمل هذه الطبقات مجتمعةً على تقليل الأخطاء البشرية، وتقصير وقت الاستجابة، ومساعدتك على البقاء محميًا حتى عندما تتطور التهديدات بوتيرة أسرع من قدرة الدفاعات اليدوية على مواكبتها.
ما هي أكبر التهديدات السيبرانية التي تواجهها الشركات اليوم؟
تواجه الشركات اليوم مزيجًا متزايدًا من برامج الفدية، والتصيد الاحتيالي، والتهديدات الداخلية، وسرقة بيانات الاعتماد، وهجمات سلسلة التوريد. تُعدّ برامج الفدية مدمرة بشكل خاص لأنها قادرة على تعطيل الأنظمة بالكامل والمطالبة بدفع فدية لاستعادة الوصول إليها. أما التصيد الاحتيالي، فيظل فعالًا لأنه يستهدف الأفراد، وليس الأنظمة فقط.
بحسب تحليلي، فإنّ أكثر المخاطر التي يتم تجاهلها هي إعدادات الأمان غير الصحيحة، والتي يستغلها المهاجمون خلسةً. وقد أدّى اعتماد الحوسبة السحابية والعمل عن بُعد وتكاملات الجهات الخارجية إلى توسيع نطاق الهجمات الإلكترونية بشكل كبير. وبدون برامج أمن سيبراني مناسبة، غالبًا ما تمرّ التهديدات دون اكتشاف حتى تُسرق البيانات أو تتعطّل العمليات. وتساعد الأدوات القوية في تحديد نقاط الضعف مبكرًا، ومنع الأنشطة الخبيثة، والحفاظ على استمرارية الأعمال.
حكم
بعد مراجعة وتحليل جميع برامج الأمن السيبراني المذكورة أعلاه، وجدتها موثوقة وفعّالة في سيناريوهات الأمن الواقعية. ركّز تحليلي العملي على مدى كفاءة هذه الأدوات في الكشف المبكر عن الحوادث والحفاظ على سلامة الأنظمة على المدى الطويل. وبناءً على تقييمي، برزت ثلاث أدوات بوضوح كأكثر حلول الأمن السيبراني موثوقية.
- Log360: لقد تأثرت بكيفية ذلك Log360 يجمع هذا النظام بين إدارة معلومات الأمان والأحداث (SIEM) وإدارة السجلات وإعداد تقارير الامتثال في منصة موحدة. خلال تقييمي له، لفت انتباهي قدرته على ربط التهديدات في الوقت الفعلي وتقاريره القوية الجاهزة للتدقيق، مما يجعل اكتشاف السلوك المشبوه وتلبية المتطلبات التنظيمية أسهل بكثير.
- ManageEngine Vulnerability Manager Plus: أثناء تحليلي ManageEngine Vulnerability Manager Plus تميزت هذه المنصة بتوحيد تقييم الثغرات الأمنية وإدارة التصحيحات وتكوين الأمان في وحدة تحكم واحدة، مما سهّل اكتشاف المخاطر ومعالجتها في جميع أنحاء النظام. Windowsنقاط نهاية ماك ولينكس.
- EventLog Analyzer: EventLog Analyzer أبهرني أداؤه في عرض السجلات بشكل معمق وقدراته على التنبيه في الوقت الفعلي. وقد أظهر تحليلي أنه يتفوق في مجال المراقبة. Windows، لينكس، وسجلات أجهزة الشبكة، هيلping تحديد محاولات الوصول غير المصرح بها بسرعة. أعجبني كيف يُبسط التحليل الجنائي دون إرباك المسؤولين.
الأسئلة الشائعة
Log360 هو حل SIEM موحد يجمع بين إدارة السجلات، ومعلومات التهديدات، والكشف عن الاختراقات في الوقت الفعلي لحماية الشبكات الحديثة. وهو يربط البيانات عبر جدران الحماية، ونقاط النهاية، وأنظمة إدارة الهوية للكشف السريع عن السلوكيات الخطرة.
