
Kali Linux 教程:如何使用、安装及命令
 奥利弗·琼斯
什么是 Kali Linux?
Kali Linux Back 是一个基于 Debian 的安全 Linux 发行版,专为计算机取证和高级渗透测试而设计。它通过重写 Back 内核开发而成。Track,这是 Offensive Security 的 Mati Aharoni 和 Devon Kearns 的作品。 Kali Linux 包含数百种工具,这些工具经过精心设计,可用于各种信息安全任务,例如渗透测试、安全研究、计算机取证和逆向工程。
返回TracKali 是他们之前的信息安全操作系统。第一个版本 Kali 1.0.0 于 2013 年 3 月发布。OffSec(前身为 Offensive Security)仍然为 Kali 提供资金并进行维护。 Kali Linux并且大约每季度发布一次新版本。如果您访问 卡利网 今天你会看到一条横幅,称其为有史以来最先进的渗透测试发行版,而该项目已经为此辩护了十多年。
Kali Linux 船上预装了 600 多个渗透测试应用程序,每个应用程序都有其自身的灵活性和使用场景。 Kali Linux 它出色地将这些实用程序分为以下几类:
- 信息收集
- 漏洞分析
- 无线攻击
- Web应用程序
- 开发工具
- 压力测试
- 取证工具
- 嗅探和欺骗
- 密码攻击
- 维护访问权限
- 磁逆向工程
- 报告工具
- 硬件黑客
2026.1 版本延续了这一节奏,新增了八个工具,并将发行版升级到 Linux 内核 6.18。由于工具目录每季度都会更新,因此了解哪些用户日常使用这套工具至关重要。
谁使用 Kali Linux 为什么?
Kali Linux 是一款真正不寻常的操作系统,因为它是为数不多的几个同时被防御者和攻击者公开使用的平台之一。安全管理员和黑客都广泛使用它:一方用于检测和预防安全漏洞,另一方用于识别和利用这些漏洞。其预装和配置的工具数量之多,使得…… Kali Linux 瑞士军刀是任何安保专业人员工具箱里的必备工具。
使用 Kali Linux:
- 安全管理员——安全管理员负责保护其机构的信息和数据。他们使用 Kali Linux 检查他们的环境,并确认不存在容易发现的漏洞。
- 网络管理员——网络管理员负责维护高效安全的网络。他们使用 Kali Linux 对他们的网络进行审计。例如, Kali Linux 具有检测恶意接入点的能力。
- 网络 Archi网络架构师负责设计安全的网络环境。他们使用 Kali Linux 审核他们的初始设计,确认没有遗漏或配置错误。
- 渗透测试人员——渗透测试人员使用 Kali Linux 对他们受雇审查的企业网络进行审计和侦察。
- CISO – 首席信息安全官 Kali Linux 对内部环境进行审计,发现是否部署了任何新的应用程序或恶意配置。
- 法医工程师 – Kali Linux 提供“取证模式”,无需触及内部磁盘即可启动,这使得取证工程师能够在不更改证据的情况下执行数据发现和恢复。
- 白帽黑客——白帽黑客,就像渗透测试人员一样,使用 Kali Linux 对环境中可能存在的漏洞进行审计和发现。
- 黑帽黑客——黑帽黑客使用 Kali Linux 发现并利用漏洞。 Kali Linux 它还包含许多社会工程应用,黑帽黑客可以利用这些应用来入侵组织或个人。
- 灰帽黑客——灰帽黑客介于白帽黑客和黑帽黑客之间。他们使用 Kali Linux 与上面列出的两组情况相同。
- 计算机爱好者——计算机爱好者是一个宽泛的术语,但任何对学习网络或计算机相关知识感兴趣的人都可以使用这个词。 Kali Linux 研究信息技术、网络和常见漏洞。
无论你适合扮演哪个角色,接下来的决定是如何将 Kali 安装到你被允许测试的机器上。
Kali Linux 安装方式
Kali Linux 可以通过以下方法进行安装。每种方法在便利性和环境与真实硬件的匹配程度之间取得平衡,因此正确的选择取决于您是用于学习、运行实验室还是测试无线设备。
跑步方式 Kali Linux:
- 直接在PC或笔记本电脑上——使用Kali ISO镜像文件, Kali Linux 可以直接安装到台式机或笔记本电脑上。如果您有一台备用电脑并且已经熟悉电脑操作,那么这种方法是最佳选择。 Kali Linux如果您计划进行任何接入点测试,请安装 Kali Linux 建议直接连接到支持 Wi-Fi 的笔记本电脑,因为虚拟机很少能干净利落地传递无线适配器。
- 虚拟化(VMware、 Hyper-V, Oracle VirtualBox、Citrix)– Kali Linux 支持所有常用的虚拟机管理程序,并且可以在几分钟内部署到最流行的虚拟机管理程序中。预配置镜像可供下载。 卡利网或者,也可以使用 ISO 文件手动将操作系统安装到您首选的虚拟机管理程序中。
- 云 (Amazon AWS, Microsoft Azure) – 鉴于 Kali Linux,AWS 和 Azure 在他们的市场发布官方的卡莉女神图片。

- USB启动盘 – 使用 Kali Linux ISO,即启动盘,可以创建来运行 Kali Linux 在未安装的情况下在机器上运行,或者将可疑机器启动到取证模式。
- Windows (WSL)—— Kali Linux 在本机上运行 Windows 10和 Windows 11通过 Windows 适用于 Linux 的子系统。它不再是测试版功能,Win-KeX 软件包在 WSL 2 之上添加了一个完整的图形桌面。

- macOS (双系统或单系统启动) Kali Linux 可以作为辅助操作系统或主操作系统安装在 Mac 上。 Parallels 或者可以使用内置的启动管理器来配置此设置,尽管 Apple Silicon 机器需要 ARM64 版本。


如何安装 Kali Linux 运用 VirtualBox
以下是安装的详细步骤。 Kali Linux 使用 VirtualBox,也欢迎您第一次浏览桌面:
最简单的方法,而且可以说是应用最广泛的方法,是安装 Kali Linux 并从运行 Oracle VirtualBox.
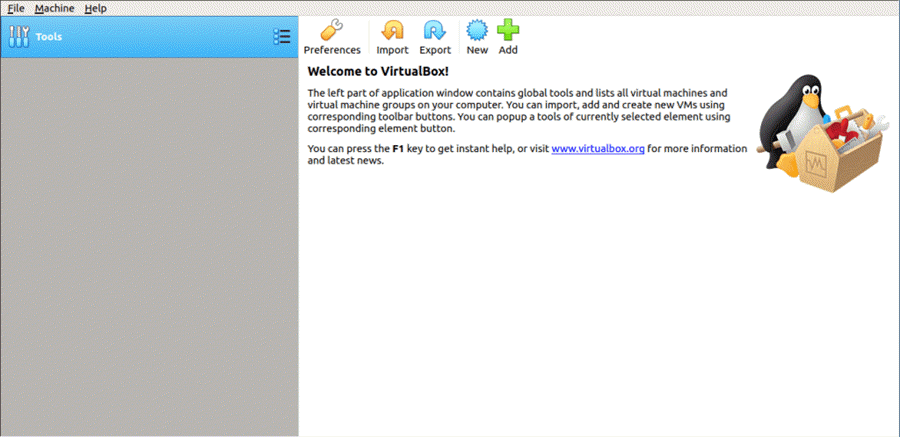
这种方法允许您在体验丰富功能的同时,继续使用现有硬件。 Kali Linux 在一个完全与世隔绝的环境中。最棒的是,一切都是免费的:两者 Kali Linux 和 Oracle VirtualBox 使用起来没有任何成本。 Kali Linux 本教程假设您已经安装 Oracle VirtualBox 您的系统已安装 BIOS,并启用了 64 位虚拟化。
步骤1)前往 kali.org/get-kali/ 并选择预构建虚拟机选项。
这将下载一个 OVA 图像,可以将其导入 VirtualBox.
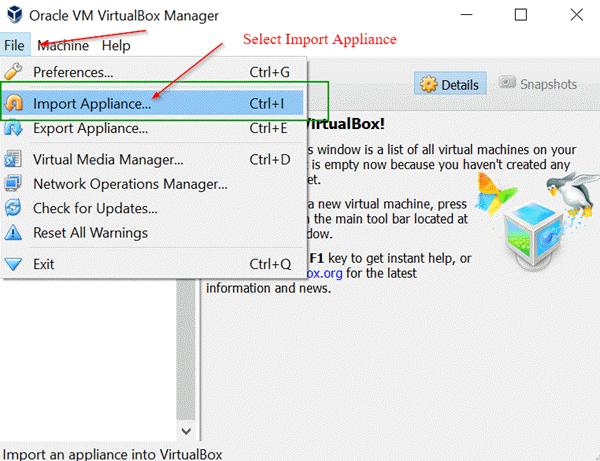
步骤 2)打开 Oracle VirtualBox 在应用程序中,从“文件”菜单中选择“导入设备”。
文件菜单 -> 导入设备
步骤 3)在接下来的屏幕“要导入的设备”中,浏览到下载的 OVA 文件所在的位置,然后单击“打开”。
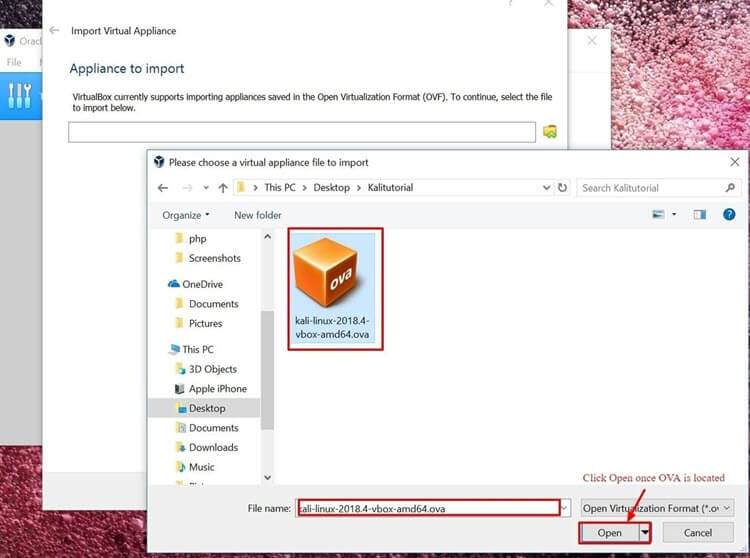
步骤 4)点击“打开”后,您将返回“要导入的设备”屏幕。只需点击“下一步”即可。
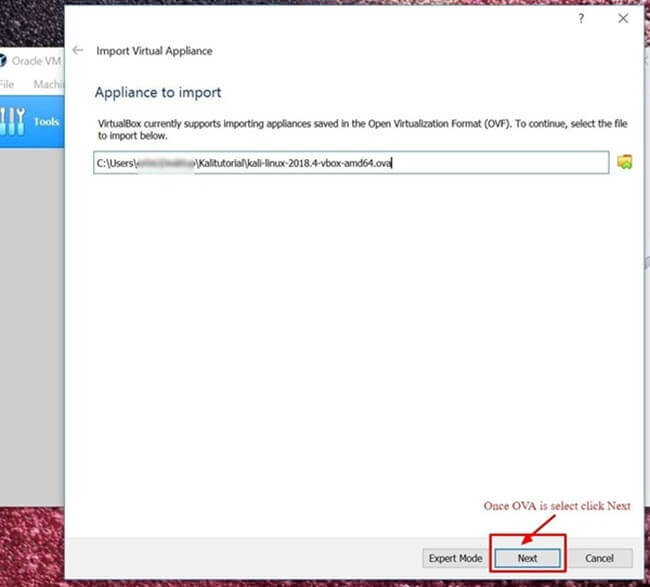
步骤 5)接下来的屏幕“设备设置”会显示系统设置的摘要。保留默认设置即可。如下图所示,记下虚拟机存储的位置,然后单击“导入”。
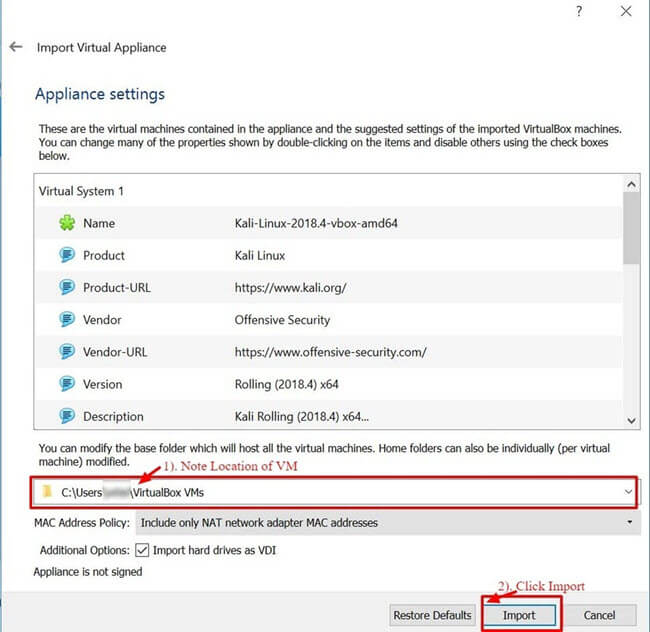
步骤6) VirtualBox 现在将导入 Kali Linux OVA装置。整个过程大约需要5到10分钟。

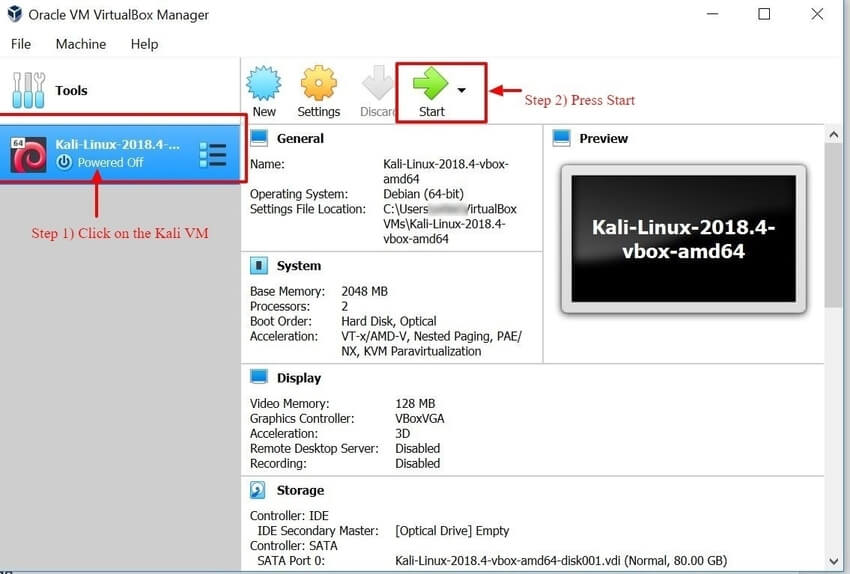
步骤7)恭喜! Kali Linux 已成功安装 VirtualBox。您现在应该看到 Kali Linux VM 在 VirtualBox 控制台。接下来,我们将了解…… Kali Linux 以及一些要执行的初始步骤。

步骤8)点击 Kali Linux VM 内 VirtualBox 进入仪表盘并点击“开始”。这将启动程序。 Kali Linux 操作系统。
步骤 9)在登录界面,输入您的用户名,然后单击“下一步”。当前图片显示该帐户为 卡利,不 根Offensive Security 在 Kali 2020.1 中移除了默认的 root 用户登录,安装程序现在会要求您创建自己的标准用户帐户。
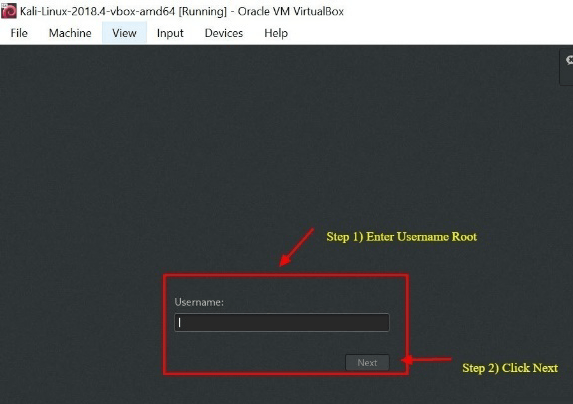
步骤 10)输入匹配的密码,然后单击“登录”。在预构建的虚拟机镜像中,密码为: 卡利手动安装时,它取决于您在安装过程中所做的设置。较早的教程会告诉您使用 根 和 or 如果您使用 2020 年之前的版本登录,您的登录凭证将被直接拒绝。请在登录后立即更改默认密码。
现在您将看到 Kali Linux 图形用户界面桌面。恭喜,您已成功登录。 Kali Linux.

入门 Kali Linux GUI
Kali桌面有几个区域您应该立即注意并熟悉:应用程序选项卡、位置选项卡和…… Kali Linux 扩展坞。下面的屏幕截图显示了刚启动的台式机上的所有三个组件。

应用程序选项卡 – 提供一个图形化的下拉列表,列出预装的所有应用程序和工具。 Kali Linux. Rev查看“应用程序”选项卡是熟悉其丰富功能的绝佳方式。 Kali Linux 操作系统。本文稍后将讨论的两个应用程序。 Kali Linux 本教程将介绍 Nmap 和 Metasploit。应用程序按编号类别分组,这使得查找特定工具更加容易。
访问应用程序
步骤 1)点击“应用程序”选项卡。
步骤 2)浏览到您感兴趣的特定类别。
步骤 3)点击您想要启动的应用程序。

地点选项卡 – 与其他图形界面类似 操作系统,如 Windows or macOS快速访问文件夹、图片和文档至关重要。“位置”菜单位于 Kali Linux 提供这种便捷访问方式。默认情况下,它包含“主页”、“桌面”、“文档”、“下载”、“音乐”、“图片”、“视频”、“计算机”和“浏览网络”。
访问地点
步骤 1)点击“地点”选项卡。
步骤 2)选择您要访问的位置。

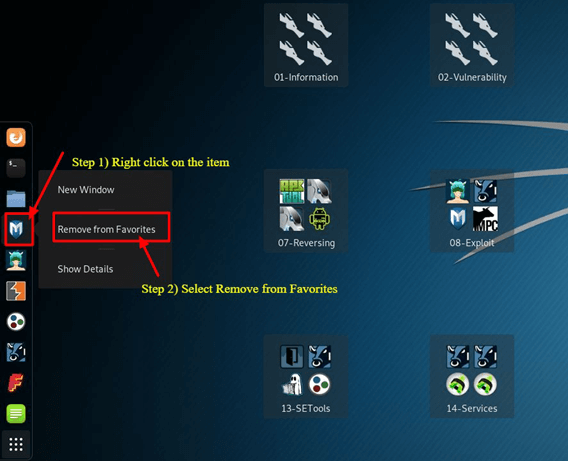
Kali Linux 码头 – 类似于 macOS 码头或 Microsoft Windows 任务栏 Kali Linux Dock 栏可让您快速访问常用和收藏的应用程序。您可以轻松添加或删除应用程序。
从 Dock 中删除项目
步骤 1)右键单击停靠项。
步骤 2)选择“从收藏夹中移除”。
要将项目添加到 Dock 栏
向码头添加物品与从码头移除物品非常相似。
步骤 1)点击 Dock 底部的“显示应用程序”按钮。
步骤 2)右键单击该应用程序。
步骤 3)选择“添加到收藏夹”。
完成后,该物品将显示在码头中,如下图所示。

Kali Linux 它还具备许多其他特性,使其成为安全工程师和黑客的首选。单凭一篇文章无法涵盖所有特性。 Kali Linux 本教程将引导您按自己的节奏探索桌面上的各个按钮。首先,有两个工具值得仔细了解,而最自然的起点是几乎每次互动开始时都会出现的扫描器。
Nmap是什么?
Network MapperNmap,更广为人知的名称是 Nmap,是一款用于网络发现的免费开源实用程序。 漏洞扫描安全专家使用 Nmap 来发现环境中运行的设备。Nmap 还可以揭示每台主机正在提供的服务和端口,从而暴露潜在的安全风险。从最基本的层面来说,可以将 Nmap 理解为…… ping 就像打了兴奋剂一样:你的技术技能越精湛,你就会发现它的用途就越广泛。
Nmap 能够灵活地监控单个主机,也能监控包含数百甚至数千台设备和子网的庞大网络。这种灵活性随着时间的推移而不断增强,但 Nmap 的核心仍然是端口扫描工具,它通过向主机系统发送原始数据包来收集信息。然后,Nmap 会监听响应并判断端口是开放、关闭还是被过滤。
你应该熟悉的第一个扫描是基本的 Nmap 扫描,它会检查前 1000 个 TCP 端口。当找到一个端口时,它会将该端口的状态报告为开放、关闭或已过滤。已过滤通常意味着防火墙正在修改该端口上的流量。以下是可用于运行默认扫描的 Nmap 命令列表。
NMAP Target 选择
| 扫描单个IP | Nmap 192.168.1.1 |
| 扫描主机 | nmap www.testnetwork.com |
| 扫描 IP 范围 | nmap 192.168.1.1-20 |
| 扫描子网 | nmap 192.168.1.0/24 |
| 从文本文件扫描目标 | nmap -iL IP地址列表.txt |
如何执行基本的 Nmap 扫描 Kali Linux
运行基本的 Nmap 扫描 Kali Linux请按照以下步骤操作。如上表所示,您可以扫描单个 IP 地址、DNS 名称、IP 地址范围、整个子网或从文本文件中读取的目标列表。在本例中,我们将扫描本地主机 IP 地址,它始终是您拥有的系统。
步骤 1)从 Dock 菜单中,单击第二个选项卡,即“终端”。
步骤 2)终端窗口打开后,输入命令 ifconfig。这将返回您的本地 IP 地址。 Kali Linux 系统。在本例中,本地 IP 地址为 10.0.2.15。
步骤 3)记下本地 IP 地址。
步骤 4)在同一个终端窗口中,输入 nmap 10.0.2.15。这将扫描本地主机上的前 1000 个端口。由于这是基础安装,因此不应有任何端口开放。
步骤5) Rev查看结果。

默认情况下,Nmap 只扫描前 1000 个端口。如果您需要扫描全部 65535 个端口,只需修改上面的命令,添加 -p- 参数即可。
Nmap 10.0.2.15 -p-
Nmap 操作系统扫描
Nmap 的另一个基本但有用的功能是能够检测主机的操作系统。 Kali Linux 默认情况下是安全的,因此在本例中,运行的主机系统是安全的。 Oracle VirtualBox 改用主机系统。 Windows 机器位于 10.28.2.26。
在终端窗口中,输入以下 Nmap 命令:
nmap 10.28.2.26 – A
Rev查看结果。
添加 `-A` 参数会告诉 Nmap 不仅执行端口扫描,还会进行服务和操作系统检测。请注意,上面的命令会保留源代码的格式;运行命令时,请在 `A` 前面输入一个连字符。

Nmap 是任何安全专业人员工具箱中不可或缺的实用工具。使用命令 `nmap -h` 可以探索更多选项和命令。一旦你了解了你控制的网络上有哪些服务正在监听,下一个问题就是这些服务存在哪些漏洞,而这正是 Metasploit 的用武之地。
什么是 Metasploit?
Metasploit框架是一个开源项目,它提供了一个用于研究漏洞和开发漏洞利用程序的公共资源。ping Metasploit 包含代码,允许安全专业人员测试自己的网络并识别安全风险。自 2009 年以来,Metasploit 一直由 Rapid7 所有并开发,其免费社区版仍然随附。 Kali Linux它仍然是迄今为止世界上使用最广泛的渗透测试框架。
使用 Metasploit 时务必谨慎,因为在大多数司法管辖区,扫描不属于你的网络或环境是违法的。 Kali Linux 本 Metasploit 教程将向您展示如何启动 Metasploit 并对您自己的实验室子网进行基本扫描。Metasploit 被认为是一款高级工具,需要时间才能熟练掌握,但一旦您熟悉了它,它将成为您宝贵的资源。
Metasploit 和 Nmap
在 Metasploit 中,我们可以使用 Nmap。本文将介绍如何扫描本地环境。 VirtualBox 使用上面介绍的 Nmap 工具从 Metasploit 获取子网。
步骤 1)在“应用程序”选项卡上,向下滚动到“08-Exploitation Tools”,然后选择 Metasploit。
步骤 2)终端窗口将打开,提示符显示 msf。这就是 Metasploit。
步骤 3)输入以下命令:
db_nmap -V -sV 10.0.2.15/24
(请务必将 10.0.2.15 替换为您自己的本地 IP 地址。)
这里:
db_ 代表数据库
-V 代表详细模式
-sV 代表服务版本检测
结果直接写入 Metasploit 数据库,如下所示。

Metasploit 漏洞利用工具
Metasploit 功能强大且灵活。其常见用途之一是检查已发现的主机上存在哪些已知漏洞。下面我们将介绍如何在您控制的实验室机器上列出和筛选可用模块。
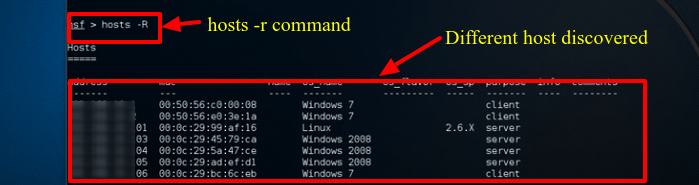
步骤 1)假设 Metasploit 仍然打开,在终端窗口中输入 Hosts -R。这会将最近发现的主机添加到 Metasploit 数据库中。
步骤 2)输入“show exploits”。此命令可以全面查看 Metasploit 可用的所有模块。

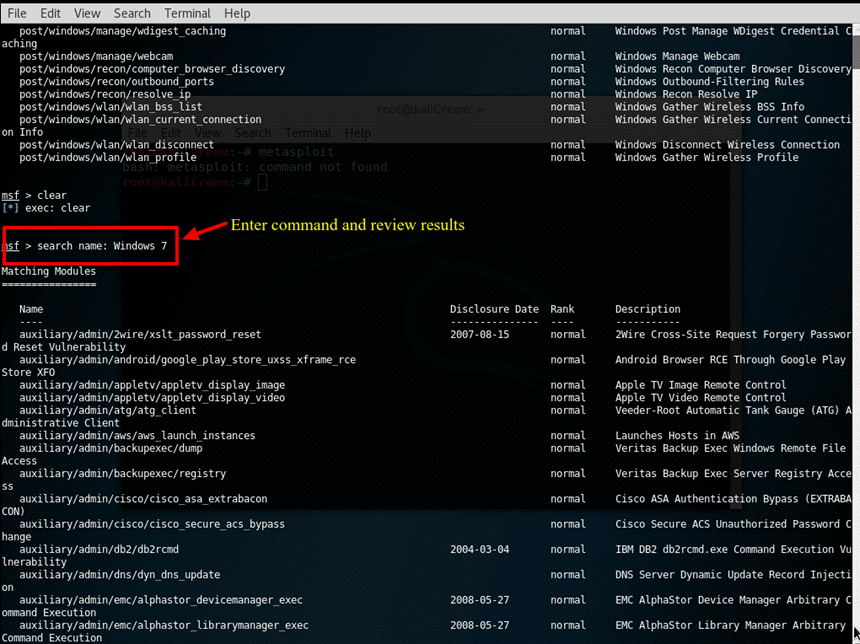
步骤 3)现在使用以下命令缩小列表范围:搜索名称: Windows 7. 这会搜索明确提及的模块 Windows 7,本示例实验中使用的操作系统。根据您的环境,您需要更改搜索参数以匹配您有权测试的机器类型,无论是 macOS 或其他Linux系统。
步骤 4)在本教程中,我们将使用苹果电脑。 iTunes 列表中发现漏洞。要加载该模块,请输入搜索结果中显示的完整路径:use exploit/windows/browse/apple_itunes_playlist

步骤 5)当模块成功加载时,命令提示符会发生变化,显示模块名称,后跟 >,如上图所示。
步骤 6)进入“显示选项”以查看该模块的可用设置。每个模块的选项都不同。

以上所有操作都应仅在您拥有或已获得书面许可进行测试的机器上运行。这样使用,Nmap 和 Metasploit 就能发挥其全部潜力。 Kali Linux 将其转变为一个实用的审计平台而不是一个负担,以下问题涵盖了大多数初学者接下来提出的问题。
