
如何入侵服务器(网络)
 编辑团队
什么是Web服务器黑客攻击?
Web 服务器是一个运行应用程序的计算机程序或计算机。它的主要功能是接收来自客户端的 HTTP 请求并提供网页,然后返回 HTTP 响应。它也可以被视为虚拟机程序。这种交付方式包含 HTML 文档或其他内容,例如样式表等。 Java脚本。
消费者通常会通过互联网获取信息并购买产品和服务。为此,大多数机构都拥有网站。大多数网站都会存储信用卡号、电子邮件地址和密码等重要信息。这使得它们成为攻击者的目标。被篡改的网站也可能被用来传播宗教或政治意识形态等。
在本教程中,我们将向您介绍网络服务器黑客攻击技术以及如何保护服务器免受此类攻击。
如何破解 Web 服务器
在这个实际场景中,我们将研究 Web 服务器攻击的剖析。我们假设我们的目标是 www.techpanda.org我们实际上不会入侵这个域名,因为这是违法的。我们只会将该域名用于教育目的。
步骤 1)我们需要什么
- 目标 www.techpanda.org
- 必应搜索引擎
- SQL 注入工具
- PHP Shell,我们将使用 dk shell http://sourceforge.net/projects/icfdkshell/
步骤2)信息收集
我们需要获取目标的 IP 地址并找到共享相同 IP 地址的其他网站。
我们将使用在线工具查找目标的 IP 地址以及与该 IP 地址共享的其他网站。
- 进入 URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ 在您的网络浏览器中
- 输入 www.techpanda.org 作为目标地址

- 点击“检查”按钮
- 您将获得以下结果

根据以上结果, IP地址 目标地址为 69.195.124.112。
我们还发现同一网络服务器上有 403 个域名。
我们的下一步是扫描其他网站 SQL 注入漏洞。注意:如果我们能在目标系统中找到存在 SQL 漏洞的页面,我们将直接利用该漏洞,而无需考虑其他网站。
- 进入 URL 必应网 将其输入到您的网络浏览器中。此功能仅适用于 Bing,因此请勿使用其他搜索引擎,例如: Google 或雅虎。
- 输入以下搜索查询
ip:69.195.124.112 .php?id=
这里,
- “ip:69.195.124.112”将搜索限制为托管在 IP 地址为 69.195.124.112 的 Web 服务器上的所有网站
- “.php?id=”搜索 URL GET 变量用作 SQL 语句的参数。
您将获得以下结果。
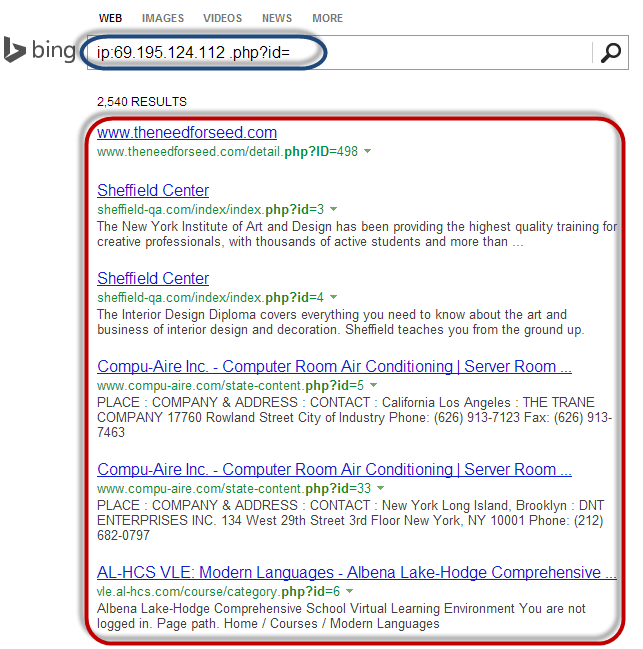
从上面的结果可以看出,所有使用GET变量作为SQL注入参数的网站都已经被列出来了。
下一步合乎逻辑的做法是扫描列出的网站。 SQL注入 漏洞。您可以使用手动 SQL 注入,也可以使用本文中列出的 SQL 注入工具。
步骤 3)上传 PHP Shell
我们不会扫描任何列出的网站,因为这是非法的。假设我们已经成功登录了其中一个网站。您需要上传您从[此处应填写网站地址]下载的 PHP shell。 http://sourceforge.net/projects/icfdkshell/
- 打开 URL 您上传 dk.php 文件的位置在哪里?
- 您将看到以下窗口。

- 点击符号链接 URL 这将使您能够访问目标域中的文件。
一旦攻击者获得文件访问权限,他们就能获取数据库的登录凭证,并执行诸如篡改文件或下载电子邮件等数据等操作。这正是本文后续部分所介绍的防御措施至关重要的原因。
Web 服务器漏洞
网络服务器是一种存储文件(通常是网页)并通过网络或互联网使其可访问的程序。网络服务器需要硬件和软件两方面的支持。攻击者通常会利用软件中的漏洞来非法访问服务器。让我们来看看攻击者常用的一些漏洞。
- 默认设置——这些设置,例如默认用户名和密码,很容易被攻击者猜到。默认设置也可能允许执行某些操作,例如在服务器上运行命令,这些操作可能会被利用。
- 操作系统和网络配置错误——某些配置(例如允许用户在服务器上执行命令)如果用户没有设置强密码,则可能很危险。
- 操作系统和网络服务器中的漏洞——在操作系统或网络服务器软件中发现的漏洞也可能被利用来获取对系统的未经授权的访问权限。
除了上述网络服务器漏洞外,以下情况也可能导致未经授权的访问。
- 缺乏安全策略和程序——缺乏安全策略和程序,例如更新防病毒软件、修补操作系统和网络服务器软件,可能会给攻击者造成安全漏洞。
Web 服务器的类型
以下是常用网络服务器列表。
- Apache——这是互联网上最常用的Web服务器。它是跨平台的,但通常安装在Linux系统上。大多数PHP网站都托管在Apache上。 Apache (阿帕奇) 服务器。
- 互联网信息服务 (IIS) – 它由……开发 Microsoft。 它在 Windows 是互联网上使用率第二高的 Web 服务器。大多数 asp 和 aspx 网站都托管在 IIS 服务器.
- Apache Tomcat – 最 Java 服务器页面 (JSP) 网站托管在这种类型的网络服务器上。
- 其他网络服务器——其中包括 Novell 的网络服务器和 IBM的 Lotus Domino 服务器。
针对 Web 服务器的攻击类型
攻击者会使用多种技术攻击网络服务器,其中包括以下几种:
- 目录遍历攻击——这类攻击利用Web服务器中的漏洞,非法访问非公共域的文件和文件夹。攻击者一旦获得访问权限,即可下载敏感信息、在服务器上执行命令或安装恶意软件。
- 拒绝服务攻击——通过这种类型的攻击,Web 服务器可能会崩溃或对合法用户不可用。
- 域名系统劫持——在这种攻击中,DNS 设置被更改,指向攻击者的网络服务器。所有原本应该发送到该网络服务器的流量都会被重定向到错误的服务器。
- 嗅探——通过网络发送的未加密数据可能会被拦截,并被用于未经授权访问网络服务器。
- 网络钓鱼——在这种攻击中,攻击者冒充正规网站,将流量引导至虚假网站。毫无戒心的用户可能会被诱骗提交敏感数据,例如登录信息、信用卡号等。
- 域名劫持——通过这种类型的攻击,攻击者会入侵域名系统 (DNS) 服务器或用户的计算机,从而将流量定向到恶意网站。
- 篡改——在这种类型的攻击中,攻击者会将组织的网站替换为包含黑客姓名和图像的不同页面,并且可能包含背景音乐和信息。
成功攻击的影响
- 如果攻击者编辑网站内容,并加入恶意信息或指向不当网站的链接,则该组织的声誉可能会被毁掉。
- 网络服务器可用于在访问受感染网站的用户计算机上安装恶意软件。下载到访问者计算机上的恶意软件可能是…… 病毒, 木马或者僵尸网络软件等等。
- 泄露的用户数据可能被用于欺诈活动,这可能导致企业蒙受损失,或者因用户向组织提供个人信息而遭到起诉。
最佳 Web 服务器攻击工具
一些常见的网络服务器攻击工具包括以下几种:
- Metasploit——这是一个用于开发的开源工具。ping测试和使用漏洞利用代码。它可用于发现 Web 服务器中的漏洞,并编写可用于入侵服务器的漏洞利用程序。
- MPack——这是一款网络攻击工具。它用 PHP 编写,并由……提供支持。 MySQL 作为数据库引擎。一旦使用 MPack 入侵了 Web 服务器,所有到该服务器的流量都会被重定向到恶意下载网站。
- Zeus——这款工具可以将受感染的计算机变成僵尸网络。僵尸网络是指被感染的计算机,用于发起网络攻击。僵尸网络是由多台受感染的计算机组成的集合。僵尸网络可以用于发起拒绝服务攻击或发送垃圾邮件。
- Neo拆分工具——该工具可用于安装程序、删除程序、复制程序等。
检查这个: 10 个最佳免费 DDoS Attack 工具在线
如何避免 Web 服务器遭受攻击
组织可以采用以下策略来保护自己免受 Web 服务器攻击。
- 补丁管理——这包括安装补丁以帮助保护服务器安全。补丁是修复软件漏洞的更新程序。补丁可以应用于…… 操作系统 以及网络服务器系统。
- 操作系统安全安装和配置。
- 安全地安装和配置网络服务器软件。
- 漏洞扫描系统——其中包括以下工具: Snort,Nmap 和 Scanner Access Now Easy (SANE)。
- 防火墙可以用来阻止简单的 DoS攻击 通过屏蔽来自攻击者已识别的源 IP 地址的所有流量。
- 可以使用防病毒软件来清除服务器上的恶意软件。
- 禁用远程管理。
- 从系统中删除默认帐户和未使用的帐户。
- 默认端口和设置(例如 FTP 端口 21)应更改为自定义端口和设置(例如,FTP 端口 5069)。
