
البرنامج التعليمي لاختبار الاختراق: ما هو PenTest؟
 فريق التحرير
⚡ ملخص ذكي
يقوم اختبار الاختراق بمحاكاة هجوم حقيقي ضد تطبيق أو شبكة أو نظام بحيث يمكن لفرق الأمن تحديد نقاط الضعف القابلة للاستغلال، وقياس تأثيرها على الأعمال، وإغلاقها قبل أن يكتشف مهاجم خارجي نفس الثغرات.
ما هو اختبار الاختراق؟
اختبار الاختراق أو اختبار القلم هو نوع من اختبار الأمان يُستخدم اختبار الاختراق للكشف عن الثغرات الأمنية والتهديدات والمخاطر التي قد يستغلها المهاجمون في تطبيقات البرامج أو الشبكات أو تطبيقات الويب. يهدف اختبار الاختراق إلى تحديد واختبار جميع الثغرات الأمنية المحتملة الموجودة في تطبيق البرنامج. ويُعرف أيضًا باسم اختبار الاختراق (Pen Test).
يوضح الرسم البياني أدناه كيف تصبح نقطة ضعف غير معالجة في أحد التطبيقات بمثابة المدخل الذي يعبره المهاجم.

الثغرة الأمنية هي خطر تمكّن المهاجم من تعطيل النظام أو الوصول إليه أو إلى أي بيانات مخزنة فيه دون إذن. عادةً ما تُكتشف الثغرات الأمنية عن طريق الخطأ أثناء مرحلتي تطوير البرمجيات وتنفيذها. تشمل الثغرات الأمنية الشائعة أخطاء التصميم، وأخطاء التكوين، وثغرات البرمجيات. يعتمد تحليل الاختراق على آليتين رئيسيتين، هما تقييم الثغرات الأمنية واختبار الاختراق.
غالباً ما يُخلط بين جزئيّ تقييم الثغرات الأمنية واختبار الاختراق. يُحصي تقييم الثغرات الأمنية نقاط الضعف المعروفة على نطاق واسع ويتوقف عند هذا الحد، بينما يستغل اختبار الاختراق مجموعة مختارة منها بشكل آمن لإثبات تأثيرها في الواقع. عند دمجهما معاً، يفصلان النتائج النظرية عن تلك التي تُعرّض البيانات للخطر فعلاً.
لماذا اختبار الاختراق؟
يُعد اختبار الاختراق أمراً ضرورياً في أي مؤسسة للأسباب التالية:
- تسعى القطاعات المالية، كالبنوك والاستثمار المصرفي وبورصات تداول الأوراق المالية، إلى تأمين بياناتها، ويُعد اختبار الاختراق أمراً ضرورياً لضمان الأمن.
- إذا كان نظام البرمجيات قد تعرض للاختراق بالفعل، فإن المنظمة ترغب في تحديد ما إذا كانت هناك أي تهديدات لا تزال موجودة في النظام، لتجنب عمليات الاختراق المستقبلية.
- يُعد اختبار الاختراق الاستباقي أفضل وسيلة للحماية من المتسللين.
- تتوقع أطر الامتثال ذلك. على سبيل المثال، ينص متطلب PCI DSS 11.4 على إجراء اختبارات اختراق داخلية وخارجية مرة واحدة على الأقل سنويًا وبعد أي تغيير جوهري.
أنواع اختبار الاختراق
يعتمد نوع اختبار الاختراق المُختار عادةً على نطاقه، وما إذا كانت المؤسسة ترغب في محاكاة هجوم من قِبل موظف أو مسؤول شبكة (مصادر داخلية) أو من قِبل مصادر خارجية. وهناك ثلاثة أنواع من اختبارات الاختراق، وهي:
في اختبار الاختراق ذي الصندوق الأسود، لا يمتلك المختبِر أي معلومات عن الأنظمة المراد اختبارها. ويقع على عاتقه جمع المعلومات حول الشبكة أو النظام المستهدف.
في اختبار الاختراق ذي الصندوق الأبيض، يُزوَّد المختبِر عادةً بمعلومات كاملة عن الشبكة أو الأنظمة المراد اختبارها، بما في ذلك مخطط عناوين IP، وشفرة المصدر، وتفاصيل نظام التشغيل. ويمكن اعتبار ذلك محاكاةً لهجوم من أي مصدر داخلي، كأحد موظفي المؤسسة.
في اختبار الاختراق ذي الصندوق الرمادي، يُزوَّد المختبر بمعلومات جزئية عن النظام. ويمكن اعتباره هجومًا من قِبَل مُخترق خارجي تمكن من الوصول غير المصرح به إلى وثائق البنية التحتية لشبكة المؤسسة.
يضع الجدول أدناه الأنواع الثلاثة جنبًا إلى جنب حتى تتمكن من مطابقة نوع التفاعل مع التهديد الذي تريد نمذجته بالفعل.
| البعد | اسود Box | أبيض Box | رمادي Box |
| المعلومات المقدمة للمختبِر | بدون سلوفان | كامل: شفرة المصدر، مخطط IP، تفاصيل نظام التشغيل | جزئي: مؤهلات أو وثائق محدودة |
| مهاجم يتم محاكاته | شخص غريب لا يملك أي منفذ | أحد المطلعين أو المطورين | شخص غريب تمكن بالفعل من ترسيخ أقدامه |
| الوقت الذي يقضيه في الاستطلاع | مرتفع | منخفض | معتدل |
| التغطية النموذجية لقاعدة التعليمات البرمجية | فقط ما يمكن الوصول إليه من الخارج | الأعمق، لأن الأجزاء الداخلية مرئية | التركيز على مسار الهجوم المكشوف |
كيفية إجراء اختبار الاختراق
يجب تنفيذ الأنشطة التالية لإجراء اختبار اختراق. تلخص الصورة أدناه المراحل الأربع قبل شرح كل مرحلة على حدة.

الخطوة 1) مرحلة التخطيط
- يتم تحديد نطاق واستراتيجية المهمة
- تُستخدم سياسات ومعايير الأمان الحالية لتحديد النطاق
الخطوة 2) مرحلة الاكتشاف
- اجمع أكبر قدر ممكن من المعلومات حول النظام، بما في ذلك البيانات الموجودة فيه، وأسماء المستخدمين، وحتى كلمات المرور. ويُطلق على هذا أيضًا اسم "بصمة النظام".
- قم بفحص المنافذ وفحصها
- التحقق من وجود نقاط الضعف في النظام
الخطوة 3) مرحلة الهجوم
- ابحث عن نقاط الضعف المختلفة التي يمكن استغلالها. أنت بحاجة إلى صلاحيات الأمان اللازمة لاستغلال النظام.
الخطوة 4) مرحلة إعداد التقارير
- يجب أن يحتوي التقرير على نتائج مفصلة
- مخاطر الثغرات الأمنية المكتشفة وتأثيرها على الأعمال التجارية
- التوصيات والحلول إن وجدت
تتمثل المهمة الأساسية في اختبار الاختراق في جمع معلومات النظام. وهناك طريقتان لجمع هذه المعلومات:
- نموذج "واحد لواحد" أو "واحد للعديد" فيما يتعلق بالمضيف: يقوم المختبِر بتنفيذ التقنيات بطريقة خطية إما على مضيف هدف واحد أو على مجموعة منطقيةping من المضيفين المستهدفين (مثل الشبكة الفرعية).
- نموذج "العديد إلى واحد" أو "العديد إلى العديد": يستخدم المختبر مضيفين متعددين لتنفيذ تقنيات جمع المعلومات بطريقة عشوائية ومحدودة المعدل وغير خطية.
أمثلة على أدوات اختبار الاختراق
توجد مجموعة واسعة من الأدوات المستخدمة في اختبار الاختراق، و أدوات Pentest الهامة هي:
1) Teramind
Teramind يقدم مجموعة شاملة للوقاية من التهديدات الداخلية ومراقبة الموظفين. فهو يعزز الأمان من خلال تحليلات السلوك ومنع فقدان البيانات، مما يضمن الامتثال وتحسين العمليات التجارية. تناسب منصتها القابلة للتخصيص مختلف الاحتياجات التنظيمية، وتوفر رؤى قابلة للتنفيذ تركز على تعزيز الإنتاجية وحماية سلامة البيانات.
المميزات:
- منع التهديدات الداخلية: يكشف ويمنع إجراءات المستخدم التي قد تشير إلى وجود تهديدات داخلية للبيانات.
- تحسين العمليات التجارية: يستخدم تحليلات السلوك القائمة على البيانات لإعادة تعريف العمليات التشغيلية.
- إنتاجية القوى العاملة: يراقب إنتاجية القوى العاملة وأمنها وسلوكياتها المتعلقة بالامتثال.
- إدارة الامتثال: تساعد في إدارة الامتثال من خلال حل واحد قابل للتطوير ومناسب للشركات الصغيرة والمؤسسات والوكالات الحكومية.
- التحليل الجنائي للحوادث: يوفر الأدلة لإثراء الاستجابة للحوادث والتحقيقات ومعلومات التهديدات.
- منع فقدان البيانات: يراقب ويحمي من الفقدان المحتمل للبيانات الحساسة.
- مراقبة الموظفين: توفر إمكانيات لمراقبة أداء الموظفين وأنشطتهم.
- التحليلات السلوكية: تحليل بيانات سلوك العملاء التفصيلية لتطبيقات الويب للحصول على رؤى.
- إعدادات المراقبة القابلة للتخصيص: تسمح بتخصيص إعدادات المراقبة لتناسب حالات استخدام محددة أو لتنفيذ قواعد محددة مسبقًا.
- رؤى لوحة المعلومات: توفر رؤية ورؤى قابلة للتنفيذ حول أنشطة القوى العاملة من خلال لوحة معلومات شاملة.
- nmap – تُستخدم هذه الأداة لإجراء مسح المنافذ، وتحديد نظام التشغيل، trace المسار وفحص الثغرات الأمنية.
- Nessus – هذه أداة تقليدية للكشف عن الثغرات الأمنية القائمة على الشبكة.
- Pass-The-Hash – تُستخدم هذه الأداة بشكل أساسي لاختراق كلمات المرور.
دور ومسؤوليات اختبار الاختراق
تتمثل وظيفة مختبر الاختراق في:
- اجمع المعلومات المطلوبة من المؤسسة لتمكين اختبارات الاختراق.
- ابحث عن العيوب التي قد تسمح للمتسللين بمهاجمة الجهاز المستهدف
- فكّر وتصرّف كقراصنة حقيقيين، وإن كان ذلك بطريقة أخلاقية.
- اجعل العمل قابلاً للتكرار، حتى يسهل على المطورين إصلاحه.
- اتفق على تاريخ بدء وتاريخ انتهاء تنفيذ الاختبار مسبقًا
- نتحمل مسؤولية أي فقدان في النظام أو المعلومات أثناء اختبار البرمجيات
- حافظ على سرية البيانات والمعلومات
اختبار الاختراق اليدوي مقابل اختبار الاختراق الآلي
تجمع معظم العلاقات الحقيقية بين كلا النهجين. توضح المقارنة أدناه مزايا كل منهما.
| اختبار الاختراق اليدوي | اختبار الاختراق الآلي |
| الاختبار اليدوي يتطلب محترفين خبراء لإجراء الاختبارات | توفر أدوات الاختبار الآلي تقارير واضحة مع متخصصين أقل خبرة |
| يتطلب الاختبار اليدوي استخدام برنامج Excel وأدوات أخرى لـ tracك ذلك | اختبار الأتمتة لديه أدوات مركزية وقياسية |
| في الاختبار اليدوي، تختلف نتائج العينة من اختبار لآخر | في حالة الاختبارات الآلية، لا تختلف النتائج من اختبار لآخر |
| ينبغي على المستخدمين تذكر عملية تنظيف الذاكرة | سيكون للاختبار الآلي عمليات تنظيف شاملة. |
عيوب اختبار الاختراق
لا يمكن لاختبار الاختراق اكتشاف جميع الثغرات الأمنية في النظام. فهناك قيود تتعلق بالوقت والميزانية والنطاق ومهارات مختبري الاختراق.
ستكون الآثار الجانبية التالية عند إجراء اختبار الاختراق:
- فقدان البيانات والفساد
- أسفل الوقت
- زيادة التكاليف
يجمع الرسم البياني أدناه نفس المقايضات، إلى جانب الأسباب التي تدفع المؤسسات إلى إجراء الاختبار على أي حال.
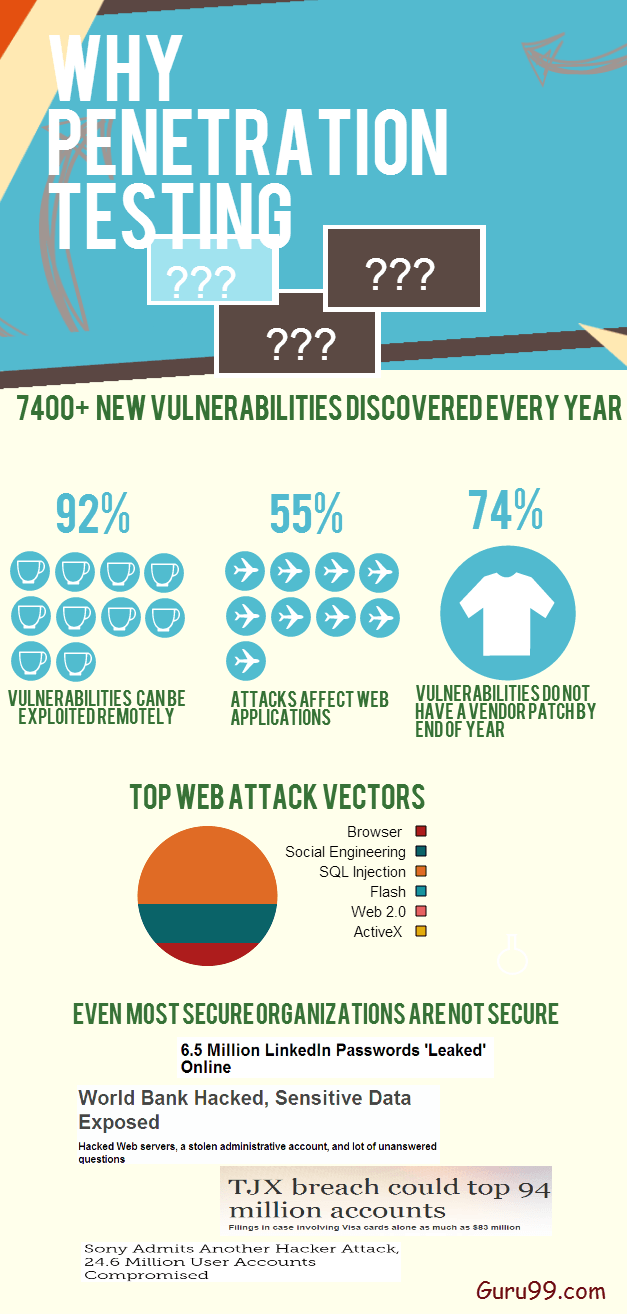
تُعدّ هذه القيود السبب وراء فعالية اختبار الاختراق عند تطبيقه ضمن سياسة أمنية مُحكمة، وليس كبديل عنها. ينبغي على المختبرين التصرّف كقراصنة حقيقيين، والتحقق من سلامة كتابة الكود، وتكرار العملية وفق جدول زمني موثّق.
