
دروس التشفير
 فريق التحرير
⚡ ملخص ذكي
تحمي تقنية التشفير المعلومات عن طريق تحويلها إلى شكل غير قابل للقراءة البشرية ولا يمكن فك تشفيره إلا من قبل حامل المفتاح الصحيح، وتغطي هذه الصفحة ميزاتها وتطبيقاتها وخوارزمياتها وتمرينًا عمليًا باستخدام أداة CrypTool.
تلعب المعلومات دورًا حيويًا في العمليات التجارية والحكومية والعسكرية، وقد يؤدي وقوعها في الأيدي الخطأ إلى خسائر مالية أو ما هو أسوأ. ولتأمين الاتصالات، تستخدم المؤسسات علم التشفير لتشفير المعلومات، وتحويلها إلى صيغة غير قابلة للقراءة البشرية، ثم إعادتها إلى صيغة غير قابلة للقراءة البشرية.
في هذه المقالة المتعلقة بالتشفير وأمن الشبكات، ستتعلم كيف يعمل علم التشفير وكيفية إبقاء المعلومات بعيدة عن الأيدي الخطأ.
ما هو التشفير؟
علم التشفير هو دراسة وتطبيق التقنيات التي تخفي المعنى الحقيقي للمعلومات عن طريق تحويلها إلى تنسيقات غير قابلة للقراءة البشرية ثم إعادتها إلى شكلها الأصلي.
لنأخذ مثالاً. لإرسال عبارة "أحب التفاح"، استبدل كل حرف بالحرف الثالث من الأبجدية، لتحصل على "K NQXG CRRNGU". لقراءتها، يتراجع المستلم ثلاثة أحرف إلى الوراء، كما هو موضح أدناه.

يُطلق على تحويل المعلومات إلى شكل غير قابل للقراءة البشرية اسم التشفيروعكس ذلك يسمى فك التشفيرتُعرف النتيجة المشفرة باسم صفر.
يستخدم فك التشفير مفتاحًا سريًا لا يعرفه إلا المستلمون الشرعيون. ولأن المفتاح ضروري، تبقى الاتصالات آمنة حتى عندما يعترض مهاجم الشفرة، وهو أمرٌ لا معنى له بدونه.
مميزات علم التشفير
يتم تقييم نظام التشفير بناءً على الخصائص التالية.
| الميزات | ماذا تعني |
|---|---|
| خوارزمية | الإجراء الرياضي المنشور الذي يقوم بالتحويل. |
| الإقناع | لا يمكن قراءة البيانات المحمية إلا من قبل حاملي المفتاح. |
| Integrity | يمكن اكتشاف أي تغيير في البيانات. |
| القدرة على التكيف | تتكيف الخطة مع أحجام المفاتيح المختلفة ومستويات التهديد. |
| التوافقية | تتبادل الأنظمة والموردون المختلفون البيانات المحمية. |
| التحقّق من المُستخدم | يمكن إثبات مصدر الرسالة. |
| التوسعة | يظل الأداء ثابتاً مع ازدياد حجم البيانات. |
| ادارة المفاتيح | يتم إنشاء المفاتيح وتخزينها وتدويرها وإزالتها بأمان. |
تطبيقات التشفير
تصبح هذه الخصائص خدمات يومية يعتمد عليها الناس دون أن يلاحظوا ذلك.
| تطبيق | كيف يتم استخدام علم التشفير |
|---|---|
| تشفير TLS | يحمي حركة البيانات بين المتصفح وموقع الويب. |
| تخزين كلمة المرور | يخزن التجزئات المملحة بدلاً من كلمات المرور القابلة للقراءة. |
| الخدمات المصرفية عبر الإنترنت | يؤمّن المعاملات ويتحقق من البنك. |
| العملات الرقمية | يوقع على المعاملات ويربط الكتل باستخدام التجزئات. |
| البريد الإلكتروني المشفر | يحافظ على سرية محتويات الرسائل أثناء النقل والتخزين. |
| Digiالتوقيعات التل | يثبت ذلك صحة التأليف وأن الوثيقة لم تتغير. |
| المراسلة الآمنة | يطبق التشفير من طرف إلى طرف بين الأجهزة. |
| التجارة الإلكترونية | يحمي بيانات البطاقة أثناء عملية الدفع. |
ما هو تحليل التشفير؟
تحليل الشفرات هو فن فك تشفير الرسائل دون استخدام المفتاح المستخدم في تشفيرها. وهو يطبق التحليل الرياضي والخوارزميات لفك الشفرات، ويُستخدم لاختراق الأنظمة، ولأغراض دفاعية، لقياس مدى الحماية التي توفرها الخوارزمية.
يعتمد نجاح هجوم تحليل الشفرات على:
- مقدار الوقت المتاح
- قوة الحوسبة المتاحة
- سعة التخزين متوفرة
فيما يلي هجمات تحليل الشفرات التي يتم مناقشتها بشكل شائع:
- هجوم القوة الغاشمة — يجرب كل تركيبة ممكنة من النص الأصلي أو المفتاح، ويقوم بتشفير كل منهما ومقارنته بالتشفير الأصلي.
- هجوم القاموس يستخدم قائمة كلمات لمطابقة النص الأصلي أو المفتاح. ويُستخدم غالبًا عند محاولة كسر كلمات المرور المشفرة.
- هجوم طاولة قوس قزح — يقارن النص المشفر مع قيم التجزئة المحسوبة مسبقًا للعثور على التطابقات. يؤدي إضافة قيمة عشوائية (Salt) إلى كل كلمة مرور مخزنة إلى إبطالها.
ما هو علم التشفير؟
علم التشفير هو المجال الشامل الذي يجمع بين علم التشفير وتحليل الشفرات. كلا الجانبين مهم: لا يُوثق في أي خوارزمية إلا بعد أن يحاول محللو الشفرات اختراقها ويفشلوا في ذلك.
التشفير Algorithms
تظهر الخوارزميات المذكورة أدناه بشكل متكرر في أعمال الأمن السيبراني. لاحظ أيها لا يزال معتمدًا وأيها موجود فقط في الأنظمة القديمة.
- MD5 — اختصار لـ Message-Digest 5، ينتج قيم تجزئة بطول 128 بت. MD5 هي دالة تجزئة وليست التشفيرلذا، لا يمكن عكسها بحكم التصميم. وهي ليست مقاومة للتصادم - إذ يمكن لمدخلين مختلفين أن ينتجا نفس التجزئة - وهي غير مناسبة لكلمات المرور أو التوقيعات.
- SHA — اختصارًا لـ Secure Hash Algorithm، تقوم هذه العائلة بتوليد تمثيلات مكثفة للرسالة، تسمى ملخص الرسالة:
- SHA-0: ينتج قيم تجزئة بطول 160 بت. تم سحبه بسبب عيب خطير واستُبدل بـ SHA-1.
- SHA-1ينتج هذا الأسلوب قيم تجزئة بطول 160 بت. وقد تم إثبات حدوث تصادم عملي في عام 2017، وقام المعهد الوطني للمعايير والتكنولوجيا (NIST) بحظره للتوقيعات الرقمية، لذا يُنصح بتجنبه.
- SHA-2عائلة من ست دوال، تشمل SHA-256 وSHA-512، تعمل على كلمات 32 بت و64 بت على التوالي. ولا تزال كلتاهما معتمدة.
- SHA-3: تم توحيدها في عام 2015 وكانت تُعرف سابقًا باسم Keccak، وهي تستخدم تصميمًا داخليًا مختلفًا كنسخة احتياطية لـ SHA-2.
- AES — معيار التشفير المتقدم (AES) هو خوارزمية تشفير متناظرة لحماية معظم البيانات المخزنة والمنقولة اليوم، بمفاتيح 128 و192 و256 بت. وقد حل محل معيار التشفير الموزع (DES) وهو المعيار الافتراضي للأنظمة الجديدة.
- RC4 — خوارزمية تشفير متدفقة كانت شائعة في بروتوكول طبقة المقابس الآمنة (SSL) وبروتوكول الخصوصية المكافئة للشبكات السلكية (WEP). كلا البروتوكولين قديمان، وقد حظرت RFC 7465 استخدام RC4 في جميع إصدارات TLS في عام 2015. لكنها لا تزال موجودة هنا كمثال تعليمي.
- السمكة المنتفخة — خوارزمية تشفير متناظرة ذات مفتاح، كانت تُستخدم تاريخيًا لكلمات المرور والملفات. حجم كتلتها البالغ 64 بت يجعل AES الخيار الأفضل في العصر الحديث.
وبالنظر إلى المستقبل، نشرت NIST معاييرها الأولى لما بعد الكم في أغسطس 2024 - ML-KEM لتبادل المفاتيح، وML-DSA وSLH-DSA للتوقيعات - والتي ستحل تدريجياً محل خوارزميات المفتاح العام الحالية.
نشاط الاختراق: كيفية إنشاء شفرة باستخدام CrypTool
في هذا التمرين العملي باستخدام أداة CrypTool، ستنشئ شيفرة بسيطة باستخدام RC4، ثم تستعيدها باستخدام تحليل القوة الغاشمة، بافتراض أن المفتاح معروف بأنه 24 بت. والهدف هو توضيح لماذا لا يوفر المفتاح القصير والشيفرة المكسورة أي حماية حقيقية.
إنشاء تشفير دفق RC4
الخطوة 1) قم بتنزيل وتثبيت CrypTool
CrypTool 1 هي أداة تعليمية مفتوحة المصدر لعلم التشفير. انتقل التطوير النشط منذ ذلك الحين إلى CrypTool 2، لكن الإصدار 1.4.42 لا يزال يعمل على Windows ويتوافق مع الشاشات أدناه. قم بتنزيله من cryptool.org.
الخطوة الثانية) افتح برنامج CrypTool واستبدل النص
عبارة التشفير هي لا تقلل أبدًا من تصميم الطفل الغني بالوقت وفقير المالالمفتاح هو 00 00 00.
- افتح CrypTool 1.
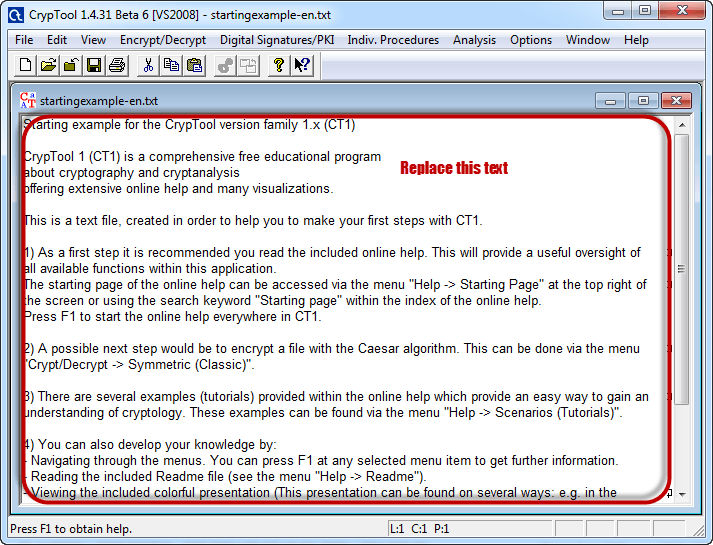
- استبدل النص بالعبارة أعلاه.

الخطوة 3) تشفير النص
- انقر على قائمة التشفير/فك التشفير.

- أشر إلى الوضع المتناظر (الحديث)، ثم حدد RC4.

الخطوة الرابعة) حدد مفتاح التشفير
- حدد 24 بت كطول المفتاح.
- اضبط القيمة على 00 00 00.
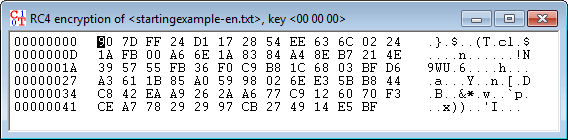
- انقر فوق "تشفير" لإنشاء تشفير التدفق أدناه.
مهاجمة تشفير التدفق
الخطوة 5) ابدأ التحليل
- انقر على قائمة التحليل.

- أشر إلى التشفير المتناظر (الحديث)، ثم حدد RC4.

- الافتراض هو مفتاح سري مكون من 24 بت، لذا اختر 24 بت كطول المفتاح.
- انقر فوق ابدأ.

- ملاحظة: يعتمد الوقت المستغرق على قدرة معالجة الجهاز المستخدم وعلى طول المفتاح. يستغرق المفتاح الأطول وقتًا أطول، ولهذا السبب يبلغ طول المفاتيح الحديثة 128 بت أو أكثر.
الخطوة السادسة: تحليل النتائج
- عند انتهاء التحليل، تظهر المفاتيح المرشحة مرتبة على النحو التالي.

- ملاحظة: تشير قيمة الإنتروبيا المنخفضة عادةً إلى النتيجة الصحيحة، على الرغم من أن القيمة الأعلى قد تكون صحيحة.
- حدد السطر الذي يبدو نصاً منطقياً، ثم انقر فوق "قبول التحديد".
