
كيفية كسر كلمة مرور WiFi (اختراق شبكة Wi-Fi)
 فريق التحرير
⚡ ملخص ذكي
يكشف اختراق كلمات مرور شبكات الواي فاي عن كيفية تعرض الشبكات اللاسلكية للخطر من خلال التشفير الضعيف والمصادقة المعيبة. تشرح هذه النظرة العامة كيفية عمل بروتوكولات WEP وWPA وWPA2، والأدوات التي يستخدمها المهاجمون، والضوابط التي يجب على المسؤولين تطبيقها للحد من الوصول اللاسلكي غير المصرح به.
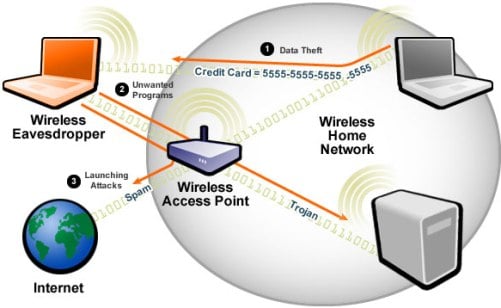
تُتيح الشبكات اللاسلكية الوصول لأي شخص ضمن نطاق إرسال جهاز التوجيه، مما يجعلها عرضة للهجمات. وتتوفر نقاط الاتصال اللاسلكية في الأماكن العامة كالمطارات والمطاعم والحدائق. في هذا الدليل، سنستعرض التقنيات الشائعة المستخدمة لاستغلال نقاط الضعف في أنظمة أمان الشبكات اللاسلكية، وسنتناول أيضًا التدابير المضادة التي يُمكن اتخاذها للحماية من هذه الهجمات.
ما هي الشبكة اللاسلكية؟
تستخدم الشبكة اللاسلكية موجات الراديو لربط أجهزة الكمبيوتر والأجهزة الأخرى. ويتم تطبيق ذلك في الطبقة الأولى (الطبقة الفيزيائية) من نموذج OSI. ولأن هذه الإشارات تنتشر عبر الهواء، يمكن لأي جهاز استقبال مضبوط على التردد الصحيح وضمن النطاق التقاطها، ولذلك يُعدّ التحقق من الهوية والتشفير ضروريين.
كيفية الوصول إلى شبكة لاسلكية؟
ستحتاج إلى جهاز يدعم الاتصال اللاسلكي، مثل كمبيوتر محمول أو جهاز لوحي أو هاتف ذكي، ويجب أن تكون ضمن نطاق تغطية نقطة وصول لاسلكية. تعرض معظم الأجهزة قائمة بالشبكات المتاحة عند تشغيل الواي فاي. إذا كانت الشبكة مفتوحة، فما عليك سوى النقر على "اتصال". أما إذا كانت محمية بكلمة مرور، فستحتاج إلى عبارة المرور للوصول إليها.
مصادقة الشبكة اللاسلكية
نظرًا لأن الشبكة اللاسلكية متاحة لأي شخص يمتلك جهازًا يدعم تقنية الواي فاي، فإن معظم الشبكات محمية بكلمة مرور. فيما يلي أكثر تقنيات المصادقة شيوعًا.
WEP
WEP هو اختصار لعبارة Wired Equivalent Privacy (الخصوصية المكافئة للشبكات السلكية). طُوِّر هذا البروتوكول عام 1997 لمعايير IEEE 802.11 للشبكات اللاسلكية المحلية (WLAN) بهدف توفير خصوصية مماثلة للشبكات السلكية. يقوم WEP بتشفير البيانات. transmitتم تأمينها عبر الشبكة لحمايتها من التنصتpingومع ذلك، تم إيقاف استخدام WEP رسميًا من قبل IEEE في عام 2004 بسبب نقاط الضعف التشفيرية الخطيرة.
مصادقة WEP
يدعم بروتوكول WEP طريقتين للمصادقة:
- مصادقة النظام المفتوح (OSA) – يمنح حق الوصول إلى أي محطة تطلب المصادقة بناءً على سياسة الوصول المُكوّنة، دون التحقق من سر مشترك.
- مصادقة المفتاح المشترك (SKA) – يرسل تحديًا مشفرًا إلى المحطة التي تطلب الوصول. تقوم المحطة بتشفير التحدي باستخدام مفتاحها وتستجيب. إذا تطابقت القيمة مع ما تتوقعه نقطة الوصول، يتم منح الوصول.
ضعف WEP
يحتوي بروتوكول WEP على عيوب تصميمية كبيرة يمكن للمهاجم استغلالها:
- يستخدم فحص سلامة الحزمة آلية التحقق من التكرار الدوري (CRC32)، والتي يمكن اختراقها بالتقاط حزمتين على الأقل. يستطيع المهاجمون تعديل البتات في التدفق المشفر ومجموع التحقق بحيث يقبل نظام المصادقة الحزمة.
- يستخدم بروتوكول WEP خوارزمية التشفير المتدفق RC4 مع قيمة تهيئة (IV) ومفتاح سري. تتكون قيمة التهيئة من 24 بت فقط، بينما يتكون المفتاح السري من 40 أو 104 بت. هذا المفتاح القصير يجعل اختراقه ممكناً باستخدام أسلوب التجربة والخطأ.
- لا تقوم تركيبات متجه التهيئة الضعيفة بالتشفير بشكل كافٍ، مما يجعلها عرضة للهجمات الإحصائية مثل هجوم FMS.
- لأن بروتوكول WEP يعتمد على كلمة المرور، فهو عرضة لهجمات القاموس.
- إدارة المفاتيح سيئة التنفيذ؛ ولا يوجد لدى بروتوكول WEP نظام مركزي لإدارة المفاتيح.
- يمكن إعادة استخدام قيم التهيئة ضمن نفس الجلسة.
بسبب هذه العيوب، تم التخلي عن بروتوكول WEP لصالح بروتوكولات WPA و WPA2 و WPA3.
WPA
WPA هو اختصار لـ Wi-Fi Protected Access (الوصول المحمي عبر Wi-Fi). وهو بروتوكول أمان طوّره تحالف Wi-Fi عام 2003 استجابةً لنقاط الضعف الموجودة في WEP. يستخدم WPA قيم تهيئة أكبر حجمًا (48 بت) (بدلاً من 24 بت في WEP)، ويُدخل مفاتيح مؤقتة عبر TKIP لتغيير مفتاح التشفير لكل حزمة بيانات.
نقاط الضعف في WPA
- يمكن تعطيل نظام تجنب الاصطدام في ظل ظروف معينة.
- إنه عرضة لهجمات حجب الخدمة التي تجبر على إلغاء المصادقة.
- تستخدم المفاتيح المشتركة مسبقًا عبارات مرور؛ عبارات المرور الضعيفة عرضة لهجمات القاموس والهجمات العنيفة.
WPA2 و WPA3: معايير أمان Wi-Fi الحديثة
حلّ بروتوكول WPA2 محلّ بروتوكول WPA الأصلي في عام 2004، وقدّم تقنية AES مع بروتوكول CCMP، مما وفّر حماية أقوى بكثير للسرية وسلامة البيانات. يستخدم بروتوكول WPA2-Personal مفتاحًا مشتركًا مسبقًا، بينما يستخدم بروتوكول WPA2-Enterprise بروتوكول 802.1X مع خادم RADIUS لبيانات اعتماد كل مستخدم على حدة.
يُعالج بروتوكول WPA3، الذي صدر عام 2018، نقاط الضعف المتبقية في بروتوكول WPA2. فهو يستبدل المصافحة الرباعية بمصادقة متزامنة للأطراف المتساوية (SAE)، مما يُقاوم هجمات القاموس غير المتصلة بالإنترنت. كما يُتيح WPA3 سرية البيانات الأمامية ويُلزم باستخدام إطارات الإدارة المحمية.
| Standard | السنة | التشفير | تبادل المفتاح | الحالة |
|---|---|---|---|---|
| WEP | 1997 | RC4 | مفتاح ثابت | |
| WPA | 2003 | RC4 + TKIP | PSK | |
| WPA2 | 2004 | AES-CCMP | PSK / 802.1X | تستخدم على نطاق واسع |
| WPA3 | 2018 | AES-GCMP | SAE / 802.1X | منتجات ينصح بها |
أنواع الهجوم العامة
قبل الخوض في تفاصيل أساليب اختراق الشبكات اللاسلكية، يجب فهم فئات الهجمات الأساسية التي يعتمد عليها خصوم الشبكات اللاسلكية:
- استنشاق – اعتراض الحزم كما هي transmitيتم بثها عبر الهواء. ويمكن فك تشفير الإطارات الملتقطة باستخدام أدوات مثل Cain & Abel or Wireshark.
- هجوم رجل في الوسط (MITM). – التنصتping في جلسة ما، وإعادة توجيه أو تغيير حركة المرور بين الضحية ونقطة الوصول.
- هجوم حجب الخدمة (DoS) – إغراق حسابات العملاء الشرعيين أو إلغاء مصادقة حساباتهم. وقد استُخدمت أدوات مثل FataJack لهذا الغرض تاريخياً.
كيفية اختراق شبكات الواي فاي (اللاسلكية).
تكسير WEP
الاختراق هو عملية استغلال نقاط الضعف في الشبكات اللاسلكية للوصول غير المصرح به. يستهدف اختراق بروتوكول WEP الشبكات التي لا تزال تستخدم هذا البروتوكول، وينقسم إلى فئتين:
- التكسير السلبي – لن يكون هناك أي تأثير على حركة مرور الشبكة حتى يتم استعادة مفتاح WEP. من الصعب اكتشاف ذلك.
- تكسير نشط – يقوم بحقن الحزم، مما يزيد من حمل الشبكة. يسهل اكتشافه ولكنه أكثر فعالية وأسرع.
كيفية اختراق كلمة مرور الواي فاي
في هذا السيناريو العملي، سنستعيد بيانات اعتماد لاسلكية من Windows جهاز يستخدم برنامج Cain and Abel، وهو أداة قديمة لاختبار الاختراق. لم يتم تحديث Cain and Abel رسميًا منذ عام 2014؛ وهو معروض هنا لأغراض تعليمية ويعمل بشكل أفضل على الأجهزة القديمة. Windows إطلاق.
فك تشفير كلمات مرور الشبكة اللاسلكية المخزنة في Windows
الخطوة 1) قم بتنزيل أداة قابيل وهابيل.
تثبيت Cain & Abel من أرشيف موثوق، ثم قم بتشغيل التطبيق.
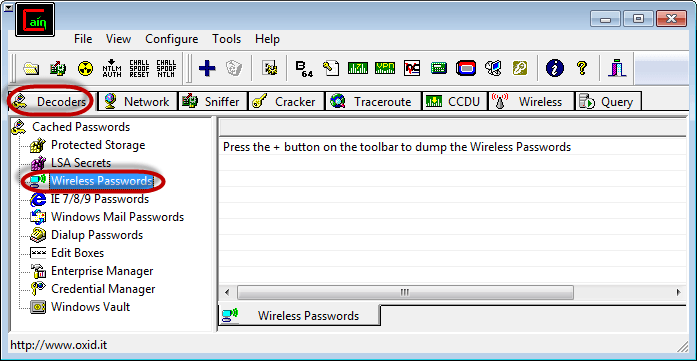
الخطوة 2) حدد علامة التبويب "أجهزة فك التشفير" واختر "كلمات مرور الشبكة اللاسلكية".
حدد علامة التبويب "أجهزة فك التشفير"، وانقر فوق "كلمات مرور لاسلكية" في شريط التنقل الأيسر، ثم انقر فوق زر الزائد (+) للبحث عن بيانات الاعتماد المخزنة.
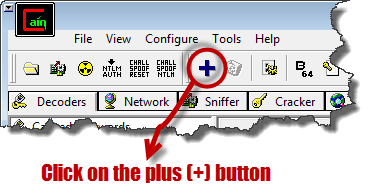
الخطوة 3) Revاطلع على كلمات المرور المستردة.
إذا كان المضيف قد اتصل بشبكة لاسلكية آمنة من قبل، فإن برنامج Cain and Abel يعرض نتائج مشابهة لتلك الموضحة أدناه.
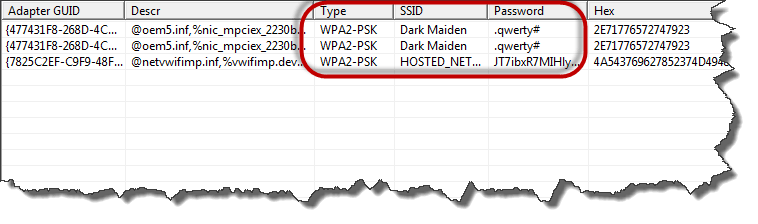
الخطوة 4) التقاط اسم الشبكة (SSID) ونوع التشفير وكلمة المرور.
يعرض جهاز فك التشفير نوع التشفير وSSID وكلمة المرور المستخدمة كنص عادي، وهو ما سيقوم المهاجم بتصديره لشن هجمات لاحقة.
كيفية اختراق كلمة مرور WiFi باستخدام أدوات Hacker (WEP Cracking).
يستخدم مختبرو الاختراق العديد من الأدوات المساعدة لتدقيق الشبكات المحمية بتقنية WEP:
- Aircrack-ng – برنامج تحليل الشبكة وبرنامج اختراق بروتوكولات WEP/WPA: https://www.aircrack-ng.org/.
- WEPCrack – برنامج مفتوح المصدر لاستعادة مفاتيح WEP 802.11 ينفذ هجوم FMS: https://wepcrack.sourceforge.net/.
- Kismet – يكشف الشبكات اللاسلكية المرئية والمخفية، ويحلل حزم البيانات، ويشير إلى عمليات الاختراق: https://www.kismetwireless.net/.
- WebDecrypt – يستخدم هجمات القاموس النشطة لكسر مفاتيح WEP: https://wepdecrypt.sourceforge.net/.
تكسير WPA
يستخدم بروتوكول WPA مفتاحًا مشتركًا مسبقًا بطول 256 بت، مُشتقًا من عبارة المرور. عبارات المرور القصيرة أو الشائعة عُرضة لهجمات القاموس وعمليات البحث باستخدام جداول قوس قزح. من الأدوات الشائعة:
- كوپاتي – هجمات القوة الغاشمة وهجمات القاموس ضد مفاتيح WPA المشتركة مسبقًا. مُضمّنة مع Kali Linux.
- Cain & Abel – يقوم بفك تشفير ملفات الالتقاط من برامج التجسس مثل Wiresharkوالتي قد تحتوي على إطارات WEP أو WPA-PSK: https://www.softpedia.com/get/Security/Decrypting-Decoding/Cain-and-Abel.shtml.
كسر مفاتيح الشبكة اللاسلكية WEP/WPA
من الممكن اختراق مفاتيح WEP وWPA للوصول إلى شبكة لاسلكية. يعتمد النجاح على البرامج، والأجهزة المتوافقة، والصبر، ومدى نشاط مستخدمي الشبكة المستهدفة. transmitبيانات ting.
Kali Linux هو الوريث الحديث لـ BackTrack (تم إيقافه في عام 2013). تم بناء كالي على نظام ديبيان، ويأتي مزودًا بمجموعة مختارة من أدوات الأمان، بما في ذلك:
- استغلال
- Wireshark
- Aircrack-ng
- nmap
- Ophcrack
يتطلب اختراق المفاتيح اللاسلكية كحد أدنى ما يلي:
- محول لاسلكي يدعم حقن الحزم (مثل Alfa AWUS036ACH).
- Kali Linux: https://www.kali.org/get-kali/.
- القرب من الهدف - يزيد المستخدمون النشطون من فرصك في جمع حزم البيانات القابلة للاستخدام.
- معرفة لينكس والتعرف على Aircrack-ng scripts.
- الصبر قد تستغرق عملية الاستعادة من دقائق إلى ساعات عديدة حسب مدى تعقيد عبارة المرور.
كيفية تأمين تسرب شبكات الواي فاي
لتقليل مخاطر الشبكات اللاسلكية، ينبغي على المؤسسات اعتماد الضوابط التالية:
- قم بتغيير كلمة مرور المسؤول الافتراضية وSSID المرفقة مع الجهاز.
- قم بتمكين أقوى أنواع المصادقة المتاحة، مع تفضيل WPA3 والرجوع إلى WPA2 للعملاء القدامى.
- تقييد الوصول عن طريق السماح فقط بعناوين MAC المسجلة (طبقة تقوية، وليست عنصر تحكم أساسي).
- استخدم مفاتيح WPA-PSK قوية تجمع بين الرموز والأرقام والأحرف الكبيرة والصغيرة لمقاومة هجمات القاموس والهجمات العنيفة.
- قم بنشر جدران الحماية وتقسيم الشبكة للحد من الحركة الجانبية بعد أي ارتباط غير مصرح به.
- قم بتعطيل WPS وتحديث البرامج الثابتة لجهاز التوجيه بانتظام لسد الثغرات الأمنية المعروفة.
كيف يعزز الذكاء الاصطناعي أمان شبكات الواي فاي واكتشاف الهجمات
أصبح الذكاء الاصطناعي طبقة أساسية في أنظمة الحماية الحديثة لشبكات الواي فاي. ونظرًا لأن الشبكات اللاسلكية تولد كميات هائلة من بيانات القياس عن بُعد من أحداث الاتصال وطلبات التحقق وتدفقات البيانات، فإن نماذج الذكاء الاصطناعي تكشف السلوكيات العدائية بسرعة أكبر بكثير من أنظمة المراقبة القائمة على القواعد. ويعتمد المسؤولون الآن على منصات مدعومة بالذكاء الاصطناعي لتكملة أنظمة كشف التسلل وتقليل متوسط زمن الاستجابة.
إليكم كيف يعزز الذكاء الاصطناعي برامج أمن الشبكات اللاسلكية:
- إكتشاف عيب خلقي: تتعلم النماذج غير الخاضعة للإشراف خطًا أساسيًا للسلوك الطبيعي (أنماط التجوال، وحجم البيانات، ومزيج البروتوكولات) وتحدد حالات فيضانات إلغاء المصادقة، ونقاط الوصول المارقة، أو انتحال الهوية الشرير.
- التحقق السلوكي: يقوم الذكاء الاصطناعي بربط بصمات الجهاز وقوة الإشارة ووقت الاستخدام خلال اليوم للتأكد من أن العميل هو المستخدم الشرعي، وليس مهاجمًا يستخدم بيانات اعتماد مسروقة.
- عمليات تدقيق عبارات المرور الآلية: تتنبأ النماذج التوليدية بعبارات المرور التي يختارها البشر، مما يسمح للفرق الهجومية بتنفيذ هجمات قاموسية أكثر ذكاءً بحيث يتم التخلص من المفاتيح الضعيفة قبل أن يعثر عليها المجرمون.
- فرز التهديدات في الوقت الفعلي: تقوم منصات SIEM بتغذية الأحداث اللاسلكية إلى المصنفات التي تقيّم المخاطر، وتصنف التنبيهات، وتكبح الضوضاء التي من شأنها أن تربك المحللين.
- استجابة تكيفية: يمكن لنظام التحكم في الوصول إلى الشبكة المدعوم بالذكاء الاصطناعي عزل نقطة نهاية مشبوهة، أو المطالبة بإعادة المصادقة، أو توجيهها إلى شبكة VLAN مقيدة تلقائيًا.
يستخدم المهاجمون أيضًا الذكاء الاصطناعي لتحليل أجهزة البصمة، وتسريع اختراق بروتوكولات المصافحة، وتصميم صفحات تصيد مقنعة لبوابات الوصول المقيدة. لذا، يُنصح بدمج المراقبة المدعومة بالذكاء الاصطناعي مع بروتوكول WPA3، وكلمات مرور قوية، وتحديثات أمنية منتظمة لضمان مواكبة الدفاع الآلي للهجوم الآلي.
