
9 أفضل ثابت Code أدوات التحليل (2026)
 فريق التحرير

يمكن لأدوات تحليل الكود الثابت تحليل إصدارات الكود المصدر أو المترجمة للعثور على العيوب الدلالية والأمنيةيمكنهم تحديد الكود المُشكل حسب اسم الملف والموقع ورقم سطر الكود المُتأثر. كما يمكنهم أيضًا يوفر لك الوقت والجهد نظرًا لصعوبة اكتشاف الثغرات الأمنية لاحقًا في مرحلة التطوير. تتوفر العديد من أدوات تحليل الكود الثابت في السوق، وسيتعين عليك مراعاة عدة عوامل قبل اختيار إحداها.
بعد قضاء أكثر من خلال 100 ساعة تجريب أكثر من 30 أداة لتحليل الكود الثابتلقد أعددتُ دليلاً موثوقًا ومُحكمًا لأفضل الحلول المتاحة. تم تقييم هذه الأدوات المُختارة بعناية من حيث الميزات والإيجابيات والسلبيات والأسعار. السلامة في بيئات التطوير الحقيقيةاعتمدتُ ذات مرة على أداة مجانية خلال عملية تدقيق عالية المخاطر، وتسببت نتائجها الإيجابية الخاطئة في إضاعة أيام. قد يساعد هذا الآخرين على اختيار أدوات موثوقة وفعالة مع توصيات مُحدثة. اقرأ أكثر…
أفضل ثابت Code أداة التحليل
| الاسم | أفضل ملاءمة لـ | التركيز الأساسي | اللغات المعتمدة | تجربة مجانيّة | الرابط |
|---|---|---|---|---|---|
 Collaborator |
المجالات المنظمة التي تحتاج إلى مسار تدقيق | مراجعة الأقران والامتثال للعملية | C, C++، C #، Java, Python، SQL، HTML، XML | نعم - 30 يومًا | اعرف المزيد |
 باراسوفت |
أنظمة الامتثال المؤسسي والسلامة الحرجة | تحليل ثابت عميق مع تحسين الذكاء الاصطناعي والتعلم الآلي | C, C++, Java، C#، VB.NET | نعم - 14 يومًا | اعرف المزيد |
 SonarQube |
فرق بناء ثقافة الجودة مفتوحة المصدر | جودة/أمان الكود المستمر | 29+ لغة بما في ذلك Java، عائلة C، JS، Python، كوبول | نعم - 14 يومًا | اعرف المزيد |
 Veracode |
فرق تضع الأمن أولاً وتحتاج إلى الامتثال | أمان التطبيقات (SAST، DAST، SCA) | Java، ج/C++، C#، JS/TS، Python، PHP، Go، Kotlin، Solidity، SQL | خطة أساسية مجانية | اعرف المزيد |
 Coverity Scan |
مشاريع مفتوحة المصدر تسعى إلى العمق | اكتشاف العيوب العميقة والأخطاء | Java، ج/C++، C#، JS، روبي، Python (مشاريع مفتوحة المصدر) | خطة أساسية مجانية | اعرف المزيد |
1) Collaborator
Collaborator يجلب نهج تفاعلي يركز على الفريق لمراجعة الأكواد البرمجية، مما يجعلها من أفضل أدوات فحص الأكواد البرمجية المتوفرة في السوق. قيّمتُ الأداة وأعجبتني سهولة دعمها لمراجعة كل ما تحتاجه - الكود المصدري، والمستندات، والمتطلبات، والمزيد. دعم العديد من أنظمة إدارة سلسلة التوريدمع قوائم التحقق المخصصة، يساعدك ذلك على تجنب تفويت التفاصيل المهمة. أقترح Collaborator إذا كنت تبحث عن خيار متفوق يهدف إلى تحسين جودة وتناسق مراجعات أقرانك.
المميزات:
- الحقول المخصصة: الحقول المخصصة في Collaborator تتيح لك هذه الميزة إثراء تقارير العيوب ببيانات وصفية محددة مثل نظام التشغيل، ورقم الإصدار، أو تعيين الفريق. يصبح هذا الأمر ضروريًا أثناء تحليل الكود الثابت، خاصةً عندما تكون tracأواجه مشاكل في جميع مراحل التطوير. سبق لي أن خصصت حقولاً لمشروع في مجال التكنولوجيا المالية لعزل العيوب حسب مرحلة النشر. أقترح توحيد خيارات الحقول مبكراً لجعل عملية الفرز وإعداد التقارير أكثر كفاءة في جميع مراحل ضمان الجودة.
- قوائم: مع قوائم المراجعة، Collaborator يفرض مراجعات متسقة وكاملة من خلال اشتراط معالجة معايير محددة قبل الموافقة. هذا يقلل من الخطأ البشري و يعزز الامتثال لمعايير الترميز الداخليةقمتُ بإعداد قائمة تحقق لفحوصات أمان OWASP، ولاحظتُ تحسنًا في كشف عيوب الحقن. تتيح لك الأداة ربط عناصر قائمة التحقق بخطورة العيب، مما يساعد الفرق على تحديد أولويات المشكلات الحرجة بشكل أوضح.
- قواعد المشاركة: تُؤتمت قواعد المشاركين عملية تعيين المراجعين باستخدام مسارات الملفات أو الوسوم أو وحدات المشروع. هذا يضمن رؤية الشخص المناسب للكود الصحيح، مما يُقلل من تأخير المراجعة اليدوية. استخدمتُ هذه الميزة أثناء قيادتي لفريق عمل مُوزّع، وحسّنت وقت استجابة المراجعات بشكل ملحوظ. أثناء استخدامي لهذه الميزة، لاحظتُ أن إضافة مراجعين احتياطيين قلّلت من توقف المشروع عند عدم توفر المراجعين الرئيسيين.
- المحادثات المترابطة: تتيح المحادثات المتسلسلة إجراء مناقشات فورية وغير متزامنة مرتبطة مباشرةً بأسطر البرمجة، مما يُسهّل متابعة الحوارات التقنية. وقد كان هذا مفيدًا للغاية في عملي مع فريق يعمل عبر مناطق زمنية مختلفة، حيث لم تكن الاجتماعات المباشرة عملية. تم حل المشكلات بوضوح، وتم اتخاذ القرارات بسهولة. tracستلاحظ لاحقًا كيف يُسهم سجل التعليقات المضمنة في بناء سياق قيّم لعمليات التدقيق المستقبلية وعمليات نقل ملكية الكود.
- التوقيعات الإلكترونية: Collaborator توفر التوقيعات الإلكترونية للتصديق الرسمي على نتائج التحليلات الثابتة، مما يجعلها مثالية للقطاعات الخاضعة للتنظيم. عند العمل على تطبيق رعاية صحية يعتمد بشكل كبير على الامتثال، ساعد هذا فريقنا على تلبية متطلبات تدقيق ISO وHIPAA دون الحاجة إلى أوراق منفصلة. أوصي بدمج نقاط التحقق من التوقيعات في سير عمل CI/CD لضمان إتمام عمليات التصديق قبل النشر، وليس بعده.
- عارض الاختلافات مع تلوين بناء الجملة: يدعم Diff‑Viewer أكثر من 30 لغة برمجة ويوفر مقارنات بصرية مرنة في كل من العرض المتجاور والموحد. يساعد تمييز بناء الجملة على اكتشاف التغييرات الدقيقة بسرعة مثل الشروط غير الموضوعة أو عدم تطابق المتغيرات. اعتمدتُ على هذا كثيرًا أثناء مراجعات قاعدة بيانات C#. يوجد أيضًا خيار يتيح لك تبديل حساسية المسافات، وهو أمر مفيد عند مراجعة الكود المُعاد صياغته والذي لم يتغير وظيفيًا.
الايجابيات
سلبيات
التسعير:
- السعر: تبدأ الخطط من 805 دولارًا سنويًا.
- تجربة مجانية: الإصدار التجريبي المجاني من 30 يومًا
2) باراسوفت
باراسوفت يقدم أحد أكثر حلول التحليل الثابت تقدمًا وثقةً لتطوير البرامج الحديثة، والذي يغطي C, C++, Java، C#، وVB.NETلقد اختبرت مجموعة أدوات Parasoft عبر بيئات متعددة، وأُعجبت بسهولة تكاملها مع سلاسل الأدوات الحالية، وخطوط أنابيب CI/CD، وبيئات التطوير المتكاملة (IDE). على عكس العديد من الأدوات التي تركز فقط على أسلوب الكود، تستخدم مُحللات Parasoft التحليل الدلالي العميق، وتدفق التحكم، وتحليل تدفق البيانات للكشف عن العيوب التي يمكن أن تؤدي إلى الأعطال أو تلف البيانات أو الثغرات الأمنية في الإنتاج.
المميزات:
- تحليل ثابت عميق: يتفوق عمق تحليل باراسوفت على العروض الأخرى من خلال التحليل الدلالي، وتحليل تدفق التحكم، وتحليل تدفق البيانات، للكشف عن عيوب برمجية معقدة تتجاوز التحقق من قواعد اللغة. يحدد هذا النهج تسريبات الذاكرة، وإلغاء مراجع المؤشرات الفارغة، ومشاكل التزامن، والمتغيرات غير المهيأة، واستخدام واجهات برمجة التطبيقات غير الآمن. وجدتُ هذا النهج ذا قيمة خاصة عند العمل على أنظمة بالغة الأهمية للسلامة حيث يؤدي الكشف المبكر عن العيوب إلى تقليل إعادة العمل بشكل كبير ومخاطر الإنتاج.
- التحليل المعزز بالذكاء الاصطناعي والتعلم الآلي: تستفيد باراسوفت من الذكاء الاصطناعي والتعلم الآلي لتحديد أولويات المشكلات بناءً على شدتها وأنماطها التاريخية، وتحديد الجوانب عالية الخطورة التي تتطلب مراجعة يدوية، واقتراح إصلاحات برمجية للانتهاكات. ويتصل وكلاء الذكاء الاصطناعي بخوادم باراسوفت MCP للحصول على إرشادات إضافية وتوصيات بالمعالجة. هذا يعمل على تسريع عملية الإصلاح مع تحسين إنتاجية المطورين وتقليل الخطأ البشري في تجربتي.
- الكشف عن الأمن والثغرات الأمنية (SAST): يدمج كل محلل من Parasoft اختبار أمان التطبيقات الثابت لتحديد الثغرات الأمنية المحددة في قائمة OWASP Top 10، وقائمة CWE Top 25، ومعايير ترميز CERT، ومعيار PCI DSS. من خلال تحليل التلوث وتدفق البيانات tracمن خلال هذه الأدوات، يتم تحديد المواضع التي قد تؤدي فيها مدخلات المستخدم إلى ثغرات أمنية قابلة للاستغلال. لقد رأيت فرقًا تحديد أولويات المخاطر ومعالجتها بكفاءة أكبر باستخدام نهج الفحص الأمني الشامل هذا.
- الامتثال لمعايير الصناعة: تقوم شركة Parasoft بأتمتة تطبيق معايير الترميز بما في ذلك MISRA C/C++، أوتوسار C++معايير CERT بجميع اللغات، والامتثال لمعايير ISO 26262 وIEC 61508 وEN 50128/50129 وIEC 62304 وDO-178C. تساعد شهادة TÜV SÜD الفرق على تقليل جهد تأهيل الأدوات وتحقيق وثائق الامتثال الجاهزة للتدقيق مع الثقة للصناعات المنظمة.
- تكامل CI/CD وDevSecOps: تتكامل هذه الأدوات بسلاسة مع خطوط أنابيب التكامل المستمر/التسليم المستمر الحديثة، بما في ذلك Jenkins، GitHub Actions، GitLab CI/CD، Azure ديف أوبس، و Bambooيضمن دعم مسح طلبات السحب وحظر عمليات الدمج عند حدوث انتهاكات جديدة تقدم الكود الآمن والمتوافق فقط عبر خط الأنابيب. هذا يحافظ على سرعة التطوير دون المساس بالسلامة أو الموثوقية في اختباري.
- إدارة التقارير المركزية والامتثال: تُغذّى جميع نتائج التحليل إلى منصة Parasoft DTP (منصة اختبار التطوير)، مما يوفر لوحات تحكم موحدة لعرض البيانات عبر اللغات المختلفة، وبوابات جودة قابلة للتكوين، وتحليل الاتجاهات، و tracالقدرة على تلبية المتطلبات والمعايير. تساعد التحليلات المعززة بالذكاء الاصطناعي في التنبؤ بمواطن الخطر واقتراح استراتيجيات المعالجة، مما يمنح الفرق مصدر واحد للحقيقة لمقاييس جودة البرمجيات.
الايجابيات
سلبيات
التسعير:
- السعر: اتصل بالمبيعات للحصول على عرض أسعار
- تجربة مجانية: الإصدار التجريبي المجاني من 14 يومًا
3) SonarQube
SonarQube يوفر حلاً بديهيًا للمطورين الذين يسعون إلى تحقيق أفضل جودة للكود. لقد اختبرت SonarQube وأقدر بشكل خاص كيف يتكامل بسلاسة مع سير العمل الحالييتيح لك اكتشاف نقاط الضعف ومشاكل البرمجة قبل أن تتحول إلى مشاكل حقيقية. القدرة على التوسع تلقائيًا بناءً على الطلب تجعله مثاليًا للمشاريع مهما كان حجمها، ومع دعمه الشامل للغات، يُعد خيارًا ممتازًا للفرق المتنوعة. وجدتُ أن إشعاراته و تقارير قابلة للتنفيذ تسهيل تحسين الأمان والأداء. نصيحتي هي أن تأخذ بعين الاعتبار SonarQube إذا كنت تريد طريقة فعالة وموثوقة للحفاظ على معايير الترميز العالية.
المميزات:
- التغطية اللغوية: SonarQube يقدم تحليل الكود الثابت لـ أكثر من 30 لغة برمجة، بما فيها Java، C #، Pythonو Javaالنص. يختلف عمق التحليل باختلاف الإصدار، ولكن اللغات الأساسية تحصل على مجموعات قواعد كاملة حتى في إصدار المجتمع. لقد استخدمته على نطاق واسع مع C++ و Python في مشاريع متعددة. أثناء اختبار هذه الميزة، لاحظتُ أن تفعيل الإضافات الخاصة بلغة معينة يُحسّن تغطية القواعد بشكل ملحوظ للفحص على مستوى المؤسسات.
- بوابات الجودة: تُطبّق بوابات الجودة معايير التطوير من خلال حظر تغييرات الكود التي لا تستوفي الحدود المحددة مسبقًا تلقائيًا. تشمل هذه الحدود مقاييس مثل تغطية الكود، والتعقيد، والتكرار، والثغرات الأمنية المعروفة. لقد قمتُ بإعداد هذه الحدود في مبادرة DevSecOps سابقة لمنع وصول الكود غير المُراجع إلى مرحلة الإنتاج. أقترح تخصيص البوابات حسب مستوى نضج الفريق - فقد تستفيد الفرق المبتدئة من قواعد تغطية أكثر صرامة، بينما يمكن للفرق المتقدمة ضبط الحدود بدقة لتحقيق المرونة.
- تكاملات CI/CD: SonarQube يتكامل بسلاسة مع منصات التكامل المستمر/التسليم المستمر الرئيسية مثل Jenkinsيدعم هذا النظام GitHub Actions وGitLab CI/CD. يتيح ذلك فحص الكود تلقائيًا أثناء مرحلة البناء، مما يُحسّن سرعة التسليم دون المساس بجودة الكود. قمتُ شخصيًا بضبط هذا الإعداد على سير عمل GitHub Actions لحظر عمليات الالتزام غير الآمنة. ستلاحظ اكتشافًا أسرع للتراجعات عندما يعمل الماسح الضوئي في وقت مبكر من مسار التكامل المستمر (CI) بدلًا من تشغيله بعد الدمج.
- تحليل طلب السحب: مع SonarQubeيتم فحص كل طلب سحب وشرحه بملاحظات على مستوى المشكلة قبل الدمج. هذا يُقصّر دورات المراجعة ويزيل خطر دمج أكواد ضعيفة أو غير قابلة للصيانة. استخدمتُ هذا لتبسيط مراجعات الأقران في مستودع خدمات مصغرة يحتوي على أكثر من 200 عملية التزام أسبوعية. تتيح لك الأداة تكوين حدود فرعية خاصة، وهو أمر مفيد عند تطبيق قواعد أكثر صرامة على الفروع الرئيسية وقواعد أخف على فروع التطوير.
- ملاحظات IDE في الوقت الفعلي: عروض سونارلينت ردود فعل فورية داخل بيئة التطوير المتكاملة الخاصة بك، هيلping يعالج المطورون المشكلات أثناء كتابة التعليمات البرمجية. وهذا يعكس جانب الخادم. SonarQube القواعد، لذا فأنت دائمًا متوافق مع معايير الفريق. لقد استخدمتها داخل VS Code، وساعد في اكتشاف مخاطر مؤشر الصفر قبل التجميع. يتوفر أيضًا خيار يتيح لك ربط بيئة التطوير المتكاملة بالخادم المركزي لفريقك، ما يسمح بتطبيق القواعد المخصصة على مستوى المطور.
- قواعد SAST والأمن: SonarQube يشمل ذلك اختبار أمان التطبيقات الثابت باستخدام مجموعات قواعد متعمقة مثل OWASP Top 10 وCWE واكتشاف الأسرار. يساعد تحليل التلوث tracانظر كيف تتدفق المدخلات عبر التطبيق، واكتشف الأنماط الخطيرة مبكرًا. أثناء تدقيق نظام خلفي لشركة تقنية مالية، اكتشفتُ ثغرة في التحقق من صحة المدخلات ظلت غير ملحوظة لأشهر. أوصي بتفعيل وضع مراجعة النقاط الساخنة الأمنية - فهو يُبرز أنماط التعليمات البرمجية الخطرة التي ليست بالضرورة أخطاءً برمجية، ولكنها مع ذلك تستحق فحصًا يدويًا.
الايجابيات
سلبيات
التسعير:
- السعر: تبدأ الخطط من 32 دولارًا في الشهر.
- تجربة مجانية: الإصدار التجريبي المجاني من 14 يومًا
الرابط: https://www.sonarqube.org/
4) Veracode
Veracode يقدم ميزات فحص أمنية قوية وعملية، مما يجعله أحد الخيارات الأكثر شعبية بين أفضل أدوات مسح الأكوادلقد تحققتُ من إمكانياتها ووجدتُ أنها تُسهّل اكتشاف الثغرات الأمنية، حتى للفرق الأقل خبرة. من المهم استخدام حل يوفر معلومات واضحة حول الثغرات الأمنية، Veracode يفعل ذلك تمامًا. أوصي به للشركات التي تهدف إلى تعزيز وضعهم الأمني.
المميزات:
- المسح على المستوى الثنائي: Veracodeيتيح لك المسح الثنائي مسح الكود المُجمّع والبايت كود، وليس المصدر فقط. يُعد هذا مفيدًا بشكل خاص لتحديد المخاطر في حزم الجهات الخارجية أو المكتبات الخاصة حيث لا يتوفر المصدر. استخدمتُ هذه الميزة على تطبيق مصرفي قديم يفتقد وحدات المصدر. أثناء استخدام هذه الميزة، لاحظتُ مدى فعاليتها في اكتشاف عيوب التكامل العميقة التي تخطت عمليات المسح التي أجريناها على الكود المصدر فقط.
- مسح IDE (Veracode الضوء الأخضر): Veracode يوفر Greenlight ملاحظات فورية حول الثغرات الأمنية في بيئة التطوير المتكاملة الخاصة بك، عادةً تقديم النتائج في أقل من ثلاث ثوانيُساعد هذا المطورين على تعلم عادات البرمجة الآمنة أثناء عملهم، مما يُقلل من وقت الإصلاح لاحقًا. لقد اختبرت هذا باستخدام IntelliJ، وكانت ردود الفعل الفورية أشبه ببرمجة ثنائية مع خبير أمني. أنصح بربط جلسة بيئة التطوير المتكاملة (IDE) بسياسات الفريق حتى يُحدد Greenlight المشكلات التي تُطابق حدود المخاطر في مؤسستك.
- مسح خط الأنابيب: يوفر فحص خط الأنابيب فحوصات أمنية سريعة في بيئات التكامل المستمر/التسليم المستمر، وعادةً ما يكتمل في غضون 90 ثانية تقريبًا. وهو مصمم للتكامل مباشرةً مع خطوط أنابيب البناء مثل GitLab CI. Jenkins أو Azure DevOps. نشرتُ هذا النظام ضمن فريق عمل سريع التطور، ولاحظتُ توازنًا جيدًا بين السرعة والتغطية. ستلاحظون أن إجراء هذا الفحص قبل النشر المرحلي يُقلل بشكل كبير من الحاجة إلى الإصلاحات العاجلة لاحقًا في دورة الإصدار.
- مسح السياسة: Veracodeيطبق فحص السياسات معايير الأمان قبل الإصدار مع الامتثال الكامل tracيُعدّ نظام الحماية والاختبار المعزول (Sandboxing) مفيدًا للمؤسسات التي تخضع لمتطلبات تنظيمية، إذ يضمن عدم وصول أي شفرة برمجية ضعيفة إلى بيئة الإنتاج. في مشروع رعاية صحية حديث، قمتُ بضبط عمليات فحص السياسات لتتوافق مع قواعد الإبلاغ الخاصة بقانون HIPAA. كما يتوفر خيار يسمح باستنساخ قوالب السياسات لوحدات أعمال مختلفة، مما يُسهّل توسيع نطاق الحوكمة في المؤسسات الكبيرة.
- دقة الإيجابيات الكاذبة: Veracode يحافظ على معدل الإيجابيات الكاذبة أقل من 1.1٪، وهو ما يقلل من إجهاد المطور من التنبيهات غير الضروريةيتعلم محركها السحابي الحاصل على براءة اختراع من آلاف عمليات المسح عبر أنظمة بيئية متنوعة لتحسين الدقة. مقارنةً بالأدوات الأخرى التي استخدمتها، تطلبت هذه الأداة أقل قدر من الفرز اليدوي. أقترح مراجعة مصفوفة تصنيف المشكلات، لأنها تساعد المطورين على التمييز بسرعة بين الثغرات الأمنية الحقيقية والتنبيهات المعلوماتية.
- تحليل تكوين البرمجيات (SCA): تفحص ميزة SCA مكتبات المصادر المفتوحة الضعيفة والتراخيص الخطرة آنيًا. وهي مدمجة بشكل وثيق مع محرك SAST، مما يسمح للفرق بإدارة جودة الكود ومخاطر سلسلة التوريد من واجهة واحدة. استخدمتها لتحديد أولويات المكتبات عالية الخطورة في لوحة معلومات التكنولوجيا المالية القائمة على React. تتيح لك الأداة إصلاح الحزم الضعيفة تلقائيًا عبر طلبات السحب، مما وفر علينا ساعات من دورات التصحيح.
الايجابيات
سلبيات
التسعير:
- السعر: طلب عرض توضيحي
- تجربة مجانية: الخطة الأساسية المجانية مدى الحياة
الرابط: https://www.veracode.com/
5) Coverity Scan
Coverity Scan يوفر لك كل ما تحتاجه تحديد أخطاء التعليمات البرمجيةمما يجعلها وسيلة رائعة للحفاظ على كفاءة عملية التطوير وشموليتها. لقد قمت بتحليل الأداة ولاحظت مدى أهمية التحديثات المنتظمة للحفاظ علىping يتماشى مع معايير الصناعة. عند تقييمي لأدائه، وجدت أنه خيار ممتاز للفرق التي تدير تطبيقات معقدة. Coverity Scan يساعدك الحفاظ على جودة الكود وتحسين دورات الإصدار.
المميزات:
- التحليل الثابت الحساس للمسار: Coverity Scan يستخدم تحليلًا حساسًا للمسار لـ tracيُظهر هذا كيفية تنفيذ التعليمات البرمجية عبر الدوال والملفات. يمكنه تحديد المشكلات المعقدة مثل الوصول إلى قيم فارغة، وتسريبات الذاكرة، وتجاوزات سعة المخزن المؤقت التي تمتد عبر وحدات متعددة. لقد وجدت هذا مفيدًا أثناء مراجعة ملف كبير C++ في الخلفية، حيث غالبًا ما تُغفل الأخطاء بين الملفات. أقترح تفعيل عمليات التحقق بين الإجراءات مبكرًا، لأنها تكشف عن مشاكل عادةً ما يغفلها التحليل التقليدي سطرًا بسطر.
- نقطة ومسح التوجيه: تتيح لك هذه الميزة تحليل الكود فورًا بمجرد الإشارة إلى دليل المصدر - دون الحاجة إلى إعداد بناء. إنها رائعة للتقييمات السريعة أو دمج قواعد الكود القديمة. استخدمتُ هذه الميزة عند تدقيق مشروع قديم بدون تكوين بناء نشط، وقد... ظهرت عيوب حرجة في أقل من 5 دقائقتتيح لك الأداة معاينة النتائج قبل التكوين العميق، مما يساعد في تحديد أولوية الإعداد للمستودعات المعقدة.
- تحليل سطح المكتب التدريجي: مع Code تتيح إضافة Sight للمطورين الحصول على ملاحظات فورية في بيئة التطوير المتكاملة (IDE) من خلال المسح التدريجي. فهي تُشير إلى الثغرات الأمنية الجديدة في غضون ثوانٍ أثناء كتابة الكود، مما يقلل من الحاجة إلى إعادة العمل لاحقًا. لقد اختبرتُ هذه الإضافة في Eclipse ووجدتُها دقيقةً وسريعةَ الاستجابة، حتى في المشاريع الكبيرة. أثناء استخدامي لهذه الميزة، لاحظتُ كيف يُقلل المسح الانتقائي للملفات المُحرَّرة من الضوضاء ويُحسّن التركيز على المشاكل الحقيقية.
- التقاط بناء سطر الأوامر: يلتقط أمر CLI cov-build بيانات البناء المحلية أو CI/CD، مما يتيح تحليل دقيق. يتكامل بسهولة مع Jenkinsأو GitHub Actions، أو أنظمة أخرى لأتمتة عمليات التحقق الأمني. استخدمتُ هذا في مسار DevOps لـ tracيتم إجراء عدد من عمليات الانحدار بمرور الوقت. كما يوجد خيار يسمح لك بتصدير البيانات الملتقطة لإعادة تشغيل عمليات المسح دون اتصال بالإنترنت، وهو أمر رائع لتصحيح الأخطاء أو مراجعات التدقيق.
- المسح الضوئي عالي الأداء: يدعم Coverity المسح واسع النطاق مع معالجة متوازية لما يصل إلى 16 نواة. صُمم خصيصًا للسرعة والحجم، حيث يتعامل مع قواعد بيانات تحتوي على أكثر من 100 مليون سطر. شغّلته على منصة متعددة المستودعات، ولاحظتُ تحسنًا ملحوظًا في الأداء مقارنةً بالأدوات القديمة. ستلاحظ انخفاضًا حادًا في أوقات المسح عند استخدام ذاكرات التخزين المؤقت المشتركة والتخصيص الأمثل لوحدة المعالجة المركزية.
- نتائج دقيقة مع نسبة منخفضة من الإيجابيات الخاطئة: يُقلل التحليل الدلالي العميق في Coverity من التشويش بالتركيز على العيوب الحقيقية، وليس التنبيهات التخمينية. هذا يوفر وقت المطورين ويعزز ثقتهم في النتائج. بالمقارنة مع الأدوات الأخرى التي استخدمتها، يتطلب Coverity فرزًا يدويًا أقل بكثير. أنصح بمراجعة شروحات المشكلات في لوحة التحكم، فهي غالبًا ما تتضمن مسار المشكلة. tracأدوات تساعدك على فهم الأسباب الجذرية بسرعة.
الايجابيات
سلبيات
التسعير:
- السعر: الخطة الأساسية المجانية مدى الحياة
الرابط: https://scan.coverity.com/
6) Codacy
Codacy يسمح لك بإنشاء ملف مصدر واحد للحقيقة لإعدادات الكود الثابت لفريقك. يمكنني الوصول إلى التفاصيل tracيُعدّ هذا المعيار الأفضل لجودة الكود عبر لغات ومشاريع متعددة، مما يساعدك على التركيز على الأمور الأكثر أهمية. وفقًا لبحثي، Codacy is مثالي للشركات التي تحتاج إلى الحفاظ على معايير عالية عبر فرق التطوير سريعة التطور. تستفيد منصات التجارة الإلكترونية من Codacy لضمان مراجعة كل ميزة جديدة بحثًا عن الجودة، مما يؤدي إلى تسريع دورات الإصدار وتقليل الإصلاحات المكلفة بعد الإطلاق.

المميزات:
- تحليل طلب السحب: Codacy يقوم النظام بفحص كل طلب سحب بحثًا عن مشاكل جودة الكود والأمان، ويتكامل بشكل وثيق مع GitHub وGitLab و Bitbucket. هذا أعلام المخاوف قبل الدمج، هيلping الحفاظ على قواعد بيانات برمجية مستقرة وآمنة. استخدمته خلال دورة إصدار متعددة الفروع، وقد حال دون حدوث العديد من عمليات التراجع في اللحظات الأخيرة. أقترح الربط Codacy لتفرع قواعد الحماية بحيث يتم حظر عمليات الدمج حتى اجتياز الفحوصات الحرجة.
- الآلي Code Revوجهات النظر: Codacy يُؤتمت هذا النظام عمليات فحص الأسلوب والتعقيد والأخطاء والأمان، ويُقدم ملاحظات تفصيلية تتوافق مع كل عملية إيداع. إنه أشبه بوجود مُراجع افتراضي يُتابعping tracتراكم الديون التقنية والتغييرات المحفوفة بالمخاطر. لقد اعتمدت على هذه الميزة لتسريع دورات مراجعة الأقران دون التضحية بالعمق. أثناء استخدام هذه الميزة، لاحظت أن دمج سياق الالتزامات السابقة جعل التغييرات المقترحة تبدو أكثر ملاءمة وقابلة للتنفيذ.
- بوابات عالية الجودة مخصصة: مع بوابات ذات جودة مخصصة، Codacy يمنح الفرق السيطرة على ما يتم دمجه فرض شروط مثل عتبات التعقيد أو الأنماط المحظورة. يساعد هذا على مواءمة الكود مع أفضل الممارسات الداخلية، ويقلل من عبء التقنية مع مرور الوقت. قمتُ ذات مرة بتكوين بوابات لتحديد الدوال التكرارية في مشروع واجهة أمامية حيث كان التكرار يُشكل خطرًا معروفًا. يتوفر أيضًا خيار يتيح لك تعيين بوابات مختلفة لكل مستودع، وهو أمر مفيد عند إدارة قواعد بيانات متنوعة ضمن مؤسسة واحدة.
- اقتراحات الإصلاح المُولدة بواسطة الذكاء الاصطناعي: Codacy يستخدم الذكاء الاصطناعي لتوليد اقتراحات سريعة واعية بالسياق، يمكن تطبيقها مباشرةً من خلال سير عمل Git. تُعالج هذه التوصيات الإصلاحية العيوب الأمنية، ومشاكل الأكواد، ومشاكل التدقيق دون التأثير على سير العمل. لقد اختبرت هذا مع TypeScript وجدتُ أن اقتراحاته تتوافق مع ESLint والإصلاحات اليدوية. ستلاحظ توفيرًا كبيرًا في الوقت عند دمج هذه الاقتراحات مع الإصلاحات التلقائية في مُحرّر النصوص.
- مقاييس التعقيد Tracking: Codacy tracيُتيح لك هذا البرنامج قياس التعقيد الحلقي لكل ملف ولكل طلب سحب، مما يوفر رؤية واضحة لإمكانية الصيانة بمرور الوقت. يُعد هذا مفيدًا للغاية عند إدارة قواعد البيانات البرمجية القديمة. استخدمتُ هذه الميزة لتبرير إعادة هيكلة شاملة في وحدة المدفوعات حيث ارتفعت درجات التعقيد بشكل حاد. أوصي بتفعيل التنبيهات للملفات التي تتجاوز عتبات التعقيد المحددة مسبقًا لتجنب تراكم الديون التقنية على المدى الطويل.
- تنبيهات التكرار: Codacy يكتشف ويشير إلى التعليمات البرمجية المكررة عبر الملفات والوظائف، ويساعدping يقلل من التكرار. كما أنه يعرض مقاييس التكرار بشكل مرئي حتى تتمكن الفرق من تحديد الأنماط وتحديد أولويات إعادة هيكلة الكود. لقد قمتُ ذات مرة بإزالة أكثر من 700 سطر من التكرار غير الضروري بناءً على Codacyخريطة حرارية لتكرار 's. تتيح لك هذه الأداة استبعاد ملفات الاختبار والدلائل النمطية من قواعد التكرار للتركيز على تحسين الإنتاجية بشكل فعلي.
الايجابيات
سلبيات
التسعير:
- السعر: تبدأ الخطط بسعر 21 دولارًا أمريكيًا في الشهر.
- تجربة مجانية: الخطة الأساسية المجانية مدى الحياة
الرابط: https://www.codacy.com/
7) VectorCAST
VectorCAST تتيح لك هذه المنصة الممتازة الجمع بين التدقيق الثابت والتنفيذ الديناميكي عبر بيئات المضيف والهدف. أُقدّر بشكل خاص مقاييس التغطية المتكاملة و الاختبار المستمرإنها إحدى أسهل الطرق لتحسين موثوقية الكود المُضمّن. دراسة حالة: يستخدمها مهندسو الأنظمة المالية للحد من العيوب الحرجة أثناء التكامل.

المميزات:
- Code- إضافة Sight IDE: استخدم Codeيُقدّم مُلحق Sight ملاحظات فورية حول التحليل الثابت مباشرةً في بيئة التطوير المتكاملة (IDE) أثناء كتابة التعليمات البرمجية. يُسلّط الضوء على المشكلات فورًا، مما يسمح للمطورين بإصلاحها مُبكرًا. لقد استخدمته مع Eclipse ل C++ مشروع، وقد اكتشف سوء استخدام المؤشر حتى قبل أن أبدأ التجميع. أثناء استخدام هذه الميزة، لاحظتُ أن التنبيهات الفورية حسّنت إنتاجيتي وقلّلت من وقت التكرار بين دورات البناء.
- تنفيذ المسح المتوازي: VectorCAST يدعم المسح متعدد الخيوط بما يصل إلى 16 نواة، مما يجعله مثاليًا لتحليل قواعد البيانات الضخمة. هذا يؤدي إلى استجابة أسرع بكثير أثناء التحليل الثابت، حتى في الأنظمة المتجانسة. استخدمته أثناء تدقيق البرامج الثابتة لشركة اتصالات، وأعجبتُ بقدرته على التوسع دون تأخير. ستلاحظ أداءً مثاليًا عند تشغيل المسح على جهاز افتراضي عالي الذاكرة مُهيأ بنوى مخصصة.
- تصفية الأخطاء وقمعها: VectorCAST يتضمن متصفح رسائل قويًا مع إمكانيات تصفية وحجب. يتيح لك هذا التركيز فقط على القضايا الحرجة الأكثر أهمية لمرحلة مشروعك أو نطاق امتثالك. لقد قمتُ بتكوين قواعد مخصصة لإلغاء التحذيرات القديمة مع الإشارة إلى أي شيء جديد. يتوفر أيضًا خيار يتيح لك وضع علامة على العناصر التي تم إلغاءها للمراجعة الدورية، وهو أمر مفيد عندما يكون هناك مشكلة تتعلق بالديون الفنية.
- دمج التغطية الثابتة والديناميكية: استخدم Code تتيح ميزة التغطية بالتحليل (CBA) إمكانية تحديد أقسام المراجعة الثابتة على أنها مغطاة، مما يدمج التحليل الثابت مع بيانات اختبار وقت التشغيل. يساعد هذا في تلبية متطلبات السلامة أو الامتثال الصارمة حيث تكون التغطية الكاملة إلزامية. لقد استخدمت هذه الميزة في مشاريع الفضاء الجوي حيث تطلب تأهيل الأداة تبرير كل مسار غير مختبر. أقترح مراجعة المسارات المشروحة بانتظام لضمان توافق تغطية التحليل مع المخاطر الوظيفية الفعلية.
- اختبار توليد الحزام تلقائيًا: VectorCAST يمكن إنشاء تسخير اختبار تلقائيًا لكل من اختبار الوحدة والاختبار التكاملي في C/C++ البيئات. هذا يُسرّع إنشاء الاختبار و يقلل من الخطأ البشري عند إعداد المحاكاةاستخدمتُ هذه الأداة في مشروع تحكم سكك حديدية بالغ الأهمية للسلامة، وقد وفرت وقتًا كبيرًا في الإعداد اليدوي. تتيح لك الأداة تعديل حزمة الأسلاك المُنشأة لتتوافق مع الأجهزة.traction، وهو أمر مفيد عند اختبار المنطق المضمن بشكل منفصل.
- التحقق من الاقتران: تفحص ميزة تحليل الاقتران تلقائيًا تفاعلات البيانات والتحكم بين الوحدات. كما تتحقق من الوصول المتغير، وتبعيات الاستدعاءات، وتتحقق من وجود اقتران وثيق قد يعيق عملية التجميع أو الاختبار. لقد شغّلتُ هذه الميزة على قاعدة بيانات قديمة واكتشفتُ تبعيات دائرية محفوفة بالمخاطر. أوصي بتحديد حدود الاقتران في بداية المشروع لفرض فصل الاهتمامات وتقليل صعوبة إعادة الهيكلة مستقبلًا.
الايجابيات
سلبيات
التسعير:
- السعر: طلب مجاني
الرابط: https://www.vector.com/int/en/products/products-a-z/software/vectorcast/
8) Checkmarx SAST
Checkmarx SAST هي أداة رائعة لتحليل الكود الثابت والتي تمنح المطورين الرؤى التي يحتاجونها تعزيز أمان التطبيقلقد مررت بسيناريوهات مختلفة باستخدام Checkmarx SAST ووجدتُ واجهة المستخدم الخاصة به سهلة الاستخدام وقدراته الآلية مبهرة. أظهر تقييم هذه المراجعة أنه حلٌّ مُصنَّفٌ على أنه الأفضل في مجال التحسين الأمني المستمر. لدى مُزوِّدي الخدمات السحابية زيادة ثقة المستخدم من خلال التبني Checkmarx SAST، مما يساعدهم على اكتشاف نقاط الضعف وإصلاحها قبل انتقال الكود إلى الإنتاج.

المميزات:
- المسح التكيفي للثغرات الأمنية: Checkmarx SAST يستخدم المسح التكيفي لتحديد أولويات أهم جوانب الكود وتحليلها أولًا. يُقدم هذا النهج الذكي نتائج مبكرة دون المساس بتغطية أمنية شاملة. استخدمته خلال عملية تدقيق عالية المخاطر، و الكشف المبكر عن حقن SQL تم حفظ عملية التراجع عن النشر. أنصح بدمج الفحص التكيفي مع الفحص الكامل المجدول لضمان عدم تسرب أي شيء عبر المسارات الأقل استخدامًا في تطبيقك.
- أفضل موقع الإصلاح: يُحدد المُحرك بدقةٍ مواقع الإصلاح المُثلى من خلال تحليل مُخطط الكود بأكمله. كما يُحدد الجذور المُشتركة للثغرات ذات الصلة، مما يسمح بإصلاح واحد لحل مشاكل مُتعددة. طبّقتُ هذا في مشروع React/Node.js، ولاحظتُ تحسّنًا في مُعدّل الإصلاح لدينا مع دورات تصحيح أقل. أثناء اختبار هذه الميزة، لاحظتُ كيف أن حل عيوب المنطق الصاعد منع تكرار أخطاء مُماثلة في المُستقبل.
- منشئ استعلامات الذكاء الاصطناعي: يتضمن Checkmarx مساعدًا توليديًا للذكاء الاصطناعي يُساعد في صياغة استعلامات أمان مخصصة. يُعد هذا المساعد مفيدًا عندما يحتاج فريقك إلى اكتشاف مخاطر خاصة بالمشروع أو ضبط القواعد لتتوافق مع أطر عمل متخصصة. استخدمتُ هذا المساعد لإنشاء قاعدة مخصصة لرصد طفرات GraphQL غير الآمنة. تتيح لك الأداة حفظ ومشاركة الاستعلامات المُعدّلة بالذكاء الاصطناعي، مما يُبسّط معايير الأمان في جميع فرق الهندسة لديك.
- معدل إيجابيات كاذبة منخفض: باستخدام مخططات الترميز الدلالية والإعدادات المسبقة المُخصصة، يُقلل Checkmarx بشكل كبير من التشويش الناتج عن النتائج الإيجابية الخاطئة. فهو يُقدم قوائم دقيقة للمشاكل دون إغراق المطورين بتنبيهات غير ذات صلة. مقارنةً بالأدوات الأخرى، استغرقتُ وقتًا أقل بكثير في التحقق من صحة النتائج المُعلّمة. ستلاحظ عددًا أقل من الأخطاء.tractions عند دمجه مع بيئة التطوير المتكاملة الخاصة بك لأنه يشير في الغالب إلى المشاكل الحقيقية التي يمكن استغلالها.
- إرشادات المعالجة التفاعلية: تقدم المنصة إرشادات مباشرة عبر بوابتها، ومكوناتها الإضافية، ولوحات معلوماتها. تعرض تدفقات الكود، والأسباب الجذرية، واقتراحات واضحة للإصلاح دون الحاجة إلى تبديل الأدوات. استخدمت هذه الميزة أثناء عملي في Visual Studio Code، و التنقل المباشر إلى كتل التعليمات البرمجية المعرضة للخطر كان ذلك موفرًا حقيقيًا للوقت. كما يوجد خيار يسمح لك بتحديد أولويات المشكلات حسب قابليتها للاستغلال، مما يساعدping ركز على ما هو عاجل حقاً.
- بوابة الويب وواجهة برمجة التطبيقات REST: تُسهّل أدوات التحكم المركزية عبر بوابة Checkmarx الإلكترونية وواجهة برمجة تطبيقات REST إدارة عمليات الفحص والسياسات والأتمتة. يمكنك تشغيل عمليات الفحص من خلال التكامل المستمر/التسليم المستمر (CI/CD)، وتصدير النتائج، أو دمجها في لوحات معلومات الأمان. لقد ربطتُ واجهة برمجة التطبيقات بسير عمل Jira، وأتمتتُ إنشاء التذاكر لكل مشكلة حرجة. أنصح باستخدام عميل سطر الأوامر (CLI) إلى جانب نقاط نهاية واجهة برمجة التطبيقات لكتابة برامج تكامل مخصصة لإعداد تقارير التدقيق والامتثال. tracملك.
الايجابيات
سلبيات
التسعير:
- السعر: طلب عرض أسعار
- تجربة مجانية: طلب عرض توضيحي
الرابط: https://checkmarx.com/cxsast-source-code-scanning/
9) Brakeman
Brakeman هذه الأداة الموثوقة سهّلت فحص الثغرات الأمنية لمشاريع Rails. راجعتُ فحصها الثابت بدون إعدادات، ولاحظتُ كشف أسرع من الماسحات الضوئية الحيةيساعدك هذا في اكتشاف ثغرات حقن SQL وXSS قبل النشر. غالبًا ما تجد الشركات الناشئة Brakeman قيمة للكشف عن الانعكاس غير الآمن ومنع التسريبات أثناء التطوير، مما يؤدي إلى تحسين سير عمل الأمان بشكل كبير.

المميزات:
- تغطية شاملة: Brakeman يُحلل كل جزء من قاعدة بيانات Ruby on Rails - النماذج، والعروض، ووحدات التحكم، وحتى التكوينات. يتضمن صفحات غير نشطة ومسارات غير مستخدمة، مما يُظهر المخاطر التي لا تظهر دائمًا أثناء التشغيل. عثرتُ ذات مرة على حقن SQL مُهمَل في مسار مُعطّل أثناء تدقيق الكود القديم. أقترح تفعيل عمليات فحص كاملة للمشروع بشكل دوري، حتى لو كنت تُركز على عمليات الالتزام الجزئية، للكشف عن الثغرات الأمنية المخفية والموروثة.
- تنسيقات إخراج متعددة: Brakeman يدعم مجموعة واسعة من تنسيقات الإخراج بما في ذلك JSON و SARIF Codeالمناخ، وتخفيض الأسعار، و JUnitتُسهّل هذه المرونة التكامل مع أدوات التكامل المستمر، ولوحات المعلومات، أو نصوص التقارير المخصصة. استخدمتُ مُخرجات JSON لتغذية أتمتة Jira التي فتحت تذاكر لكل مشكلة عالية الثقة. تتيح لك الأداة تصدير ملفات SARIF لـ GitHub Advanced Security، الذي يساعد track اتجاهات مع مرور الوقت.
- التحكم في الفحص التدريجي: مع أعلام مثل –test، أو –except، أو –only-files، Brakeman يتيح لك إجراء عمليات مسح مُحددة بدقة. يُعد هذا مفيدًا للتحقق من صحة المنطقة التي تعمل عليها فقط دون انتظار الفحص الكامل. أثناء اختبار هذا، استخدمتُ –only-files للتحقق من صحة إصلاح عاجل على وحدة تحكم الإنتاج. ستلاحظ انخفاضًا ملحوظًا في وقت الفحص عند استخدام هذه العلامات في التطوير المحلي، خاصةً لقواعد البيانات الكبيرة.
- تحليل الملفات المتوازية: Brakeman يُحسّن أداء المسح الضوئي باستخدام تحليل الملفات متعدد العمليات. يُعالج الملفات بالتوازي عبر نوى وحدة المعالجة المركزية المتاحة، تقليل أوقات المسح بنحو 30-35% في تطبيقات Rails الكبيرةلقد استخدمتُ هذا أثناء مهام التكامل المستمر، ولاحظتُ انخفاض الوقت الإجمالي من 8 دقائق إلى أقل من 5 دقائق. كما يتوفر خيار يتيح لك تعديل عدد العاملين يدويًا، وهو أمر مفيد عند ضبط الأداء على أجهزة التشغيل المشتركة.
- مستويات الثقة وبصمات الأصابع: كل تحذير في Brakeman يتم تقييمها بناءً على مستوى الثقة - عالي، متوسط، أو ضعيف - وفقًا لمدى تأكد المحرك من وجود مشكلة حقيقية. كما أنها تستخدم تقنية بصمة الإصبع لـ tracتنبيهات مكررة أو قديمة أثناء مقارنة التعليمات البرمجية. اعتمدتُ على هذه الميزة خلال تدقيق الفريق لتجنب مراجعة المشكلات نفسها مرتين. أثناء استخدام هذه الميزة، لاحظتُ أن تصفية التنبيهات بناءً على التنبيهات ذات الموثوقية العالية أولاً جعلت اجتماعات الفرز أكثر كفاءة.
- عمليات التحقق من المسارات والتكوين: Brakeman يمكنك اختياريًا فحص مسارات Rails وتكويناتها للكشف عن حماية CSRF المفقودة، أو عمليات إعادة التوجيه غير الآمنة، أو الإعدادات الافتراضية الخطيرة. يوفر هذا تغطية أوسع تتجاوز منطق التطبيق. استخدمتُ الأمر –routes أثناء اختبار اختراق، واكتشفتُ مسار إدارة مكشوفًا بدون حماية CSRF. أوصي بتضمين عمليات فحص التكوين كجزء من عمليات فحص بيئة التشغيل، خاصةً قبل أي نشر عام.
الايجابيات
سلبيات
التسعير:
- السعر: البرمجيات الحرة
الرابط: https://brakemanscanner.org/
جدول مقارنة الميزات
| الميزات | Collaborator | باراسوفت | SonarQube | Veracode |
|---|---|---|---|---|
| أفضل من أجل | مراجعة أكواد الفريق، وسير عمل CI/CD | الفرق التي تحتاج إلى الامتثال التنظيمي والأمان في C/C++ تطوير | جودة الكود الواسعة وSAST عبر أكثر من 30 لغة | SAST على مستوى المؤسسات عبر SaaS |
| الأسعار | يبدأ من 805 دولارًا سنويًا | اتصل بالمبيعات للحصول على عرض أسعار | يبدأ بـ $ 32 / شهر | طلب عرض توضيحي |
| تجربة مجانيّة | 30 يوم | 14 يوم | 14 يوم | خطة أساسية مجانية |
| دعم متعدد اللغات | ✔️ | ✔️ | ✔️ | ✔️ |
| تكامل CI / CD | Code مراجعة سير العمل | Jenkins, Azure DevOps، وGitLab CI، وما إلى ذلك. | Jenkins, Azure، جيت لاب | خطوط أنابيب DevOps |
| تحليل الأمن | معتدل (يركز على المراجعة) | يكتشف نقاط الضعف ومشاكل الذاكرة وانتهاكات معايير الترميز | بوابات أمنية مدمجة SAST | إعداد التقارير المتقدمة عن SAST والثغرات الأمنية |
| التقارير ولوحات المعلومات | Revاتجاهات العرض | تقارير التحليلات والامتثال | اتجاهات جودة الكود التفصيلية | تقارير الثغرات الأمنية |
| خيارات النشر | السحابة والمحلية (Windows(لينكس/ماك) | محليًا وسحابيًا | المؤسسة المستضافة ذاتيًا أو السحابية | ادارة العلاقات مع |
ما هو أ Code أداة تحليل؟
تفحص أداة تحليل الكود الكود المصدري دون تشغيله. وتُبرز الأخطاء البرمجية، ومخاطر الأمان، ومشاكل التصميم، والمشاكل الهيكلية في مرحلة مبكرة. وقد رأيتُ أن هذه الأدوات تُوفر ساعات لا تُحصى من خلال اكتشاف المشاكل قبل وقت التشغيل. فهي تفحص الكود، مُحددةً أنماطًا مثل المتغيرات غير المُعرّفة، وتجاوزات المخزن المؤقت، ومخاطر الحقن، أو انتهاكات التسمية.
- كيف يعمل: تقوم الأداة بتحليل التعليمات البرمجية إلى بنية شجرية تسمى AST (مطلق)tracثم يقوم (شجرة بناء الجملة t) بتطبيق القواعد لتحديد المخاوف.
- الفوائد : إنه ينفذ أسلوبًا متسقًا، ويعزز الأمان، ويكشف الأخطاء مبكرًا - قبل بدء الاختبار.
- القيود: قد ترى نتائج إيجابية خاطئة ولا يمكنه اكتشاف المشكلات المرئية فقط في وقت التشغيل، لذا فهو ليس بديلاً كاملاً للاختبار.
تُشكل هذه الأدوات العمود الفقري للتطوير الحديث. أدوات مثل SonarQube، ESLint، PMDيدعم Checkstyle لغات وقواعد متعددة. غالبًا ما أقارن الأدوات بناءً على تغطية اللغات، ومرونة القواعد، والتكامل مع أنظمة التكامل المستمر أو بيئات التطوير المتكاملة، وسهولة الضبط. يساعد هذا الفرق على اختيار الأداة المناسبة والحفاظ على جودة عالية للكود.
كيف اخترنا الأفضل؟ ثابت Code أدوات التحليل؟
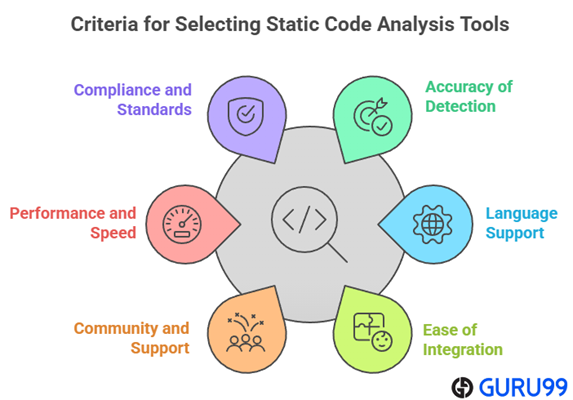
At Guru99نحن ملتزمون بتقديم معلومات دقيقة وذات صلة وموثوقة من خلال عملية تحريرية دقيقة. اختبر فريقنا أكثر من 30 أداة لتحليل الكود الثابت عبر بيئات التطوير الحقيقية، حيث أنفق أكثر من خلال 100 ساعة لتقييم ميزاتها وسلامتها وأسعارها. حرصنا على اختيار الأدوات الموثوقة وذات الأداء الجيد فقط، والتي تُقلل من النتائج الإيجابية الخاطئة وتُحسّن جودة الكود. يُعد تحليل الكود الثابت ضروريًا للكشف المبكر عن المشكلات، ويدعم دليلنا المُختار كلاً من الفرق الصغيرة والشركات. من المهم اختيار أدوات قابلة للتطوير وآمنة وسهلة الاستخدام للمطورين. نركز على العوامل التالية عند مراجعة أداة بناءً على:
- دقة الكشف: اختار فريقنا أدوات قادرة على اكتشاف الأخطاء والثغرات الأمنية باستمرار مع الحد الأدنى من الإيجابيات الخاطئة.
- دعم اللغة: لقد حرصنا على اختيار الأدوات التي توفر توافقًا لغويًا واسعًا عبر مجموعات التطوير المتعددة.
- سهولة التكامل: قام الخبراء في فريقنا باختيار الأدوات بناءً على تكامل خط أنابيب CI/CD بسلاسة دون تكوين معقد.
- المجتمع والدعم: لقد قمنا بالاختيار بناءً على المنتديات المجتمعية النشطة وقنوات الدعم المستجيبة التي تساعد في حل المشكلات بسرعة.
- الأداء والسرعة: أعطى فريقنا الأولوية للأدوات فائقة الاستجابة التي تقوم بمسح قواعد البيانات الكبيرة بسرعة وتوفر نتائج دقيقة.
- الامتثال والمعايير: لقد تأكدنا من تضمين الأدوات التي تتوافق مع معايير أمان الصناعة وتضمن أن يظل الكود الخاص بك متوافقًا.
حكم
يتطلب العمل على مشاريع برمجيات واسعة النطاق الاهتمام بجودة الكود منذ البداية. أُعطي دائمًا الأولوية للأدوات التي تجمع بين الأمان وسهولة صيانة الكود، وتُتيح دمجًا سلسًا في سير العمل. إذا كنت تُقرر استخدام أداة لتعزيز موثوقية برنامجك، فراجع رأيي.
- Collaborator: يوفر منصة مراجعة ممتازة بالنسبة للتعليمات البرمجية ووثائق التصميم وخطط الاختبار، مما يجعلها خيارًا رئيسيًا لفرق التطوير التي تهدف إلى تبسيط مراجعات الأقران من خلال التخصيص والتدقيق المثير للإعجاب tracملك.
- باراسوفت: توفر مجموعة التحليلات الثابتة من Parasoft حلاً متكاملاً ومتعدد اللغات لضمان سلامة البرامج وأمانها وتوافقها عبر دورة حياة التطوير.
- SonarQube: تتميز هذه الأداة القوية بـ ردود الفعل في الوقت الحقيقي على نقاط الضعف في الكود والتكاملات CI/CD السلسة، مما يجعلها حلاً موثوقًا به وفعالًا من حيث التكلفة.
