
VLAN 中继协议:什么是网络中的 VTP?
 编辑团队
⚡ 智能摘要
VLAN 中继协议 (VTP) 是一种 Cisco 专有协议可在公共域中的所有交换机上创建、删除和同步 VLAN 信息,因此管理员只需配置一次 VLAN,即可使其自动传播,而无需编辑每个交换机。
什么是 VLAN?
A VLAN VLAN是由一个或多个局域网组成的自定义网络。它将分布在多个网络中的设备组合成一个逻辑网络,其管理方式与物理局域网类似。VLAN的全称是虚拟局域网(Virtual Local Area Network)。
什么是 VLAN 中继协议 (VTP)?
VTP 是一个 Cisco 用于交换 VLAN 信息的专有协议。该协议旨在有效管理来自不同 VLAN 的帧在同一物理线路上的传输。VTP 的全称是 VLAN 中继协议。
使用 VTP,您可以同步同一 VTP 域中所有交换机的 VLAN 信息(例如 VLAN 名称或 VLAN ID)。
例如,在一个拥有 100 台交换机的网络中,如果没有 VTP 就创建 VLAN,则需要在每个交换机上输入相同的 VLAN 配置命令。
VTP 允许您在单个交换机上创建 VLAN。要删除 VLAN,您只需在一台交换机上将其移除,更改就会自动传播到同一 VTP 域中的所有其他交换机。
两种重要的 VTP 技术是:
- 帧过滤: 这种方法会检查每一帧的特定信息,例如: MAC地址 或第 3 层协议。
- 帧标记: 当帧在整个网络主干网上转发时,此方法会在每个帧的报头中放置一个唯一的标识符。
VTP协议的要求
以下是VTP在VLAN间传递信息的一些要求。 Cisco 开关:
- 要配置的交换机上的 VTP 版本必须相同。
- 交换机上的 VTP 域名称必须相同。
- 如果应用了身份验证,则身份验证结果应该一致。
VTP 组件
以下是VTP的一些重要组成部分:
VTP域
VTP 域限制了发生错误时配置更改在网络中传播的范围。一台交换机一次只能属于一个 VTP 域。在指定 VTP 域名之前,您无法在 VTP 服务器模式下创建或修改 VLAN,VLAN 信息也不会传播。它由一个或多个互连的交换机组成。
VTP 修剪
此组件可防止来自一个 VLAN 的广播流量不必要地泛洪到 VTP 域中的所有中继链路。默认情况下,修剪功能处于禁用状态,可通过 VTP 服务器交换机上的全局配置命令启用。
VTP 通告
VTP 使用层级式通告来同步和分发网络中的 VLAN 配置。此组件将 VTP 域名和 VLAN 配置更改分发到启用 VTP 的交换机。
请求广告: 当向同一域中的 VTP 服务器发送请求通告时,服务器会响应一个摘要通告,随后是一个子集通告。请求通告会在以下情况下发送:
- VTP 域名已更改。
- 汇总广告中包含更高的配置版本号。
- 子集广告消息丢失。
- 开关已重置。
广告摘要: 此类广告包含 VTP 域名、当前版本号和其他 VTP 配置详细信息。
- VTP 服务器每 5 分钟发送一次。
- 它会将当前 VTP 配置版本号通知给启用 VTP 的交换机。
- 配置更改后会立即发送该通知。
子集广告: 子集通告携带 VLAN 信息,例如:
- 创建或删除 VLAN
- 暂停或撤销 VLAN
- 更改 VLAN 的名称
- 更改 VLAN 的 MTU
VTP 模式
您可以将交换机配置为三种模式:1)服务器模式,2)客户端模式,或3)透明模式。
- VTP 服务器: VTP 服务器可帮助您通告 VTP 域 VLAN 信息。
- VTP 客户端: VTP 客户端的功能与 VTP 服务器类似,在交换机开启时存储整个域的 VLAN 信息。
- VTP 透明: 透明交换机会将 VTP 通告转发给客户端和服务器。在透明模式下,您可以在该交换机上本地创建和修改 VLAN。
| 特性 | VTP 服务器 | VTP 客户端 | VTP 透明 |
|---|---|---|---|
| 创建/修改/删除 VLAN | 是 | 没有 | 仅限本地 |
| Sync使其自身 | 是 | 是 | 没有 |
| 转发广告 | 是 | 是 | 是 |
VTP 如何工作?
下图展示了一个简单的 VTP 架构,其中每个交换机通过中继链路将两个 VLAN 传输到路由器:
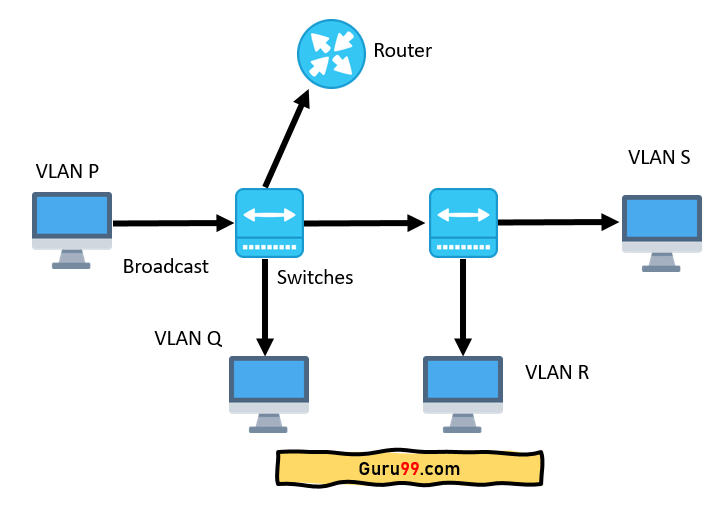
如图所示,每个交换机有两个 VLAN,流量在它们之间按如下方式流动:
- 在第一个交换机上,VLAN P 和 VLAN Q 通过一个中继端口发送到路由器,而另一个端口连接到第二个交换机。
- VLAN R 和 VLAN S 从第二个交换机到第一个交换机,再到路由器,通过中继链路传输,因此该中继链路承载来自所有四个 VLAN 的流量。
- VLAN P 流量需要到达 VLAN Q、VLAN R 或 VLAN S 上的计算机,必须从交换机传输到路由器,然后再返回交换机。
VTP 的优点
以下是VTP的主要优点和益处:
- 它可以帮助您将网络划分为更小的 VLAN,以便于管理。
- 它能够实现精确测量。 trac对网络中的 VLAN 进行管理、监控和动态报告。
- 添加新 VLAN 时,它提供即插即用的配置。
- 它能确保整个网络中 VLAN 配置的一致性,减少错误。
- 它简化了跨多个交换机的 VLAN 数据库管理,包括添加、删除和重命名 VLAN。
VTP 配置指南
以下是一些重要的VTP配置指南:
- 检查是否存在不兼容的VTP版本和密码相关问题。
- 注意VTP模式配置是否错误。
- 请确保并非每个交换机都设置为 VTP 客户端模式,因为至少需要一台服务器来管理 VLAN 数据库。
VTP 版本
VTP共有三个版本:V1、V2和V3。
前两个版本基本相同,区别在于 V2 版本增加了对令牌环 VLAN 的支持。VTP 版本 1 和 2 只能传播 VLAN 1 到 1005。
V3 增加了以下功能:
- 增强型身份验证。
- 支持扩展 VLAN(1006 到 4094)。
- 支持私有VLAN。
- VTP主服务器和VTP辅助服务器。
- VTP 模式“关闭”会禁用 VTP。
- 向后兼容早期版本。
- 防止插入新交换机时意外覆盖数据库。
- 可以选择明文密码保护或隐藏密码保护。
- 按端口进行配置,而不是仅采用全局方案。
- 优化资源处理和更高效的信息传输。
