
SAP USR40:如何设置密码限制
 杰西卡布莱克
强密码规则是任何安全防护的第一道防线。 SAP 系统。本演练解释了如何使用表 USR40 和相关的登录配置文件参数来设置密码限制,这些参数控制密码长度、过期时间和禁止的密码模式。
USR40是什么? SAP?
USR40是 SAP 存储表 不合规的密码——用户不得设置的词语和模式。它是核心部分。 SAP 密码策略,与……协同运作 登录/* 控制密码长度和过期时间的配置文件参数。安全管理员通过事务维护此表。 SM30.
USR40 通过列出诸如公司名称、“密码”或常见数字序列等弱密码或可预测值,迫使用户选择更强的凭据。由于条目支持通配符,因此单行即可屏蔽一整套密码。维护 USR40 是强化网络安全的一个简单而有效的步骤。 SAP 安全性 并满足审计和合规要求。
指定不允许的密码
您可以阻止用户选择您不想允许的密码。要禁止使用密码,请将其输入表 USR40。您可以使用事务 SM40 维护表 USR30。在 40 美元,您可以根据需要指定一般不允许的密码。有两个通配符:
- ? 代表单个字符
- * 代表任意长度的任意组合字符序列。
123 * 表USR40中禁止任何以序列“123”开头的密码。
* 123 * 禁止任何包含序列“123”的密码。
乙? 禁止所有以“AB”开头并带有一个附加字符的密码:“ABA”,“ABB”,“ABC”等等。
如何在 USR40 中设置密码限制
要设置密码限制,请按照以下步骤操作:-
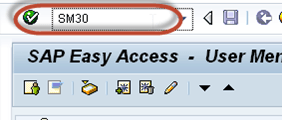
步骤1) 执行T代码SM30。
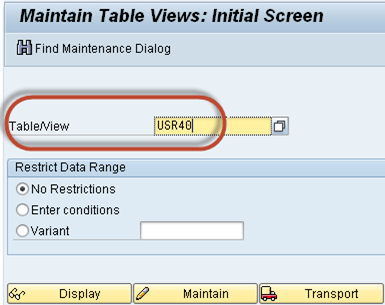
步骤2) 在“表/视图”字段中输入表名 USR40。
步骤3) 单击显示按钮。
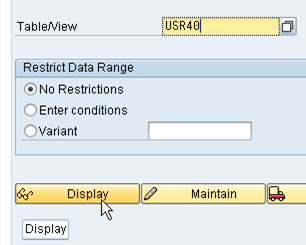
步骤4) 输入密码表达式字符串。
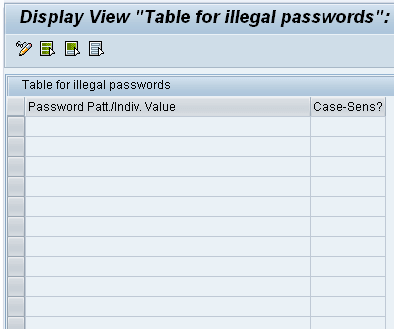
这就是密码管理的全部内容!
关键密码配置文件参数 SAP
您可以使用以下系统配置文件参数来指定密码的最小长度以及用户必须更改密码的频率。
- 登录/最小密码:密码最小长度。默认值:3个字符。您可以将其设置为8至XNUMX之间的任意值。
- 登录名/密码过期时间:密码过期的天数。为了允许用户无限制地保留其密码,请将该值保留为默认值 0。
现代 SAP 系统提供了更多参数,可用于增强系统复杂性。请将这些参数与 USR40 黑名单一起维护在实例配置文件 (RZ10) 中:
| 参数 | 目的 |
|---|---|
| 登录/最小密码 | 密码的最小字符数 |
| 登录名/密码最小位数 | 所需最少位数 |
| 登录名/最小密码字母 | 所需信件数量最少 |
| 登录/最小密码特殊情况 | 所需特殊字符的最少数量 |
| 登录名/密码过期时间 | 密码必须更改前几天 |
| 登录/密码历史记录大小 | 不能重复使用的旧密码数量 |
最佳实践 SAP 密码安全
将表格限制和配置文件参数合并为一个可强制执行的策略。以下做法可确保密码强度高且合规:
- 将可预测值列入黑名单: 使用通配符向 USR40 添加公司名称、季节和常用序列。
- 强化复杂性: 登录参数需要包含字母、数字和特殊字符的组合。
- 轮换密码: 设置合理的过期时间,避免凭证无限期有效。
- 防止重复使用: 使用 login/password_history_size 来阻止用户反复使用旧密码。
- 层层设防: 将密码规则与 登录尝试次数限制 阻止暴力攻击。
