
如何处理 Cookie Selenium 网络驱动程序
 Krishna 伦塔
HTTP Cookie 包含有关用户及其偏好的信息。它使用键值对存储信息。它是一小段数据,由 Web 应用程序发送并存储在 Web 浏览器中,用于在用户浏览该网站时进行保护。
如果您是该领域的新手,请从本指南开始。 cookie 测试.
Selenium 查询 cookies 的命令
In Selenium 对于 WebDriver,我们可以使用以下内置方法查询和操作 cookie。所有这些方法都通过 `driver.manage()` 访问,该方法返回 `Options` 接口。
| Selenium 查询命令 | 输出 |
|---|---|
| driver.manage().getCookies(); | 返回所有 Cookie 的列表 |
| driver.manage().getCookieNamed(arg0); | 根据名称返回特定的 cookie。 |
| driver.manage().addCookie(arg0); | 创建并添加 cookie |
| driver.manage().deleteCookie(arg0); | 删除特定 Cookie |
| driver.manage().deleteCookieNamed(arg0); | 根据名称删除特定的 cookie。 |
| driver.manage().deleteAllCookies(); | 删除所有 Cookie |
为什么要处理(接受)Cookies Selenium?
每个 Cookie 都与名称、值、域、路径、有效期以及是否安全的状态相关联。为了验证客户端,服务器会解析 Cookie 中的所有这些值。
日期 测试 使用 Web 应用程序 Selenium 使用 WebDriver 时,您可能需要创建、更新或删除 cookie。
例如,在实现网上商店自动化时。ping 在应用程序中,您可能需要自动化测试场景,例如下单、查看购物车、支付信息、订单确认等等。
如果未存储 cookie,则每次执行上述测试场景之前都需要执行登录操作。这将增加您的编码工作量和执行时间。
解决方法是将 cookie 存储在文件中。 Later从该文件中检索 cookie 值并将其添加到当前浏览器会话中。这样,您就可以跳过每次登录的步骤。 测试用例 因为您的驱动程序会话中包含此信息。
应用服务器现在会将您的浏览器会话视为已通过身份验证,并直接将您带到您请求的页面。 URL.
如何处理 Cookie Selenium
我们将使用 https://demo.guru99.com/test/cookie/selenium_aut.php 为了我们的演示目的。
这将是一个两步过程。
步骤 1)登录应用程序并存储生成的身份验证 cookie。
演示应用程序展示了如下所示的简单登录表单。

步骤 2)使用存储的 cookie 再次登录应用程序,而无需使用用户名和密码。
步骤 1)存储 Cookie 信息
package CookieExample;

import java.io.BufferedWriter;
import java.io.File;
import java.io.FileWriter;
import java.util.Set;
import org.openqa.selenium.By;
import org.openqa.selenium.WebDriver;
import org.openqa.selenium.chrome.ChromeDriver;
import org.openqa.selenium.Cookie;

public class cookieRead{
        public static void main(String[] args)
    {
    	WebDriver driver;
        System.setProperty("webdriver.chrome.driver","G:///chromedriver.exe");
		driver=new ChromeDriver();
		driver.get("https://demo.guru99.com/test/cookie/selenium_aut.php");


        // Input Email id and Password If you are already Register
        driver.findElement(By.name("username")).sendKeys("abc123");
        driver.findElement(By.name("password")).sendKeys("123xyz");
        driver.findElement(By.name("submit")).click();

        // create file named Cookies to store Login Information
        File file = new File("Cookies.data");
        try
        {
            // Delete old file if exists
			file.delete();
            file.createNewFile();
            FileWriter fileWrite = new FileWriter(file);
            BufferedWriter Bwrite = new BufferedWriter(fileWrite);
            // loop for getting the cookie information

            // loop for getting the cookie information
            for(Cookie ck : driver.manage().getCookies())
            {
                Bwrite.write((ck.getName()+";"+ck.getValue()+";"+ck.getDomain()+";"+ck.getPath()+";"+ck.getExpiry()+";"+ck.isSecure()));
                Bwrite.newLine();
            }
            Bwrite.close();
            fileWrite.close();

        }
        catch(Exception ex)
        {
            ex.printStackTrace();
        }
    }
}
⚠️ 版本说明: System.setProperty 这行代码完全按照原教程中的写法保留。 Selenium 4.6 年以后, Selenium 管理器会自动下载并配置匹配的 ChromeDriver,因此在当前设置中不再需要该行代码。下面的原始代码保持不变,仍然可以编译。
Code 说明
- 创建 WebDriver 实例。
- 使用 driver.get(“https://demo.guru99.com/test/cookie/selenium_aut.php”) 访问网站。
- 登录应用程序。
- 使用以下方式读取 Cookie 信息
driver.manage().getCookies();
- 使用文件存储 cookie 信息Writer 用于写入字符流的类,以及 BufferedWriter 将文本写入名为 Cookies.data 的文件。
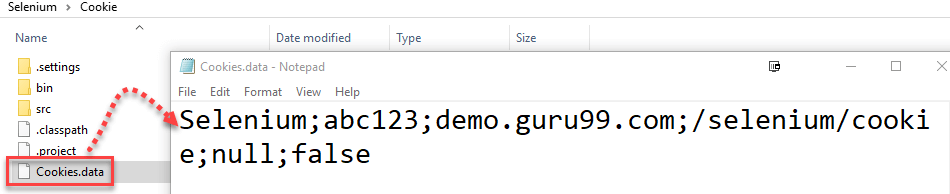
- Cookies.data 文件存储所有 cookie 信息,包括名称、值、域名和路径。我们可以检索这些信息,无需输入登录凭据即可登录应用程序。
运行上述代码后,项目文件夹结构中会创建 Cookies.data 文件。打开该文件,您可以看到以 cookie 格式保存的 AUT 登录凭据,如下方高亮显示的屏幕截图所示。
步骤 2)使用存储的 cookie 登录应用程序
现在,我们将访问步骤 1 中生成的 cookie,并使用它来验证我们在应用程序中的会话。
package CookieExample;

import java.io.BufferedReader;
import java.io.File;
import java.io.FileReader;
import java.util.Date;
import java.util.StringTokenizer;
import org.openqa.selenium.Cookie;
import org.openqa.selenium.WebDriver;
import org.openqa.selenium.chrome.ChromeDriver;

public class CookieWrite
{

	public static void main(String[] args){
    	WebDriver driver;
       	System.setProperty("webdriver.chrome.driver","G://chromedriver.exe");
        driver=new ChromeDriver();
    try{

        File file = new File("Cookies.data");
        FileReader fileReader = new FileReader(file);
        BufferedReader Buffreader = new BufferedReader(fileReader);
        String strline;
        while((strline=Buffreader.readLine())!=null){
        StringTokenizer token = new StringTokenizer(strline,";");
        while(token.hasMoreTokens()){
        String name = token.nextToken();
        String value = token.nextToken();
        String domain = token.nextToken();
        String path = token.nextToken();
        Date expiry = null;

        String val;
        if(!(val=token.nextToken()).equals("null"))
		{
        	expiry = new Date(val);
        }
        Boolean isSecure = new Boolean(token.nextToken()).
        booleanValue();
        Cookie ck = new Cookie(name,value,domain,path,expiry,isSecure);
        System.out.println(ck);
        driver.manage().addCookie(ck); // This will add the stored cookie to your current session
        }
        }
        }catch(Exception ex){
        ex.printStackTrace();
        }
        driver.get("https://demo.guru99.com/test/cookie/selenium_aut.php");
}
	}
输出:无需输入用户名和密码,即可直接进入登录成功页面。
注意:如果在执行上述脚本后看到登录页面,请使用强制刷新。
⚠️ Java 注意事项: 读取脚本使用了 `new Boolean(String)` 和 `new Date(String)`,而 JDK 早已弃用了这两种方法。在现代 JDK 中,它们分别等效于 `Boolean.parseBoolean(token.nextToken())` 和 `java.time` 解析器。以上保留了原始代码;请将此注释视为现代替代方案,而非修改。
Cookie 属性和 Selenium Cookie 类
上面的两个脚本会向文件中移入和移出六个字段。这些字段正是 org.openqa.selenium.Cookie 类所公开的字段,了解这些字段可以让步骤 2 中的分词器循环更容易理解。
| 属性 | 存取器 | 这是什么意思 |
|---|---|---|
| 姓名 | getName() | 服务器查找的密钥,例如 JSESSIONID。 |
| 价值 | getValue() | 存储的数据,通常是会话标识符。 |
| 域名 | 获取域() | 浏览器会将 cookie 发送回的主机。 |
| 途径 | getPath() | 此 URL cookie 适用前缀。 |
| 合同到期 | 获取到期() | cookie 的失效日期。空值表示会话 cookie。 |
| 安全消息传递 | isSecure() | 当 cookie 仅通过 HTTPS 发送时,此值为真。 |
| HttpOnly | isHttpOnly() | 当真时 Java页面上的脚本无法读取 cookie。 |
| 相同网站 | getSameSite() | 严格、宽松或无。添加于 Selenium 4. |
与步骤 2 中使用的六个参数构造函数不同,当前代码通常通过内部 Builder 类构建 cookie,这样就可以只设置你关心的字段。
Cookie sessionCookie = new Cookie.Builder("JSESSIONID", "A1B2C3D4")
        .domain("demo.guru99.com")
        .path("/")
        .isSecure(true)
        .isHttpOnly(true)
        .build();

driver.manage().addCookie(sessionCookie);
有一条规则很容易让大家忽略:cookie 对象创建后无法编辑。要更改其值,需要删除旧的 cookie 并重新创建一个副本,这就是 Builder 如此实用的原因。
Cookie original = driver.manage().getCookieNamed("JSESSIONID");
driver.manage().deleteCookie(original);

Cookie updated = new Cookie.Builder(original.getName(), "NEW-VALUE")
        .domain(original.getDomain())
        .path(original.getPath())
        .isSecure(original.isSecure())
        .build();

driver.manage().addCookie(updated);
常见 Cookie 错误 Selenium WebDriver及其修复方法
Cookie 代码通常会以几种可预测的方式失效。下表列出了最常见的几种失效方式,以及失效原因和解决方法。
| 症状 | 原因 | 固定 |
|---|---|---|
| 无效Cookie域异常 | 在导航到网站之前调用了 addCookie,因此浏览器仍然停留在 about:blank 页面。 | 首先对目标域调用 driver.get,然后添加 cookie。 |
| 无法设置 Cookie 异常 | cookie 域名与当前加载的页面不匹配。 | 删除域名字段,或将其设置为打开页面的确切主机名。 |
| 添加 cookie 后,登录页面仍然显示。 | 页面渲染时,cookie 尚未存在。 | 调用 driver.navigate().refresh(),这就是上面注释中所说的强制刷新。 |
| getCookieNamed 返回 null | 名称拼写错误,或者 cookie 属于不同的路径或子域。 | 使用 getCookies 函数导出所有 cookie,并比较其名称。 |
| 存储的 cookie 在后续运行中被拒绝 | 会话已过期或服务器已结束会话。 | 再次运行步骤 1,重新生成 Cookies.data。 |
如果浏览器打开并正确验证身份,但脚本随后失败,则问题可能不在于 cookie。 异常处理 Selenium 从那里出发,这是最快的路线,而且是专用路线。 Firefox 轮廓 如果您希望会话数据完全不保存到文件中,则通常采用这种方法。
