
Cách bẻ khóa mật khẩu WiFi (Hack mạng Wi-Fi)
 Oliver Jones
⚡ Tóm tắt thông minh
Việc bẻ khóa mật khẩu WiFi cho thấy mạng không dây bị lộ như thế nào thông qua mã hóa yếu và xác thực sai sót. Bài tổng quan này giải thích cách thức hoạt động của WEP, WPA và WPA2, các công cụ mà kẻ tấn công sử dụng và các biện pháp kiểm soát mà quản trị viên nên thực thi để giảm thiểu truy cập không dây trái phép.
Mạng không dây có thể truy cập được bởi bất kỳ ai trong phạm vi phủ sóng của bộ định tuyến. Điều này khiến chúng dễ bị tấn công. Các điểm truy cập Wi-Fi công cộng (hotspot) có sẵn ở những nơi công cộng như sân bay, nhà hàng và công viên. Trong hướng dẫn này, chúng ta sẽ giới thiệu các kỹ thuật phổ biến được sử dụng để khai thác các lỗ hổng trong triển khai bảo mật mạng không dây. Chúng ta cũng sẽ xem xét các biện pháp đối phó mà bạn có thể áp dụng để bảo vệ chống lại các cuộc tấn công như vậy.
Mạng không dây là gì?
Mạng không dây sử dụng sóng radio để kết nối các máy tính và các thiết bị khác với nhau. Việc triển khai được thực hiện ở Lớp 1 (lớp vật lý) của mô hình OSI. Vì các tín hiệu này lan truyền trong không khí, bất kỳ bộ thu nào được điều chỉnh đến tần số phù hợp và nằm trong phạm vi đều có thể thu được chúng, đó là lý do tại sao xác thực và mã hóa là rất cần thiết.
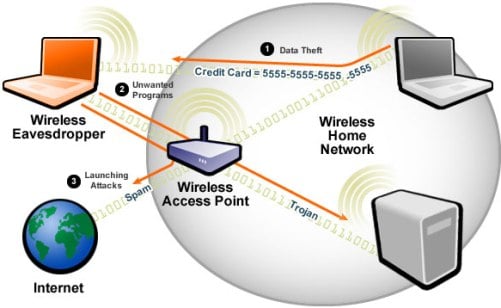
Làm thế nào để truy cập mạng không dây?
Bạn cần một thiết bị có khả năng kết nối không dây như máy tính xách tay, máy tính bảng hoặc điện thoại thông minh, và bạn phải ở trong phạm vi phủ sóng của điểm truy cập không dây. Hầu hết các thiết bị sẽ hiển thị danh sách các mạng khả dụng khi bật Wi-Fi. Nếu mạng mở, bạn chỉ cần nhấn Kết nối. Nếu mạng được bảo vệ bằng mật khẩu, bạn sẽ cần mật khẩu để truy cập.
Xác thực mạng không dây
Vì mạng không dây có thể truy cập được bởi bất kỳ ai có thiết bị hỗ trợ Wi-Fi, nên hầu hết các mạng đều được bảo vệ bằng mật khẩu. Dưới đây là các kỹ thuật xác thực được sử dụng phổ biến nhất.
WEP
WEP là viết tắt của Wired Equivalent Privacy (Bảo mật tương đương với mạng có dây). Nó được phát triển vào năm 1997 cho các tiêu chuẩn WLAN IEEE 802.11 với mục tiêu cung cấp mức độ bảo mật tương đương với mạng có dây. WEP mã hóa dữ liệu. transmitđược truyền qua mạng để giữ an toàn khỏi bị nghe lén.pingTuy nhiên, WEP đã chính thức bị IEEE loại bỏ vào năm 2004 do những điểm yếu nghiêm trọng về mặt mật mã.
Xác thực WEP
WEP hỗ trợ hai phương thức xác thực:
- Xác thực hệ thống mở (OSA) – Cấp quyền truy cập cho bất kỳ trạm nào yêu cầu xác thực dựa trên chính sách truy cập đã cấu hình, mà không cần xác minh khóa bí mật chung.
- Xác thực khóa chia sẻ (SKA) – Gửi một thông điệp thử thách được mã hóa đến trạm yêu cầu quyền truy cập. Trạm sẽ mã hóa thông điệp thử thách bằng khóa của mình và phản hồi. Nếu giá trị khớp với những gì điểm truy cập mong đợi, quyền truy cập sẽ được cấp.
Điểm yếu của WEP
WEP có những lỗ hổng thiết kế nghiêm trọng mà kẻ tấn công có thể khai thác:
- Việc kiểm tra tính toàn vẹn gói tin sử dụng kiểm tra dư tuần hoàn (CRC32), có thể bị xâm phạm bằng cách thu thập ít nhất hai gói tin. Kẻ tấn công có thể sửa đổi các bit trong luồng mã hóa và tổng kiểm tra để gói tin được hệ thống xác thực chấp nhận.
- WEP sử dụng thuật toán mã hóa luồng RC4 với một giá trị khởi tạo (IV) và một khóa bí mật. IV chỉ có 24 bit, trong khi khóa bí mật có 40 hoặc 104 bit. Khóa ngắn khiến việc tấn công bằng phương pháp vét cạn trở nên khả thi.
- Các tổ hợp IV yếu không mã hóa đủ mạnh, khiến chúng dễ bị tấn công thống kê như tấn công FMS.
- Vì WEP dựa trên mật khẩu, nên nó dễ bị tấn công bằng từ điển.
- Quản lý khóa được thực hiện kém hiệu quả; WEP không có hệ thống quản lý khóa tập trung.
- Các giá trị khởi tạo có thể được sử dụng lại trong cùng một phiên làm việc.
Do những nhược điểm này, WEP đã bị loại bỏ và thay thế bằng WPA, WPA2 và WPA3.
WPA
WPA là viết tắt của Wi-Fi Protected Access (Truy cập được bảo vệ bởi Wi-Fi). Đây là một giao thức bảo mật được phát triển bởi Liên minh Wi-Fi vào năm 2003 để khắc phục những điểm yếu được tìm thấy trong WEP. WPA sử dụng các giá trị khởi tạo lớn hơn 48 bit (thay vì 24 bit trong WEP) và giới thiệu các khóa tạm thời thông qua TKIP để xoay vòng khóa mã hóa cho mỗi gói dữ liệu.
Điểm yếu của WPA
- Cơ chế tránh va chạm có thể bị lỗi trong những điều kiện cụ thể.
- Nó dễ bị tấn công từ chối dịch vụ (DoS) buộc phải hủy xác thực.
- Khóa chia sẻ trước sử dụng mật khẩu; mật khẩu yếu dễ bị tấn công bằng từ điển và tấn công vét cạn.
WPA2 và WPA3: Các tiêu chuẩn bảo mật Wi-Fi hiện đại
WPA2 đã thay thế WPA ban đầu vào năm 2004 và giới thiệu AES với CCMP, mang lại khả năng bảo mật và toàn vẹn dữ liệu mạnh mẽ hơn nhiều. WPA2-Personal sử dụng khóa chia sẻ trước, trong khi WPA2-Enterprise sử dụng 802.1X với máy chủ RADIUS để xác thực thông tin đăng nhập cho từng người dùng.
WPA3, được phát hành năm 2018, khắc phục những điểm yếu còn sót lại trong WPA2. Nó thay thế cơ chế bắt tay bốn bước bằng Xác thực Đồng thời của các Bên ngang hàng (SAE), có khả năng chống lại các cuộc tấn công từ điển ngoại tuyến. WPA3 cũng cho phép bảo mật chuyển tiếp và bắt buộc sử dụng Khung Quản lý được Bảo vệ.
| Tiêu chuẩn | Năm | Encryption | Trao đổi chính | Trạng thái |
|---|---|---|---|---|
| WEP | 1997 | RC4 | Khóa tĩnh | Phản đối |
| WPA | 2003 | RC4 + TKIP | PSK | Phản đối |
| WPA2 | 2004 | AES-CCMP | PSK / 802.1X | Sử dụng rộng rãi |
| WPA3 | 2018 | AES-GCMP | SAE / 802.1X | Đề xuất |
Các kiểu tấn công chung
Trước khi tìm hiểu các quy trình tấn công cụ thể, hãy hiểu rõ các loại tấn công cơ bản mà các đối thủ trong mạng không dây thường sử dụng:
- Đánh hơi – Chặn các gói dữ liệu ngay khi chúng được truyền đi transmitđược truyền qua không trung. Các khung hình đã thu được có thể được giải mã bằng các công cụ như... Cain & Abel or Wireshark.
- Cuộc tấn công của người đàn ông ở giữa (MITM) – Nghe lénping trong một phiên giao dịch và chuyển tiếp hoặc thay đổi lưu lượng truy cập giữa nạn nhân và điểm truy cập.
- Tấn công từ chối dịch vụ (DoS) – Tấn công từ chối dịch vụ hoặc vô hiệu hóa các máy khách hợp pháp. Các tiện ích như FataJack trước đây đã được sử dụng cho mục đích này.
Cách bẻ khóa mạng WiFi (không dây)
Bẻ khóa WEP
Tấn công mạng là quá trình khai thác các điểm yếu trong mạng không dây để giành quyền truy cập trái phép. Tấn công WEP nhắm vào các mạng vẫn sử dụng giao thức WEP và thuộc hai loại:
- nứt thụ động – Không ảnh hưởng đến lưu lượng mạng cho đến khi khóa WEP được khôi phục. Rất khó để phát hiện.
- Nứt hoạt động – Chèn thêm các gói dữ liệu, làm tăng tải mạng. Dễ phát hiện hơn nhưng hiệu quả và nhanh hơn.
Cách hack mật khẩu WiFi
Trong tình huống thực tế này, chúng ta sẽ khôi phục thông tin xác thực mạng không dây từ một... Windows Máy ảo này sử dụng Cain and Abel, một công cụ kiểm thử xâm nhập cũ. Cain and Abel đã không được bảo trì chính thức kể từ năm 2014; nó được hiển thị ở đây cho mục đích giáo dục và hoạt động tốt nhất trên các máy cũ hơn. Windows phát hành.
Giải mã mật khẩu mạng không dây được lưu trữ trong Windows
Bước 1) Tải xuống công cụ Cain và Abel.
đặt Cain & Abel Từ kho lưu trữ đáng tin cậy, hãy khởi chạy ứng dụng.
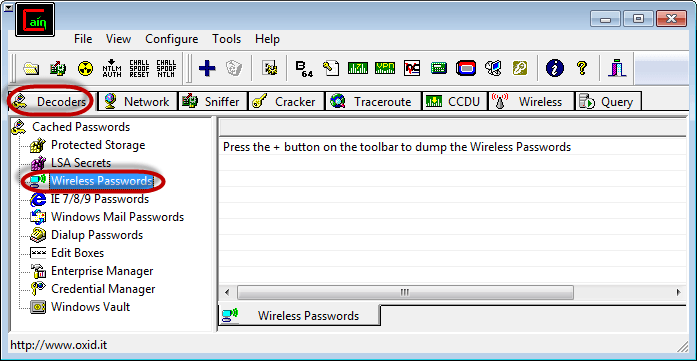
Bước 2) Chọn tab Bộ giải mã và chọn Mật khẩu không dây.
Chọn tab Bộ giải mã, nhấp vào Mật khẩu không dây trong thanh điều hướng bên trái và nhấp vào nút dấu cộng (+) để quét tìm thông tin đăng nhập đã lưu.
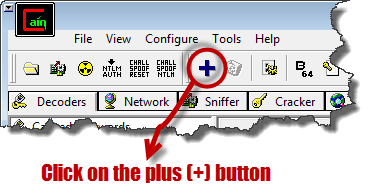
Bước 3) RevXem các mật khẩu đã được khôi phục.
Nếu máy chủ đã kết nối với mạng không dây bảo mật trước đó, Cain và Abel sẽ hiển thị kết quả tương tự như bên dưới.
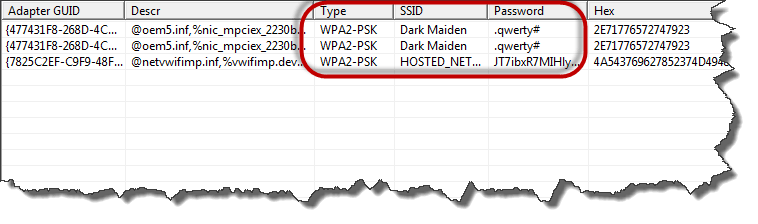
Bước 4) Ghi lại SSID, loại mã hóa và mật khẩu.
Bộ giải mã hiển thị loại mã hóa, SSID và mật khẩu dạng văn bản gốc được sử dụng, đây là những thông tin mà kẻ tấn công có thể xuất ra để thực hiện các cuộc tấn công tiếp theo.
Cách hack mật khẩu WiFi bằng công cụ Hacker (WEP Cracking)
Các chuyên gia kiểm thử xâm nhập sử dụng một số tiện ích để kiểm tra các mạng được bảo vệ bằng WEP:
- Aircrack-ng – Công cụ theo dõi mạng và bẻ khóa WEP/WPA: https://www.aircrack-ng.org/.
- WEPCrack – Chương trình khôi phục khóa WEP 802.11 mã nguồn mở thực hiện tấn công FMS: https://wepcrack.sourceforge.net/.
- Kismet – Phát hiện các mạng không dây hiển thị và ẩn, theo dõi gói dữ liệu và cảnh báo xâm nhập: https://www.kismetwireless.net/.
- WebGiải mã – Sử dụng các cuộc tấn công từ điển chủ động để bẻ khóa khóa WEP: https://wepdecrypt.sourceforge.net/.
Bẻ khóa WPA
WPA sử dụng khóa chia sẻ trước 256 bit được tạo ra từ mật khẩu. Mật khẩu ngắn hoặc phổ biến dễ bị tấn công bằng từ điển và tra cứu bảng cầu vồng. Các công cụ phổ biến bao gồm:
- CoWPAtty – Tấn công vét cạn và tấn công từ điển nhằm vào khóa chia sẻ trước WPA. Được tích hợp kèm với Kali Linux.
- Cain & Abel – Giải mã các tập tin thu thập được từ các phần mềm gián điệp như... Wireshark, có thể chứa các khung WEP hoặc WPA-PSK: https://www.softpedia.com/get/Security/Decrypting-Decoding/Cain-and-Abel.shtml.
Bẻ khóa khóa WEP/WPA của mạng không dây
Có thể bẻ khóa các khóa WEP và WPA để truy cập vào mạng không dây. Thành công phụ thuộc vào phần mềm, phần cứng tương thích, sự kiên nhẫn và mức độ hoạt động của người dùng mạng mục tiêu. transmitdữ liệu ting.
Kali Linux là phiên bản kế nhiệm hiện đại của BackTrack (ngừng hoạt động vào năm 2013). Được xây dựng trên Debian, Kali đi kèm với một bộ sưu tập các công cụ bảo mật được tuyển chọn, bao gồm:
- metasploit
- Wireshark
- Aircrack-ng
- nmap
- Ophcrack
Tối thiểu, việc bẻ khóa thiết bị không dây đòi hỏi:
- Bộ chuyển đổi không dây hỗ trợ truyền gói dữ liệu (ví dụ như Alfa AWUS036ACH).
- Kali Linux: https://www.kali.org/get-kali/.
- Khoảng cách đến mục tiêu – Người dùng tích cực sẽ tăng cơ hội thu thập được các gói vật phẩm hữu ích.
- Kiến thức Linux và sự quen thuộc với Aircrack-ng scripts.
- Kiên nhẫn – Quá trình khôi phục có thể mất từ vài phút đến nhiều giờ tùy thuộc vào độ phức tạp của mật khẩu.
Cách bảo mật rò rỉ Wi-Fi
Để giảm thiểu rủi ro khi truy cập mạng không dây, các tổ chức nên áp dụng các biện pháp kiểm soát sau:
- Thay đổi mật khẩu quản trị viên và SSID mặc định đi kèm với thiết bị.
- Kích hoạt phương thức xác thực mạnh nhất hiện có, ưu tiên WPA3 và chuyển sang WPA2 đối với các máy khách cũ.
- Hạn chế quyền truy cập bằng cách chỉ cho phép các địa chỉ MAC đã đăng ký (một lớp bảo mật bổ sung, chứ không phải là biện pháp kiểm soát chính).
- Hãy sử dụng các khóa WPA-PSK mạnh kết hợp các ký hiệu, số và chữ cái viết hoa, viết thường để chống lại các cuộc tấn công dò từ điển và tấn công vét cạn.
- Triển khai tường lửa và phân đoạn mạng để hạn chế sự di chuyển ngang sau bất kỳ kết nối trái phép nào.
- Tắt WPS và cập nhật firmware bộ định tuyến thường xuyên để khắc phục các lỗ hổng bảo mật đã biết.
Trí tuệ nhân tạo (AI) giúp tăng cường bảo mật mạng Wi-Fi và khả năng phát hiện tấn công như thế nào?
Trí tuệ nhân tạo (AI) đã trở thành một lớp bảo mật thiết yếu trong hệ thống phòng thủ Wi-Fi hiện đại. Bởi vì mạng không dây tạo ra lượng lớn dữ liệu đo từ xa từ các sự kiện kết nối, yêu cầu thăm dò và luồng lưu lượng truy cập, các mô hình AI phát hiện hành vi độc hại nhanh hơn nhiều so với giám sát dựa trên quy tắc. Hiện nay, các nhà quản trị dựa vào các nền tảng hỗ trợ AI để bổ sung cho các hệ thống phát hiện xâm nhập và giảm thời gian phản hồi trung bình.
Dưới đây là cách trí tuệ nhân tạo (AI) tăng cường các chương trình bảo mật không dây:
- Phát hiện bất thường: Các mô hình không giám sát học được một cơ sở dữ liệu về hành vi bình thường (mô hình chuyển vùng, khối lượng dữ liệu, sự kết hợp giao thức) và phát hiện các cuộc tấn công hủy xác thực, các điểm truy cập giả mạo hoặc hành vi mạo danh "bản sao độc ác".
- Xác thực hành vi: Trí tuệ nhân tạo (AI) đối chiếu dấu vân tay thiết bị, cường độ tín hiệu và thời gian sử dụng trong ngày để xác nhận khách hàng là người dùng hợp pháp, chứ không phải kẻ tấn công đánh cắp thông tin đăng nhập.
- Kiểm tra mật khẩu tự động: Các mô hình tạo sinh dự đoán các cụm mật khẩu do con người lựa chọn, cho phép các nhóm tấn công (red team) thực hiện các cuộc tấn công từ điển thông minh hơn để các khóa yếu bị loại bỏ trước khi tội phạm tìm ra chúng.
- Phân loại mối đe dọa theo thời gian thực: Các nền tảng SIEM chuyển các sự kiện không dây vào các bộ phân loại để đánh giá rủi ro, nhóm các cảnh báo và loại bỏ nhiễu có thể làm quá tải các nhà phân tích.
- Đáp ứng thích ứng: Kiểm soát truy cập mạng dựa trên trí tuệ nhân tạo có thể cách ly thiết bị đầu cuối đáng ngờ, yêu cầu xác thực lại hoặc tự động chuyển hướng nó vào VLAN bị hạn chế.
Kẻ tấn công cũng sử dụng trí tuệ nhân tạo (AI) để nhận dạng thiết bị, tăng tốc quá trình bẻ khóa kết nối và tạo ra các trang web lừa đảo yêu cầu xác thực người dùng. Kết hợp giám sát bằng AI với WPA3, mật khẩu mạnh và cập nhật bản vá thường xuyên để hệ thống phòng thủ tự động theo kịp tốc độ tấn công tự động.
