
Cách hack máy chủ (Web)
 Oliver Jones
⚡ Tóm tắt thông minh
Tấn công máy chủ web nhắm vào phần mềm và các lỗi cấu hình đằng sau các trang web lưu trữ dữ liệu quan trọng như mật khẩu và số thẻ tín dụng. Trang này sẽ hướng dẫn cách thức các cuộc tấn công đó hoạt động và quan trọng hơn là cách bảo vệ và tăng cường bảo mật cho máy chủ web.
Tấn công máy chủ web là gì?
Máy chủ web là một chương trình máy tính, hoặc một máy tính, chạy ứng dụng. Chức năng chính của nó là chấp nhận các yêu cầu HTTP từ máy khách và cung cấp các trang web, sau đó trả về các phản hồi HTTP. Nó cũng có thể được mô tả như một chương trình máy ảo. Kiểu phân phối này bao gồm các tài liệu HTML hoặc nội dung bổ sung như bảng định kiểu và các định dạng khác. JavaKịch bản.
Khách hàng thường tìm đến internet để tìm kiếm thông tin và mua sản phẩm, dịch vụ. Vì mục đích đó, hầu hết các tổ chức đều có trang web. Hầu hết các trang web đều lưu trữ thông tin quan trọng như số thẻ tín dụng, địa chỉ email và mật khẩu, v.v. Điều này khiến chúng trở thành mục tiêu của tin tặc. Các trang web bị tấn công cũng có thể được sử dụng để truyền bá tư tưởng tôn giáo hoặc chính trị, v.v.
Trong hướng dẫn này, chúng tôi sẽ giới thiệu cho bạn các kỹ thuật tấn công máy chủ web và cách bạn có thể bảo vệ máy chủ khỏi các cuộc tấn công đó.
Cách hack máy chủ web
Trong kịch bản thực tế này, chúng ta sẽ xem xét giải phẫu của một cuộc tấn công máy chủ web. Chúng ta sẽ giả định rằng chúng ta đang nhắm mục tiêu www.techpanda.orgChúng tôi không thực sự có ý định xâm nhập vào đó, vì điều này là bất hợp pháp. Chúng tôi chỉ sử dụng tên miền này cho mục đích giáo dục.
Bước 1) Những gì chúng ta sẽ cần
- Mục tiêu www.techpanda.org
- Công cụ tìm kiếm Bing
- Công cụ tiêm SQL
- PHP Shell, chúng ta sẽ sử dụng dk shell http://sourceforge.net/projects/icfdkshell/
Bước 2) Thu thập thông tin
Chúng tôi sẽ cần lấy địa chỉ IP của mục tiêu và tìm các trang web khác có cùng địa chỉ IP.
Chúng tôi sẽ sử dụng một công cụ trực tuyến để tìm địa chỉ IP của mục tiêu và các trang web khác có chung địa chỉ IP đó.
- Nhập URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ trong trình duyệt web của bạn
- Nhập www.techpanda.org làm mục tiêu

- Nhấp vào nút Kiểm tra.
- Bạn sẽ nhận được kết quả sau

Dựa vào kết quả trên, các Địa chỉ IP Mã định danh mục tiêu là 69.195.124.112.
Chúng tôi cũng phát hiện ra rằng có 403 tên miền trên cùng một máy chủ web.
Bước tiếp theo của chúng tôi là quét các trang web khác để tìm SQL Các lỗ hổng tấn công injection. Lưu ý: nếu chúng ta tìm thấy một trang có lỗ hổng SQL trên mục tiêu, thì chúng ta sẽ khai thác trực tiếp trang đó mà không cần xem xét các trang web khác.
- Nhập URL www.bing.com vào trình duyệt web của bạn. Cách này chỉ hoạt động với Bing, vì vậy đừng sử dụng các công cụ tìm kiếm khác như... Google hoặc Yahoo.
- Nhập truy vấn tìm kiếm sau
ip:69.195.124.112 .php?id=
ĐÂY,
- “ip:69.195.124.112” giới hạn tìm kiếm ở tất cả các trang web được lưu trữ trên máy chủ web có địa chỉ IP 69.195.124.112
- “.php?id=" tìm kiếm URL Các biến GET được sử dụng làm tham số cho các câu lệnh SQL.
Bạn sẽ nhận được kết quả sau.
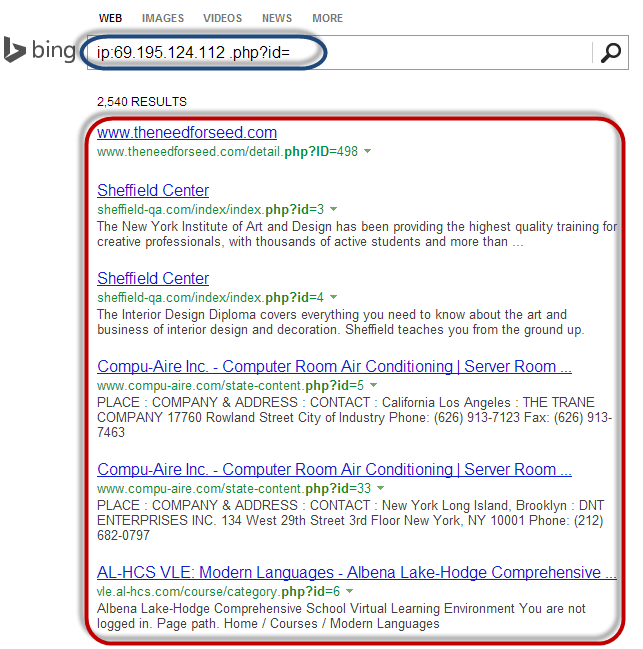
Như bạn có thể thấy từ các kết quả trên, tất cả các trang web sử dụng biến GET làm tham số cho việc chèn SQL đã được liệt kê.
Bước tiếp theo hợp lý là quét các trang web được liệt kê để tìm kiếm SQL Injection các lỗ hổng. Bạn có thể thực hiện điều này bằng cách sử dụng phương pháp tấn công SQL injection thủ công hoặc sử dụng các công cụ được liệt kê trong bài viết này về SQL Injection.
Bước 3) Tải lên PHP Shell
Chúng tôi sẽ không quét bất kỳ trang web nào được liệt kê, vì điều này là bất hợp pháp. Giả sử chúng ta đã đăng nhập được vào một trong số chúng. Bạn sẽ phải tải lên tệp PHP shell mà bạn đã tải xuống từ... http://sourceforge.net/projects/icfdkshell/
- Mở URL nơi bạn đã tải lên tệp dk.php.
- Bạn sẽ nhận được cửa sổ sau.

- Nhấp vào liên kết tượng trưng URL Điều này sẽ cho phép bạn truy cập vào các tệp trong miền mục tiêu.
Một khi kẻ tấn công có quyền truy cập vào các tập tin, chúng có thể lấy được thông tin đăng nhập vào cơ sở dữ liệu và thực hiện các hành động như phá hoại giao diện hoặc tải xuống dữ liệu như email. Chính vì lý do này mà các biện pháp phòng thủ được đề cập sau trong bài viết này lại quan trọng.
Lỗ hổng máy chủ web
Máy chủ web là một chương trình lưu trữ các tệp (thường là các trang web) và cho phép truy cập chúng thông qua mạng hoặc internet. Máy chủ web cần cả phần cứng và phần mềm. Kẻ tấn công thường nhắm vào các lỗ hổng trong phần mềm để xâm nhập trái phép vào máy chủ. Chúng ta hãy cùng xem xét một số lỗ hổng phổ biến mà kẻ tấn công thường lợi dụng.
- Cài đặt mặc định – Những cài đặt này, chẳng hạn như tên người dùng và mật khẩu mặc định, có thể dễ dàng bị kẻ tấn công đoán ra. Cài đặt mặc định cũng có thể cho phép thực hiện một số tác vụ nhất định, chẳng hạn như chạy các lệnh trên máy chủ, điều này có thể bị khai thác.
- Cấu hình sai hệ điều hành và mạng – một số cấu hình, chẳng hạn như cho phép người dùng thực thi các lệnh trên máy chủ, có thể nguy hiểm nếu người dùng không có mật khẩu mạnh.
- Lỗi trong hệ điều hành và máy chủ web – những lỗi được phát hiện trong hệ điều hành hoặc phần mềm máy chủ web cũng có thể bị khai thác để truy cập trái phép vào hệ thống.
Ngoài các lỗ hổng máy chủ web đã đề cập ở trên, những điều sau đây cũng có thể dẫn đến truy cập trái phép.
- Thiếu chính sách và quy trình bảo mật – việc thiếu chính sách và quy trình bảo mật, chẳng hạn như cập nhật phần mềm chống virus và vá lỗi hệ điều hành cũng như phần mềm máy chủ web, có thể tạo ra các lỗ hổng bảo mật cho kẻ tấn công.
Các loại máy chủ web
Dưới đây là danh sách các máy chủ web phổ biến.
- Apache – Đây là máy chủ web được sử dụng phổ biến nhất trên internet. Nó hoạt động trên nhiều nền tảng nhưng thường được cài đặt trên Linux. Hầu hết các trang web PHP đều được lưu trữ trên Apache. Apache máy chủ.
- Dịch vụ Thông tin Internet (IIS) – Được phát triển bởi Microsoft. Nó chạy trên Windows và là máy chủ web được sử dụng nhiều thứ hai trên internet. Hầu hết các trang web asp và aspx đều được lưu trữ trên máy chủ IIS.
- Apache Tomcat – Hầu hết Java các trang máy chủ (JSP) các trang web được lưu trữ trên loại máy chủ web này.
- Các máy chủ web khác – Bao gồm Máy chủ web của Novell và IBMcủa máy chủ Lotus Domino.
Các loại tấn công chống lại máy chủ web
Kẻ tấn công sử dụng nhiều kỹ thuật khác nhau để nhắm vào máy chủ web, bao gồm các kỹ thuật sau:
- Tấn công duyệt thư mục – Loại tấn công này khai thác các lỗi trong máy chủ web để truy cập trái phép vào các tệp và thư mục không thuộc phạm vi công cộng. Sau khi giành được quyền truy cập, kẻ tấn công có thể tải xuống thông tin nhạy cảm, thực thi các lệnh trên máy chủ hoặc cài đặt phần mềm độc hại.
- Tấn công từ chối dịch vụ (DoS) – Với kiểu tấn công này, máy chủ web có thể bị sập hoặc không thể truy cập được đối với người dùng hợp pháp.
- Tấn công chiếm đoạt hệ thống tên miền (DNS) – Với kiểu tấn công này, cài đặt DNS bị thay đổi để trỏ đến máy chủ web của kẻ tấn công. Tất cả lưu lượng truy cập lẽ ra phải được gửi đến máy chủ web đó sẽ bị chuyển hướng đến máy chủ sai.
- Nghe lén – Dữ liệu không được mã hóa gửi qua mạng có thể bị chặn lại và sử dụng để truy cập trái phép vào máy chủ web.
- Tấn công lừa đảo (Phishing) – Với kiểu tấn công này, kẻ tấn công giả mạo một trang web và chuyển hướng lưu lượng truy cập đến trang web giả mạo. Người dùng không nghi ngờ có thể bị lừa cung cấp các dữ liệu nhạy cảm như thông tin đăng nhập, số thẻ tín dụng, v.v.
- Tấn công Pharming – Với kiểu tấn công này, kẻ tấn công xâm nhập vào máy chủ Hệ thống Tên miền (DNS) hoặc máy tính của người dùng để chuyển hướng lưu lượng truy cập đến một trang web độc hại.
- Tấn công làm biến dạng trang web – Với kiểu tấn công này, kẻ tấn công thay thế trang web của tổ chức bằng một trang khác có chứa tên và hình ảnh của tin tặc, và có thể bao gồm cả nhạc nền và thông điệp.
Ảnh hưởng của các cuộc tấn công thành công
- Uy tín của một tổ chức có thể bị hủy hoại nếu kẻ tấn công chỉnh sửa nội dung trang web và chèn thông tin độc hại hoặc liên kết đến một trang web không phù hợp.
- Máy chủ web có thể được sử dụng để cài đặt phần mềm độc hại vào máy tính của người dùng truy cập vào trang web bị xâm nhập. Phần mềm độc hại được tải xuống máy tính của người truy cập có thể là một... virus, trojanhoặc phần mềm mạng botnet, v.v.
- Dữ liệu người dùng bị xâm phạm có thể được sử dụng cho các hoạt động gian lận, dẫn đến thiệt hại kinh doanh hoặc các vụ kiện từ những người dùng đã tin tưởng giao thông tin cá nhân cho tổ chức.
Công cụ tấn công máy chủ web tốt nhất
Một số công cụ tấn công máy chủ web phổ biến bao gồm:
- Metasploit – đây là một công cụ mã nguồn mở dành cho nhà phát triển.pingNó bao gồm việc kiểm thử và sử dụng mã khai thác. Nó có thể được dùng để phát hiện các lỗ hổng trong máy chủ web và viết mã khai thác có thể được sử dụng để xâm nhập máy chủ.
- MPack – đây là một công cụ khai thác lỗ hổng bảo mật trên web. Nó được viết bằng PHP và được hỗ trợ bởi... MySQL như công cụ cơ sở dữ liệu. Khi máy chủ web bị xâm phạm bằng MPack, tất cả lưu lượng truy cập vào máy chủ đó sẽ được chuyển hướng đến các trang web tải xuống độc hại.
- Zeus – công cụ này có thể được sử dụng để biến một máy tính bị xâm nhập thành bot hoặc zombie. Bot là một máy tính bị xâm nhập được sử dụng để thực hiện các cuộc tấn công dựa trên internet. Botnet là một tập hợp các máy tính bị xâm nhập. Botnet sau đó có thể được sử dụng trong một cuộc tấn công từ chối dịch vụ hoặc để gửi thư rác.
- Neosplit – công cụ này có thể được sử dụng để cài đặt chương trình, xóa chương trình, sao chép chương trình, v.v.
Kiểm tra điều này: 10 MIỄN PHÍ tốt nhất DDoS Attack Công cụ trực tuyến
Cách tránh các cuộc tấn công trên máy chủ web
Một tổ chức có thể áp dụng chính sách sau để bảo vệ mình khỏi các cuộc tấn công vào máy chủ web.
- Quản lý bản vá – việc này bao gồm cài đặt các bản vá để giúp bảo mật máy chủ. Bản vá là bản cập nhật sửa lỗi trong phần mềm. Các bản vá có thể được áp dụng cho… hệ điều hành và hệ thống máy chủ web.
- Cài đặt và cấu hình hệ điều hành một cách an toàn.
- Cài đặt và cấu hình phần mềm máy chủ web một cách an toàn.
- Hệ thống quét lỗ hổng bảo mật – bao gồm các công cụ như: Snort, Nmap và Scanner Access Now Easy (SANE).
- Tường lửa có thể được sử dụng để ngăn chặn các cuộc tấn công đơn giản. Các cuộc tấn công DoS bằng cách chặn tất cả lưu lượng truy cập đến từ các địa chỉ IP nguồn đã được xác định của kẻ tấn công.
- Phần mềm diệt virus có thể được sử dụng để loại bỏ phần mềm độc hại trên máy chủ.
- Vô hiệu hóa quản trị từ xa.
- Xóa các tài khoản mặc định và tài khoản không sử dụng khỏi hệ thống.
- Các cổng và cài đặt mặc định (như FTP ở cổng 21) cần được thay đổi thành các cổng và cài đặt tùy chỉnh (ví dụ: cổng FTP ở 5069).
