
Kỹ thuật thao túng tâm lý là gì? Định nghĩa và các loại hình.
 Oliver Jones
⚡ Tóm tắt thông minh
Tấn công phi kỹ thuật (social engineering) là nghệ thuật thao túng người khác để họ tiết lộ thông tin mật hoặc cấp quyền truy cập, và trang này giải thích cách thức các cuộc tấn công đó được dàn dựng, các kỹ thuật mà kẻ tấn công ưa chuộng và các biện pháp đối phó để ngăn chặn chúng.
Kỹ thuật xã hội là gì?
Tấn công phi kỹ thuật (social engineering) là nghệ thuật thao túng người dùng hệ thống máy tính để họ tiết lộ thông tin mật, từ đó có thể được sử dụng để truy cập trái phép vào hệ thống đó. Thuật ngữ này cũng bao gồm việc lợi dụng lòng tốt, lòng tham và sự tò mò của con người để vào các tòa nhà có hạn chế truy cập hoặc thuyết phục người dùng cài đặt phần mềm cửa hậu.
Hiểu rõ các thủ đoạn mà kẻ tấn công sử dụng để dụ dỗ người dùng tiết lộ thông tin đăng nhập là điều cơ bản để bảo vệ hệ thống máy tính. Vì mục tiêu là con người chứ không phải máy chủ, nên chỉ riêng tường lửa là có thể bịt kín lỗ hổng này.
Trong bài viết này, bạn sẽ tìm hiểu về các kỹ thuật tấn công phi kỹ thuật phổ biến và các biện pháp bảo mật để chống lại chúng.
Tấn công phi kỹ thuật (Social Engineering) hoạt động như thế nào?
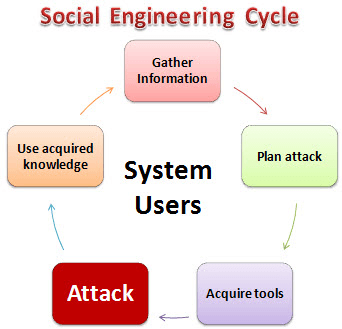
Tấn công kỹ thuật xã hội tuân theo một chu trình lặp đi lặp lại. Sơ đồ bên dưới cho thấy năm giai đoạn mà kẻ tấn công trải qua.
ĐÂY,
- Thu thập thông tinỞ giai đoạn đầu tiên này, kẻ tấn công tìm hiểu càng nhiều càng tốt về nạn nhân dự định. Thông tin được thu thập từ trang web của công ty, hồ sơ công khai, mạng xã hội và các cuộc trò chuyện thông thường với người dùng.
- Kế hoạch tấn côngKẻ tấn công vạch ra cách thức cuộc tấn công sẽ diễn ra và đối tượng sẽ bị nhắm đến đầu tiên.
- Thu thập công cụNhững thứ này bao gồm các chương trình máy tính và đạo cụ được sử dụng khi tiến hành cuộc tấn công.
- Tấn côngKẻ tấn công khai thác các điểm yếu trong hệ thống mục tiêu, thường bằng cách xúi giục người dùng thực hiện một hành động nào đó.
- Sử dụng kiến thức có đượcNhững thông tin thu thập được trong quá trình này, chẳng hạn như tên thú cưng hoặc ngày sinh của người sáng lập, sẽ tạo điều kiện cho các cuộc tấn công sau này như đoán mật khẩu.
Các loại tấn công kỹ thuật xã hội
Các kỹ thuật thao túng tâm lý có nhiều hình thức khác nhau.Sáu trường hợp dưới đây chiếm phần lớn các sự cố được báo cáo.
Khai thác sự quen thuộc
Người dùng thường ít nghi ngờ những người họ đã quen biết, vì vậy kẻ tấn công có thể dành thời gian để làm quen trước – trong bữa ăn, giờ nghỉ giải lao hoặc các sự kiện xã hội. Ở những tòa nhà cần mã truy cập hoặc thẻ, một người quen mặt sẽ dễ được mở cửa hơn. Sự quen thuộc tương tự cũng khuyến khích mọi người trả lời những câu hỏi thông thường như họ gặp vợ/chồng mình ở đâu hoặc tên của giáo viên ở trường. Đó chính là những câu trả lời mà hệ thống khôi phục mật khẩu yêu cầu, để họ có thể truy cập vào hệ thống. các tài khoản email.
Hoàn cảnh đe dọa
Mọi người thường tránh xa những người tỏ ra tức giận hoặc có thái độ gây gổ. Sử dụng kỹ thuật này, kẻ tấn công dàn dựng một cuộc tranh cãi gay gắt qua điện thoại hoặc một cuộc xung đột với đồng phạm, sau đó yêu cầu người dùng cung cấp thông tin. Nhiều người dùng chỉ trả lời để kết thúc cuộc gặp gỡ. Chiến thuật tương tự cũng khiến nhân viên ngại thực hiện kiểm tra kỹ lưỡng tại điểm kiểm soát an ninh.
Lừa đảo
Tấn công lừa đảo (phishing) sử dụng thủ đoạn gian lận để lấy cắp dữ liệu cá nhân. Kẻ tấn công giả mạo một dịch vụ hợp pháp, chẳng hạn như trang web email hoặc ngân hàng trực tuyến, và yêu cầu người dùng xác nhận tên tài khoản và mật khẩu. Kỹ thuật tương tự cũng được sử dụng để thu thập số thẻ, mã xác thực một lần và các dữ liệu cá nhân khác.
Xếp hàng
Hành vi "đi theo sau" (tailgating) nghĩa là đi theo người dùng được phép vào khu vực hạn chế. Vì phép lịch sự thông thường, người dùng sẽ giữ cửa và kẻ xâm nhập sẽ đi vào mà không cần xuất trình thẻ.
Khai thác sự tò mò của con người
Tại đây, kẻ tấn công mạng sẽ thả một ổ USB chứa phần mềm độc hại xuống nơi người dùng có thể nhặt được. Thông thường, người dùng sẽ cắm ổ USB vào, và ổ đĩa sẽ tự động chạy hoặc dụ người dùng mở một tập tin có tên hấp dẫn như "Lương nhân viên". Review.docx.
Lợi dụng lòng tham của con người
Kẻ lừa đảo sử dụng kỹ thuật xã hội để dụ dỗ người dùng bằng lời hứa kiếm tiền dễ dàng trên mạng, sau đó yêu cầu họ điền vào một biểu mẫu và xác nhận danh tính bằng thông tin thẻ tín dụng.
Làm thế nào để ngăn chặn các cuộc tấn công kỹ thuật xã hội?
Phòng ngừa bắt đầu từ thói quen cá nhân. Những thói quen sau đây giúp bảo vệ chống lại tất cả các loại tấn công kỹ thuật xã hội:
- Tránh cắm ổ USB không rõ nguồn gốc vào máy tính của bạn.
- Không nên nhấp vào các liên kết trong email không mong muốn; hãy gõ địa chỉ hoặc sử dụng dấu trang đã lưu.
- Hãy sử dụng mật khẩu dài, độc đáo và lưu trữ chúng trong trình quản lý mật khẩu.
- Bật xác thực đa yếu tố, ưu tiên sử dụng ứng dụng hoặc khóa phần cứng hơn là tin nhắn SMS.
- Hãy thận trọng với những tình bạn chỉ có trên mạng mà nhanh chóng chuyển sang vấn đề tiền bạc hoặc lợi ích cá nhân.
- Luôn cập nhật hệ điều hành và tất cả các ứng dụng.
- Bảo vệ thiết bị của bạn bằng mã hóa ổ đĩa và khóa màn hình.
- Hãy cài đặt phần mềm chống virus hoặc bảo vệ điểm cuối đáng tin cậy.
- Hãy sao lưu dữ liệu thường xuyên và kiểm tra quá trình khôi phục.
- Hãy xé nhỏ các tài liệu nhạy cảm thay vì vứt bỏ chúng.
- Hãy sử dụng VPN trên các mạng không đáng tin cậy.
- Hãy khóa máy tính xách tay của bạn mỗi khi rời khỏi chỗ.
- Hãy xác minh các yêu cầu bất thường thông qua một kênh liên lạc thứ hai đã biết trước khi thực hiện.
Các biện pháp đối phó với kỹ thuật xã hội
Thói quen cá nhân chỉ là một nửa câu trả lời. Bởi vì mỗi kỹ thuật đều thao túng một thiên kiến có thể dự đoán được của con người, nên một tổ chức có thể vạch ra biện pháp đối phó cho từng kỹ thuật đó.
| Kỹ thuật | Biện pháp đối phó của tổ chức |
|---|---|
| Khai thác sự quen thuộc | Hãy hướng dẫn người dùng không nên coi sự quen biết là lý do để thay thế cho việc kiểm tra an ninh. Ngay cả một đồng nghiệp quen biết cũng đủ để chứng minh quyền truy cập vào các khu vực và thông tin hạn chế. |
| Hoàn cảnh đáng sợ | Hãy hướng dẫn người dùng nhận biết các chiến thuật gây áp lực nhằm moi móc thông tin nhạy cảm, từ chối một cách lịch sự, sau đó báo cáo lại vụ việc. |
| Lừa đảo | Các trang web uy tín sử dụng kết nối an toàn để mã hóa dữ liệu và chứng minh danh tính của họ. Kiểm tra thanh địa chỉ, và tuyệt đối không trả lời email yêu cầu thông tin cá nhân. |
| Xếp hàng | Hãy hướng dẫn người dùng không bao giờ cho người khác vào khi đang trong thời gian được phép vào. Mỗi người đều quẹt thẻ riêng và lễ tân sẽ kiểm tra những khách không có thẻ. |
| sự tò mò của con người | Hãy giao bất kỳ ổ USB nào tìm thấy cho quản trị viên hệ thống, họ sẽ quét nó trên một máy tính riêng biệt thay vì máy trạm sản xuất. |
| Lòng tham của con người | Đào tạo nhân viên nhận biết các chiêu trò làm giàu nhanh chóng và cung cấp cho họ một kênh dễ dàng để báo cáo những chiêu trò đó. |
Việc vá lỗi hỗ trợ quá trình huấn luyện này, bởi vì kẻ tấn công nếu không thuyết phục được người dùng hợp tác sẽ chuyển sang sử dụng phần mềm chưa được vá lỗi.

