
Аналітичні привілеї в SAP HANA: Як створити?
 Мейсон Гарсія
⚡ Розумний підсумок
Аналітичні привілеї в SAP HANA додає авторизацію на рівні рядків поверх привілеїв об'єкта, щоб два користувачі, які запитують одне й те саме представлення інформації, бачили лише ті записи, які дозволяють їхні призначені обмеження. SAP Студія HANA.
Що таке аналітичні привілеї SAP HANA?
Аналітичні привілеї обмежують користувача даними, які він має право переглядати, тому вони є основною частиною SAP Безпека HANA.
Привілеї SQL надають авторизацію на рівні об'єкта, а не на рівні запису. Користувач, який утримує SELECT на представленні, може читати кожен рядок у ньому. Там, де потрібне обмеження на рівні рядків, використовується аналітичний привілей.
Аналітичні привілеї надають дозвіл на такі перегляди інформації.
Аналітичний привілей створюється нижче та призначається користувачеві «ABHI_TEST», щоб користувач міг бачити дані лише для компанії зі значенням 1000. Обидва привілеї потрібні разом: привілей об'єкта відкриває представлення, а аналітичний привілей визначає, які рядки повертаються.
Як створити аналітичний привілей у SAP ХАНА
Шість кроків, наведених нижче, виконуються SAP Студія HANA, від створення привілею до його тестування з другим користувачем.
Крок 1) Перейдіть до розділу «Аналітичні привілеї». Клацніть правою кнопкою миші пакет «Моделювання», а потім виберіть «Створити» –> «Аналітичні привілеї», як показано нижче.

Крок 2) З’явиться спливаюче вікно «Нове». Введіть дані аналітичних привілеїв, наведені нижче.
- Введіть назву та мітку аналітичного права.
- Назва пакета вибирається автоматично.
- Опція вибору створює новий привілей.

На наступному кроці відображається редактор аналітичних привілеїв для додавання та редагування привілеїв.
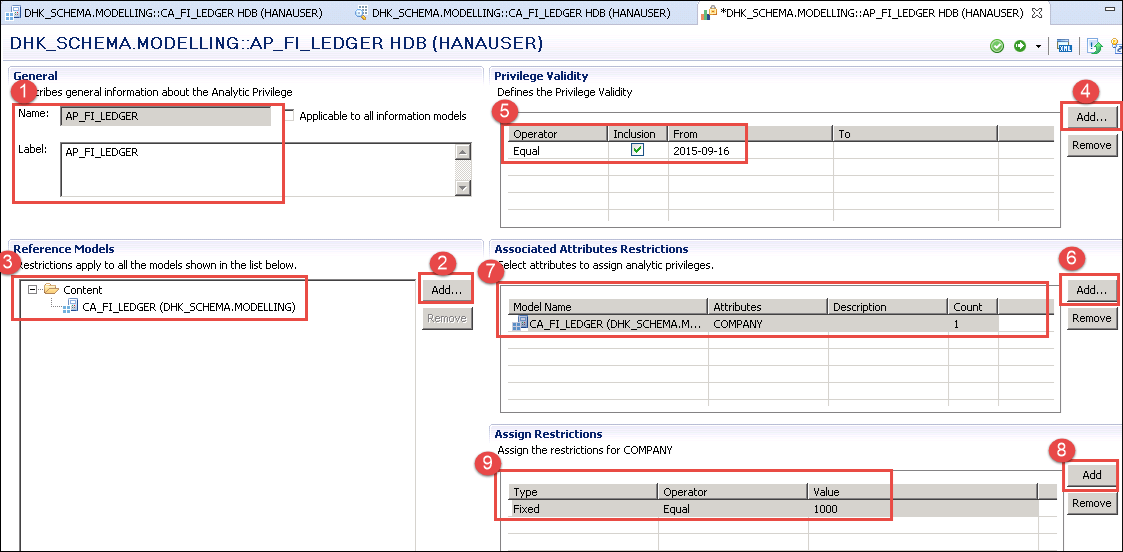
Крок 3) Натисніть кнопку «OK». Відкриється редактор аналітичних привілеїв, і першою буде вибрано еталонну модель.
- У розділі «Загальні» відображається назва та мітка.
- Натисніть кнопку «Додати» в розділі «Довідкові моделі», як показано нижче.
- Виберіть створений раніше вигляд розрахунку (CA_FI_LEDGER).
Потім термін дії та обмеження атрибута визначаються в тому ж редакторі.
- Натисніть кнопку «Додати», щоб створити термін дії привілею.
- Призначте термін дії привілею.
- Натисніть кнопку «Додати», щоб вибрати атрибут, на який поширюється обмеження.
- Виберіть атрибут «Компанія».
- Натисніть кнопку «Додати», щоб призначити значення цьому атрибуту.
- Призначте значення, вибравши тип або оператор і значення. Тут користувач обмежений лише даними перегляду розрахунків для компанії 1000, як показано нижче.
Перевірте та активуйте аналітичні привілеї. Потім вони створюються в папці «Аналітичні привілеї» в пакеті «Моделювання», як показано нижче.

Крок 4) Призначте аналітичні привілеї користувачеві «ABHI_TEST», який вже має привілеї на пакет моделювання. Double- натисніть на користувача «ABHI_TEST» у розділі Безпека -> Користувачі.
- Виберіть вкладку «Аналітичні привілеї».
- Натисніть кнопку «+».
- Відобразиться спливаюче вікно для вибору аналітичних привілеїв. Введіть назву аналітичного привілею, створеного раніше.
- Виберіть аналітичний привілей.
- Натисніть кнопку «ОК», як показано нижче.

Аналітичний привілей додається користувачеві, як показано нижче.

Крок 5) Розгорніть зміни для користувача, натиснувши кнопку розгортання. Відобразиться повідомлення про те, що користувача «ABHI_TEST» було змінено, як показано нижче.

Крок 6) Перевірте аналітичні привілеї. Увійдіть як «ABHI_TEST» із системи HANAUSER, щоб підтвердити, що завдання виконано.
- Виберіть поточну систему HDB (HANAUSER) і клацніть на ній правою кнопкою миші.
- Виберіть «Додати систему з іншим користувачем», потім введіть ім’я користувача та пароль для «ABHI_TEST», як показано нижче.
- Системну HDB (ABHI_TEST) додано до списку систем.

Користувач ABHI_TEST не має повного доступу до даних розрахункового представлення, створеного HANAUSER, оскільки HANAUSER створив аналітичне право, що обмежує це представлення компанією 1000, та призначив його ABHI_TEST.
Перейдіть до папки «Вміст» -> виберіть пакет -> перегляд розрахунків (CA_FI_LEDGER) -> клацніть правою кнопкою миші -> Попередній перегляд даних. Екран попереднього перегляду даних відображається, як показано нижче.

Дані у вигляді розрахунку обмежені балансовою одиницею 1000, що підтверджує, що аналітичні привілеї активні для цього користувача.
Порівняння класичних аналітичних привілеїв XML та SQL
Існує два види аналітичних привілеїв, і вибір має значення для будь-якої нової розробки. Редактор, показаний вище, створює класичний привілей на основі XML. Аналітичні привілеї SQL були введені в SAP HANA 1.0 SPS 10 та виражають те саме обмеження, що й умова фільтра SQL.
| Аспект | Класичний (на основі XML) | Аналітичні привілеї SQL |
|---|---|---|
| Визначення | Зберігається графічно в моделюванні як об'єкт часу проектування XML. | Визначається умовою SQL-фільтра, тому складна логіка залишається читабельною. |
| Conditions | Обмеження атрибутів за допомогою простих операторів. | Повні SQL-вирази, включаючи вкладені та комбіновані умови. |
| Статус | Застаріло з SAP HANA 2.0 SPS 02. | Рекомендовано для кожної нової привілеї. |
| доступність | Недоступно в SAP Хмара HANA. | Підтримується в SAP HANA 2.0 та SAP Хмара HANA. |
Команда SAP Моделювання HANA пропонує функцію міграції, яка перетворює класичні привілеї на основі XML на привілеї на основі SQL, тому існуючі обмеження не потрібно переписувати вручну. SAP У HANA Cloud привілей стає артефактом часу розробки всередині HDI-контейнера та досягає користувача через роль, а не через редактор користувача.
Як оцінюються обмеження аналітичних привілеїв
Знання того, як умови поєднуються, дозволяє уникнути обмежень, які можуть призвести до занадто великого результату або взагалі нічого не дати.
- Кілька значень, перелічених для одного атрибута, об'єднані логічною OR, тому користувач може бачити компанію 1000 або компанію 2000.
- Обмеження на різні атрибути поєднуються з логічною І, тому назва компанії та країна мають збігатися.
- Коли користувач має кілька аналітичних привілеїв для одного представлення, результати додаються, що розширює, а не звужує доступ.
- Статичне обмеження зберігає фіксовані значення, тоді як динамічне обмеження зчитує дозволені значення під час виконання з процедури, тому один привілей може обслуговувати багатьох користувачів.
Представлення перевіряється лише тоді, коли його властивість Apply Privileges вказує тип привілеїв, і перевірка виконується на додаток до привілеїв об'єкта SELECT. Представлення стовпців, згенеровані активацією, знаходяться в схемі _SYS_BIC, а ефективні обмеження користувача можна прочитати з системного представлення EFFECTIVE_STRUCTURED_PRIVILEGES.
Поширені помилки аналітичних привілеїв та їх виправлення
Більшість проблем з авторизацією в інформаційному поданні виникають через одну з наведених нижче ситуацій.
- Помилка «Не авторизовано» у представленні даних. Користувач має аналітичні права, але не має права SELECT для згенерованого представлення стовпців або для базової схеми. Надайте обидва.
- У попередньому перегляді не відображається жодних рядків. Атрибут `restricted` не містить відповідного значення, або термін дії привілею вже закінчився.
- Обмеження ігнорується. Привілей було створено, але так і не активовано, або для подання не встановлено властивість «Застосувати привілеї».
- Зміна не має жодного ефекту. Призначення не було розгорнуто, або сеанс користувача розпочався до розгортання та потребує повторного підключення.
- Все і так видно. Користувач має _SYS_BI_CP_ALL, що надає необмежений доступ до кожного представлення інформації, і повинен залишатися поза виробничими ролями.
Надавайте аналітичні привілеї через ролі, а не безпосередньо користувачам, щоб одне й те саме обмеження можна було переглянути, перенести та скасувати в одному місці. Контекст моделювання для захищених представлень розглядається в SAP Моделювання HANA та SAP ХАНА гіди
