
Функція безпеки PHP: strip_tags, filter_var, Md5 і sha1
 Редакційна колегія
⚡ Розумний підсумок
Безпека PHP захищає веб-застосунки від зловмисників та недбалих вводів, перевіряючи, очищуючи та безпечно зберігаючи дані. У цьому посібнику розглядаються основні загрози, а також показані strip_tags, filter_var, esca.ping, а також сучасне хешування паролів за допомогою password_hash для захисту від XSS, SQL-ін'єкцій та викрадених облікових даних.
Потенційні загрози безпеці
Існує дві основні групи людей, які можуть атакувати вашу систему:
- Хакери – з наміром отримати доступ до неавторизованих даних або порушити роботу програми
- Користувачі – вони можуть ненавмисно вводити неправильні параметри у формах, що може негативно вплинути на веб-сайт або веб-застосунок.
Нижче наведено типи атак, на які нам потрібно звернути увагу.
SQL-ін'єкція – цей тип атаки додає шкідливий код до SQL заяви.
Це робиться за допомогою форм введення даних користувачами або URLщо використовують змінні.
Доданий код закоментує умову в реченні WHERE SQL-інструкції. Доданий код також може:
- вставте умову, яка завжди буде істинною
- видалити дані з таблиці
- оновити дані в таблиці
Цей тип атаки зазвичай використовується для отримання несанкціонованого доступу до програми.
Міжсайтові сценарії (XSS) – цей тип атаки зазвичай вставляє шкідливий код JavaСкрипт. Це робиться за допомогою форм введення даних користувача, таких як форми зв’язку з нами та форми коментарів. Це робиться для того, щоб:
- Отримати конфіденційну інформацію, наприклад дані файлів cookie
- Перенаправити користувача на інший URL.
Інші загрози можуть включати ін'єкцію PHP-коду, ін'єкцію оболонки, ін'єкцію електронної пошти та розкриття вихідного коду скриптів.
Практичні поради з безпеки програм PHP
Давайте тепер розглянемо деякі найкращі практики безпеки PHP, які ми повинні враховувати під час розробкиping наші програми.
PHP strip_tags
Функція strip_tags видаляє HTML, JavaScript, або теги PHP з рядка.
Ця функція корисна, коли нам потрібно захистити нашу програму від атак, таких як міжсайтовий скриптинг.
Розглянемо застосунок, який приймає коментарі від користувачів.
<?php

$user_input = "Your site rocks";

echo "<h4>My Commenting System</h4>";

echo $user_input;

?>
Припускаючи, що ви зберегли файл comments.php у папці phptuts, перейдіть до URL http://localhost/phptuts/comments.php

Припустимо, що ви отримали наступне як введені користувачем дані: alert(‘Your site sucks!’);
<?php

$user_input = "<script>alert(0);</script>";

echo "<h4>My Commenting System</h4>";

echo $user_input;

?>
Перейдіть до URL http://localhost/phptuts/comments.php
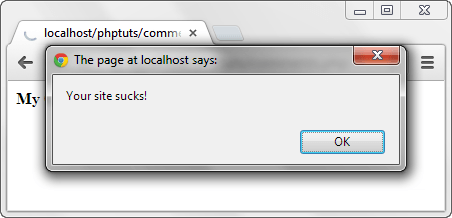
Давайте тепер захистимо наш застосунок від таких атак за допомогою функції strip_tags.
<?php

$user_input = "<script>alert(0);</script>";

echo strip_tags($user_input);

?>
Перейдіть до URL http://localhost/phptuts/comments.php

Функція PHP filter_var
Функція filter_var використовується для перевірки та очищення даних.
Перевірка перевіряє, чи належать дані правильного типу. Числова перевірка рядка повертає хибний результат.
Дезінфекція – це видалення заборонених символів із a рядок.
Перевірте це посилання для повного ознайомлення: filter_var
Наведений нижче код призначений для системи коментування. Він використовує функцію filter_var та константу FILTER_SANITIZE_STRIPPED для видалення тегів.
<?php

$user_input = "<script>alert(0);</script>";

echo filter_var($user_input, FILTER_SANITIZE_STRIPPED);

?>
вихід:
alert('Your site sucks!');
Примітка: FILTER_SANITIZE_STRIPPED (псевдонім FILTER_SANITIZE_STRING) застарів з PHP 8.1. Для нового коду використовуйте strip_tags() або, для безпечного відображення, htmlspecialchars().
PHP mysqli_real_escape_string
Функція mysqli_real_escape_string використовується для захисту застосунку від SQL-ін'єкцій.
Припустимо, що у нас є наступний SQL-запит для перевірки ідентифікатора користувача та пароля.
<?php
SELECT uid,pwd,role FROM users WHERE uid = 'admin' AND password = 'pass';
?>
Зловмисний користувач може ввести ' АБО 1 = 1 — у текстовому полі ідентифікатора користувача та 1234 у текстовому полі пароля. Давайте напишемо код модуля автентифікації.
<?php

$uid = "0$uid1$pwd';";

echo $sql;

?>
Кінцевий результат буде таким:
SELECT uid,pwd,role FROM users WHERE uid = '' OR 1 = 1 -- ' AND password = '1234';
ТУТ,
- «WHERE uid = » перевіряє порожній ідентифікатор користувача
- «АБО 1 = 1» – це умова, яка завжди буде істинною
- «–» закоментує частину, яка перевіряє пароль.
Наведений вище запит поверне всіх користувачів. Тепер скористаємося функцією mysqli_real_escape_string для захисту нашого модуля входу. Зверніть увагу, що в реальному коді ця функція приймає підключення до бази даних як свій перший аргумент.
<?php

$uid = mysqli_real_escape_string($conn, "0$uid1$pwd';";

echo $sql;

?>
Наведений вище код виведе:
SELECT uid,pwd,role FROM users WHERE uid = '\' OR 1 = 1 -- ' AND password = '1234';
Примітка: другу одинарну лапку екрановано, тому вона буде розглядатися як частина ідентифікатора користувача, а пароль не буде закоментовано.
Найкраща практика: Втечаping допомагає, але параметризовані підготовлені оператори в mysqli або PDO є рекомендованим захистом від SQL-ін'єкцій, оскільки дані ніколи не змішуються з текстом запиту.
PHP Md5 і PHP sha1
MD5 – це абревіатура від Message Digest 5, а SHA1 – це абревіатура від Secure Hash Algorithm 1. Обидві вони є односторонніми хеш-функціями.
Наведений нижче код показує реалізацію md5 та sha1.
<?php
echo "MD5 Hash: " . md5("password");
echo "SHA1 Hash: " . sha1("password");
?>
Припускаючи, що ви зберегли файл hashes.php у папці phptuts, перейдіть до URL.

Важливо: MD5 та SHA1 – це швидкі, несолоні хеші, і вони більше не вважається безпечним для зберігання паролів, оскільки їх можна швидко зламати за допомогою сучасного обладнання та райдужних таблиць. Використовуйте їх лише для контрольних сум, що не стосуються безпеки, та наведений нижче метод для паролів.
Як безпечно хешувати паролі в PHP
Для зберігання паролів PHP надає password_hash та password_verify. Вони застосовують повільний, солоний алгоритм (bcrypt за замовчуванням), тому кожен хеш унікальний і його дорого зламати, навіть якщо вашу базу даних викрадено.
<?php
// Hash a password before storing it in the database
$hash = password_hash("mypassword", PASSWORD_DEFAULT);

// Verify the password when the user logs in
if (password_verify("mypassword", $hash)) {
    echo "Password is valid";
} else {
    echo "Invalid password";
}
?>
- password_hash () генерує солоний хеш для зберігання в базі даних; PASSWORD_DEFAULT дозволяє використовувати поточний рекомендований алгоритм.
- password_verify() перевіряє спробу входу за збереженим хешем, навіть не розшифровуючи його.
Оскільки сіль та алгоритм зберігаються всередині хешу, ви ніколи не керуєте ними самостійно, що робить це правильним та перспективним способом обробки паролів у PHP.
