
Що таке соціальна інженерія? Визначення та типи
 Редакційна колегія
⚡ Розумний підсумок
Соціальна інженерія — це мистецтво маніпулювання людьми, щоб вони розкрили конфіденційну інформацію або надали до неї доступ, і на цій сторінці пояснюється, як ці атаки організовуються, які методи використовують зловмисники, та які контрзаходи їх зупиняють.
Що таке соціальна інженерія?
Соціальна інженерія — це мистецтво маніпулювання користувачами комп’ютерної системи з метою розкриття конфіденційної інформації, яка може бути використана для отримання несанкціонованого доступу до цієї системи. Цей термін також охоплює використання людської доброти, жадібності та цікавості для проникнення в закриті приміщення або переконання користувачів встановити програмне забезпечення для проникнення в систему.
Знання хитрощів, які використовують зловмисники, щоб відмовити людей від даних для входу, є фундаментальним для захисту комп'ютерних систем. Оскільки ціллю є людина, а не сервер, жоден брандмауер сам по собі не може закрити прогалину.
У цій статті ви дізнаєтеся про поширені методи соціальної інженерії та заходи безпеки, які їм протидіють.
Як працює соціальна інженерія?
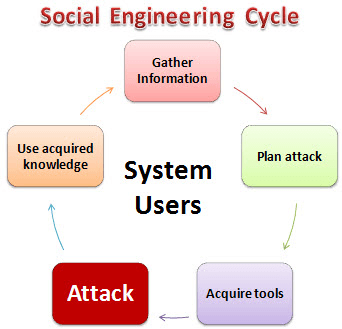
Атака соціальної інженерії проходить повторюваний цикл. На діаграмі нижче показано п'ять етапів, через які проходить зловмисник.
ТУТ,
- Збирати інформаціюНа цьому першому етапі зловмисник дізнається якомога більше про цільову жертву. Інформація надходить з веб-сайтів компаній, публічних документів, соціальних мереж та випадкових розмов з користувачами.
- План нападуЗловмисник окреслює, як відбуватиметься атака та до кого звернуться першим.
- Придбайте інструментиДо них належать комп'ютерні програми та реквізит, що використовуються під час здійснення атаки.
- атакаЗловмисник використовує слабкі місця цільової системи, зазвичай спонукаючи людину до дії.
- Використовуйте набуті знанняДеталі, зібрані по дорозі, такі як клички домашніх тварин або дати народження засновників, підживлюють пізніші атаки, такі як підбір пароля.
Типи атак соціальної інженерії
Методи соціальної інженерії мають багато формШість наведених нижче випадків відповідають за найбільшу кількість зареєстрованих інцидентів.
Використання знайомства
Користувачі менш підозріло ставляться до людей, яких вони вже знають, тому зловмисник може витратити час, щоб спочатку стати знайомим обличчям — під час їжі, перерв або на світських заходах. Там, де для будівлі потрібен код доступу або картка, знайоме обличчя з набагато більшою ймовірністю притримає двері відчиненими. Та ж знайомість спонукає людей відповідати на звичайні запитання, такі як де вони зустріли свого чоловіка/дружину або ім'я шкільного вчителя. Саме ці відповіді запитують у запитах на відновлення пароля, щоб вони могли отримати доступ до акаунти електронної пошти.
Страшні обставини
Люди тримаються подалі від будь-кого, хто виглядає розлюченим або налаштованим на конфронтацію. Використовуючи цю техніку, зловмисник інсценує гарячу телефонну суперечку або суперечку зі спільником, а потім просить у користувача інформацію. Багато користувачів відповідають просто для того, щоб завершити зустріч. Така ж тактика відбиває бажання у персоналу проводити належну перевірку на контрольно-пропускному пункті.
Фішинг
Фішинг використовує обман та хитрість для отримання конфіденційних даних. Соціальний інженер видає себе за легітимний сервіс, такий як веб-пошта або сайт онлайн-банкінгу, і просить користувача підтвердити ім'я облікового запису та пароль. За допомогою цієї ж техніки збираються номери карток, одноразові паролі та інші персональні дані.
Хвост
«Тейлгейтинг» означає проходження за авторизованим користувачем через двері обмеженої зони. Зі звичайної ввічливості користувач тримає двері, а соціальний інженер заходить без пред'явлення бейджа.
Використання людської допитливості
Тут соціальний інженер залишає заражений шкідливим програмним забезпеченням USB-флешку там, де користувачі її підбирають. Той, хто її знайшов, зазвичай підключає її, і диск або запускається автоматично, або спокушає користувача відкрити файл із привабливою назвою, наприклад, «Зарплата співробітника». Revперегляд.docx.
Використання людської жадібності
Соціальний інженер заманює користувача обіцянкою легких грошей в Інтернеті, а потім просить його заповнити форму та підтвердити свою особу за допомогою даних кредитної картки.
Як запобігти атакам соціальної інженерії?
Профілактика починається з особистих звичок. Наступні методи захищають від усіх видів атак соціальної інженерії:
- Уникайте підключення невідомого USB-накопичувача до комп'ютера.
- Не натискайте посилання в неочікуваних електронних листах; введіть адресу або скористайтеся збереженою закладкою.
- Використовуйте довгі, унікальні паролі, що зберігаються в менеджері паролів.
- Увімкніть багатофакторну автентифікацію, віддаючи перевагу програмі або апаратному ключу, а не SMS.
- Будьте обережні з онлайн-дружбою, яка швидко переростає в гроші або доступ до знайомств.
- Тримайте операційну систему та всі програми оновленими.
- Захистіть свої пристрої за допомогою шифрування диска та блокування екрана.
- Встановіть надійне антивірусне програмне забезпечення або програмне забезпечення для захисту кінцевих точок.
- Регулярно створюйте резервні копії даних і тестуйте відновлення.
- Подрібнюйте конфіденційні документи замість того, щоб викидати їх.
- Використовуйте VPN у ненадійних мережах.
- Блокуйте ноутбук щоразу, коли відходите.
- Перевірте незвичайні запити через другий, відомий канал, перш ніж діяти.
Контрзаходи соціальної інженерії
Індивідуальні звички – це лише половина відповіді. Оскільки кожен метод маніпулює передбачуваною людською упередженістю, організація може розробити контрзахід для кожного з них.
| Техніка | Організаційні контрзаходи |
|---|---|
| Використання знайомства | Навчіть користувачів не замінювати перевірку безпеки знайомством. Навіть знайомий колега підтверджує право доступу до обмежених зон та інформації. |
| Страшні обставини | Навчіть користувачів розпізнавати тактики тиску, спрямовані на отримання конфіденційної інформації, ввічливо відмовлятися, а потім повідомляти про таку ситуацію. |
| Фішинг | Надійні сайти використовують безпечні з’єднання для зашифрувати дані та підтвердити свою особу. Перевіряйте адресний рядок і ніколи не відповідайте на електронний лист із запитом особистої інформації. |
| Хвост | Навчіть користувачів ніколи не впускати інших осіб без їхнього дозволу. Усі проходять вхід окремо, а рецепція перевіряє відвідувачів без пропусків. |
| Людська допитливість | Передайте будь-який знайдений флеш-накопичувач системним адміністраторам, які сканують його на ізольованому комп’ютері, а не на робочій станції. |
| Людська жадібність | Навчіть співробітників розпізнавати шахрайство, спрямоване на швидке збагачення, та надайте їм один простий канал для повідомлення про нього. |
Виправлення підтримують це навчання, оскільки зловмисник, якому не вдається переконати користувача співпрацювати, повертається до невиправленого програмного забезпечення.

