
Що таке DigiТальна криміналістика? Історія та процес
 Редакційна колегія
⚡ Розумний підсумок
DigiТальна криміналістика — це наука про збереження, ідентифікацію,tracобробка та документування електронних доказів, щоб вони мали право розглядати справи в суді на комп’ютерах, мобільних пристроях, серверах, мережах та хмарних сховищах.
Що таке Digiкриміналістика?
DigiТальна криміналістика – це процес збереження, ідентифікації, експозиціїtracвання та документування комп'ютерних доказів, які можна використовувати в суді. Це наука про пошук доказів на цифрових носіях, таких як комп'ютер, мобільний телефон, сервер або мережа, і вона надає команді судово-медичних експертів перевірені методи та інструменти для вирішення складних цифрових справ.
DigiЦифрова криміналістика допомагає команді криміналістів аналізувати, перевіряти, ідентифікувати та зберігати цифрові докази, що знаходяться на багатьох видах електронних пристроїв, від жорсткого диска ноутбука до хмарної поштової скриньки.
історія Digiталь Криміналістика
Ось важливі віхи в історії цифрової криміналістики:
- Ганс Гросс (1847–1915): Перше використання наукового дослідження для керівництва кримінальними розслідуваннями.
- Френсіс Гальтон (1822–1911): Провів перше задокументоване наукове дослідження відбитків пальців.
- ФБР (1932): Створити лабораторію для надання послуг криміналістики польовим агентам та іншим правоохоронним органам по всій території США.
- 1978: Перший комп'ютерний злочин був визнаний у Законі Флориди про комп'ютерні злочини.
- 1992: Термін комп'ютерна криміналістика увійшов до академічної літератури.
- 1995: Було створено Міжнародну організацію з комп'ютерних доказів (IOCE).
- 2000: Було створено першу регіональну лабораторію комп'ютерної криміналістики ФБР.
- 2002: Наукова робоча група з питань Digiопубліковано загальні докази (SWGDE) Найкращі практики комп'ютерної криміналістики.
- 2010: Сімсон Гарфінкель окреслив структурні проблеми, з якими стикаються цифрові розслідування.
- 2012: Було опубліковано стандарт ISO/IEC 27037, який став першим глобально визнаним стандартом для ідентифікації, збору, отримання та збереження цифрових доказів.
- 2015: Було опубліковано стандарт ISO/IEC 27043, який визначає загальні принципи та процеси розслідування інцидентів і слугує загальним стандартом для ширшої родини судово-медичних стандартів ISO.
- 2019: Meta (штучний інтелект Facebook) запустила конкурс Deepfake Detection Challenge (DFDC), і з'явилися такі набори даних, як FaceForensics++, що позначило діпфейки як основну проблему судово-медичної експертизи.
- 2021: Атака програми-вимагача Colonial Pipeline призвела до швидкого прогресу в криптовалютній та блокчейн-криміналістиці. tracнезаконні платежі.
- 2024: Закон ЄС про штучний інтелект був прийнятий як перший комплексний закон про штучний інтелект, що загострило увагу на автентифікації медіа, створених за допомогою штучного інтелекту, оскільки кількість випадків шахрайства, спричиненого діпфейками, зросла.
- 2025: Перший спеціалізований семінар з глибокої фейкової криміналістики (DFF-2025) було проведено, оскільки контент, створений штучним інтелектом, пристрої Інтернету речей та хмарні докази стали домінувати в розслідуваннях.
- 2026: У цій галузі дедалі більше уваги приділялося перевірці судово-медичних інструментів на основі штучного інтелекту, включаючи рівень помилок та відтворюваність, для відповідності стандартам прийнятності судових справ.
Цілі комп'ютерної криміналістики
Кожне розслідування спрямоване на досягнення однакових цілей. Ось основні цілі комп'ютерної криміналістики:
- Відновлювати, аналізувати та зберігати комп'ютерні матеріали, щоб слідчий орган міг представити їх як доказ у суді.
- Встановіть мотив злочину та особу винуватця.
- Розробіть процедури на місці підозрілого злочину, які запобігають пошкодженню цифрових доказів.
- Отримувати та дублювати дані, відновлювати видалені файли та розділи з цифрових носіїв, а потім перевіряти їх.
- Швидко виявляйте докази та оцінюйте потенційний вплив зловмисної діяльності на жертву.
- Підготуйте судово-медичний звіт про розслідування та збережіть докази, дотримуючись ланцюга зберігання.
Процес Digiталь Криміналістика
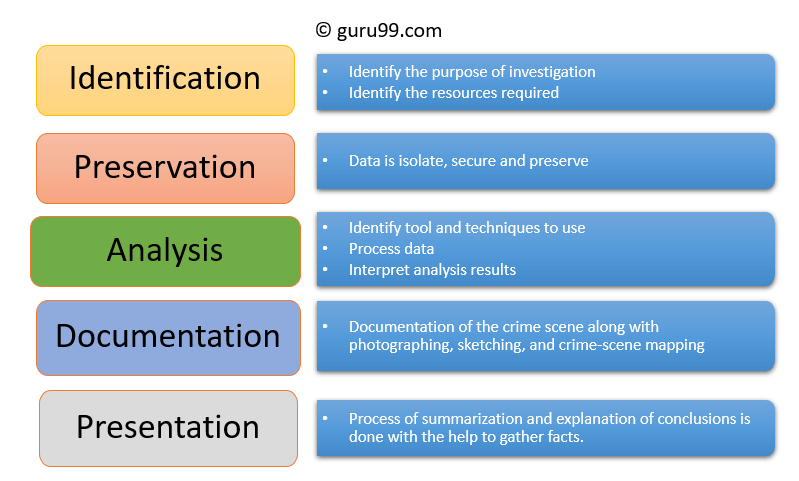
DigiАналітична криміналістика включає п'ять кроків, кодифікованих у таких рекомендаціях, як NIST SP 800-86 та ISO/IEC 27037:
- Ідентифікація
- Збереження
- Аналіз
- Документація
- Презентація
На діаграмі нижче показано, як п'ять етапів слідують один за одним, від першого виявлення пристрою до остаточного судового звіту.
Ідентифікація
Це перший крок у судово-медичному процесі. Ідентифікація охоплює, які докази існують, де вони зберігаються та в якому форматі.
Електронні носії інформації можуть включати персональні комп'ютери, мобільні телефони, планшети, зовнішні накопичувачі та знімні карти.
Збереження
На цьому етапі дані ізолюють, захищають та зберігають. Це включає запобігання використанню пристрою людьми, щоб цифрові докази не були підроблені.
Аналіз
На цьому етапі слідчі реконструюють фрагменти даних і роблять висновки на основі знайдених доказів. Для підтвердження певної теорії злочину може знадобитися багато ітерацій розслідування.
Документація
Необхідно створити запис усіх видимих даних. Це допомагає у відтворенні місця злочину та його огляді, а також включає належне документування місця події разом із фотографуванням, створенням ескізів та карти місця злочину.ping.
Презентація
На цьому останньому кроці висновки підсумовуються та пояснюються. Звіт має бути написаний зрозумілою для неспеціалістів мовою, використовуючи абс.tracтермінологію, і кожен пресtracТермін "ted" повинен посилатися на конкретну допоміжну деталь.
Види Digiталь Криміналістика
DigiКриміналістика не є окремою дисципліною. Вона поділяється на спеціалізовані галузі, кожна з яких спрямована на різне джерело доказів:
| Філія | Що воно досліджує |
|---|---|
| Дискова криміналістика | Extracts дані з носіїв інформації шляхом пошуку активних, змінених або видалених файлів. |
| Мережева криміналістика | Моніторингує та аналізує мережевий трафік для збору інформації та юридичних доказів. |
| Бездротова криміналістика | Підрозділ мережевої криміналістики, який збирає та аналізує бездротовий трафік. |
| Криміналістика баз даних | Вивчає бази даних та пов'язані з ними метадані на предмет ознак змін або доступу. |
| Криміналістика шкідливих програм | Виявляє шкідливий код та вивчає його корисне навантаження, включаючи віруси та черв'яків. |
| Експертиза електронної пошти | Відновлює та аналізує електронні листи, включаючи видалені листи, календарі та контакти. |
| Криміналістика пам'яті | Збирає необроблені дані із системної пам'яті, такі як регістри, кеш та оперативна пам'ять, а потім обробляє їх. |
| Криміналістика мобільних телефонів | Отримує контакти з телефону та SIM-карти, журнали викликів, SMS та MMS, аудіо та відео. |
| Хмарна криміналістика | Отримує докази, що зберігаються у постачальника послуг, а не на пристрої, що знаходиться в руках. |
Виклики, з якими стикаються Digiталь Криміналістика
Ось основні проблеми, з якими стикаються команди цифрової криміналістики:
- Обсяг пристроїв: Зростання популярності персональних комп'ютерів та майже універсальний доступ до Інтернету у кожному випадку збільшує кількість пристроїв.
- Наявність інструментів атаки: Готові хакерські інструменти дозволяють низькокваліфікованим правопорушникам завдавати шкоди, яку важко пояснити.
- Відсутність фізичних доказів: Судове переслідування стає складним, коли вся справа ґрунтується на цифровому записі.
- Масштаб зберігання: Терабайтні диски уповільнюють пошук кількох потрібних файлів.
- Постійні технічні зміни: Кожен новий пристрій, файлова система або схема шифрування вимагає оновлення інструментів та процедур.
Приклад використання Digiталь Криміналістика
Комерційні організації, не лише правоохоронні органи, тепер покладаються на цифрову криміналістику у таких випадках, як:
- Крадіжка інтелектуальної власності
- Промислове шпигунство
- Трудові спори
- Розслідування шахрайства
- Неналежне використання інтернету та електронної пошти на роботі
- Питання, пов'язані з підробкою
- Розслідування банкрутства
- Питання дотримання нормативних вимог
Переваги Digiталь Криміналістика
Ось основні переваги цифрової криміналістики:
- Підтверджує цілісність комп'ютерної системи після інциденту.
- Надає суду докази, які можуть призвести до покарання винуватця.
- Допомагає компаніям збирати важливу інформацію, коли їхні системи або мережі скомпрометовані.
- Tracks кіберзлочинці ефективно переміщувати товари через кордони, захищаючи гроші та час організації.
Недоліки Digiталь Криміналістика
Ось основні недоліки цифрової криміналістики:
- DigiТверді докази приймаються судом лише тоді, коли можна довести, що не було підробки.
- Створення та зберігання електронних документів – надзвичайно дорога справа.
- Юристи повинні мати глибокі знання комп'ютера, щоб вести справу.
- Слідчі повинні надати достовірні та переконливі докази.
- Якщо використаний інструмент не відповідає встановленим стандартам, суд може відхилити доказ.
- Відсутність технічних знань у слідчого може не призвести до бажаного результату.
