
Hizmet Reddi (DoS) Saldırısı Nedir? Tanımı ve Önlenmesi
 Editoryal Takım
⚡ Akıllı Özet
Hizmet Reddi (DoS) saldırıları, bir web sunucusu gibi bir hedefi, kaldırabileceğinden daha fazla istekle bombardımana tutarak meşru kullanıcıların erişimini engeller. Bu sayfa, DoS ve DDoS saldırılarının nasıl çalıştığını ve bunlara karşı nasıl savunma yapılacağını açıklamaktadır.
Hizmet Reddi Saldırısı (DoS) Nedir?
DoS, meşru kullanıcıların bir kaynağa (örneğin bir web sitesine, ağa, e-postaya vb.) erişimini engellemek veya aşırı derecede yavaşlatmak için kullanılan bir saldırı türüdür. DoS, "Hizmet Reddi" kelimelerinin kısaltmasıdır. Bu tür saldırılar genellikle, bir web sunucusu gibi hedef kaynağa aynı anda çok fazla istek göndererek gerçekleştirilir. Bu durum, sunucunun tüm isteklere yanıt verememesine neden olur. Bunun etkisi, sunucuların çökmesi veya yavaşlaması olabilir.
Bazı işlerin internetten kesilmesi, önemli miktarda iş veya para kaybına yol açabilir. İnternet ve bilgisayar ağları Birçok işletme internet üzerinden faaliyet gösteriyor. Ödeme ağ geçitleri ve e-ticaret siteleri gibi bazı kuruluşlar, işlerini yürütmek için tamamen internete bağımlı durumda.
Bu eğitimde, hizmet reddi saldırısının ne olduğunu, nasıl gerçekleştirildiğini ve bu tür saldırılara karşı nasıl korunabileceğinizi öğreneceksiniz.
Hizmet Reddi (DoS) Saldırısı Türleri
DoS saldırılarının iki türü vardır:
- DoS saldırısı, tek bir sunucu tarafından gerçekleştirilir.
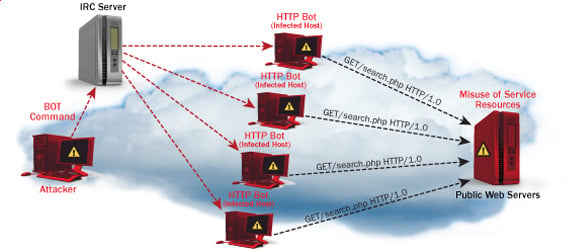
- Dağıtılmış DoS saldırısı – bu tür saldırı, aynı kurbanı hedef alan çok sayıda ele geçirilmiş makine tarafından gerçekleştirilir. Ağı veri paketleriyle boğar.
Aşağıdaki şemada tek kaynaklı DoS ile botnet güdümlü DDoS karşılaştırılmaktadır.
DoS saldırıları nasıl çalışır?
DoS saldırılarının nasıl gerçekleştirildiğine ve kullanılan tekniklere bakalım. Beş yaygın saldırı türünü inceleyeceğiz.
Ping Ölümün
MKS ping Bu komut genellikle bir ağ kaynağının kullanılabilirliğini test etmek için kullanılır. Ağ kaynağına küçük veri paketleri göndererek çalışır. ping Ölümün etkisi bundan faydalanır ve maksimum sınırın (65,536 bayt) üzerinde veri paketleri gönderir. TCP / IP TCP/IP parçalanması, paketleri sunucuya gönderilen küçük parçalara ayırır. Gönderilen veri paketleri sunucunun işleyebileceğinden daha büyük olduğundan, sunucu donabilir, yeniden başlatılabilir veya çökebilir.
Smurf
Bu tür saldırılar büyük miktarda İnternet Kontrol Mesaj Protokolü (ICMP) kullanır. ping İnternet Yayın Adresine (BAD) yönelik trafik hedeflenir. Yanıt IP adresi, hedeflenen kurbanın IP adresine taklit edilir. Tüm yanıtlar, saldırı için kullanılan IP adresi yerine kurbana gönderilir. pingÖrneğin, tek bir İnternet Yayın Adresi en fazla 255 sunucuyu destekleyebildiğinden, bir smurf saldırısı tek bir sunucunun sayısını artırır. ping 255 kat. Bunun etkisi, ağın kullanılamaz hale gelecek kadar yavaşlamasıdır.
Buffer taşma
Tampon, geçici bir depolama konumudur. RAM Bu, işlemcinin verileri işleyebilmesi ve daha sonra diske geri yazabilmesi için verileri saklamak amacıyla kullanılır. BufferTampon belleklerin bir boyut sınırı vardır. Bu tür bir saldırı, tampon belleğe tutabileceğinden daha fazla veri yükler. Bu, tampon belleğin taşmasına ve içerdiği verilerin bozulmasına neden olur. Tampon bellek taşmasına bir örnek, 256 karakter uzunluğunda dosya adlarına sahip e-postalar göndermektir.
Gözyaşı
Bu saldırı türü daha büyük veri paketleri kullanır. TCP/IP bunları alıcı ana bilgisayarda bir araya getirilen parçalara ayırır. Saldırgan, gönderilen paketleri birbirleriyle örtüşecek şekilde değiştirir. Bu, hedeflenen kurbanın paketleri yeniden birleştirmeye çalışırken çökmesine neden olabilir.
SYN Saldırısı
SYN şunun kısa formudur: SyncBu tür bir saldırı, TCP kullanarak iletişimi kurmak için üç yönlü el sıkışmadan yararlanır. SYN saldırısı, kurbanı eksik SYN mesajlarıyla bombardımana tutarak çalışır. Bu, kurban makinenin asla kullanılmayan bellek kaynaklarını ayırmasına ve meşru kullanıcılara erişimi engellemesine neden olur.
DoS Saldırı Araçları
DoS saldırıları gerçekleştirmek için kullanılabilecek araçlardan bazıları şunlardır.
- Nemesy – bu araç rastgele paketler oluşturmak için kullanılabilir. Çalışma prensibi şu şekildedir: Windows. Bu araç şu adresten indirilebilir: http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Programın doğası gereği antivirüs yazılımınız varsa büyük olasılıkla virüs olarak algılanacaktır.
- Land ve LaTierra – bu araç IP sahtekarlığı yapmak ve TCP bağlantıları açmak için kullanılabilir.
- Blast – bu araç şu adresten indirilebilir: http://www.opencomm.co.uk/products/blast/features.php
- Panther – bu araç, hedef alınan sistemin ağını UDP paketleriyle boğmak için kullanılabilir.
- Botnetler, internette dağıtılmış hizmet reddi saldırısı gerçekleştirmek için kullanılabilen, ele geçirilmiş çok sayıda bilgisayardan oluşan ağlardır.
Ayrıca Kontrol Edin: - En iyi ÜCRETSİZ DDoS Attack Çevrimiçi Araç | Yazılım | Web siteleri
DoS Saldırısı Nasıl Önlenir?
Bir kuruluş, Hizmet Reddi saldırılarına karşı kendini korumak için aşağıdaki politikayı benimseyebilir.
- SYN saldırısı gibi saldırılar, işletim sistemindeki güvenlik açıklarından yararlanır. Güvenlik yamalarının yüklenmesi, bu tür saldırıların olasılığını azaltmaya yardımcı olabilir.
- İzinsiz giriş tespit sistemleri, yasadışı faaliyetleri belirlemek ve hatta durdurmak için de kullanılabilir.
- Güvenlik duvarları Saldırganın IP'sini tanımlayarak gelen tüm trafiği engelleyerek basit DoS saldırılarını durdurmak için kullanılabilir.
- Yönlendiriciler Ağa erişimi sınırlamak ve şüpheli yasa dışı trafiği engellemek için Erişim Kontrol Listesi aracılığıyla yapılandırılabilir.
Siber Saldırı Faaliyeti: Ping Ölümün
kullandığınızı varsayacağız Windows Bu alıştırma için, aynı ağda en az iki bilgisayarınız olduğunu varsayacağız. Yetkiniz olmayan ağlara DoS saldırısı yapmak yasa dışıdır. Bu nedenle, bu alıştırma için kendi ağınızı kurmanız gerekecektir.
Hedef bilgisayarda komut istemini açın.
`ipconfig` komutunu girin. Aşağıda gösterilenlere benzer sonuçlar alacaksınız.

Bu örnek için şunu kullanıyoruz: Telefon Genişbant bağlantı bilgileri. IP adresini not edin. Not: Bu örneğin daha etkili olması için, bir IP adresi kullanmanız gerekmektedir. LAN ağı.
Saldırı için kullanmak istediğiniz bilgisayara geçin ve komut istemini açın.
Yapacağız ping Kurban bilgisayarımıza sonsuz sayıda, 65500 veri paketi gönderildi.
Aşağıdaki komutu girin:
ping 10.128.131.108 –t |65500
İŞTE,
- "ping"Veri paketlerini kurbana gönderir"
- “10.128.131.108” mağdurun IP adresidir
- “-t”, program durduruluncaya kadar veri paketlerinin gönderilmesi gerektiği anlamına gelir
- “-l” kurbana gönderilecek veri yükünü belirtir
Aşağıda gösterilenlere benzer sonuçlar elde edeceksiniz.

Hedef bilgisayarı veri paketleriyle boğmak kurban üzerinde fazla bir etki yaratmaz. Saldırının daha etkili olması için hedef bilgisayara şu şekilde saldırmalısınız: pingbirden fazla bilgisayardan.
Yukarıdaki saldırı, yönlendiricilere saldırmak için kullanılabilir. web sunucuları, vb.
Saldırının hedef bilgisayardaki etkilerini görmek istiyorsanız görev yöneticisini aç ve ağ etkinliklerini görüntüleyin.
- Görev çubuğuna sağ tıklayın
- Görev yöneticisini başlat'ı seçin
- Ağ sekmesine tıklayın
- Aşağıdakine benzer sonuçlar elde edeceksiniz

Saldırı başarılı olursa ağ etkinliklerinin arttığını görebilmeniz gerekir.
Bilgisayar Korsanlığı Etkinliği: Bir DoS Saldırısı Başlatın
Bu uygulamalı senaryoda, Nemesy'yi kullanarak veri paketleri oluşturacağız ve hedef bilgisayarı, yönlendiriciyi veya sunucuyu veri bombardımanına tutacağız.
Yukarıda belirtildiği gibi Nemesy, tarafınızca yasa dışı bir program olarak tespit edilecektir. Anti-virüs. Bu alıştırma için antivirüsü devre dışı bırakmanız gerekecek.
- Nemesy'yi şuradan indirin: http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Sıkıştırılmış dosyayı açın ve Nemesy.exe programını çalıştırın.
- Aşağıdaki arayüzü göreceksiniz
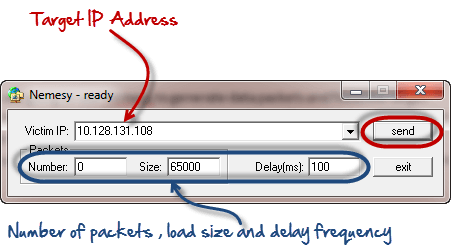
Hedefi girin IP adresiBu örnekte, yukarıdaki örnekte kullandığımız hedef IP adresini kullandık.
İŞTE,
- Paket sayısı olarak 0, sonsuzluk anlamına gelir. Sonsuz sayıda veri paketi göndermek istemiyorsanız, istediğiniz sayıyı ayarlayabilirsiniz.
- "Boyut" alanı gönderilecek veri baytlarını, "gecikme" alanı ise milisaniye cinsinden zaman aralığını belirtir.
Gönder düğmesine tıklayın.
Aşağıdaki sonuçları görmeniz gerekir.

Başlık çubuğunda gönderilen paket sayısı gösterilecektir.
Programın veri paketleri göndermesini durdurmak için durdur düğmesine tıklayın.
Ağ etkinliklerini görmek için hedef bilgisayarın görev yöneticisini izleyebilirsiniz.
Dağıtılmış Hizmet Engelleme (DDoS) Saldırısı Nedir?
DDoS saldırısı, kötü amaçlı trafiğin birden fazla kaynaktan geldiği ve bu nedenle tek bir kaynağı engelleyerek saldırıyı durdurmayı zorlaştıran, DoS saldırısının daha da gelişmiş bir biçimidir. Bir DDoS saldırısında, topluca botnet olarak adlandırılan birden fazla ele geçirilmiş bilgisayar, hedef sisteme yoğun trafik göndererek hizmet reddine neden olur. Bu saldırılar, saldırganın trafiğin birden fazla kaynağını kontrol etmesi nedeniyle dağıtık doğaları gereği önlenmesi daha zordur.
