
SSL Sertifikası Nasıl Kullanılır? Selenium
 Krishna Rungta
⚡ Akıllı Özet
SSL sertifikası hataları bir işlemi durdurur. Selenium Bir tarayıcının güvenilmeyen veya süresi dolmuş bir sertifikayı reddettiği anı test edin; bu nedenle her WebDriver betiğinin, sertifikayı kabul eden ve otomasyonun devam etmesini sağlayan tarayıcıya özgü bir özelliğe ihtiyacı vardır.
SSL Sertifikası Selenium
SSL (Güvenli Yuva Katmanı), sunucu ile tarayıcı olan istemci arasında güvenli bir bağlantı kurmaya yönelik standart bir güvenlik protokolüdür.
SSL sertifikası, sunucu ile istemci uygulaması arasında hareket eden verileri güçlü şifreleme ve dijital imza ile korur. Site sahibi ya bir SSL sertifikası ya da bir kod imzalama sertifikası yükler.
SSL Sertifikasının Faydaları
SSL sertifikası kullanmanın aşağıdaki gibi birçok avantajı vardır:
- İşletmenin büyümesini hızlı bir şekilde artırmak için kullanıcılarının ve müşterilerinin güveni artırılabilir.
- Bu sertifikalar, çevrimiçi işlemlerin ve müşterilerin kredi kartı/banka kartı verileri vb. gibi hassas bilgilerinin güvence altına alınmasına yardımcı olur.
- İmza sertifikası, kullanıcılardan maksimum sayıda indirme ve iyi değerlendirme alma eğilimindedir.
SSL korumalı web siteleri şununla başlar: https:// Bağlantı güvenli bir şekilde kurulmuşsa bir kilit simgesi veya yeşil adres çubuğu görebilirsiniz.
Örneğin internet bankacılığı üzerinden bir işlem yapmak istiyorsanız veya bir satın alma işlemi gerçekleştirmek istiyorsanız Telefon Flipkart gibi e-ticaret sitesi aracılığıyla telefonla veya Amazon.
Web Tarayıcısı ile Sunucu arasında ne olur?
- Bir tarayıcı, SSL ile güvenliği sağlanan bir web sitesine bağlanmaya çalışır. Tarayıcı web sunucusundan kendisini tanımlamasını ister
- Sunucu tarayıcıya SSL sertifikasının bir kopyasını gönderir
- Tarayıcı, SSL sertifikasının orijinal olup olmadığını doğrular. Eğer öyleyse, sunucuya bir mesaj gönderir.
- Sunucu, SSL şifreli bir oturum başlatmak için dijital olarak imzalanmış bir bildirimi geri gönderir.
- Şifrelenmiş veriler sunucu ve tarayıcı arasında paylaşılır
Kart numaraları ve giriş bilgileri bu oturum üzerinden iletilir, bu nedenle veri alışverişinin baştan sona şifrelenmiş kalması ve ele geçirilememesi gerekir.
Örneğin, aşağıdaki kilit simgesi ve adres çubuğu, sertifikanın kabul edildiğini doğrulamaktadır.
- Menşei https://netbanking.hdfcbank.com/netbanking/ .
- Enter tuşuna basın.
- Tarayıcıda aşağıdaki gibi yeşil bir adres çubuğu göreceksiniz: -

SSL Sertifikası Nasıl Güvenli Bağlantı Oluşturur?
Aşağıdaki diyagram tracBu, el sıkışmayı ve ardından gelen numaralandırılmış adımları açıklamaktadır.

- Browser sunucuya HTTPS isteği gönderir.
- Artık Sunucunun, güvenilir olduğunu kanıtlamak için Tarayıcıya bazı kimlik bilgileri sağlaması gerekir. Bu, SSL sertifikasının bir kopyasını tarayıcıya göndererek yapılabilir.
- Her Tarayıcının kendine ait Güvenilir CA'lar listesi vardır. Tarayıcı, sertifika kökünü güvenilen CA'lar listesine göre kontrol eder ve sertifikanın süresinin dolmadığını, iptal edilmediğini ve ortak adın bağlandığı web sitesi için geçerli olduğunu kontrol eder.
- Tarayıcı sertifikaya güveniyorsa sunucu ile tarayıcı arasında şifreli bir oturum oluşturulur.
- Sunucu ve Tarayıcı şifreli mesajlar gönderebilir
SSL Sertifika Türleri
Tarayıcı ve sunucu güvenli bir bağlantı kurabilmek için SSL Sertifika mekanizmasını kullanır. Bu bağlantı üç tür sertifikanın doğrulanmasını içerir.
- Kök
- Orta seviye
- Sunucu Sertifikası
SSL Sertifikası alma süreci
SSL sertifikası alma süreci aşağıdaki adımları içerir: -
- Öncelikle CSR (Sertifika İmzalama İsteği oluşturma) isteği oluşturmanız gerekir.
- CSR isteği, CA (Sertifika Yetkilisi) olarak bilinen SSL sertifikasını veren kuruluşa gönderilen CSR veri dosyasını oluşturur.
- CA, sunucunuz için SSL sertifikası oluşturmak amacıyla CSR veri dosyalarını kullanır.
- SSL sertifikasını aldıktan sonra sunucunuza yüklemeniz gerekmektedir.
- SSL sertifikanızı CA'nın kök sertifikasına bağlayan bir ara sertifikanın da yüklenmesi gerekir.
Aşağıdaki resim üç sertifikanın tümünü temsil etmektedir. Kök, Ara ve Sunucu Sertifikası.

SSL sertifikaları nasıl doğrulanır?
SSL, web sunucusu bilgisayarında ve web sunucusu tarayıcısında bulunan programların ve şifreleme/şifre çözme rutininin bir kombinasyonu yoluyla çalışır.
SSL sertifikası temel olarak aşağıdaki bilgileri içerir.
- Konu, web sitesi sahibinin kimliğidir.
- Geçerlilik bilgisi - genel ve özel anahtar.
Özel anahtar ve açık anahtar, birbirleriyle benzersiz şekilde ilişkili iki şifreleme anahtarıdır (sayı). Açık anahtarla şifrelenen her şey yalnızca özel anahtarla çözülebilir. Bir tarayıcı, sertifika incelendiğinde aşağıdaki gibi bu alanları gösterir.

Sertifika nedeniyle sunucu ile istemci arasında güvenli bir bağlantı kurulamadığı takdirde aşağıdaki SSL sertifika hatası ortaya çıkacaktır.
SSL Sertifika Hatası Türleri
Diyelim ki bir https isteği yazdınız ve tarayıcı "Bu bağlantı güvenilir değil" veya "Sitenin güvenlik sertifikası güvenilir değil" şeklinde yanıt verdi. Tarayıcı, sunulan sertifika ile güvenli bir bağlantı kuramadığı için işlemi durdurur ve kullanıcıdan uygun önlemleri almasını ister.
Farklı tarayıcılarda sertifika nedeniyle karşılaşmanız muhtemel hata türleri biraz şu şekilde olabilir
- AteşFox – Bu bağlantı güvenilmez
- Google Chrome – Bu sitenin güvenliği güvenilir değil.
- Internet Explorer (IE) – Bu web sitesi tarafından sunulan bu güvenlik sertifikasına güvenilir bir sertifika yetkilisi (CA) tarafından güvenilmiyordu
Aşağıdaki ekran görüntüsü, güvenilmeyen bir sertifikanın ürettiği ara sayfayı göstermektedir.

kullanarak SSL Sertifika Hatası nasıl ele alınır? Selenium Web sürücüsü
Varsayalım test komut dosyası Yukarıdaki "Güvenilmeyen Bağlantı" sayfasına yönlendiriliyor. Komut dosyasının, SSL istisnasını kendi başına, tamamen otomatik olarak ele alacak şekilde ayarlanması gerekiyor. otomasyon.
Değişiklik, kullanılan tarayıcı örneğine bağlıdır ve burada istenen özellikler devreye girer. İstenen Özellikler, sürücü örneğini yapılandırır. Selenium ChromeDriver dahil olmak üzere Webdriver, FirefoxSürücü ve Internet Explorer.
Aşağıdaki adımlar şunlara eklenebilir: Selenium Her tarayıcı için "Güvenilmeyen Bağlantı" durumunu temizleyen komut dosyası.
⚠️ Selenium 4 notu: DesiredCapabilities sınıfı kaldırıldı. Selenium 4. Tarayıcı Seçenekleri sınıfları artık aynı ayarı tek bir W3C özelliği aracılığıyla taşıyor. Güvensiz sertifikaları kabul et.
| Browser | Selenium 4 sınıfı | Çağrı |
|---|---|---|
| krom | Chrome Seçenekleri | setAcceptInsecureCerts(true) |
| Firefox | FirefoxSeçenekler | setAcceptInsecureCerts(true) |
| kenar | Kenar Seçenekleri | setAcceptInsecureCerts(true) |
| Safari | Javascriptvasiyet hükümlerini gerçekleştiren erkek | geçici atlama betiği |
ChromeOptions options = new ChromeOptions();
options.setAcceptInsecureCerts(true);
WebDriver driver = new ChromeDriver(options);
SSL Sertifikası Hata İşleme Firefox
SSL sertifikası hatasını işlemek için Firefox, istenilen yetenekleri kullanmamız gerekiyor Selenium Webdriver'a gidin ve aşağıdaki adımları izleyin.
) 1 Adım İlk önce yeni bir tane oluşturmamız gerekiyor Firefox profil söyle "benim profilim".
) 2 Adım Şimdi komut dosyasındaki myProfile dosyasına aşağıdaki gibi erişin ve FirefoxProfil nesnesi.
ProfilesIni prof = new ProfilesIni()
FirefoxProfile ffProfile= prof.getProfile ("myProfile")
) 3 Adım Şimdi Fire sınıfında “setAcceptUntrustedCertificates” ve “setAssumeUntrustedCertificateIssuer” özelliklerini ayarlamamız gerekiyor. Fox profil.
ffProfile.setAcceptUntrustedCertificates(true)
ffProfile.setAssumeUntrustedCertificateIssuer(false)
) 4 Adım Şimdi Ateşi kullanFox Ateşteki profilFox sürücü nesnesi.
WebDriver driver = new FirefoxDriver (ffProfile)
Not: "setKabul EdilmeyenSertifikalar" ve "setAssumeUntrustedCertificateIssuer"Web tarayıcılarındaki sertifika hatalarını giderme yetenekleridir."
⚠️ Sürüm notu: Yukarıdaki profil tabanlı kod, hedef kitleyi belirler. Selenium 2 ve Selenium 3. üzerinde Selenium 4. Profil şu yolla eklenir: FirefoxSeçenekler ve Firefox Varsayılan olarak güvenli olmayan sertifikaları kabul eder.
Chrome'da SSL Sertifikası Hatalarının İşlenmesi
Chrome'da SSL hatalarını ele almak için, aşağıdaki DesiredCapabilities nesnesi her SSL sertifikasını kabul eder, böylece kullanıcı çalıştırma sırasında herhangi bir sertifika uyarısı görmez.
DesiredCapaability sınıfının örneğini aşağıdaki gibi oluşturmamız gerekiyor: -
DesiredCapabilities handlSSLErr = DesiredCapabilities.chrome ()
handlSSLErr.setCapability (CapabilityType.ACCEPT_SSL_CERTS, true)
WebDriver driver = new ChromeDriver (handlSSLErr);
⚠️ Sürüm notu: CapabilityType.ACCEPT_SSL_CERTS eski JSON Wire Protokolüne aittir. Çalıştırırken bunu daha önce gösterilen ChromeOptions kod parçasıyla değiştirin. Selenium 4.
IE'de SSL Sertifikası Hata İşleme
Chrome tarayıcısında SSL sertifikalarını kullanmanın aksine ve Firefox, IE'de bunu kullanarak halletmeniz gerekebilir. javascript.
Internet Explorer'da SSL sertifikasını yönetmek için iki yöntem kullanabilirsiniz.
Yöntem 1) Ara sayfada yer alan "Bu web sitesine devam et (önerilmez)" bağlantısına tıklayın. Bu bağlantının kimliği "overridelink"tir; bunu, aşağıdaki ekran görüntüsünde gösterildiği gibi, F12 tuşuyla açılan HTML bölmesinde doğrulayabilirsiniz.
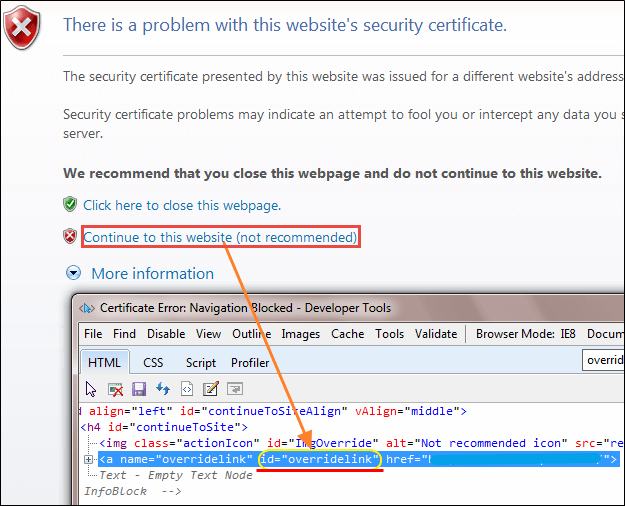
Driver.navigate() yöntemini kullanarak bağlantıya tıklayın. JavaAşağıdaki senaryo şu şekildedir:
driver.navigate ().to ("javascript:document.getElementById('overridelink').click()");
Yöntem 2) İkinci yöntem, Chrome'un SSL işleme koduna oldukça benzer.
DesiredCapabilities capabilities = new DesiredCapabilities();
capabilities.setCapability(CapabilityType.ACCEPT_SSL_CERTS, true);
System.setProperty("webdriver.ie.driver","IEDriverServer.exe");
WebDriver driver = new InternetExplorerDriver(capabilities);
Yukarıdaki kod IE'de SSL sertifikası hatasını gidermeye yardımcı olacaktır.
⚠️ Sürüm notu: Internet Explorer 11, Haziran 2022'de kullanımdan kaldırıldı. Aynı senaryoyu şuna karşı çalıştırın: Microsoft Edge EdgeOptions ile veya eski bir uygulamanın hala gerektirdiği durumlarda Edge'i IE modunda çalıştırabilirsiniz.
