
Yazılım Kalite Güvencesi (SQA): Planlama, Denetim ve Review
 Thomas Hamilton
⚡ Akıllı Özet
Yazılım Kalite Güvencesi, ürünün kendisinden ziyade projenin arkasındaki yönetim sürecini inceler ve Yönetim Kuruluna, bir Test Yöneticisinin planlamadan yayına kadar kararlaştırılan standartlara uyduğuna dair belgelenmiş kanıt sunar.
Yedi aşamalı testin ardından sonuçlar olumlu görünüyor. Projede önemli bir sorun yaşanmadı. Guru99 Bank'ı yönetiyordunuz ve sonuçtan gurur duyuyordunuz. Ne yazık ki, Yönetim Kurulu farklı düşünüyor.
Projeyi iyi yönettiğinize dair hiçbir kanıtınız yok, bu yüzden bir danışmana soruyorsunuz. Aldığınız cevap doğrudan bir yönetim incelemesine işaret ediyor.

Bu cevap bir başlangıç, ancak üç soruyu açık bırakıyor: inceleme ve denetim aslında nedir, süreç neden bunlara ihtiyaç duyuyor ve bunlar nasıl yürütülür?

Test Yönetimi Nedir? RevGörüşler ve Denetimler?
- Yönetim incelemesi: Yönetim incelemesi aynı zamanda yazılım incelemesi olarak da bilinir. Kalite güvencesiYazılım Kalite Güvencesi (SQA) olarak da bilinir. Yazılım iş ürünlerinden ziyade yazılım sürecine odaklanır. Kalite Güvencesi, proje yöneticisinin önceden tanımlanmış standart süreci izlediğini doğrulamak için tasarlanmış bir dizi faaliyettir. Kalite Güvencesi, Test Yöneticisinin doğru şeyleri doğru şekilde yaptığından emin olur.
- Denetim: Denetim, standart sürecin gerçekten takip edilip edilmediğini değerlendirmek amacıyla yapılan iş ürünlerinin ve ilgili bilgilerin incelenmesidir.
İnceleme davranışları ele alır; denetim ise bu davranışların bıraktığı belge izlerini inceler.
Test Yönetim Sürecinde Yazılım Kalite Güvencesine Neden İhtiyaç Duyuyoruz?
Şu senaryoyu ele alalım. Proje Guru99 Bank, risk analizinden nihai test raporuna kadar bir dizi test yönetimi aşamasından geçer:

Test Yöneticisi olarak, bu faaliyetlerden sorumlu kişi sizsiniz. Ancak, Proje ekibinin en tepesinde oturuyorsunuz. Peki, görevlerinizi kim inceliyor ve proje yönetim faaliyetlerinin en yüksek standartta yürütüldüğünü kim kontrol ediyor?
SQA denetçisi bunu yapar. Denetçi, proje yönetimi faaliyetlerinin gerekli standartları karşıladığını kontrol eder. standart ve projeyi bu değerlendirmeye göre kıyaslamak için sizinle görüşmeler yapar. Yönetim Kurulu ancak bu değerlendirme sonucunda projenizi nasıl yönettiğinizi yargılayabilir. Bunun üç faydası vardır:

Kalite Güvencesi Nasıl Uygulanır?
Kalite güvencesi üç aşamada uygulanır. Şemada orta aşama gösterilmiştir. Hazırlık — 2. adımda ele alınan standartların ve metodolojinin hazırlanması:

Adım 1) SQA Planını Geliştirin
Bir test faaliyeti şunlara ihtiyaç duyar: test planıBenzer şekilde, bir SQA faaliyeti de şunlara ihtiyaç duyar: SQA planıBu belge, teslim edilen ürün veya hizmetin beklenen kalite seviyesinde kalmasını sağlayan süreçleri ve prosedürleri ortaya koyar. Test yöneticisi bunu proje planlaması sırasında yazar ve denetimleri periyodik olarak planlar.
Test Yöneticisi üç alt adımı tamamlar:

Adım 1.1) Yazılım Kalite Güvence Ekibinin Rollerini ve Sorumluluklarını Belirleyin
Bir proje ekibinde, her üye kendi çalışmasının kalitesinden sorumludur ve çalışmasının kalite güvence kriterlerini karşıladığından emin olmalıdır.
Bu çalışmayı SQA ekibi yürütüyor, bu nedenle Test Yöneticisinin bunu belirtmesi gerekiyor. sorumluluk SQA planındaki her SQA üyesinin oranı:
- Değerlendirme hem de değerlendirmek Proje faaliyetlerinin kalite güvence kriterlerine göre değerlendirilmesi.
- Koordinat Yönetim Kurulu ve proje ekipleriyle birlikte gereksinimleri değerlendirmek ve proje inceleme ve durum toplantılarına katılmak.
- dizayn track hem de toplamak Proje kalitesini izleyen ölçütler.
- Tedbir ürünün kalitesi ve sağlamak Müşteri beklentilerini karşılıyor.
Örneğin, projenin SQA planı Guru99 Bank, aşağıdaki bilgileri listeliyor: SQA ekibi aşağıda olduğu gibi.
| Yok hayır | Üye | Roller | sorumluluk |
|---|---|---|---|
| 1 | Peter | SQA Lideri | Her yönetim süreci için kalite standardını ve sürecini geliştirin ve belgeleyin.
Proje için yazılım kalite güvence faaliyetlerini yönetmek |
| 2 | James | SQA denetçisi | Yazılım kalite güvence (SQA) görevlerini gerçekleştirin ve her SQA incelemesinin sonucunu SQA Liderine raporlayın. |
| 3 | Fasulye | SQA denetçisi | Yazılım kalite güvence (SQA) görevlerini gerçekleştirin ve her SQA incelemesinin sonucunu SQA Liderine raporlayın. |
Adım 1.2) SQA Denetçisinin İnceleyeceği Çalışma Ürünlerini Listeleyin Revİnceleme ve Denetim
Test Yöneticisi şunları yapmalıdır:
- Liste Her test yönetim sürecinin her bir çalışma ürünü.
- Tanımlama SQA denetçisinin süreç değerlendirmeleri ve denetimleri gibi SQA görevlerini gerçekleştirmek için erişebileceği tesisler veya ekipmanlar nelerdir?
Her Ticaretçi İçin Mükemmellik Guru99 Bank, her test yönetim sürecinin iş ürünlerini listeler ve SQA üyeleri için erişim izinlerini ayarlar:
| Yok hayır | Yönetim Aşamaları | Çalışma ürünü | Yol | Izin | Kişiye Hibe |
|---|---|---|---|---|---|
| 1 | Risk analizi | Risk Yönetimi belgesi | [Sunucu yolu] | Okumak | Tüm SQA ekibi üyeleri |
| 2 | tahmin | Tahmin ve Metrikler raporu | ... | Okumak | Peter |
| 3 | Planlama | Test Planlama belgesi | ... | Okumak | Tüm SQA ekibi üyeleri |
| 4 | organizasyon | İnsan kaynakları planı, eğitim planı | ... | Okumak | Tüm SQA ekibi üyeleri |
| 5 | İzleme ve kontrol | Proje çabasının toplanan ölçümleri | ... | Okumak | Fasulye |
| 6 | Sorun Yönetimi | Sorun yönetimi raporu | ... | Okumak | James |
| 7 | Test raporu | Test Raporu belgesi | ... | Okumak | Tüm SQA ekibi üyeleri |
Adım 1.3) SQA Görevlerini Gerçekleştirmek İçin Zaman Çizelgesini Oluşturun
Test Yöneticisi, SQA denetçisinin gerçekleştireceği görevleri ve her görevin üreteceği iş ürününü açıklar.
Yazılım kalite güvencesi (SQA) planı normalde proje geliştirme planına bağlıdır, bu nedenle her görev, gerçekleşen geliştirme faaliyetine göre zamanlanır. Aşağıda örnek bir yönetim inceleme planı verilmiştir.
| Tarih | SQA Görevleri | Yetkili kişi | Açıklama | Çıktı |
|---|---|---|---|---|
| 30-Oct-2025 | Proje planlamasını değerlendirin, trackral ve denetim süreçleri | James | – Yazılım Spesifikasyonu Review – Tahmin, Ana Program ve Proje Planı Review |
SQA planlama raporu, SQA inceleme tutanakları |
| 15-Aralık-2025 | Revgereksinim analizini görüntüle | James | - Revyazılım gereksinimi gelişimini görüntüle | Süreç denetim raporu |
| 30-Mar-2026 | Revtest tasarımını inceleyin ve değerlendirin | James | - RevTest Tasarımı belgesini görüntüleyin | SQA raporu, SQA inceleme tutanakları |
| 30-Mar-2026 | Revsürümü görüntüle | Fasulye | – Süreç Denetimi: Nihai Sürüm | SQA süreç denetim raporu |
| 2 Nis 2026 | Revyeni proje kapanışı | Fasulye | – Müşteriye nihai teslimatın ardından harici inceleme | SQA süreç denetim raporu |
Adım 2) Standartları ve Metodolojiyi Tanımlayın
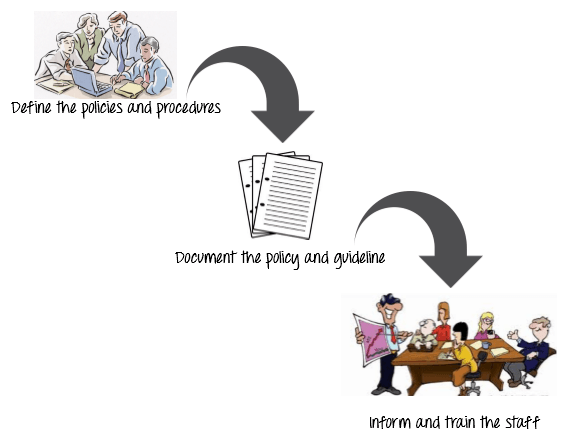
Yönetim faaliyetlerini standart bir sürece göre değerlendirmek için, standardın öncelikle yazılı olarak mevcut olması gerekir:
- Yönetim sürecinde hataların oluşmasını önlemeyi amaçlayan politika ve prosedürleri tanımlayın.
- Politika ve prosedürleri belgeleyin.
- Personeli bilgilendirin ve bunları kullanmaları konusunda eğitin.
Şema tracBu sıralama şöyledir:
) 3 Adım RevSüreci görüntüle
RevTanımlanan yönetim sürecine uyumluluğu doğrulamak için proje faaliyetleri incelenir. Bir yönetim incelemesinde, SQA üyeleri SQA0'dan SQA4'e kadar etiketlenmiş beş inceleme gerçekleştirir:

RevGörüntüleme zamanlaması, geliştirme yaşam döngüsü modeline bağlıdır. Örneğin Guru99 Bank'ta kontrol noktaları test yaşam döngüsüne şu şekilde eşleşir:

Her SQA aşamasında, SQA üyeleri proje planlarını, iş ürünlerini ve prosedürleri tanımlanmış kurumsal politikaya göre inceler. Bir denetim sırasında, şu prensiplerden hareket etmelidirler: SQA inceleme kontrol listesiHer aktivite için Evet, Hayır veya Uygulanamaz şeklinde puan veren ve sonucu geçme yüzdesine dönüştüren bir program.
Yazılım güvencesi uygulamasının üç adımını tamamladıktan sonra, Test Yönetiminin sonucunu elinizde bulundurursunuz. Revİnceleme ve Denetim. Bu rapor, paydaşlarınıza göstereceğiniz yönetim kalitesinin kanıtıdır.

Yazılım Kalite Güvencesi En İyi Uygulamaları
İşte etkili bir yazılım kalite güvencesi uygulaması için kanıtlanmış alışkanlıklar.
- Devamlı gelişme: Üretim kalite güvencesindeki her standart süreç düzenli olarak iyileştirilmeli ve başkalarının da takip edebilmesi için resmileştirilmelidir. Süreç, ISO 9001 veya CMMI Süreç ve Ürün Kalite Güvencesi (PPQA) uygulama alanı gibi tanınmış bir modele göre belgelendirilmelidir.
- Belgeler: Kalite güvence ekibi tarafından tanımlanan tüm kalite güvence politikaları ve yöntemleri, eğitim amaçlı ve gelecekteki projelerde yeniden kullanılmak üzere belgelenmelidir.
- Deneyim: Deneyimli SQA denetçilerini seçmek, yönetim incelemesinin kalitesini korumanın güvenilir bir yoludur.
- Alet kullanımı: Sorun gibi araçları kullanarak tracKers ve test yönetimi araçları Yazılım kalite güvence çalışmalarını ve proje maliyetini azaltır.
- Metrik: Ölçütler tracYazılımın mevcut durumunun kalitesini önceki sürümlerle karşılaştırarak, değerini ve olgunluğunu artırmak. test yapmak proses.
- Sorumluluk: SQA (Yazılım Kalite Güvencesi) yalnızca SQA üyesinin görevi değildir. Ürün kalitesinden yalnızca test lideri veya yönetici değil, tüm ekip sorumludur.
