
SAP HANA Güvenliği: Eğitimin Tamamı
 mason garcia
⚡ Akıllı Özet
SAP HANA Security, kimlik doğrulama, yetkilendirme, kullanıcı ve rol yönetimi, denetim ve şifreleme yoluyla işletme verilerini yetkisiz erişime karşı korur ve bu kontrolleri sistemde çalışan her kiracı veritabanı kapsayıcısında tutarlı bir şekilde uygular.

Nedir? SAP HANA Güvenliği?
SAP HANA Security, işletme açısından kritik öneme sahip verileri yetkisiz erişime karşı korur ve sistemin şirketin benimsediği uyumluluk standartlarına uygun kalmasını sağlar.
SAP HANA Çoklu kiracılı bir veritabanını destekler; bu veritabanında birden fazla veritabanı tek bir sistemde çalışır. Her biri bir kiracı veritabanı kapsayıcısıdır ve aşağıdaki her güvenlik özelliği her kapsayıcı için geçerlidir.
SAP HANA aşağıdaki güvenlik ile ilgili özellikleri sunmaktadır:
- Kullanıcı ve Rol Yönetimi
- Yetki
- Doğrulama
- Kalıcılık Katmanında verilerin şifrelenmesi
- Ağ Katmanında Verilerin Şifrelenmesi
SAP HANA Kullanıcısı ve Rolü
SAP HANA kullanıcı ve rol yönetimi yapılandırması şunlara bağlıdır: mimari, aşağıda açıklandığı gibi.
3 Katmanlı Archidoku
SAP HANA, 3 Katmanlı bir ilişkisel veritabanı olarak kullanılabilir Archidoku.
Bu mimaride, güvenlik özellikleri (yetkilendirme, kimlik doğrulama, şifreleme ve denetim) uygulama sunucusu katmanlarına yüklenir.
MKS SAP Uygulama (ERP, BW, vb.), aşağıda gösterildiği gibi, yalnızca teknik bir kullanıcı veya veritabanı yöneticisi (Basis uzmanı) yardımıyla veritabanına bağlanır. Son kullanıcı veritabanına veya veritabanı sunucusuna doğrudan erişemez.

2 Katmanlı Archidoku
SAP HANA Genişletilmiş Uygulama Hizmetleri (SAP HANA XS, 2 Katmanlı bir yapıya dayanmaktadır. ArchiAşağıda gösterildiği gibi, uygulama sunucusu, web sunucusu ve geliştirme ortamının tek bir sisteme entegre edildiği bir mimari.

SAP HANA Kimlik Doğrulaması
Veritabanı kullanıcısı, veritabanına kimin eriştiğini belirler. SAP HANA veritabanı ve bu kimlik "kimlik doğrulama" yoluyla doğrulanır. SAP HANA birçok kimlik doğrulama yöntemini destekler ve Tekli Oturum Açma (SSO) bunlardan birkaçını bir araya getirir.
SAP HANA aşağıdaki kimlik doğrulama yöntemlerini destekler:
- Kerberos: Aşağıdaki durumlarda kullanılabilir:
- Doğrudan bir JDBC ve ODBC istemcisinden (SAP HANA Stüdyo).
- Erişim için HTTP kullanıldığında SAP HANA XS.
- Kullanıcı Adı / Şifre: Kullanıcı veritabanı kullanıcı adını ve şifresini girdiğinde, SAP HANA veritabanı kullanıcının kimliğini doğrular.
- Güvenlik Onayı İşaretleme Dili (SAML)
SAML, kimlik doğrulaması yapabilir. SAP HANA kullanıcısı, ODBC/JDBC aracılığıyla doğrudan veritabanına erişiyor. Harici bir kimliği dahili bir veritabanı kullanıcısına eşliyor, böylece kullanıcı harici kullanıcı kimliğiyle giriş yapıyor.
- SAP Oturum Açma ve Onay Biletleri
Kullanıcı, bu amaçla yapılandırılmış ve verilmiş olan oturum açma veya doğrulama biletleri ile kimlik doğrulaması yapabilir.
- X.509 İstemci Sertifikaları
Ne zaman SAP HANA XS'e HTTP üzerinden erişilir ve kullanıcı, güvenilir bir sertifika otoritesi (CA) tarafından imzalanmış istemci sertifikalarıyla doğrulanır.
SAP HANA Yetkilendirmesi
SAP Kullanıcı bir istemci arayüzü (JDBC, ODBC veya HTTP) kullanarak erişim sağladığında HANA Yetkilendirmesi gereklidir. SAP HANA veritabanı.
Kullanıcıya verilen yetkiye bağlı olarak, o kullanıcı veritabanı nesnesi üzerinde veritabanı işlemleri gerçekleştirebilir. Bu yetkiye "ayrıcalık" denir.
Ayrıcalıklar kullanıcıya doğrudan veya roller aracılığıyla dolaylı olarak verilebilir. Bir kullanıcıya atanan tüm ayrıcalıklar tek bir birim olarak birleştirilir.
Bir kullanıcı herhangi bir şeye erişmeye çalıştığında SAP HANA veritabanı nesnesinde, sistem yetkilendirmeyi kullanıcı rolleri ve doğrudan verilen ayrıcalıklar aracılığıyla kontrol eder.
İstenen yetkiler bulunduğunda, sistem daha fazla kontrolü atlayarak erişim izni verir.
SAP HANA aşağıdaki ayrıcalık türlerini sunmaktadır:
| Ayrıcalık Türleri | Açıklama |
|---|---|
| Sistem Ayrıcalıkları | Normal sistem faaliyetlerini kontrol eder. Sistem ayrıcalıkları esas olarak şu amaçlarla kullanılır:
|
| Nesne Ayrıcalıkları | Nesne ayrıcalıkları SQL Veritabanı nesnelerini okuma ve değiştirme yetkisi vermek için kullanılan ayrıcalıklar. Bir veritabanı nesnesine erişmek için, kullanıcının o nesne üzerinde veya nesnenin bulunduğu şema üzerinde nesne ayrıcalıklarına sahip olması gerekir. Nesne ayrıcalıkları, katalog nesneleri (tablo, görünüm vb.) veya katalog dışı nesneler (geliştirme nesneleri) üzerinde verilebilir. Nesne ayrıcalıkları aşağıdaki gibidir:
|
| Analitik Ayrıcalıklar | Analitik ayrıcalıklar, bir kullanıcının verilerine okuma erişimine izin verir. SAP HANA bilgi modeli (nitelik görünümü, analitik görünüm, hesaplama görünümü). Bu ayrıcalık sorgu işleme sırasında değerlendirilir. Analitik ayrıcalıklar, kullanıcı rolüne bağlı olarak farklı kullanıcılara aynı bilgi görünümündeki verilerin farklı bölümlerine erişim olanağı sağlar. Bunlar şu alanlarda kullanılır: SAP HANA veritabanı, bireysel kullanıcıların aynı görünümde görebilecekleri veriler üzerinde satır düzeyinde kontrol sağlamak için kullanılır. |
| Paket Ayrıcalıkları | Paket ayrıcalıkları, bireysel paketler üzerinde işlem yapılmasına izin verir. SAP HANA deposu. Depo ve XS classic, şu tarihten itibaren kullanımdan kaldırılmıştır: SAP HANA 2.0 SPS 02, bu nedenle yeni çalışmalar HDI tabanlı roller kullanıyor. |
| Uygulama Ayrıcalıkları | Başvuru yetkileri gereklidir. SAP HANA Genişletilmiş Uygulama Hizmetleri (SAP HANA XS) kullanarak bir uygulamaya erişebilirsiniz. Uygulama ayrıcalıkları, _SYS_REPO şemasındaki GRANT_APPLICATION_PRIVILEGE ve REVOKE_APPLICATION_PRIVILEGE prosedürleri aracılığıyla verilir ve geri alınır. |
| Kullanıcıya İlişkin Ayrıcalıklar | Bu, bir kullanıcının kendi kullanıcısına verebileceği bir SQL ayrıcalığıdır. ATTACH DEBUGGER, bir kullanıcıya bu şekilde verilebilecek tek ayrıcalıktır. |
SAP HANA Kullanıcı Yönetimi ve Rol Yönetimi
Erişim SAP HANA veritabanı bir kullanıcı gerektirir. Güvenlik politikasına bağlı olarak iki kullanıcı türü vardır. SAP Hana.
1. Teknik Kullanıcı (Veritabanı Yöneticisi Kullanıcısı) – doğrudan çalışan bir kullanıcı SAP Gerekli yetkilere sahip HANA veritabanı. Normalde bu kullanıcılar veritabanından silinmez.
Bu kullanıcılar, nesne oluşturma ve veritabanı nesnesi veya uygulama üzerinde ayrıcalıklar verme gibi yönetimsel görevler için oluşturulur.
MKS SAP HANA veritabanı sistemi varsayılan olarak aşağıdaki kullanıcıları standart kullanıcılar olarak sunmaktadır:
- SİSTEM
- SYS
- _SYS_REPO
2. Veritabanı veya Gerçek Kullanıcı – üzerinde çalışmak isteyen her kişi SAP HANA veritabanı bir veritabanı kullanıcısına ihtiyaç duyar. Veritabanı kullanıcısı, veritabanında çalışan gerçek bir kişiyi temsil eder. SAP Hana.
Aşağıda karşılaştırıldığı gibi, iki tür veritabanı kullanıcısı vardır.
| Kullanıcı tipi | Açıklama | Rol atandı |
|---|---|---|
| Standart kullanıcı | Bu kullanıcı kendi şemasında nesneler oluşturabilir ve sistem görünümlerinde veri okuyabilir. Standart bir kullanıcı, “CREATE USER” ifadesiyle oluşturulur. | PUBLIC rolü, sistem görünümlerini okumak için atanmıştır. |
| Kısıtlı Kullanıcı | Kısıtlı kullanıcı, SQL konsolu aracılığıyla tam SQL erişimine sahip değildir ve "CREATE RESTRICTED USER" ifadesiyle oluşturulur. Bir uygulamayı kullanmak için ayrıcalıklar gerekiyorsa, bunlar bir rol aracılığıyla sağlanır.
|
ODBC/JDBC işlevselliğinin tamamı için RESTRICTED_USER_ODBC_ACCESS veya RESTRICTED_USER_JDBC_ACCESS rolü gereklidir. |
An SAP HANA kullanıcı yöneticisi aşağıdaki faaliyetlere erişime sahiptir:
- Kullanıcı oluşturma veya silme.
- Rol tanımlayın ve oluşturun.
- Kullanıcıya bir rol atayın.
- Kullanıcı şifresini sıfırlama.
- Gerektiğinde kullanıcıyı yeniden etkinleştirin veya devre dışı bırakın.
1. Kullanıcı Oluşturun SAP HANA
Veritabanında yalnızca ROLE ADMIN ayrıcalığına sahip bir kullanıcı kullanıcı ve rol oluşturabilir. SAP Hana.
) 1 Adım Yeni bir kullanıcı oluşturmak için SAP HANA Studio'da, aşağıda gösterildiği gibi Güvenlik sekmesine gidin ve şu adımları izleyin:
- Güvenlik düğümüne gidin.
- Kullanıcılar'ı seçin (sağ tıklayın) -> Yeni Kullanıcı.

) 2 Adım Aşağıda gösterildiği gibi bir kullanıcı oluşturma ekranı açılır.
- Kullanıcı adını girin.
- Kullanıcı için bir parola girin.
- Bunlar kimlik doğrulama mekanizmalarıdır; varsayılan olarak kullanıcı adı ve parola kimlik doğrulaması kullanılır.

Aşağıda gösterilen Dağıt düğmesine tıklamak kullanıcıyı oluşturur.

2. Rolü Tanımlama ve Oluşturma
Rol, diğer kullanıcılara veya rollere verilebilen ayrıcalıklar kümesidir. İşin niteliğine bağlı olarak, veritabanı nesneleri ve uygulamaları için ayrıcalıkları içerir.
Ayrıcalık verme için standart mekanizmadır, ancak ayrıcalıklar doğrudan da verilebilir. Birçok standart rol (örneğin MODELLEME ve İZLEME) bu mekanizmayla birlikte gelir. SAP HANA veritabanı.
Standart bir rol, özel bir rol oluşturmak için şablon olarak kullanılabilir.
Bir rol aşağıdaki ayrıcalıkları içerebilir:
- Yönetim ve geliştirme görevleri için sistem ayrıcalıkları (KATALOG OKUMA, DENETİM YÖNETİMİ, vb.)
- Veritabanı nesneleri için nesne ayrıcalıkları (SELECT, INSERT, DELETE, vb.)
- Analitik ayrıcalıklar SAP HANA bilgi görünümü
- Depo paketleri üzerindeki paket ayrıcalıkları (REPO.READ, REPO.EDIT_NATIVE_OBJECTS, vb.)
- Başvuru ayrıcalıkları için SAP HANA XS uygulamaları
- Kullanıcıya verilen ayrıcalıklar (bir prosedürün hata ayıklaması için)
Rol Oluşturma
) 1 Adım Aşağıda gösterildiği gibi Güvenlik düğmesini kullanın.
- Güvenlik düğümüne gidin. SAP HANA sistemi.
- Rol düğümünü seçin (sağ tıklayın) ve Yeni Rol'ü seçin.

) 2 Adım Aşağıda gösterildiği gibi bir rol oluşturma ekranı görüntülenir.

- Yeni Rol bloğu altında role bir isim verin.
- Verilen Roller sekmesini seçin ve standart veya mevcut bir rol eklemek için "+" simgesine tıklayın.
- İstediğiniz rolü seçin (örneğin MODELLEME veya İZLEME).
) 3 Adım Aşağıda gösterildiği gibi atamayı onaylayın.
- Seçilen rol, Verilen Roller sekmesine eklenir.
- Ayrıcalıklar, Sistem Ayrıcalıkları, Nesne Ayrıcalıkları, Analitik Ayrıcalıklar, Paket Ayrıcalıkları vb. seçenekler seçilerek doğrudan atanabilir.
- Rolü oluşturmak için Dağıt simgesine tıklayın.

Bu rolün diğer kullanıcılara ve rollere de verilebilmesini istiyorsanız, "Diğer kullanıcılara ve rollere verilebilir" seçeneğini işaretleyin.signable diğer kullanıcılara ve rollere.
3. Kullanıcıya Rol Verin
) 1 Adım Aşağıdaki iletişim kutusunu kullanarak “MODELLING_VIEW” rolünü “ABHI_TEST” adlı başka bir kullanıcıya atayın.
- Güvenlik düğümü altındaki Kullanıcı alt düğümüne gidin ve çift tıklayın. Kullanıcı penceresi açılacaktır.
- Verilen Roller "+" simgesine tıklayın.
- Bir açılır pencere belirir. Kullanıcıya atanacak rol adını arayın.

) 2 Adım Aşağıda gösterildiği gibi, "MODELLING_VIEW" rolü artık Rol başlığı altına eklendi.

) 3 Adım Değişikliği uygulayın ve aşağıdaki mesajı kontrol edin.
- "Dağıt" düğmesine tıklayın.
- "Kullanıcı 'ABHI_TEST' değişti" mesajı görüntüleniyor.

4. Kullanıcı Şifresinin Sıfırlanması
Kullanıcı parolasını sıfırlamak için, Güvenlik düğümü altındaki Kullanıcı alt düğümüne gidin ve çift tıklayın. Kullanıcı penceresi açılacaktır.
) 1 Adım Aşağıda gösterildiği gibi yeni kimlik bilgilerini girin.
- Yeni şifreyi girin.
- Lütfen parola onayını girin.
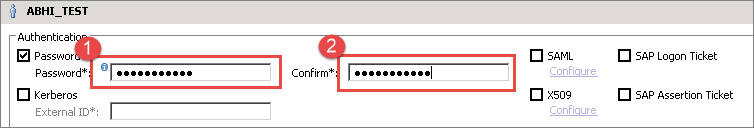
) 2 Adım Yeni şifreyi aşağıda gösterildiği gibi kaydedin.
- "Dağıt" düğmesine tıklayın.
- "Kullanıcı 'ABHI_TEST' değişti" mesajı görüntüleniyor.

5. Kullanıcıyı Yeniden Etkinleştir veya Devre Dışı Bırak
Güvenlik düğümü altındaki Kullanıcı alt düğümüne gidin ve çift tıklayın. Kullanıcı penceresi açılacaktır.
Araç çubuğunda aşağıda gösterilen Kullanıcıyı Devre Dışı Bırak simgesi bulunur. Bu simgeye tıklayın.

Aşağıda gösterildiği gibi bir onay açılır penceresi belirecektir. Evet düğmesine tıklayın.

“Kullanıcı 'ABHI_TEST' devre dışı bırakıldı” mesajı görüntülenir. Devre dışı bırakma simgesi “Kullanıcıyı etkinleştir” olarak değişir, böylece kullanıcı aynı simgeden tekrar etkinleştirilebilir.
SAP HANA Lisans Yönetimi
Kullanmak için lisans anahtarı gereklidir. SAP HANA veritabanı. Lisans anahtarı şu şekilde kurulabilir ve silinebilir: SAP HANA Stüdyosu, SAP HANA HDBSQL komut satırı aracı ve HANA SQL sorgu düzenleyicisi.
MKS SAP HANA veritabanı iki tür lisans anahtarını destekler:
- Kalıcı Lisans Anahtarı: Kalıcı lisans anahtarları, son kullanma tarihine kadar geçerlidir. Bu tarihten önce yeni bir anahtar talep edilmeli ve uygulanmalıdır. Anahtarın süresi dolarsa, 28 gün süreyle otomatik olarak geçici bir lisans anahtarı yüklenir.
- Geçici Lisans Anahtarı: Bu, yeni bir kurulumla birlikte otomatik olarak yüklenir. SAP HANA veritabanı kurulumu. 90 gün geçerlidir, sonrasında kalıcı bir anahtar talep edilebilir. SAP.
Lisans Yönetimi Yetkilendirmesi
Lisans yönetimi için “LICENSE ADMIN” ayrıcalığı gereklidir. SAP HANA Cloud abonelik tabanlı bir sistemdir, bu nedenle manuel olarak anahtar yüklenmesi gerekmez.
SAP HANA Denetimi
SAP HANA denetim özellikleri, HANA'da gerçekleştirilen eylemleri izlemenize ve kaydetmenize olanak tanır. SAP HANA sistemi. Denetim politikası oluşturulabilmesi için öncelikle sistemde denetim özelliğinin etkinleştirilmesi gerekmektedir.
Yetkilendirme SAP HANA Denetimi
"AUDIT ADMIN" sistem ayrıcalığı aşağıdaki işlemler için gereklidir: SAP HANA denetimi.
