
Kali Linux Eğitim Videosu: Kullanım, Kurulum ve Komutlar
 Oliver Jones
⚡ Akıllı Özet
Kali Linux OffSec tarafından geliştirilen ve sürdürülen Debian tabanlı bir güvenlik dağıtımı olan bu ürün, masaüstü bilgisayarlar, sanal makineler ve bulut ortamlarında sızma testleri, dijital adli tıp, tersine mühendislik ve güvenlik araştırmaları için 600'den fazla önceden yüklenmiş araç içermektedir.
Nedir? Kali Linux?
Kali Linux Debian tabanlı ve özellikle bilgisayar adli bilişimi ve gelişmiş sızma testleri için tasarlanmış bir Linux güvenlik dağıtımıdır. Back'in yeniden yazılmasıyla geliştirilmiştir.Track, Offensive Security'den Mati Aharoni ve Devon Kearns'ın çalışmasıdır. Kali Linux İçerisinde, sızma testi, güvenlik araştırması, bilgisayar adli tıpı ve tersine mühendislik gibi çeşitli bilgi güvenliği görevleri için iyi tasarlanmış yüzlerce araç bulunmaktadır.
GeriTracKali, onların önceki bilgi güvenliği işletim sistemiydi. İlk sürümü olan Kali 1.0.0, Mart 2013'te tanıtıldı. OffSec (eski adıyla Offensive Security) hala Kali'yi finanse ediyor ve bakımını yapıyor. Kali Linuxve yaklaşık her üç ayda bir yeni bir sürüm yayınlıyor. Eğer ziyaret ederseniz kali.org Bugün, bunun şimdiye kadar piyasaya sürülen en gelişmiş sızma testi dağıtımı olduğunu belirten bir afiş göreceksiniz ve proje bu iddiayı savunmak için on yıldan fazla zaman harcadı.
Kali Linux Her biri kendine özgü esneklik ve kullanım alanına sahip 600'den fazla önceden yüklenmiş sızma testi uygulaması içeren gemiler. Kali Linux Bu hizmetleri aşağıdaki kategorilere ayırma konusunda mükemmel bir iş çıkarıyor:
- Bilgi toplama
- Güvenlik açığı analizi
- Kablosuz Saldırılar
- Web uygulamaları
- Sömürü Araçları
- Stres testi
- Adli Tıp Araçları
- Koklama ve Sahtekarlık
- Parola Saldırıları
- Eri�imi Koruma
- Reverse Mühendislik
- raporlama Araçları
- Donanım Hackleme
2026.1 sürümü bu ritmi sürdürerek sekiz yeni araç ekledi ve dağıtımı 6.18 Linux çekirdeğine taşıdı. Katalog her üç ayda bir değiştiği için, bu araç setine günlük olarak kimlerin güvendiğini bilmek faydalı olur.
Kim kullanır Kali Linux ve neden?
Kali Linux Gerçekten sıra dışı bir işletim sistemidir, çünkü hem savunmacılar hem de saldırganlar tarafından açıkça kullanılan az sayıdaki platformdan biridir. Güvenlik yöneticileri ve kötü niyetli bilgisayar korsanları tarafından yoğun olarak kullanılır: bir grup güvenlik ihlallerini tespit etmek ve önlemek için, diğer grup ise bunları belirlemek ve istismar etmek için. Yapılandırılmış ve önceden yüklenmiş araçların sayısı, onu benzersiz kılıyor. Kali Linux Her güvenlik uzmanının alet çantasında bulunması gereken İsviçre çakısı.
Kullanan profesyoneller Kali Linux:
- Güvenlik Yöneticileri – Güvenlik yöneticileri, kurumlarının bilgi ve verilerini korumaktan sorumludur. Bu amaçla çeşitli yöntemler kullanırlar. Kali Linux Ortamlarını gözden geçirmek ve kolayca tespit edilebilecek güvenlik açıklarının bulunmadığını doğrulamak.
- Ağ Yöneticileri – Ağ yöneticileri, verimli ve güvenli bir ağın sürdürülmesinden sorumludur. Bu görevleri yerine getirirken çeşitli araçlar kullanırlar. Kali Linux Ağlarını denetlemek için. Örneğin, Kali Linux Hileli erişim noktalarını tespit etme yeteneğine sahiptir.
- ağ ArchiTeknoloji uzmanları – Ağ mimarları, güvenli ağ ortamları tasarlamaktan sorumludur. Kullandıkları araçlar sayesinde güvenli ağ ortamları tasarlarlar. Kali Linux İlk tasarımlarını denetlemek ve herhangi bir şeyin gözden kaçırılmadığını veya yanlış yapılandırılmadığını doğrulamak.
- Sızma Testi Uzmanları – Sızma testi uzmanları şunları kullanır: Kali Linux Denetim ortamlarını incelemek ve kendilerine verilen görev kapsamında kurumsal ağlar üzerinde keşif çalışmaları yapmak.
- CISO – Baş Bilgi Güvenliği Sorumlusu (CISO) kullanımı Kali Linux Ortamlarını dahili olarak denetlemek ve herhangi bir yeni uygulamanın veya hatalı yapılandırmanın devreye alınıp alınmadığını tespit etmek.
- Adli Mühendisler – Kali Linux Dahili disklere dokunmadan önyükleme yapan bir "Adli Mod" sunar; bu da adli bilişim mühendisinin kanıtları değiştirmeden veri keşfi ve kurtarma işlemlerini gerçekleştirmesine olanak tanır.
- Beyaz Şapkalı Hackerlar – Beyaz şapkalı hackerlar, sızma test uzmanları gibi, şu yöntemleri kullanırlar: Kali Linux Bir ortamda mevcut olabilecek güvenlik açıklarını denetlemek ve tespit etmek.
- Kara Şapkalı Hackerlar – Kara şapkalı hackerlar ne kullanır? Kali Linux güvenlik açıklarını keşfetmek ve kullanmak. Kali Linux Ayrıca, kötü niyetli bir bilgisayar korsanının bir kuruluşu veya bireyi tehlikeye atmak için kullanabileceği çok sayıda sosyal mühendislik uygulaması da içerir.
- Gri Şapkalı Hackerlar – Gri şapkalı hackerlar, beyaz şapkalı ve siyah şapkalı hackerlar arasında yer alır. Kullandıkları yöntemler şunlardır: Kali Linux Yukarıda listelenen iki grupla aynı şekillerde.
- Bilgisayar Meraklısı – Bilgisayar meraklısı geniş bir terimdir, ancak ağ iletişimi veya genel olarak bilgisayarlar hakkında daha fazla bilgi edinmek isteyen herkes bu terimi kullanabilir. Kali Linux Bilgi teknolojisi, ağ iletişimi ve yaygın güvenlik açıkları üzerine çalışmak.
Bu rollerden hangisi size uygunsa, bir sonraki karar Kali'yi test etmenize izin verilen bir makineye nasıl kuracağınızdır.
Kali Linux Kurulum Yöntemleri
Kali Linux Aşağıdaki yöntemler kullanılarak kurulum yapılabilir. Her seçenek, kullanım kolaylığı ile ortamın gerçek donanıma ne kadar benzediği arasında bir denge kurar; bu nedenle doğru seçim, öğrenme aşamasında olup olmadığınıza, bir laboratuvar işletiyor olup olmadığınıza veya kablosuz ekipman test edip etmediğinize bağlıdır.
Koşmanın Yolları Kali Linux:
- Doğrudan bir PC veya Dizüstü Bilgisayarda – Kali ISO görüntüsü kullanarak, Kali Linux Doğrudan bir PC veya dizüstü bilgisayara kurulabilir. Bu yöntem, yedek bir makineniz varsa ve zaten aşina iseniz en iyisidir. Kali LinuxEğer erişim noktası testi yapmayı planlıyorsanız, kurulum yapmanız gerekecektir. Kali Linux Kablosuz adaptörlerin sorunsuz bir şekilde iletilmesi sanal makineler için nadiren mümkün olduğundan, doğrudan Wi-Fi özellikli bir dizüstü bilgisayara bağlanması önerilir.
- Sanallaştırılmış (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux En yaygın kullanılan tüm hipervizörleri destekler ve en popüler olanlarına dakikalar içinde dağıtılabilir. Önceden yapılandırılmış imajlar şu adresten indirilebilir: kali.orgYa da bir ISO dosyası kullanarak işletim sistemini tercih ettiğiniz hipervizöre manuel olarak kurabilirsiniz.
- Bulut (Amazon AWS, Microsoft Azure) – Popülerliği göz önüne alındığında Kali Linux, hem AWS hem de Azure Kali'nin resmi görsellerini pazar yerlerinde yayınlamak.

- USB Önyükleme Diski – Kullanımı Kali Linux ISO dosyası ile önyükleme diski oluşturularak çalıştırılabilir. Kali Linux Bir makineye kurulum yapmadan veya şüpheli bir makineyi Adli Mod'a başlatarak.
- Windows (WSL) – Kali Linux yerel olarak çalışır Windows 10 ve Windows 11'den Windows Linux için Alt Sistem. Artık beta özelliği değil ve Win-KeX paketi, WSL 2'nin üzerine tam bir grafik masaüstü ekliyor.

- macOS (Çift veya Tek önyükleme) – Kali Linux Mac bilgisayarlara ikincil veya birincil işletim sistemi olarak kurulabilir. Parallels Alternatif olarak, bu kurulumu yapılandırmak için yerleşik önyükleme yöneticisi kullanılabilir, ancak Apple Silicon makineleri ARM64 yapısını gerektirir.


Nasıl Kurulur Kali Linux kullanma VirtualBox
İşte adım adım kurulum süreci. Kali Linux kullanma VirtualBoxve masaüstünüze ilk bakışınızı attığınız için:
En kolay yöntem ve muhtemelen en yaygın kullanılanı, kurulum yapmaktır. Kali Linux ve onu çalıştırıyorum Oracle VirtualBox.
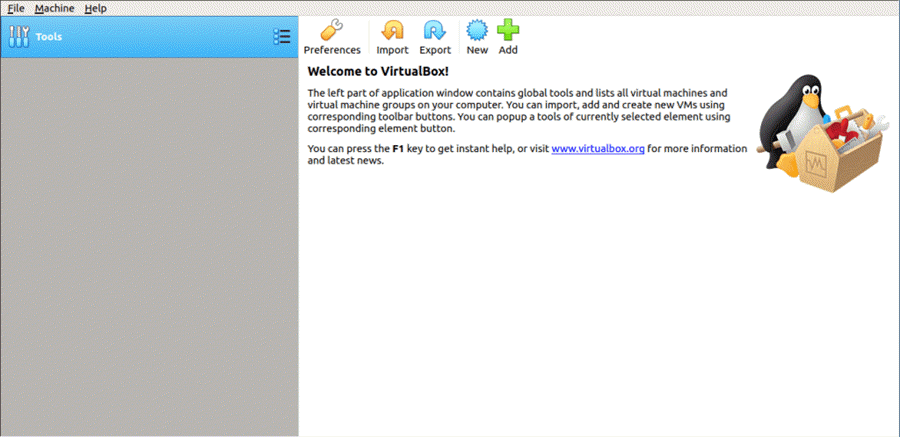
Bu yöntem, özellik bakımından zengin olan donanımları deneme yaparken mevcut donanımınızı kullanmaya devam etmenizi sağlar. Kali Linux Tamamen izole bir ortamda. En güzeli de, her şey ücretsiz: hem Kali Linux hem de Oracle VirtualBox Kullanımı ücretsizdir. Kali Linux öğretici zaten yüklediğinizi varsayar Oracle VirtualBox Sisteminizde 64 bit sanallaştırmayı etkinleştirmiş olmalısınız.
Adım 1) Şuraya gidin: kali.org/get-kali/ ve önceden oluşturulmuş Sanal Makineler seçeneğini seçin.
Bu, içe aktarılabilecek bir OVA görüntüsü indirecektir. VirtualBox.
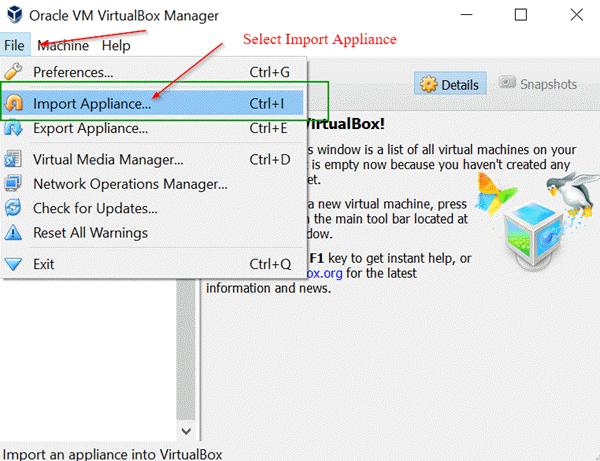
Adım 2) Aç Oracle VirtualBox Uygulamayı açın ve Dosya menüsünden Cihazı İçe Aktar'ı seçin.
Dosya Menüsü -> Cihazı İçe Aktar
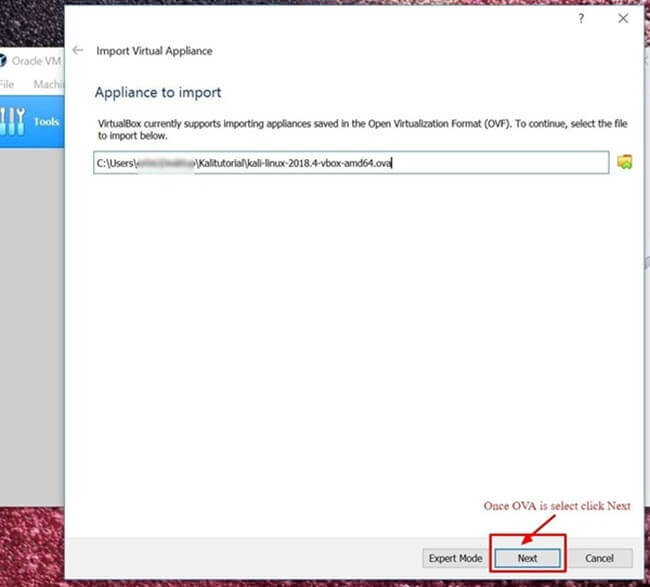
3. Adım) Sonraki ekranda, "İçe Aktarılacak Cihaz" bölümünde, indirilen OVA dosyasının konumuna gidin ve Aç'a tıklayın.
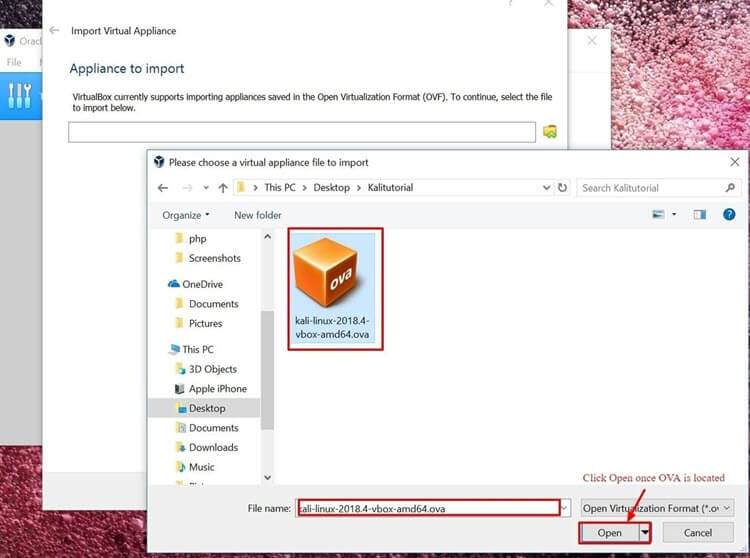
Adım 4) Aç'ı tıkladığınızda, "İçe Aktarılacak Cihaz" ekranına geri döneceksiniz. Sadece İleri'yi tıklayın.
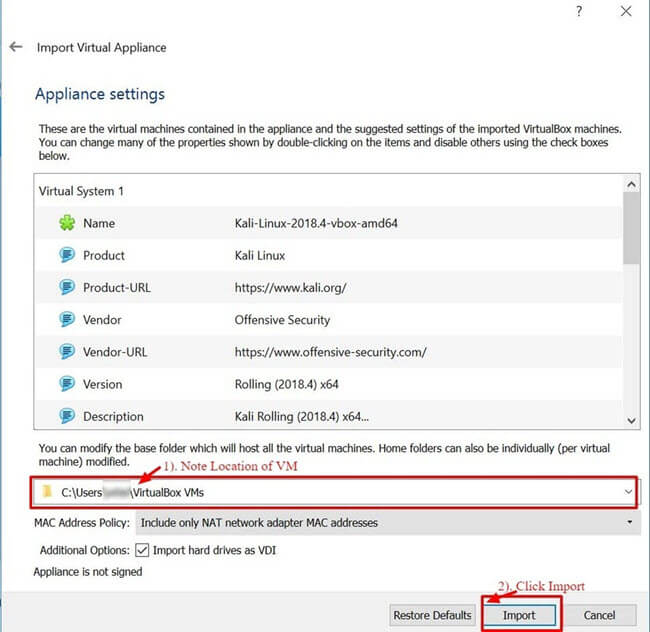
Adım 5) Sonraki ekran olan “Cihaz Ayarları”, sistem ayarlarının özetini gösterir. Varsayılan ayarları olduğu gibi bırakmak sorun değil. Aşağıdaki ekran görüntüsünde gösterildiği gibi, sanal makinenin nerede saklandığını not edin ve ardından İçe Aktar'ı tıklayın.
) 6 Adım VirtualBox şimdi içe aktarılacak Kali Linux OVA cihazı. Bu işlem 5 ila 10 dakika sürebilir.

Adım 7) Tebrikler, Kali Linux başarıyla kuruldu VirtualBox. Şimdi şunu görmelisin Kali Linux VM'deki VirtualBox Konsol. Ardından, şunlara göz atacağız: Kali Linux ve gerçekleştirilecek bazı başlangıç adımları.

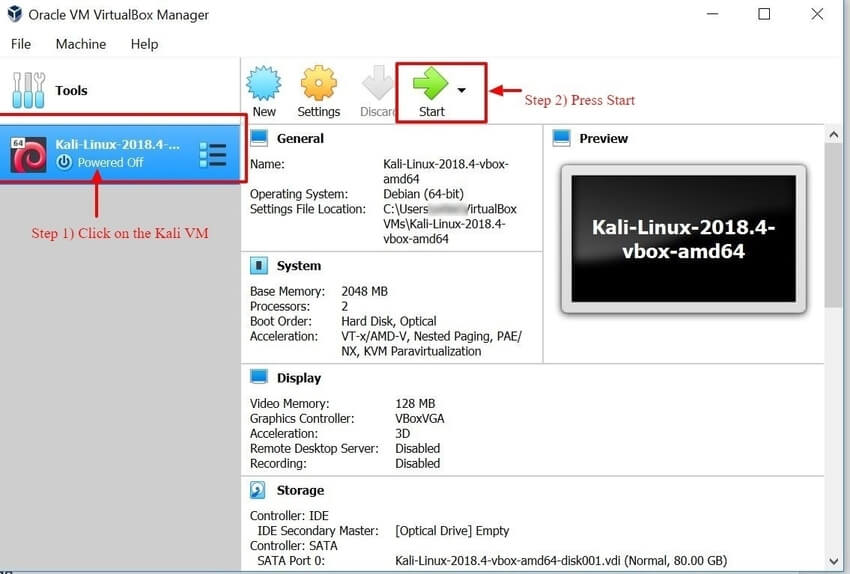
Adım 8) simgesine tıklayın Kali Linux VM içindeki VirtualBox Kontrol paneline tıklayın ve Başlat'ı seçin. Bu, sistemi başlatacaktır. Kali Linux işletim sistemi.
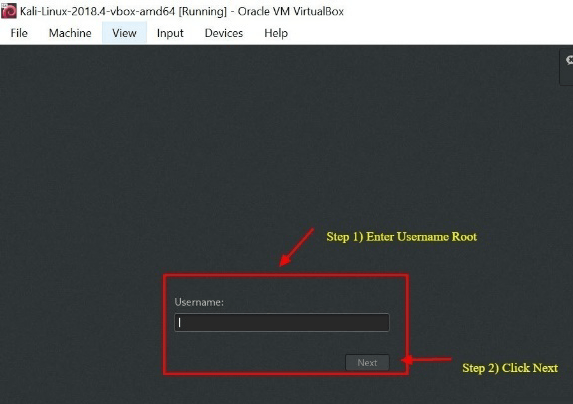
Adım 9) Giriş ekranında kullanıcı adınızı girin ve İleri'ye tıklayın. Mevcut resimlerdeki hesap şu şekildedir: salikorn, değil kökOffensive Security, Kali 2020.1'de varsayılan root oturum açma özelliğini kaldırdı ve yükleyici artık bunun yerine kendi standart kullanıcı hesabınızı oluşturmanızı istiyor.
Adım 10) Eşleşen şifreyi girin ve Oturum Aç'a tıklayın. Önceden oluşturulmuş sanal makine imajlarında şifre şudur: salikornManuel kurulumda, kurulum sırasında ayarladığınız değer geçerlidir. Size şunu kullanmanızı söyleyen eski eğitimler... kök hem de toor 2020'den önceki sürümleri açıklayan bilgiler girerseniz, bu kimlik bilgileri reddedilecektir. Giriş yaptığınız anda varsayılan şifreyi değiştirin.
Şimdi size sunulacak Kali Linux GUI masaüstü. Tebrikler, başarıyla giriş yaptınız. Kali Linux.

İle Başlarken Kali Linux GUI
Kali masaüstünde hemen dikkat etmeniz ve tanımanız gereken birkaç alan var: Uygulamalar sekmesi, Yerler sekmesi ve... Kali Linux dock. Aşağıdaki ekran görüntüsü, yeni başlatılmış bir masaüstünde her üçünü de göstermektedir.

Uygulamalar Sekmesi – Bilgisayarda önceden yüklenmiş her uygulama ve aracın grafiksel açılır listesini sağlar. Kali Linux. RevUygulamalar sekmesini incelemek, zengin özelliklere sahip bu uygulamayı tanımak için harika bir yoldur. Kali Linux işletim sistemi. Bu yazıda daha sonra ele alınacak iki uygulama. Kali Linux Bu eğitimde Nmap ve Metasploit gibi araçlar ele alınmaktadır. Uygulamalar numaralandırılmış kategorilere ayrılmıştır, bu da belirli bir aracı bulmayı çok daha kolaylaştırır.
Uygulamalara Erişim
Adım 1) Uygulamalar sekmesine tıklayın.
Adım 2) İncelemek istediğiniz kategoriye göz atın.
3. Adım) Başlatmak istediğiniz uygulamaya tıklayın.

Yerler Sekmesi – Diğer grafiksel sekmelere benzer işletim sistemiGibi Windows or macOSKlasörlerinize, resimlerinize ve belgelerinize hızlı erişim çok önemlidir. "Yerler" menüsü bu konuda size yardımcı olur. Kali Linux Bu erişilebilirliği sağlar. Varsayılan olarak Ana Sayfa, Masaüstü, Belgeler, İndirilenler, Müzik, Resimler, Videolar, Bilgisayar ve Ağda Gezinme seçeneklerini içerir.
Yerlere Erişim
Adım 1) Yerler sekmesine tıklayın.
Adım 2) Erişmek istediğiniz konumu seçin.

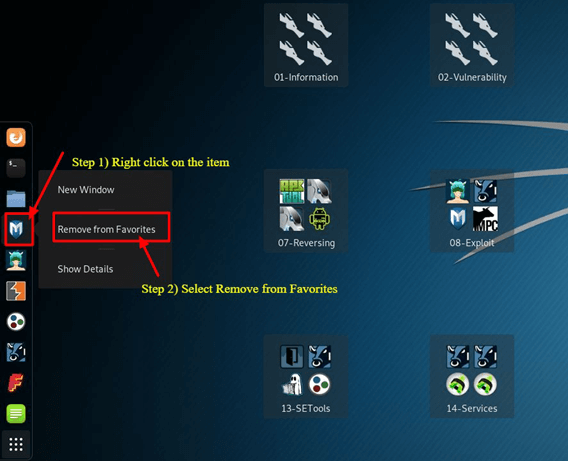
Kali Linux Rıhtım – Şuna benzer macOS Rıhtım veya Microsoft Windows görev çubuğu, Kali Linux Dock, sık kullanılan ve favori uygulamalara hızlı erişim sağlar. Uygulamalar kolayca eklenebilir veya kaldırılabilir.
Bir Öğeyi Dock'tan Kaldırmak İçin
Adım 1) Yerleştirme öğesine sağ tıklayın.
Adım 2) Favorilerden Kaldır'ı seçin.
Dock'a bir öğe eklemek için
Rıhtıma bir öğe eklemek, bir öğeyi kaldırmakla oldukça benzer.
Adım 1) Dock'un altındaki Uygulamaları Göster düğmesine tıklayın.
Adım 2) Uygulamaya sağ tıklayın.
3. Adım) Sık Kullanılanlara Ekle'yi seçin.
Tamamlandığında, öğe aşağıda gösterildiği gibi dock'ta görüntülenecektir.

Kali Linux Güvenlik mühendisleri ve bilgisayar korsanları için onu birincil tercih haline getiren birçok başka özelliği de var. Bunların hepsini tek bir yazıda ele almak mümkün değil. Kali Linux Bu eğitimde, masaüstündeki farklı düğmeleri kendi hızınızda keşfedin. Öncelikle iki araca daha yakından bakalım ve başlamak için en uygun yer, neredeyse her etkileşimin başlangıcında kullanılan tarayıcıdır.
Nmap nedir?
Network MapperNmap olarak daha iyi bilinen bu araç, ağ keşfi ve ağ izleme için kullanılan ücretsiz, açık kaynaklı bir yardımcı programdır. güvenlik açığı taramasıGüvenlik uzmanları, ortamlarında çalışan cihazları keşfetmek için Nmap'i kullanır. Nmap ayrıca her bir sunucunun sunduğu hizmetleri ve portları da ortaya çıkararak potansiyel güvenlik risklerini açığa çıkarabilir. En temel düzeyde, Nmap'i şöyle düşünebilirsiniz: ping Gelişmiş bir seviye: Teknik becerileriniz ne kadar gelişirse, onlardan o kadar çok faydalanacaksınız.
Nmap, tek bir ana bilgisayarı veya yüzlerce, hatta binlerce cihaz ve alt ağdan oluşan geniş bir ağı izleme esnekliği sunar. Bu esneklik yıllar içinde artmıştır, ancak özünde Nmap, bir ana sisteme ham paketler göndererek bilgi toplayan bir port tarama aracıdır. Nmap daha sonra yanıtları dinler ve bir portun açık, kapalı veya filtrelenmiş olup olmadığını belirler.
Öncelikle bilmeniz gereken tarama türü, ilk 1000 TCP portunu kontrol eden temel Nmap taramasıdır. Bir port bulduğunda, o portu açık, kapalı veya filtrelenmiş olarak rapor eder. Filtrelenmiş genellikle, o porttaki trafiği değiştiren bir güvenlik duvarının mevcut olduğu anlamına gelir. Aşağıda, varsayılan taramayı çalıştırmak için kullanılabilecek Nmap komutlarının bir listesi bulunmaktadır.
Nmap Target seçim
| Tek bir IP'yi tarayın | nmap192.168.1.1 |
| Bir ana bilgisayarı tarayın | nmap www.testnetwork.com |
| Bir dizi IP'yi tarayın | nmap192.168.1.1-20 |
| Bir alt ağı tarayın | nharitası 192.168.1.0/24 |
| Hedefleri bir metin dosyasından tarayın | nmap -iL ipadresler.txt listesi |
Temel Nmap Taraması Nasıl Gerçekleştirilir Kali Linux
Temel bir Nmap taraması çalıştırmak için Kali LinuxAşağıdaki adımları izleyin. Yukarıdaki tabloda gösterildiği gibi, tek bir IP adresini, bir DNS adını, bir IP adresi aralığını, tüm alt ağları veya bir metin dosyasından okunan hedef listesini tarayabilirsiniz. Bu örnekte, her zaman size ait olan bir sistem olan localhost IP adresini tarayacağız.
Adım 1) Dock menüsünden ikinci sekme olan Terminal'e tıklayın.
Adım 2) Terminal penceresi açıldığında, ifconfig komutunu girin. Bu komut, yerel IP adresinizi döndürür. Kali Linux sistem. Bu örnekte, yerel IP adresi 10.0.2.15'tir.
3. Adım) Yerel IP adresini not edin.
Adım 4) Aynı terminal penceresinde, `nmap 10.0.2.15` komutunu girin. Bu, localhost'taki ilk 1000 portu tarar. Bu temel bir kurulum olduğundan, hiçbir portun açık olmaması gerekir.
) 5 Adım RevSonuçları inceleyin.

Varsayılan olarak, Nmap yalnızca ilk 1000 portu tarar. 65535 portun tamamını taramanız gerekiyorsa, yukarıdaki komutu -p- parametresini içerecek şekilde değiştirmeniz yeterlidir.
Nmap 10.0.2.15 -p-
Nmap İşletim Sistemi Taraması
Nmap'in bir diğer temel ancak kullanışlı özelliği, sunucunun işletim sistemini tespit edebilmesidir. Kali Linux Varsayılan olarak güvenlidir, bu nedenle bu örnekte çalışan ana sistem Oracle VirtualBox Bunun yerine kullanılır. Ana sistem bir Windows 10.28.2.26 adresindeki makine.
Terminal penceresinde aşağıdaki Nmap komutunu girin:
nmap 10.28.2.26 – A
RevSonuçları inceleyin.
-A parametresini eklemek, Nmap'e yalnızca port taraması değil, aynı zamanda servis ve işletim sistemi tespiti de yapmasını söyler. Yukarıdaki komutun kaynak formatını yeniden ürettiğini unutmayın; çalıştırırken A'dan önce düz bir tire yazın.

Nmap, herhangi bir güvenlik uzmanının araç kutusunda olmazsa olmaz bir araçtır. Daha fazla seçenek ve komut keşfetmek için `nmap -h` komutunu kullanın. Kontrol ettiğiniz bir ağda nelerin çalıştığını öğrendikten sonra, bir sonraki soru bu hizmetlerin ne tür güvenlik açıklarına karşı savunmasız olduğudur; işte burada Metasploit devreye giriyor.
Metasploit nedir?
Metasploit Framework, güvenlik açıklarını araştırmak ve geliştirmek için herkese açık bir kaynak sağlayan açık kaynaklı bir projedir.ping Güvenlik uzmanlarının kendi ağlarını test etmelerine ve güvenlik risklerini belirlemelerine olanak tanıyan bir kod olan Metasploit, 2009'dan beri Rapid7 tarafından geliştirilmekte ve ücretsiz topluluk sürümü hala birlikte sunulmaktadır. Kali LinuxDünyada açık ara en yaygın kullanılan sızma testi çerçevesi olmaya devam ediyor.
Metasploit kullanırken dikkatli olmak önemlidir, çünkü size ait olmayan bir ağı veya ortamı taramak çoğu yargı bölgesinde yasa dışıdır. Bu bağlamda, Kali Linux Metasploit eğitiminde, Metasploit'i nasıl başlatacağınızı ve kendi laboratuvar alt ağınıza karşı temel bir tarama nasıl çalıştıracağınızı göstereceğiz. Metasploit, gelişmiş bir araç olarak kabul edilir ve ustalaşması zaman alır, ancak bir kez alıştıktan sonra çerçeve paha biçilmez bir kaynak haline gelir.
Metasploit ve Nmap
Metasploit içerisinde Nmap'i kullanabiliriz. Bu örnekte, yerel ortamınızı nasıl tarayacağınızı öğreneceksiniz. VirtualBox Yukarıda bahsedilen Nmap yardımcı programı kullanılarak Metasploit'ten alt ağ elde edildi.
Adım 1) Uygulamalar sekmesinde, 08-Exploitation Tools'a kadar aşağı kaydırın ve ardından Metasploit'i seçin.
Adım 2) Komut isteminde msf yazan bir terminal kutusu açılacaktır. Bu Metasploit'tir.
Adım 3) Aşağıdaki komutu girin:
db_nmap -V -sV 10.0.2.15/24
(Lütfen 10.0.2.15'i kendi yerel IP adresinizle değiştirin.)
İşte:
db_ veritabanı anlamına gelir
-V, ayrıntılı modu temsil eder.
-sV, hizmet sürümü tespiti anlamına gelir
Sonuçlar, aşağıda gösterildiği gibi doğrudan Metasploit veritabanına yazılır.

Metasploit Exploit Yardımcı Programı
Metasploit hem özellikler hem de esneklik açısından oldukça sağlamdır. Yaygın kullanım alanlarından biri, keşfettiğiniz sunucularda hangi bilinen güvenlik açıklarının geçerli olduğunu incelemektir. Aşağıda, kontrol ettiğiniz bir laboratuvar makinesinde mevcut modülleri listeleme ve filtreleme adımlarını ele alıyoruz.
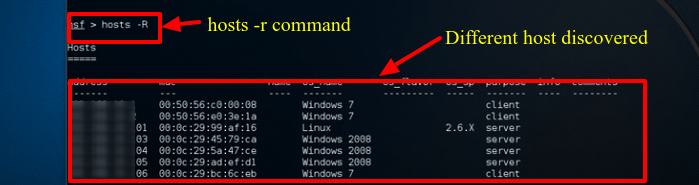
Adım 1) Metasploit'in hala açık olduğunu varsayarak, terminal penceresine Hosts -R yazın. Bu, yakın zamanda keşfedilen sunucuları Metasploit veritabanına ekler.
Adım 2) "show exploits" komutunu girin. Bu komut, Metasploit'te bulunan tüm modüllere kapsamlı bir bakış sağlar.

3. Adım) Şimdi şu komutla listeyi daraltın: search name: Windows 7. Bu, özellikle bahsi geçen modülleri arar. Windows Bu örnek laboratuvar çalışmasında kullanılan işletim sistemi 7'dir. Ortamınıza bağlı olarak, test etme yetkiniz olan makine türüne uyacak şekilde arama parametrelerini değiştirmeniz gerekecektir. macOS veya başka bir Linux sistemi.
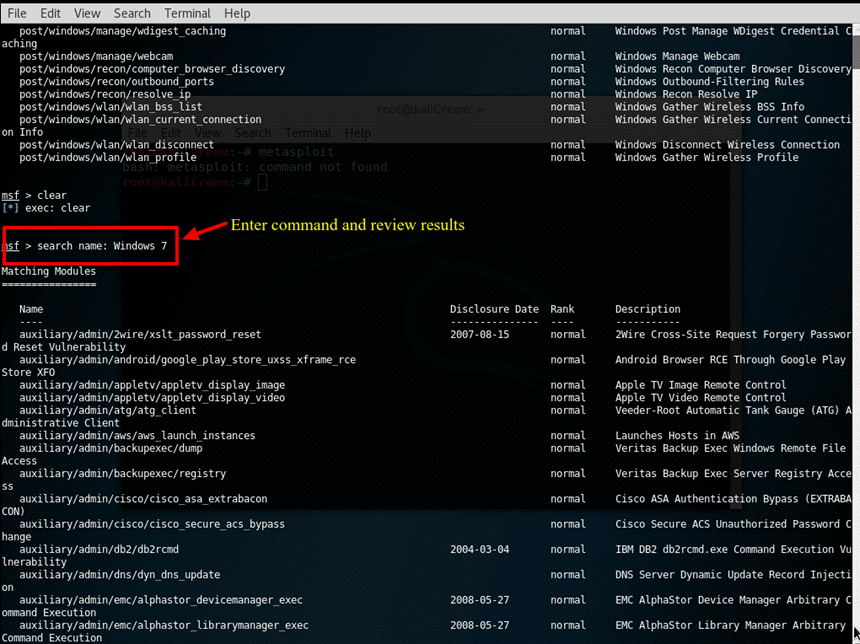
Adım 4) Bu eğitimde Apple marka bir cihaz kullanacağız. iTunes Listede bir güvenlik açığı keşfedildi. Modülü yüklemek için arama sonuçlarında gösterilen tam yolu girin: use exploit/windows/browse/apple_itunes_playlist

Adım 5) Modül başarıyla yüklendiğinde, komut istemi yukarıdaki ekran görüntüsünde gösterildiği gibi modül adını ve ardından > işaretini gösterecek şekilde değişir.
Adım 6) O modül için mevcut ayarları incelemek üzere "Seçenekleri göster" seçeneğine girin. Her modülün farklı seçenekleri vardır.

Yukarıda belirtilen her şey yalnızca size ait olan veya test etmek için yazılı izniniz olan makinelerde çalıştırılmalıdır. Bu şekilde kullanıldığında, Nmap ve Metasploit etkisiz hale gelir. Kali Linux Bunu bir yükümlülükten ziyade pratik bir denetim platformuna dönüştürün ve aşağıdaki sorular, yeni başlayanların en çok dile getirdiği noktaları kapsamaktadır.
