
Bir Sunucu Nasıl Hacklenir (Web)
 Oliver Jones
⚡ Akıllı Özet
Web sunucusu saldırıları, şifreler ve kredi kartı numaraları gibi değerli verileri depolayan web sitelerinin arkasındaki yazılımları ve yanlış yapılandırmaları hedef alır. Bu sayfa, bu tür saldırıların nasıl çalıştığını ve daha da önemlisi, bir web sunucusunu nasıl savunacağınızı ve güçlendireceğinizi açıklamaktadır.
Web Sunucusu Saldırısı Nedir?
Web sunucusu, uygulamayı çalıştıran bir bilgisayar programı veya bilgisayardır. Ana işlevi, istemcilerden gelen HTTP isteklerini kabul etmek, web sayfalarını sunmak ve ardından HTTP yanıtlarını geri göndermektir. Sanal makine programı olarak da tanımlanabilir. Bu tür sunum, HTML belgeleri veya stil sayfaları gibi ek içeriklerden oluşur. JavaSenaryo.
Müşteriler genellikle bilgi edinmek ve ürün ve hizmet satın almak için internete başvururlar. Bu amaçla, çoğu kuruluşun web sitesi vardır. Çoğu web sitesi, kredi kartı numaraları, e-posta adresleri ve şifreler gibi değerli bilgileri saklar. Bu durum, onları saldırganlar için hedef haline getirmiştir. Saldırıya uğramış web siteleri ayrıca dini veya siyasi ideolojileri vb. iletmek için de kullanılabilir.
Bu eğitimde, web sunucusu saldırı tekniklerini ve sunucuları bu tür saldırılardan nasıl koruyabileceğinizi tanıtacağız.
Bir Web Sunucusu Nasıl Hacklenir
Bu pratik senaryoda, bir web sunucusu saldırısının anatomisine bakacağız. Hedef aldığımızı varsayacağız www.techpanda.orgAslında sisteme sızmayacağız, çünkü bu yasa dışı. Alan adını sadece eğitim amaçlı kullanacağız.
Adım 1) Neye ihtiyacımız olacak?
- Bir hedef www.techpanda.org
- Bing arama motoru
- SQL Enjeksiyon Araçları
- PHP Shell, dk kabuğunu kullanacağız http://sourceforge.net/projects/icfdkshell/
Adım 2) Bilgi toplama
Hedefimizin IP adresini almamız ve aynı IP adresini paylaşan diğer web sitelerini bulmamız gerekecek.
Hedefin IP adresini ve bu IP adresini paylaşan diğer web sitelerini bulmak için çevrimiçi bir araç kullanacağız.
- Girin URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ web tarayıcınızda
- Hedef olarak www.techpanda.org adresini girin.

- Onay düğmesine tıklayın.
- Aşağıdaki sonuçları elde edeceksiniz

Yukarıdaki sonuçlara dayanarak, IP adresi Hedefin adresi 69.195.124.112'dir.
Ayrıca aynı web sunucusunda 403 alan adı bulunduğunu da öğrendik.
Bir sonraki adımımız diğer web sitelerini taramaktır. SQL Enjeksiyon güvenlik açıkları. Not: Hedefte SQL güvenlik açığı olan bir sayfa bulabilirsek, diğer web sitelerini dikkate almadan doğrudan bu sayfayı istismar ederiz.
- Girin URL www.bing.com Bunu web tarayıcınıza girin. Bu yalnızca Bing ile çalışır, bu nedenle Bing gibi diğer arama motorlarını kullanmayın. Google veya Yahoo.
- Aşağıdaki arama sorgusunu girin
ip:69.195.124.112 .php?id=
İŞTE,
- “ip:69.195.124.112”, aramayı 69.195.124.112 IP adresine sahip web sunucusunda barındırılan tüm web siteleriyle sınırlandırır.
- “.php?id=” araması yapar URL SQL sorguları için parametre olarak kullanılan GET değişkenleri.
Aşağıdaki sonuçları elde edeceksiniz.
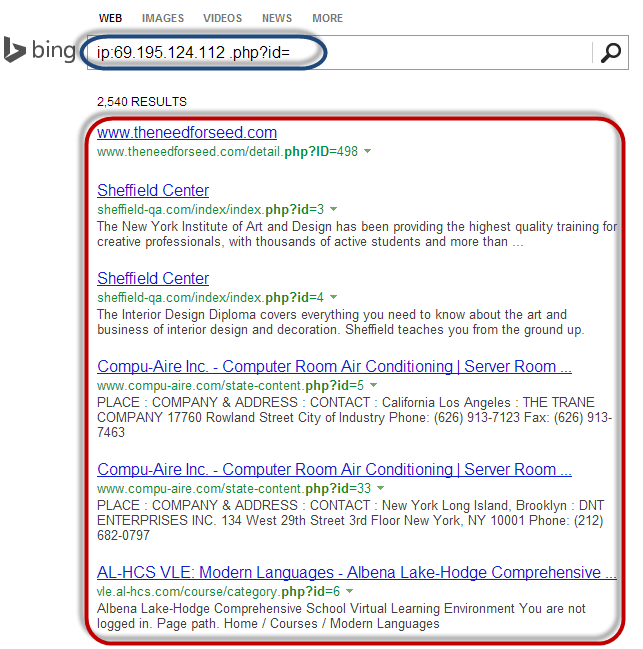
Yukarıdaki sonuçlardan da görebileceğiniz gibi, SQL enjeksiyonu için GET değişkenlerini parametre olarak kullanan tüm web siteleri listelenmiştir.
Bir sonraki mantıklı adım, listelenen web sitelerini taramak olacaktır. SQL Injection Güvenlik açıkları. Bunu manuel SQL enjeksiyonu kullanarak veya bu makalede SQL Enjeksiyonu hakkında listelenen araçları kullanarak yapabilirsiniz.
Adım 3) PHP Kabuğunun Yüklenmesi
Listelenen web sitelerinin hiçbirini taramayacağız, çünkü bu yasa dışıdır. Diyelim ki bunlardan birine giriş yapmayı başardık. İndirdiğiniz PHP shell dosyasını yüklemeniz gerekecek. http://sourceforge.net/projects/icfdkshell/
- Açın URL dk.php dosyasını yüklediğiniz yer.
- Karşınıza aşağıdaki pencere gelecektir.

- Sembolik bağlantıya tıklamak URL Bu, hedef etki alanındaki dosyalara erişmenizi sağlayacaktır.
Saldırgan dosyalara erişim sağladıktan sonra, veritabanına giriş kimlik bilgilerini elde edebilir ve web sitelerini tahrif etme veya e-postalar gibi verileri indirme gibi eylemler gerçekleştirebilir. İşte bu nedenle, bu makalenin ilerleyen bölümlerinde ele alınan savunma önlemleri büyük önem taşımaktadır.
Web Sunucusu Güvenlik Açıkları
Web sunucusu, dosyaları (genellikle web sayfalarını) depolayan ve bunları ağ veya internet üzerinden erişilebilir hale getiren bir programdır. Bir web sunucusu hem donanım hem de yazılım gerektirir. Saldırganlar genellikle sunucuya yetkisiz erişim sağlamak için yazılımdaki güvenlik açıklarını hedef alırlar. Saldırganların yararlandığı bazı yaygın güvenlik açıklarına bakalım.
- Varsayılan ayarlar – Varsayılan kullanıcı kimliği ve şifreleri gibi bu ayarlar, saldırganlar tarafından kolayca tahmin edilebilir. Varsayılan ayarlar ayrıca sunucuda komut çalıştırma gibi belirli görevlerin gerçekleştirilmesine de izin verebilir ve bu da istismar edilebilir.
- İşletim sistemlerinin ve ağların yanlış yapılandırılması – kullanıcıların sunucuda komut çalıştırmasına izin vermek gibi bazı yapılandırmalar, kullanıcının güçlü bir şifresi yoksa tehlikeli olabilir.
- İşletim sistemi ve web sunucularındaki hatalar – işletim sistemi veya web sunucu yazılımında keşfedilen hatalar, sisteme yetkisiz erişim sağlamak için de kullanılabilir.
Yukarıda belirtilen web sunucusu güvenlik açıklarına ek olarak, aşağıdaki durumlar da yetkisiz erişime yol açabilir.
- Güvenlik politikası ve prosedürlerinin eksikliği – virüs koruma yazılımının güncellenmesi, işletim sistemi ve web sunucusu yazılımının yamalanması gibi güvenlik politikası ve prosedürlerinin olmaması, saldırganlar için güvenlik açıkları yaratabilir.
Web Sunucusu Türleri
Aşağıda yaygın olarak kullanılan web sunucularının bir listesi bulunmaktadır.
- Apache – İnternette yaygın olarak kullanılan web sunucusudur. Platformlar arası uyumludur ancak genellikle Linux'a kurulur. Çoğu PHP web sitesi Apache üzerinde barındırılır. Apache Sunucular.
- İnternet Bilgi Hizmetleri (IIS) – Geliştiricisi: Microsoft. Devam ediyor Windows İnternette en çok kullanılan ikinci web sunucusudur. Çoğu asp ve aspx web sitesi barındırılmaktadır. IIS sunucuları.
- Apache Tomcat – Çoğu Java sunucu sayfaları (JSP) Web siteleri bu tür web sunucularında barındırılır.
- Diğer web sunucuları – Bunlar arasında Novell'in Web Sunucusu da yer almaktadır. IBMLotus Domino sunucuları.
Web Sunucularına Yönelik Saldırı Türleri
Saldırganlar web sunucularına karşı aşağıdakiler de dahil olmak üzere çeşitli teknikler kullanmaktadır:
- Dizin geçiş saldırıları – Bu saldırı türü, web sunucusundaki güvenlik açıklarından yararlanarak kamuya açık olmayan dosya ve klasörlere yetkisiz erişim sağlar. Saldırgan erişim sağladıktan sonra hassas bilgileri indirebilir, sunucuda komutlar çalıştırabilir veya kötü amaçlı yazılım yükleyebilir.
- Hizmet Reddi Saldırıları – Bu tür saldırılarda, web sunucusu çökebilir veya meşru kullanıcılar için erişilemez hale gelebilir.
- Alan Adı Sistemi Ele Geçirme Saldırısı (DNS Hijacking) – Bu saldırı türünde, DNS ayarları saldırganın web sunucusuna yönlendirilecek şekilde değiştirilir. Web sunucusuna gönderilmesi gereken tüm trafik yanlış sunucuya yönlendirilir.
- Ağ üzerinden gönderilen şifrelenmemiş veriler, yetkisiz erişim sağlamak amacıyla ele geçirilebilir ve kullanılabilir.
- Kimlik avı (Phishing) – Bu saldırı türünde, saldırgan bir web sitesini taklit eder ve trafiği sahte web sitesine yönlendirir. Şüphelenmeyen kullanıcılar, giriş bilgileri, kredi kartı numaraları vb. gibi hassas verileri vermeye kandırılabilir.
- Pharming – Bu saldırı türünde, saldırgan alan adı sistemi (DNS) sunucularını veya kullanıcının bilgisayarını ele geçirerek trafiği kötü amaçlı bir siteye yönlendirir.
- Web sitesi tahrifi – Bu tür saldırıda, saldırgan kuruluşun web sitesini, kendi adını ve resimlerini içeren ve arka plan müziği ve mesajlar da içerebilen farklı bir sayfayla değiştirir.
Başarılı Saldırıların Etkileri
- Saldırgan, web sitesinin içeriğini düzenleyip kötü amaçlı bilgiler veya uygunsuz bir web sitesine bağlantılar eklerse, kuruluşun itibarı zedelenebilir.
- Web sunucusu, ele geçirilmiş web sitesini ziyaret eden kullanıcılara kötü amaçlı yazılım yüklemek için kullanılabilir. Ziyaretçinin bilgisayarına indirilen kötü amaçlı yazılım şunlardan biri olabilir: virüs, Truva Atıveya botnet yazılımı, vb.
- Ele geçirilen kullanıcı verileri, dolandırıcılık faaliyetlerinde kullanılabilir ve bu da işletme kayıplarına veya bilgilerini kuruluşa emanet eden kullanıcılar tarafından açılacak davalara yol açabilir.
En İyi Web Sunucusu Saldırı Araçları
Yaygın olarak kullanılan web sunucusu saldırı araçlarından bazıları şunlardır:
- Metasploit – bu, yazılım geliştirme için kullanılan açık kaynaklı bir araçtır.pingBu araç, web sunucularındaki güvenlik açıklarını keşfetmek ve sunucuyu ele geçirmek için kullanılabilecek istismar kodları yazmak için kullanılabilir.
- MPack – bu bir web istismar aracıdır. PHP ile yazılmıştır ve şu şekilde desteklenmektedir: MySQL veritabanı motoru olarak. Bir web sunucusunun güvenliği MPack kullanılarak ele geçirildiğinde, sunucuya gelen tüm trafik, kötü amaçlı indirme web sitelerine yönlendirilir.
- Zeus – bu araç, ele geçirilmiş bir bilgisayarı bot veya zombi bilgisayara dönüştürmek için kullanılabilir. Bot, internet tabanlı saldırılar gerçekleştirmek için kullanılan ele geçirilmiş bir bilgisayardır. Botnet ise ele geçirilmiş bilgisayarların bir koleksiyonudur. Botnet daha sonra hizmet reddi saldırılarında veya spam e-postalar göndermek için kullanılabilir.
- NeoSplit – bu araç programları yüklemek, silmek, çoğaltmak vb. işlemler için kullanılabilir.
Şuna göz at: 10 En İyi ÜCRETSİZ DDoS Attack Araç Çevrimiçi
Web Sunucusuna Yapılan Saldırılardan Nasıl Korunulur?
Bir kuruluş web sunucusu saldırılarına karşı kendini korumak için aşağıdaki politikayı benimseyebilir.
- Yama yönetimi – bu, sunucunun güvenliğini sağlamaya yardımcı olmak için yamaların yüklenmesini içerir. Yama, yazılımdaki bir hatayı düzelten bir güncellemedir. Yamalar şunlara uygulanabilir: işletim sistemi ve web sunucusu sistemi.
- İşletim sisteminin güvenli bir şekilde yüklenmesi ve yapılandırılması.
- Web sunucu yazılımının güvenli kurulumu ve yapılandırılması.
- Güvenlik açığı tarama sistemi – bunlar arasında aşağıdaki gibi araçlar yer almaktadır: SnortNmap ve Scanner Access Now Easy (SANE) gibi araçlar.
- Güvenlik duvarları basit saldırıları engellemek için kullanılabilir. DoS saldırıları Saldırganın tespit edilen kaynak IP adreslerinden gelen tüm trafiği engelleyerek.
- Antivirüs yazılımı, sunucudaki zararlı yazılımları kaldırmak için kullanılabilir.
- Uzaktan yönetimi devre dışı bırakma.
- Varsayılan hesapları ve kullanılmayan hesapları sistemden kaldırma.
- Varsayılan portlar ve ayarlar (örneğin, FTP'nin 21 numaralı portta çalışması gibi) özel portlar ve ayarlarla (örneğin, FTP'nin 5069 numaralı portta çalışması gibi) değiştirilmelidir.
