
Sosyal Mühendislik Nedir? Tanımı ve Türleri
 Editoryal Takım
⚡ Akıllı Özet
Sosyal mühendislik, insanları gizli bilgileri ifşa etmeye veya erişim izni vermeye yönlendirme sanatıdır ve bu sayfa, bu saldırıların nasıl sahnelendiğini, saldırganların tercih ettiği teknikleri ve bunları durduran karşı önlemleri açıklamaktadır.
Sosyal mühendislik nedir?
Sosyal mühendislik, bir bilgisayar sisteminin kullanıcılarını, o sisteme yetkisiz erişim sağlamak için kullanılabilecek gizli bilgileri ifşa etmeye yönlendirme sanatıdır. Bu terim ayrıca, kısıtlı binalara girmek veya kullanıcıları arka kapı yazılımı yüklemeye ikna etmek için insanların iyiliğini, açgözlülüğünü ve merakını istismar etmeyi de kapsar.
Saldırganların insanları giriş bilgilerini ele geçirmek için kullandıkları hileleri bilmek, bilgisayar sistemlerini korumak için temel önem taşır. Hedef bir sunucu değil, bir kişi olduğu için, tek başına hiçbir güvenlik duvarı bu açığı kapatamaz.
Bu makalede, yaygın sosyal mühendislik tekniklerini ve bunlara karşı alınacak güvenlik önlemlerini öğreneceksiniz.
Sosyal Mühendislik Nasıl Çalışır?
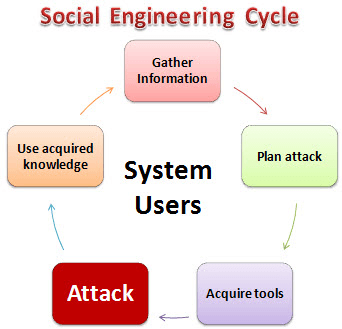
Sosyal mühendislik saldırısı tekrarlanabilir bir döngü izler. Aşağıdaki diyagram, saldırganın geçtiği beş aşamayı göstermektedir.
İŞTE,
- Bilgi toplamakBu ilk aşamada, saldırgan hedeflediği kurban hakkında mümkün olduğunca çok bilgi edinir. Bilgiler şirket web sitelerinden, kamuya açık dosyalardan, sosyal medyadan ve kullanıcılarla yapılan sıradan sohbetlerden elde edilir.
- Saldırı PlanlaSaldırgan, saldırının nasıl gerçekleşeceğini ve ilk olarak kime yaklaşılacağını özetler.
- Araçları EdinmeBunlar arasında saldırıyı başlatırken kullanılan bilgisayar programları ve yardımcı ekipmanlar yer almaktadır.
- saldırıSaldırgan, genellikle bir kişiyi harekete geçmeye teşvik ederek hedef sistemdeki zayıf noktaları istismar eder.
- Edinilen Bilgiyi KullanınYol boyunca elde edilen bilgiler, örneğin evcil hayvan isimleri veya kurucuların doğum tarihleri, daha sonra parola tahmin etme gibi saldırılara zemin hazırlıyor.
Sosyal Mühendislik Saldırılarının Türleri
Sosyal mühendislik teknikleri birçok biçimde karşımıza çıkar.Aşağıdaki altı madde, en çok bildirilen olayları oluşturmaktadır.
Aşinalıktan Yararlanma
Kullanıcılar zaten tanıdıkları kişilere karşı daha az şüphecidir, bu nedenle bir saldırgan öncelikle yemeklerde, molalarda veya sosyal etkinliklerde tanıdık bir yüz haline gelmek için zaman harcayabilir. Bir binanın giriş kodu veya kartı gerekiyorsa, tanıdık bir yüzün kapıyı açık tutma olasılığı çok daha yüksektir. Aynı aşinalık, insanların eşleriyle nerede tanıştıkları veya bir okul öğretmeninin adı gibi sıradan soruları yanıtlamalarını teşvik eder. Bunlar, parola kurtarma istemlerinin istediği yanıtlardır, böylece erişim sağlayabilirler. e-posta hesapları.
Korkutucu Durumlar
İnsanlar öfkeli veya kavgacı görünen herkesten uzak dururlar. Bu tekniği kullanan saldırgan, bir suç ortağıyla hararetli bir telefon tartışması veya anlaşmazlık düzenler, ardından kullanıcıdan bilgi ister. Birçok kullanıcı, karşılaşmayı sonlandırmak için basitçe cevap verir. Aynı taktik, güvenlik kontrol noktasında personelin düzgün bir kontrol yapmasını da engeller.
Phishing
Kimlik avı, özel verileri elde etmek için hile ve aldatma yöntemlerini kullanır. Sosyal mühendis, web posta veya çevrimiçi bankacılık sitesi gibi meşru bir hizmeti taklit eder ve kullanıcıdan hesap adını ve şifresini onaylamasını ister. Aynı teknik, kart numaralarını, tek kullanımlık şifreleri ve diğer kişisel verileri de toplar.
tailgating
"Tailgating", yetkili bir kullanıcının kısıtlı bir alana giriş kapısından içeri girmesini takip etmek anlamına gelir. Normal nezaket gereği, yetkili kullanıcı kapıyı tutar ve "sosyal mühendis" (sosyal mühendis) rozet göstermeden içeri girer.
İnsan Merakını Sömürmek
Burada sosyal mühendis, kullanıcıların alacağı bir yere kötü amaçlı yazılım bulaşmış bir USB flash sürücü bırakıyor. Finder genellikle sürücüyü takıyor ve sürücü ya otomatik olarak çalışıyor ya da kullanıcıyı "Çalışan Maaşı" gibi davetkar bir isimle bir dosyayı açmaya teşvik ediyor. Revgörüntüleme.docx.
İnsan Açgözlülüğünden Faydalanmak
Sosyal mühendis, kullanıcıyı internet üzerinden kolay para kazanma vaadiyle cezbediyor, ardından onlardan bir form doldurmalarını ve kredi kartı bilgileriyle kimliklerini doğrulamalarını istiyor.
Sosyal Mühendislik Saldırıları Nasıl Önlenir?
Önlem kişisel alışkanlıklarla başlar. Aşağıdaki uygulamalar her türlü sosyal mühendislik saldırısına karşı koruma sağlar:
- Bilgisayarınıza bilinmeyen bir USB bellek takmaktan kaçının.
- Beklenmedik e-postalardaki bağlantılara tıklamayın; adresi kendiniz yazın veya kaydedilmiş bir yer işaretini kullanın.
- Uzun, benzersiz şifreler kullanın ve bunları bir şifre yöneticisinde saklayın.
- Çok faktörlü kimlik doğrulamayı etkinleştirin ve SMS yerine uygulama veya donanım anahtarını tercih edin.
- Sadece çevrimiçi kurulan ve hızla para veya erişim konularına dönüşen arkadaşlıklara karşı dikkatli olun.
- İşletim sistemini ve tüm uygulamaları güncel tutun.
- Disk şifreleme ve ekran kilidi ile cihazlarınızın güvenliğini sağlayın.
- Güvenilir bir virüsten koruma veya uç nokta koruma yazılımı yükleyin.
- Verilerinizi düzenli olarak yedekleyin ve geri yüklemeyi test edin.
- Hassas belgeleri atmak yerine imha edin.
- Güvenilmeyen ağlarda VPN kullanın.
- Bilgisayarınızdan uzaklaştığınızda her zaman dizüstü bilgisayarınızı kilitleyin.
- Olağandışı talepleri, işlem yapmadan önce ikinci, bilinen bir kanal üzerinden doğrulayın.
Sosyal Mühendislik Karşı Önlemleri
Bireysel alışkanlıklar çözümün sadece yarısını oluşturuyor. Çünkü her teknik, tahmin edilebilir bir insan önyargısını manipüle ettiğinden, bir kuruluş her birine karşı bir önlem geliştirebilir.
| Teknik | Örgütsel karşı önlem |
|---|---|
| Aşinalıktan faydalanma | Kullanıcılara, güvenlik kontrolü yerine tanıdıklığı kullanmamaları konusunda eğitim verin. Tanıdık bir meslektaş bile kısıtlı alanlara ve bilgilere erişim için yetki belgesi gerektirir. |
| Korkutucu koşullar | Kullanıcılara, hassas bilgileri ele geçirmeye yönelik baskı taktiklerini tanımaları, kibarca reddetmeleri ve ardından olayı bildirmeleri konusunda eğitim verin. |
| Phishing | Saygın siteler güvenli bağlantılar kullanır. verileri şifrelemek ve kimliklerini kanıtlamaları gerekir. Adres çubuğunu kontrol edin ve asla kişisel bilgiler isteyen bir e-postaya yanıt vermeyin. |
| tailgating | Kullanıcılara asla başka birinin kendi izinleriyle içeri girmesine izin vermemeleri konusunda eğitim verin. Herkes ayrı ayrı giriş kartı okutur ve resepsiyon, kartı olmayan ziyaretçileri uyarır. |
| İnsan merakı | Bulunan tüm flash sürücüleri sistem yöneticilerine teslim edin; onlar da sürücüyü üretim ortamındaki bir iş istasyonunda değil, ayrı bir makinede tarayacaklardır. |
| İnsan açgözlülüğü | Çalışanlara hızlı zengin olma dolandırıcılıklarını tanımaları için eğitim verin ve bunları bildirmeleri için kolay bir kanal sağlayın. |
Yamalama işlemi bu eğitimi destekler, çünkü kullanıcıyı işbirliğine ikna edemeyen bir saldırgan, yamalanmamış yazılıma geri döner.

