
Kullanıcı Nasıl Oluşturulur/Eklenir? Jenkins İzinleri Yönetin
 Editoryal Takım
⚡ Akıllı Özet
Kullanıcı oluşturma Jenkins Dört tıklamayla tamamlanıyor, ancak her birine farklı izinler atamak için, yerleşik her bir küresel rolü değiştiren Rol Tabanlı Yetkilendirme Stratejisi eklentisine ihtiyaç duyuluyor. Jenkins hesap aksi takdirde hisseleri paylaşır.
Genellikle büyük bir organizasyonda, işleri yönetmek ve yürütmek için birden fazla, ayrı ekip bulunur. JenkinsAncak bu kullanıcı kalabalığını yönetmek ve onlara roller atamak sorunlu olabilir.
Varsayılan olarak, Jenkins Çok temel kullanıcı oluşturma seçenekleriyle birlikte gelir. Birden fazla kullanıcı oluşturabilirsiniz, ancak bunlara yalnızca aynı genel rolleri ve ayrıcalıkları atayabilirsiniz. Bu, özellikle büyük bir kuruluş için ideal değildir.
MKS Rol Stratejisi Eklentisi Bu eklenti, farklı kullanıcılara farklı roller ve ayrıcalıklar atamanıza olanak tanır. Öncelikle eklentiyi sisteminize yüklemeniz gerekecektir. Jenkins Ortam söz konusu olduğundan, aşağıdaki kılavuz önce kullanıcı oluşturmayı, ardından eklentiyi ve son olarak da eklentinin açtığı rol ekranlarını ele almaktadır.
Kullanıcı Nasıl Oluşturulur/Eklenir? Jenkins
Aşağıda yeni bir kullanıcı oluşturmak için izlenecek adımlar yer almaktadır. Jenkins:
Adım 1) Giriş yapın Jenkins Pano
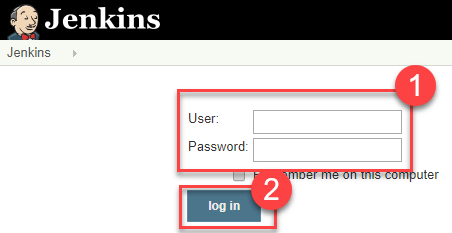
için oturum senin Jenkins kontrol paneline giderek ziyaret edin http://localhost:8080/
Eğer yüklemediyseniz Jenkins Yerel sunucunuzda, uygun olana gidin. URL Giriş bilgilerinizle kontrol panelinize erişin. Giriş yaptığınız kontrol paneli aşağıda gösterilmiştir.
Adım 2) Seçeneği seçin
Şimdi kullanıcı oluşturma ve ekleme seçeneklerini göreceksiniz. Jenkins ve mevcut kullanıcıları yönetin.
Adım 3) Yeni bir Kullanıcı oluşturun
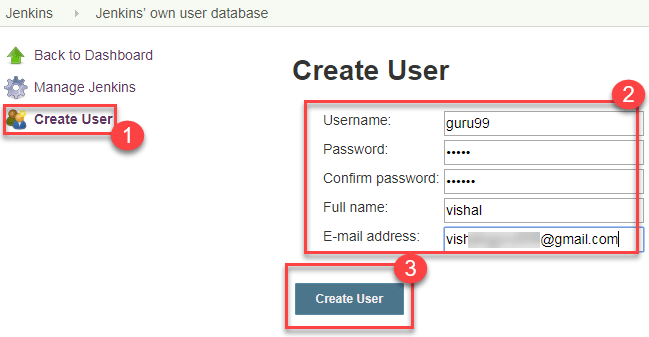
- Yönetim Altında JenkinsKullanıcı Oluştur'a tıklayın.
- Keşfet Jenkins Kullanıcı bilgilerini (şifre, ad, e-posta vb.) ekleyin.
- Kullanıcı Oluştur'a tıklayın
Adım 4) Kullanıcı oluşturulur
Kontrol panelinde yeni bir şey göreceksiniz. Jenkins Aşağıdaki kullanıcı listesinde yer alan bilgilere göre kullanıcı oluşturulmuştur.
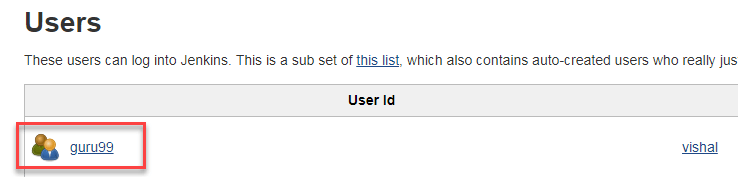
⚠️ Sürüm notu: akım Jenkins Yayınlar bu ekranı listeliyor Yönet Jenkins > Kullanıcılar ziyade Kullanıcıları Yönet. Kullanıcı Oluştur Buton ve üzerindeki alanlar değişmeden kalır ve ekran yalnızca belirli bir süre boyunca görünür. Jenkins'Kendi kullanıcı veritabanımız güvenlik alanını oluşturur; bunun yerine LDAP veya tek oturum açma alanı hesapları harici olarak yönetir.'
Rol Stratejisi Eklentisi Nasıl Kurulur? Jenkins
Dahili kullanıcı ekranı hesaplar oluşturur ancak bunlara farklı izinler veremez. Bu özellik, aşağıdaki şekilde yüklenen Rol Tabanlı Yetkilendirme Stratejisi eklentisiyle birlikte gelir.
Eklentileri yüklemenin iki yöntemi vardır. Jenkins:
- Bunu sizin aracılığınızla yükleyin. Jenkins gösterge paneli
- Eklentiyi şuradan indiriyorum: Jenkins web sitesini ziyaret etmek ve manuel olarak yüklemek.
) 1 Adım
- MyCAD'de yazılım Güncelleme ye git Yönet Jenkins
- "Eklentileri Yönet" seçeneğine tıklayın.
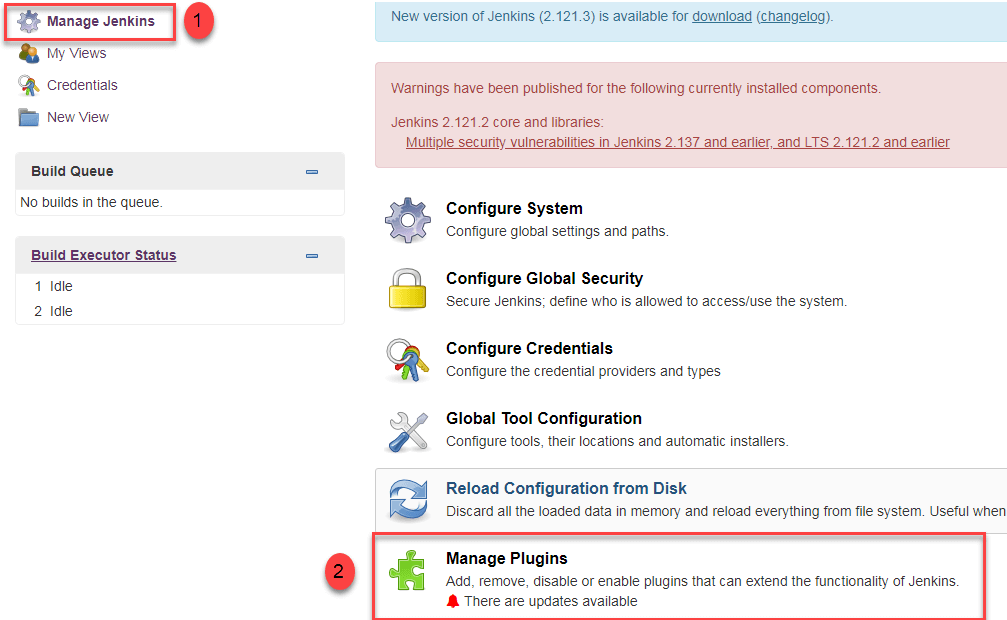
) 2 Adım
- Mevcut bölümler ekranında "rol" kelimesini arayın.
- Rol SeçinTabanlı Yetkilendirme Stratejisi fişe takmak
- Tıklamak "Yeniden başlatmadan yükle” (aktif bir internet bağlantınızın olduğundan emin olun)
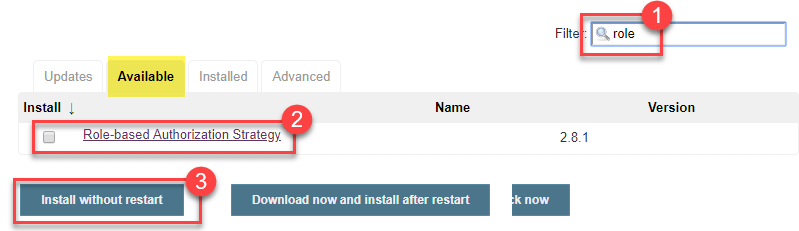
⚠️ Sürüm notu: Yol şimdi Yönet Jenkins > Eklentiler ve sekme etiketlenmiştir Mevcut eklentilerArama kutusu ve eklenti adı aynı olduğundan, yukarıdaki iki adım hala geçerlidir.
) 3 Adım
Eklenti yüklendikten sonra, aşağıdaki kurulum ekranında gösterildiği gibi "başarılı" durumu görüntülenecektir.
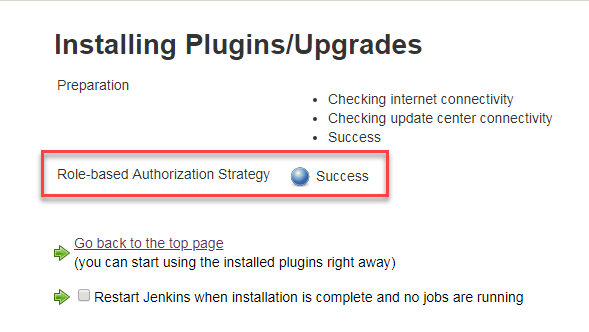
Tıklayın Üst sayfaya geri dönün.
) 4 Adım MyCAD'de yazılım Güncelleme ye git Yönet Jenkins -> Genel Güvenliği Yapılandır -> Altında Yetki, seçmek Rol Tabanlı Strateji. Tıklayın İndirimYetkilendirme bölümü şu şekilde görünmektedir.
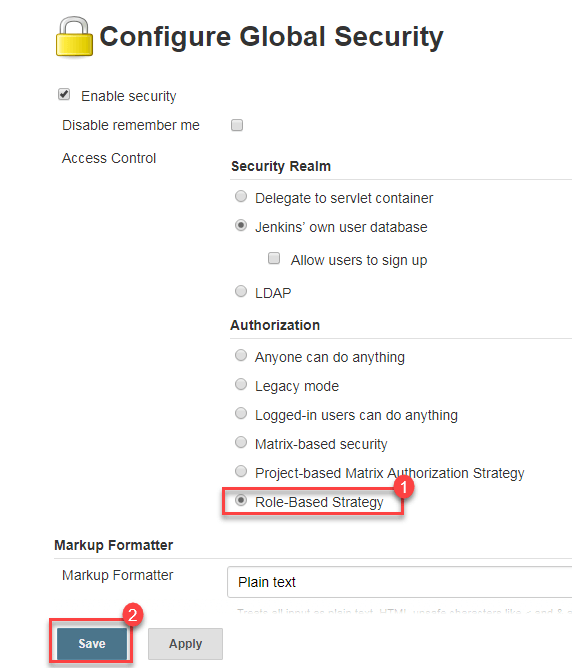
Mevcut Jenkins Bu sayfaya bağlantı şudur: Yönet Jenkins > Güvenlikve sayfanın başlığı hala aynı. Genel Güvenliği Yapılandır Aynı Yetkilendirme açılır menüsüyle.
Rol Stratejisi Eklentisindeki Rol Türleri
Rol Tabanlı Strateji etkinleştirildikten sonra, eklenti üç ayrı rol kapsamı sunar. Yanlış kapsam seçmek, bir iznin etkisiz görünmesinin en yaygın nedenidir; bu nedenle, herhangi bir şey oluşturmadan önce her birinin neyi kapsadığını bilmekte fayda vardır.
| rol türü | kapsam | Tipik kullanım |
| Küresel roller | Bütün Jenkins denetleyiciler ve öğe rollerinde belirlenen her şeyi geçersiz kılarlar. | admin, kimliği doğrulanmış, salt okunur bir rol, anonim |
| Öğe rolleri | Tam adı normal ifade kalıbıyla eşleşen işler, işlem hatları ve klasörler. | Bir ekibe yalnızca kendi işlerinde Derleme ve Yapılandırma hakları vermek. |
| Temsilci rolleri | Bir kalıba göre eşleşen aracıları oluşturun | Bir ekibin kendi ajanlarını bağlamasına veya bağlantısını kesmesine izin vermek. |
Aşağıdaki eğitimde global bir rol kullanılmaktadır. geliştirici ve bir öğe rolü için test cihazıİsimlendirmeye dikkat edin: eklenti artık ikinci kapsamı çağırıyor. Öğe rolleriÇünkü bu tablo, basit işlerin yanı sıra klasörleri ve işlem hatlarını da kapsıyor. Daha eski sürümler ve bu sayfanın aşağısındaki ekran görüntüleri aynı tabloyu etiketliyor. Proje Rolleri.
Kullanıcıları ve Rolleri Nasıl Yönetirsiniz? Jenkins
Aşağıda rollerin nasıl yönetileceği ve atanacağına dair adımlar yer almaktadır. Jenkins:
) 1 Adım
- MyCAD'de yazılım Güncelleme ye git Yönet Jenkins
- Seç Rolleri Yönetme ve Atama
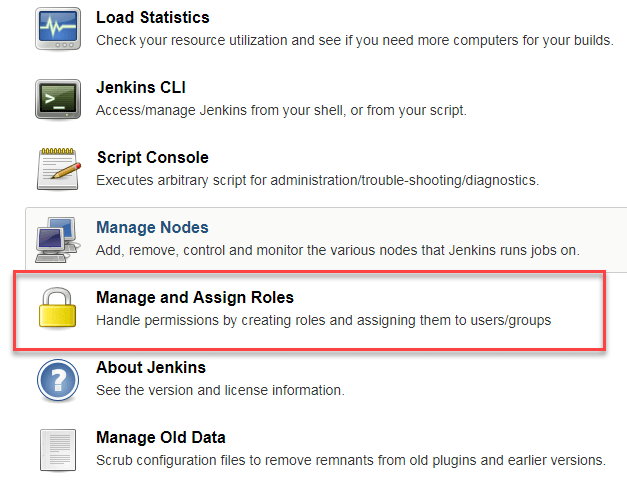
Not: ki Rolleri Yönetme ve Atama Bu seçenek yalnızca rol stratejisi eklentisini yüklediyseniz ve Yetkilendirmeyi Rol Tabanlı Stratejiye geçirdiyseniz görünür olacaktır.
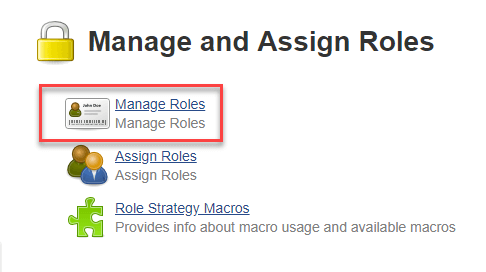
) 2 Adım Tıklayın Rolleri Yönet Kuruluşunuza göre yeni roller eklemek için.
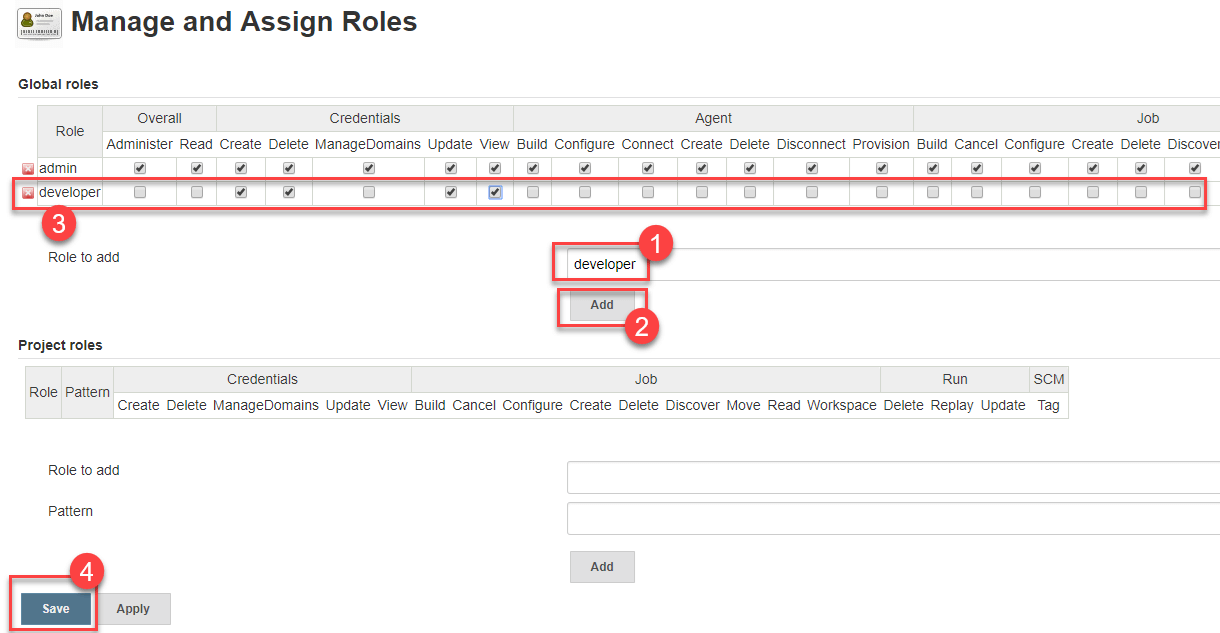
) 3 Adım “Geliştirici” adında yeni bir rol oluşturmak için,
- “Rol” altına “geliştirici” yazın.
- Yeni bir rol oluşturmak için “Ekle”ye tıklayın.
- Şimdi, Jenkins "Geliştirici" rolüne atamak istediğiniz kullanıcı izinleri.
- Kaydet'i tıklayın
Aşağıda görüntülenen onay kutularının tablosu gösterilmiştir.
Jenkins Bir Role Atayabileceğiniz İzin Grupları
Rolleri Yönet ekranındaki onay kutuları, her iznin hangi nesne üzerinde etkili olduğuna göre gruplandırılmıştır. Aşağıdaki tablo, her grubun neyi kontrol ettiğini açıklamaktadır; bu da bir ekibin gerçekten ihtiyaç duyduğu minimum yetkiyi vermeyi çok daha kolay hale getirir.
| İzin grubu | Sağladığı şey |
| Genel | Yönetme, okuma ve diğer denetleyici genelindeki haklar. yönetmek Tam kontrol anlamına gelir, bu yüzden bunu ölçülü bir şekilde verin. |
| Tanıtım | Kaydedilmiş kimlik bilgilerini görüntüleme, oluşturma ve güncelleme |
| Danışman | Derleme aracılarını yapılandırma, bağlama, bağlantıyı kesme ve silme |
| İş | İşlemleri Oluştur, İptal Et, Yapılandır, Oluştur, Sil, Oku, Çalışma Alanı ve Taşı |
| koşmak | Bireysel derleme kaydını silme, yeniden oynatma ve güncelleme |
| Görüntüle | Kontrol paneli görünümlerini oluşturma, yapılandırma, silme ve okuma |
| SCM | Kaynak kontrol kancasından derleme işlemini tetikleme |
Her yeni göreve şu şekilde başlayın: Genel olarak/Oku artı İş/OkumaBu ikisi olmadan, oturum açmış bir kullanıcı diğer izinler işaretlenmiş olsa bile boş bir kontrol paneli görür; bu da bu eklentiyle ilgili en sık bildirilen karışıklıktır.
Rolleri Nasıl Atayabilirsiniz? Jenkins
) 1 Adım Artık rolleri oluşturduğunuza göre bunları belirli kullanıcılara atayalım.
- MyCAD'de yazılım Güncelleme ye git Yönet Jenkins
- Rolleri Yönet ve Ata'yı seçin
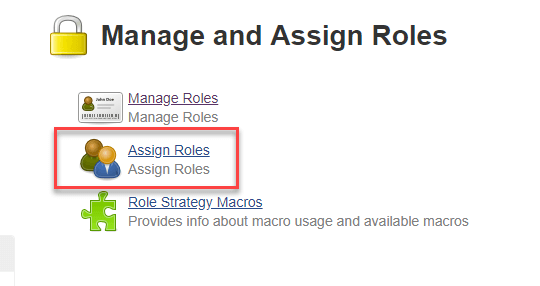
) 2 Adım Kullanıcıya yeni “geliştirici” rolünü ekleyeceğizguru99başlıklı bir kılavuz yayınladı
- Geliştirici rolü onay kutusunu seçin.
- Kaydet'i tıklayın
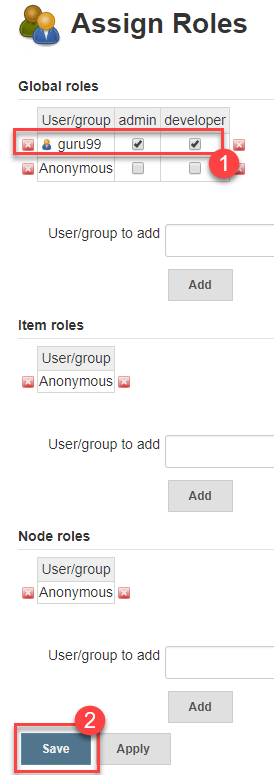
İhtiyacınıza göre herhangi bir kullanıcıya herhangi bir rol atayabilirsiniz.
Proje Rolleri Nasıl Oluşturulur? Jenkins
Küresel roller her yerde geçerlidir. Bir iznin yalnızca bir iş kümesine uygulanması gerektiğinde, bunun yerine bir proje rolü oluşturun; eklentinin artık öğe rolü olarak adlandırdığı kapsam budur.
Altında projeye özel roller oluşturabilirsiniz. Proje Rolleri.
) 1 Adım In Jenkins'Rolleri Yönet ve Ata'
- "Test uzmanı" olarak bir rol girin
- Buna ekleyerek bir desen ekleyin test cihazı.*böylece "testçi" ile başlayan herhangi bir kullanıcı adına belirttiğiniz proje rolü atanacaktır.
- Ekle 'yi tıklatın
- Ayrıcalıkları seçin
- Kaydet'i tıklayın
Tamamlanmış Proje Rolleri tablosu aşağıda gösterilmiştir.
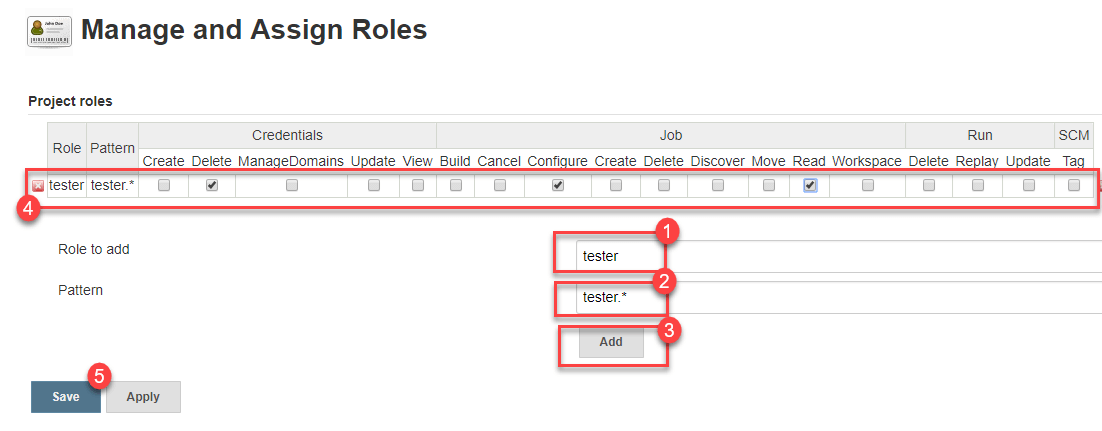
Bu kalıp, öğenin tam adıyla eşleştirilen bir normal ifadedir, bu nedenle tester.* aynı zamanda adlı bir klasörle de eşleşiyor test paketi ve içindeki her şey. Yeni bir deseni canlı bir işe uygulamadan önce geçici bir işte test edin. serbest stil projesi ya da boru hattı işi.
Matris Tabanlı Güvenlik ile Rol Tabanlı Strateji Karşılaştırması
Rol Tabanlı Strateji, açılır menüdeki tek yetkilendirme seçeneği değildir. Jenkins Matris tabanlı güvenlik sistemine sahip gemiler, küçük bir kurulum için yeterli olabilir.
| Karşılaştırma noktası | Matris tabanlı güvenlik | Rol tabanlı strateji |
| Montaj | Dahili Jenkins | Rol tabanlı Yetkilendirme Stratejisi eklentisine ihtiyaç duyar. |
| Görev birimi | Her kullanıcıya veya gruba doğrudan izinler verilir. | İzinler belirli bir role aittir ve kullanıcılar bu role bağlıdır. |
| Onuncu kullanıcı ekleniyor | İzin satırının tamamı elle tekrarlanır. | Bir rol onay kutusunu işaretleyin. |
| İş bazlı kontrol | Proje bazlı matris yetkilendirmesi, iş bazında yapılandırılır. | Desenli tek bir öğe rolü, eşleşen her işi kapsar. |
| En uygun | Erişim bilgileri neredeyse aynı olan birkaç kullanıcı | Çeşitli ekipler, birçok iş, insanların yer değiştirmesiyle değişen erişim |
Genel kural, bir iznin tekrarlanma sayısıdır. Aynı onay deseni üçüncü bir kullanıcı için girildiğinde, bir rolün bakımı daha ucuz hale gelir; bu da ekipleri geçici işlerden gözden geçirilmiş işlere doğru iten aynı argümandır. CI/CD ardışık düzeni.
