
การทดสอบช่องโหว่คืออะไร? เครื่องมือสแกน VAPT
 โธมัส แฮมิลตัน
⚡ สรุปอย่างชาญฉลาด
การทดสอบประเมินช่องโหว่ (Vulnerability Assessment Testing: VAPT) คือกระบวนการสแกนระบบ แอปพลิเคชัน และเครือข่าย เพื่อค้นหา จำแนก และจัดลำดับความสำคัญของจุดอ่อนด้านความปลอดภัย ก่อนที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่เหล่านั้น ซึ่งเป็นรากฐานของโปรแกรม VAPT สมัยใหม่ทุกโปรแกรม
การทดสอบช่องโหว่คืออะไร?
การทดสอบช่องโหว่การประเมินช่องโหว่ (Vulnerability Assessment หรือ VAPT) เป็นการประเมินความเสี่ยงด้านความปลอดภัยในซอฟต์แวร์ เครือข่าย และโครงสร้างพื้นฐาน เพื่อลดโอกาสการเกิดภัยคุกคาม เป้าหมายคือการลดโอกาสที่ผู้บุกรุกจะเข้าถึงระบบโดยไม่ได้รับอนุญาต VAPT เป็นขั้นตอนการค้นหาช่องโหว่ ซึ่งเป็นส่วนหนึ่งของกระบวนการประเมินช่องโหว่และการทดสอบการเจาะระบบ (Vulnerability Assessment and Penetration Testing หรือ VAPT)
ช่องโหว่ คือ ข้อบกพร่อง จุดอ่อน หรือการตั้งค่าที่ไม่ถูกต้องในขั้นตอนการรักษาความปลอดภัย การออกแบบ การใช้งาน หรือการควบคุมภายในของระบบ ซึ่งอาจละเมิดนโยบายความปลอดภัย ตัวอย่างเช่น ซอฟต์แวร์ที่ไม่ได้อัปเดตแพตช์ รหัสผ่านที่อ่อนแอ และบริการที่เปิดเผยต่อสาธารณะ
เหตุใดจึงทำการประเมินช่องโหว่
- สิ่งนี้มีความสำคัญอย่างยิ่งต่อมาตรการรักษาความปลอดภัยของทุกองค์กร
- ระบบนี้ช่วยค้นหาและรายงานจุดอ่อน ทำให้ทีมสามารถแก้ไขปัญหาได้โดยการจัดลำดับความเสี่ยงก่อนที่ใครจะใช้ประโยชน์จากช่องโหว่เหล่านั้น
- กระบวนการสแกน ระบบปฏิบัติการรวมถึงซอฟต์แวร์แอปพลิเคชันและเครือข่าย เพื่อระบุปัญหาต่างๆ เช่น การตรวจสอบสิทธิ์ที่ไม่ปลอดภัย การขาดแพทช์ และการตั้งค่าที่ไม่ถูกต้อง
- การประเมินอย่างสม่ำเสมอช่วยสนับสนุนกรอบการปฏิบัติตามข้อกำหนดต่างๆ เช่น PCI DSS, HIPAA, ISO 27001, SOC 2 และ OWASP Top 10 (ฉบับปี 2021; ฉบับปี 2025 ยังอยู่ระหว่างการร่าง ณ ปี 2026)
กระบวนการประเมินช่องโหว่
นี่คือขั้นตอน กระบวนการประเมินช่องโหว่ ใช้เพื่อระบุและจัดลำดับความสำคัญของช่องโหว่ของระบบ

ขั้นตอนที่ 1) เป้าหมายและวัตถุประสงค์: กำหนดเป้าหมายของการวิเคราะห์ช่องโหว่ ทรัพย์สินที่จะต้องปกป้อง และระดับความเสี่ยงที่ธุรกิจยอมรับได้
ขั้นตอนที่ 2) ขอบเขต: กำหนดขอบเขตงานให้ชัดเจนก่อนเริ่มการทดสอบ ขอบเขตงานที่เป็นไปได้มีสามแบบ ได้แก่:
- สีดำ Box การทดสอบ: การทดสอบจากเครือข่ายภายนอกโดยที่ไม่มีความรู้เกี่ยวกับเครือข่ายและระบบภายในมาก่อน
- สีเทา Box การทดสอบ: การทดสอบจากเครือข่ายภายนอกหรือภายใน โดยมีความรู้เกี่ยวกับเครือข่ายภายในเพียงบางส่วน เป็นการผสมผสานระหว่าง Black Box การทดสอบและสีขาว Box การทดสอบ
- สีขาว Box การทดสอบการทดสอบภายในเครือข่ายโดยมีความรู้ความเข้าใจอย่างถ่องแท้เกี่ยวกับเครือข่ายและระบบ เรียกอีกอย่างว่า การทดสอบภายใน (Internal Testing)
ขั้นตอนที่ 3) การรวบรวมข้อมูล: รวบรวมข้อมูลสภาพแวดล้อมด้านไอที เช่น โครงสร้างเครือข่าย ช่วง IP เวอร์ชันระบบปฏิบัติการ และบริการที่เปิดเผย ใช้ได้กับขอบเขตทั้งสามประเภท
ขั้นตอนที่ 4) การตรวจหาช่องโหว่: ใช้โปรแกรมสแกนเพื่อตรวจสอบสภาพแวดล้อมกับฐานข้อมูล CVE ปัจจุบัน และระบุช่องโหว่ที่มีอยู่
ขั้นตอนที่ 5) การวิเคราะห์และการวางแผน: ประเมินผลการตรวจสอบด้วยระบบ CVSS และวางแผนแก้ไข หรือจำลองสถานการณ์การเจาะระบบที่ได้รับผลกระทบหากเหมาะสม

ManageEngine Vulnerability Manager Plus เป็นเครื่องมือประเมินและจัดการช่องโหว่ที่มีประสิทธิภาพสูง ซึ่งครอบคลุมตั้งแต่ต้นจนจบสำหรับการสแกน ตรวจจับ ประเมิน และแก้ไขช่องโหว่ ช่วยให้องค์กรต่างๆ สามารถระบุจุดอ่อนด้านความปลอดภัยทั่วทั้งเครือข่าย จัดลำดับความสำคัญของภัยคุกคามตามระดับความเสี่ยง และทำการติดตั้งแพทช์โดยอัตโนมัติเพื่อเสริมสร้างความปลอดภัยให้แข็งแกร่งยิ่งขึ้น
การประเมินช่องโหว่ทำอย่างไร
ต่อไปนี้เป็นกระบวนการทีละขั้นตอน การประเมินช่องโหว่ทำอย่างไร:
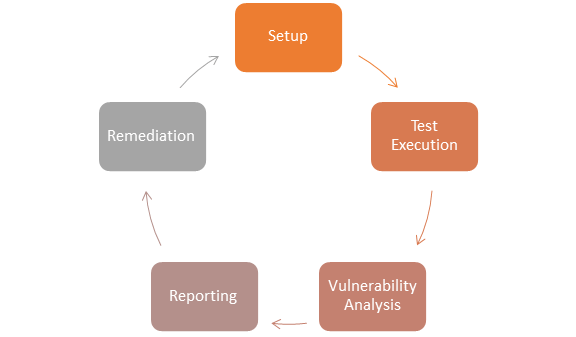
ขั้นตอนที่ 1) ตั้งค่า
- เริ่มจัดทำเอกสารเกี่ยวกับขอบเขตงาน ทรัพย์สิน และรายชื่อผู้ติดต่อ
- ขออนุญาตเป็นลายลักษณ์อักษรจากเจ้าของระบบก่อน
- อัปเดตลายเซ็นสแกนเนอร์และปลั๊กอินให้เป็นเวอร์ชันล่าสุด
- กำหนดค่าเครื่องมือด้วยการเข้าถึงที่ต้องใช้ข้อมูลประจำตัว ในกรณีที่อนุญาต เพื่อตรวจสอบอย่างละเอียดมากขึ้น
ขั้นตอนที่ 2) การดำเนินการทดสอบ
- เรียกใช้โปรแกรมสแกนกับโฮสต์ แอปพลิเคชัน และช่วงเครือข่ายที่อยู่ในขอบเขตที่กำหนด
- บันทึกและตรวจสอบแพ็กเก็ตข้อมูลเมื่อจำเป็น แพ็กเก็ตคือหน่วยข้อมูลที่ส่งระหว่างต้นทางและปลายทาง เลเยอร์ TCP จะแบ่งไฟล์ออกเป็นส่วนย่อยที่มีหมายเลขกำกับ ซึ่งผู้รับจะนำมาประกอบใหม่
ขั้นตอนที่ 3) การวิเคราะห์ช่องโหว่
- กำหนดและจำแนกประเภททรัพยากรเครือข่ายหรือระบบที่อยู่ในขอบเขต
- กำหนดลำดับความสำคัญให้กับทรัพยากรแต่ละรายการ (ตัวอย่างเช่น สูง ปานกลาง หรือ ต่ำ)
- ระบุภัยคุกคามที่อาจเกิดขึ้นกับทรัพยากรแต่ละรายการ
- พัฒนากลยุทธ์ที่มุ่งเน้นแก้ไขปัญหาที่มีความสำคัญสูงสุดก่อนเป็นอันดับแรก
- กำหนดและดำเนินการตามมาตรการควบคุมที่ช่วยลดผลกระทบจากการโจมตีให้เหลือน้อยที่สุด
ขั้นตอนที่ 4) การรายงาน
- จัดทำรายงานโดยระบุรายละเอียดข้อบกพร่องแต่ละรายการ คะแนน CVSS สินทรัพย์ที่ได้รับผลกระทบ และแนวทางการแก้ไขที่แนะนำ
- แยกรายละเอียดทางเทคนิคสำหรับวิศวกรออกจากบทสรุปสำหรับผู้บริหาร
ขั้นตอนที่ 5) การแก้ไข
- แก้ไขช่องโหว่แต่ละรายการด้วยการติดตั้งแพทช์ การเปลี่ยนแปลงการตั้งค่า หรือการควบคุมชดเชย
- สแกนซ้ำอีกครั้งหลังการแก้ไขเพื่อยืนยันการปิดสนิท
ประเภทของเครื่องสแกนช่องโหว่
ตามโฮสต์
- ระบุปัญหาที่เกิดขึ้นบนโฮสต์หรืออินสแตนซ์ระบบปฏิบัติการเฉพาะ
- การสแกนจะดำเนินการโดยใช้สแกนเนอร์แบบติดตั้งบนเครื่องโฮสต์ ซึ่งจะวินิจฉัยช่องโหว่ในระดับการกำหนดค่าและระดับแพทช์
- เครื่องมือแบบโฮสต์มักจะติดตั้งเอเจนต์หรือโหลดกระบวนการตัวกลางบนระบบเป้าหมาย tracบันทึกเหตุการณ์และรายงานกลับไปยังนักวิเคราะห์ความปลอดภัย
บนเครือข่าย
- ตรวจจับพอร์ตที่เปิดอยู่และระบุบริการที่ไม่รู้จักที่ทำงานอยู่บนพอร์ตเหล่านั้น จากนั้นจะสร้างแผนที่แสดงช่องโหว่ที่อาจเกิดขึ้นซึ่งเกี่ยวข้องกับแต่ละบริการ
- กระบวนการนี้ดำเนินการโดยเครื่องสแกนแบบเครือข่ายที่สามารถทำการสแกนแบบมีหรือไม่มีการตรวจสอบสิทธิ์ในช่วง IP ต่างๆ ได้
อิงฐานข้อมูล
- ระบุช่องโหว่ด้านความปลอดภัยในระบบฐานข้อมูลโดยใช้เครื่องมือและเทคนิคที่ตรวจจับช่องทางการโจมตีด้วย SQL injection สิทธิ์การเข้าถึงที่อ่อนแอ และการตั้งค่าที่ไม่ถูกต้อง การโจมตีด้วย SQL injection เกิดขึ้นเมื่อผู้ใช้ที่เป็นอันตรายแทรกคำสั่ง SQL ผ่านช่องป้อนข้อมูลของแอปพลิเคชันเพื่ออ่านหรือแก้ไขข้อมูลที่พวกเขาไม่ควรเข้าถึงได้
เครื่องมือสำหรับการสแกนช่องโหว่
1) Teramind
Teramind นำเสนอชุดเครื่องมือที่ครอบคลุมสำหรับการป้องกันภัยคุกคามจากภายในองค์กรและการตรวจสอบพนักงาน ช่วยเสริมสร้างความปลอดภัยผ่านการวิเคราะห์พฤติกรรมและการป้องกันการสูญเสียข้อมูล ทำให้มั่นใจได้ถึงการปฏิบัติตามกฎระเบียบและเพิ่มประสิทธิภาพกระบวนการทางธุรกิจ
สิ่งอำนวยความสะดวก:
- การป้องกันภัยคุกคามจากภายใน: ตรวจจับการกระทำของผู้ใช้ที่บ่งชี้ถึงภัยคุกคามจากบุคคลภายใน
- การเพิ่มประสิทธิภาพกระบวนการทางธุรกิจ: ใช้การวิเคราะห์พฤติกรรมเพื่อปรับปรุงกระบวนการทำงาน
- ผลผลิตของพนักงาน: ตรวจสอบประสิทธิภาพการทำงาน ความปลอดภัย และพฤติกรรมการปฏิบัติตามกฎระเบียบ
- การจัดการการปฏิบัติตามกฎระเบียบ: ปรับขนาดได้สำหรับธุรกิจขนาดเล็ก องค์กรขนาดใหญ่ และภาครัฐ
- เหตุการณ์นิติวิทยาศาสตร์: หลักฐานสำหรับการตอบสนองต่อเหตุการณ์และข้อมูลข่าวกรองด้านภัยคุกคาม
- การป้องกันข้อมูลสูญหาย: ป้องกันการสูญเสียข้อมูลสำคัญ
- การตรวจสอบพนักงาน: Tracผลการปฏิบัติงานและกิจกรรมของพนักงาน ks
- การวิเคราะห์พฤติกรรม: วิเคราะห์ข้อมูลพฤติกรรมการใช้งานแอปเพื่อหาข้อมูลเชิงลึก
- การตรวจสอบที่สามารถปรับแต่งได้: การตั้งค่าสำหรับกรณีการใช้งานเฉพาะหรือกฎที่กำหนดไว้ล่วงหน้า
- ข้อมูลเชิงลึกของแดชบอร์ด: ข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงผ่านแดชบอร์ดที่ครอบคลุมทุกด้าน
เกิน Teramindเครื่องสแกนเนอร์ที่ได้รับความนิยมมากที่สุดในปี 2026 ได้แก่ เนสซัส ทนได้, OpenVAS / กรีนโบน, Qualys วี.เอ็ม.ดี, Rapid7 InsightVM, Wireshark, Nikto, nmapและ Metasploitตารางด้านล่างนี้ยังคงเป็นข้อมูลอ้างอิงทางประวัติศาสตร์ที่มีประโยชน์เกี่ยวกับหมวดหมู่ของเครื่องมือ
| Category | เครื่องมือ | Descriptไอออน |
|---|---|---|
| ตามโฮสต์ | สถิติผู้เข้าชม | สแกนระบบหลายระบบทั่วทั้งเครือข่าย |
| TARA | ผู้ช่วยวิจัยวิเคราะห์เสือ | |
| Cain & Abel | กู้คืนรหัสผ่านโดยการดักฟังเครือข่ายและถอดรหัสข้อมูลประจำตัว HTTP | |
| Metasploit | แพลตฟอร์มโอเพนซอร์สสำหรับการพัฒนาpingรวมถึงการทดสอบและการตรวจสอบความถูกต้องของโค้ดโจมตี | |
| บนเครือข่าย | Cisco เครื่องสแกนที่ปลอดภัย | วินิจฉัยและแก้ไขปัญหาด้านความปลอดภัยของเครือข่าย |
| Wireshark | เครื่องมือวิเคราะห์โปรโตคอลเครือข่ายแบบโอเพนซอร์สสำหรับ Linux Windowsและ macOS. | |
| nmap | ยูทิลิตี้โอเพนซอร์สฟรีสำหรับการค้นหาเครือข่ายและการตรวจสอบความปลอดภัย | |
| Nessus | การบูรณาการการตรวจสอบ การรายงาน และการจัดการแพทช์ ทั้งแบบใช้เอเจนต์และไม่ใช้เอเจนต์ | |
| อิงฐานข้อมูล | อาหาร SQL | เครื่องมือโจมตีด้วยพจนานุกรมสำหรับ SQL Server |
| ผู้ตรวจสอบบัญชีที่ปลอดภัย | ดำเนินการสำรวจ ตรวจสอบ สแกน ตรวจสอบความปลอดภัย ทดสอบการเจาะระบบ และวิเคราะห์ทางนิติวิทยาศาสตร์บนระบบปฏิบัติการ | |
| สแกน DB | ตรวจจับมัลแวร์ประเภทโทรจันในฐานข้อมูลผ่านการสแกนพื้นฐาน |
ข้อดีของการประเมินช่องโหว่
- เครื่องมือโอเพนซอร์ส เช่น OpenVASNmap และ Nikto เป็นโปรแกรมฟรี
- ระบุช่องโหว่ที่รู้จักเกือบทั้งหมดที่มีรายการ CVE
- ระบบสแกนอัตโนมัติสามารถครอบคลุมพื้นที่ขนาดใหญ่ได้อย่างรวดเร็ว
- ตั้งเวลาสำหรับการตรวจสอบอย่างต่อเนื่องได้ง่าย
ข้อเสียของการประเมินช่องโหว่
- มีแนวโน้มที่จะให้ผลลัพธ์ที่ผิดพลาดสูง ซึ่งจำเป็นต้องมีการคัดกรองโดยนักวิเคราะห์
- ระบบตรวจจับการบุกรุกและไฟร์วอลล์สามารถตรวจจับได้เมื่อการสแกนมีสัญญาณรบกวนสูง
- อาจพลาดช่องโหว่ Zero-day หรือช่องโหว่เชิงตรรกะล่าสุดที่ยังไม่มีลายเซ็น
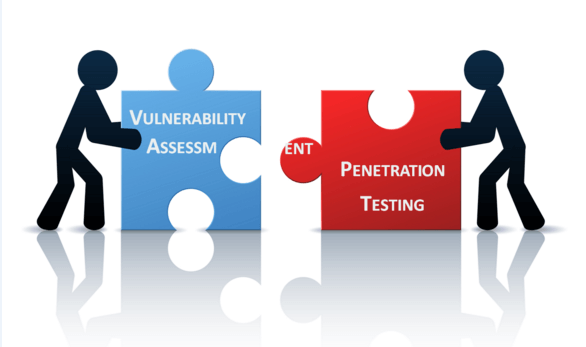
การเปรียบเทียบการประเมินช่องโหว่และการทดสอบการเจาะระบบ
| การประเมินความเสี่ยง | Penetration Testing | |
|---|---|---|
| การทำงาน | ค้นพบช่องโหว่ | ระบุและใช้ประโยชน์จากช่องโหว่ |
| กลไก | การค้นพบและการสแกน | การจำลอง |
| โฟกัส | ความกว้างมากกว่าความลึก | ความลึกมากกว่าความกว้าง |
| ครอบคลุมความสมบูรณ์ | จุดสูง | ต่ำ |
| ราคา | ต่ำถึงปานกลาง | จุดสูง |
| แสดงโดย | พนักงานภายในองค์กรหรือบริการจัดการ | แฮกเกอร์เชิงจริยธรรม หรือ ผู้ทดสอบเจาะระบบ |
| ความรู้ของผู้ทดสอบ | จุดสูง | ต่ำ |
| วิ่งบ่อยแค่ไหน | อย่างต่อเนื่อง หรือหลังจากการติดตั้งใหม่แต่ละครั้ง | โดยทั่วไปปีละหนึ่งหรือสองครั้ง |
| ผล | รายละเอียดบางส่วนเกี่ยวกับช่องโหว่แต่ละรายการ | รายละเอียดทั้งหมดและหลักฐานการโจมตี |
วิธีทดสอบช่องโหว่
การทดสอบที่ใช้งานอยู่
- ในการทดสอบเชิงรุก ผู้ทดสอบจะป้อนข้อมูลทดสอบการประเมินช่องโหว่ใหม่เข้าไป และวิเคราะห์ผลลัพธ์
- ในระหว่างกระบวนการทดสอบ ผู้ทดสอบจะสร้างแบบจำลองทางความคิดของระบบ ซึ่งจะพัฒนาขึ้นเรื่อยๆ เมื่อพวกเขาได้มีปฏิสัมพันธ์กับซอฟต์แวร์ที่กำลังทดสอบ
- ผู้ทดสอบจะค้นหาตัวอย่างทดสอบและแนวคิดการโจมตีใหม่ๆ อย่างกระตือรือร้น ซึ่งเป็นเหตุผลที่เรียกว่าการทดสอบเชิงรุก
การทดสอบแบบพาสซีฟ
- การทดสอบแบบพาสซีฟจะตรวจสอบผลลัพธ์ของการทำงานของซอฟต์แวร์ที่กำลังทดสอบโดยไม่ต้องเพิ่มกรณีทดสอบหรือข้อมูลใหม่ มักจะทำโดยการสังเกตบันทึกและข้อมูลการรับส่งเครือข่าย
การทดสอบเครือข่าย
- การทดสอบเครือข่ายเป็นการวัดและบันทึกสถานะการทำงานของเครือข่ายในช่วงระยะเวลาหนึ่ง
- โปรแกรมนี้คาดการณ์พฤติกรรมของเครือข่ายภายใต้ภาระงาน และชี้ให้เห็นปัญหาที่เกิดจากบริการใหม่ๆ
- ลักษณะสำคัญของเครือข่ายที่ต้องทดสอบ ได้แก่:
- ระดับการใช้งาน
- จำนวนผู้ใช้
- การใช้งานแอปพลิเคชัน
การทดสอบแบบกระจาย
- การทดสอบแบบกระจายใช้กับแอปพลิเคชันแบบกระจายที่ให้บริการแก่ไคลเอนต์หลายรายพร้อมกัน การทดสอบแอปพลิเคชันดังกล่าวหมายถึงการทดสอบส่วนไคลเอนต์และส่วนเซิร์ฟเวอร์ทั้งแยกกันและพร้อมกัน
- ส่วนประกอบต่างๆ ที่เกี่ยวข้องจะโต้ตอบกันในระหว่างการทำงานและต้องคงความสอดคล้องกัน ความสอดคล้องกันเป็นหนึ่งในประเด็นที่สำคัญที่สุดในการทดสอบแบบกระจาย
ปัญญาประดิษฐ์กำลังเปลี่ยนแปลงการประเมินช่องโหว่อย่างไร
AI คือ reshaping การประเมินช่องโหว่สามารถทำได้ 3 วิธีในทางปฏิบัติ วิธีแรก เครื่องมือเรียนรู้ของเครื่องจะเชื่อมโยงผลการสแกนกับข้อมูลการโจมตีแบบเรียลไทม์และแคตตาล็อกช่องโหว่ที่ถูกโจมตี (CISA) เพื่อแสดงให้เห็นว่า CVE ใดบ้างที่ถูกนำไปใช้เป็นอาวุธ วิธีที่สอง โมเดลภาษาขนาดใหญ่จะแปลงผลลัพธ์การสแกนเป็นขั้นตอนการแก้ไขและสคริปต์แพทช์ วิธีที่สาม เครื่องมือต่างๆ เช่น Tenable ExposureAI Qualys TruRisk และ Rapid7 Active Risk ให้คะแนนผลลัพธ์โดยพิจารณาจากผลกระทบทางธุรกิจมากกว่าคะแนน CVSS ดิบๆ AI ไม่ได้เข้ามาแทนที่การตัดสินใจของมนุษย์หรือการทดสอบเจาะระบบด้วยตนเอง แต่ช่วยลดข้อมูลที่ไม่จำเป็นซึ่งเป็นปัญหามานานในโปรแกรมตรวจสอบช่องโหว่ได้อย่างมาก
สรุป
In วิศวกรรมซอฟต์แวร์การทดสอบช่องโหว่ขึ้นอยู่กับกลไกเสริมสองอย่าง ได้แก่ การประเมินช่องโหว่และการทดสอบการเจาะระบบ โปรแกรมรักษาความปลอดภัยที่มีประสิทธิภาพจะผสานทั้งสองอย่างเข้าด้วยกันเพื่อให้ได้ภาพรวมของความเสี่ยงที่สมบูรณ์ เพื่อค้นหาเครื่องมือที่เหมาะสม ลองสำรวจสิ่งเหล่านี้ เครื่องมือทดสอบการเจาะ.
